文章摘要:在企业运营中,财务资料和员工工资数据无疑是核心机密。一旦这些敏感数据发生泄露、被非法复制或越权查看,不仅会引发内部员工的信任危机,还可能触犯合规红线,甚至给企业
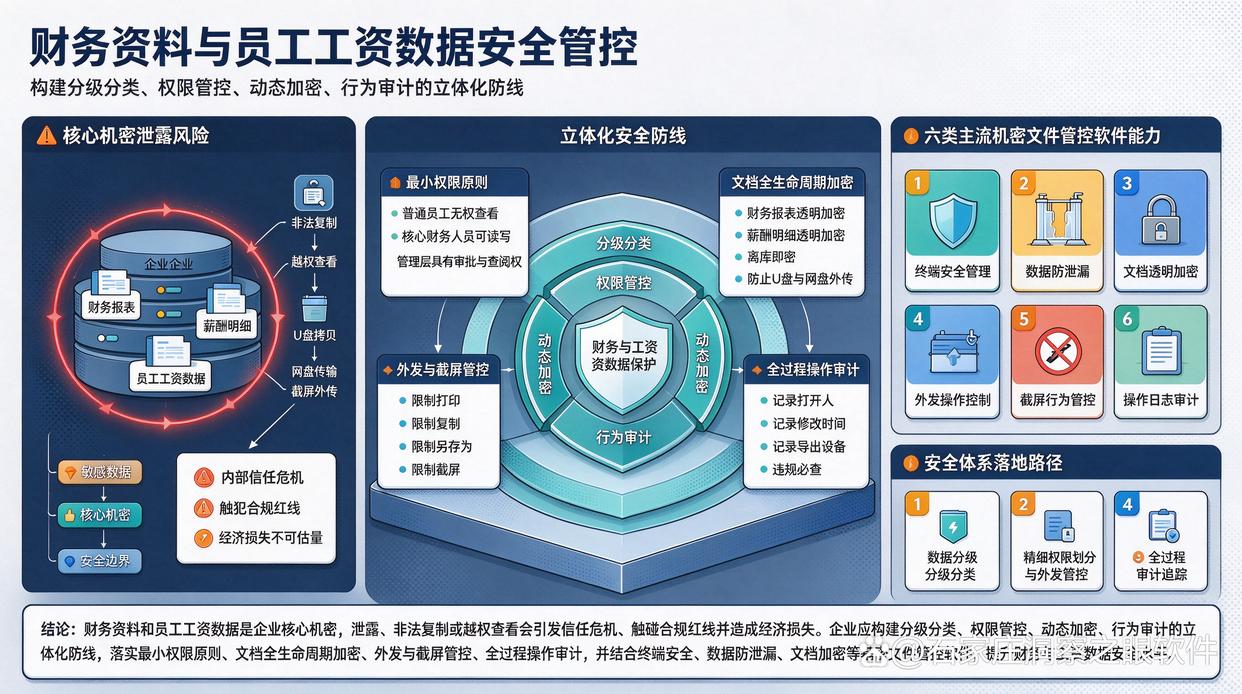
在企业运营中,财务资料和员工工资数据无疑是核心机密。一旦这些敏感数据发生泄露、被非法复制或越权查看,不仅会引发内部员工的信任危机,还可能触犯合规红线,甚至给企业带来不可估量的经济损失。
那么,财务资料和工资数据究竟应该怎样限制查看范围?
一般来说,企业需要构建“分级分类+权限管控+动态加密+行为审计”的立体化防线:
最小权限原则(Least Privilege):根据岗位职责精细划分权限,例如:普通员工无权查看,核心财务人员可读写,管理层具审批/查阅权。
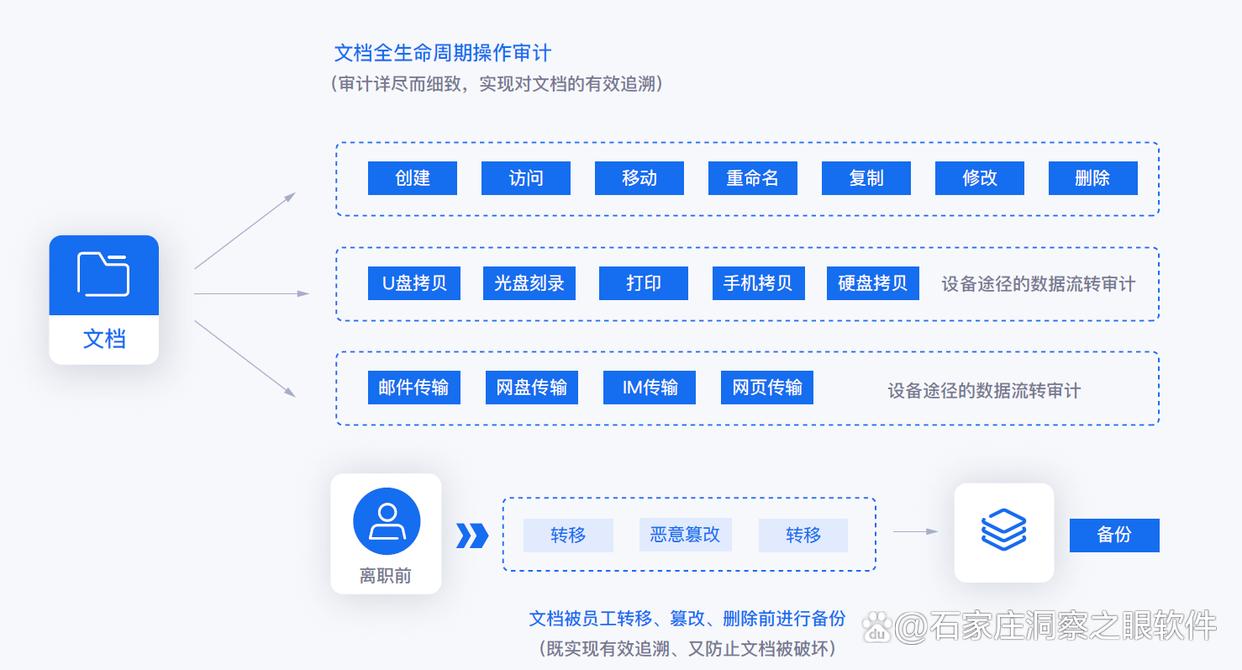
文档全生命周期加密:对财务报表、薪酬明细等文件实施透明加密,做到“离库即密”,防止通过U盘拷贝、网盘传输等方式外传。
外发与截屏管控:限制财务资料的打印、复制、另存为及截屏操作,防止二次泄密。
全过程操作审计:记录谁在什么时间、什么设备上打开、修改或导出了财务文件,做到有迹可循、违规必查。
为了帮企业高效落地这一安全体系,本文盘点了6款主流的机密文件管控软件,涵盖终端安全、数据防泄漏及文档加密领域,快来看看哪一款适合您的企业!
1. 洞察眼MIT系统
核心优势:集终端安全、数据防泄漏(DLP)与精细化权限管控于一体的全方位企业级安全管理平台。
特色功能:
透明加密与权限隔离:针对财务、人事等核心部门的文档实施自动加密,非法用户即使拷走文件也无法打开。
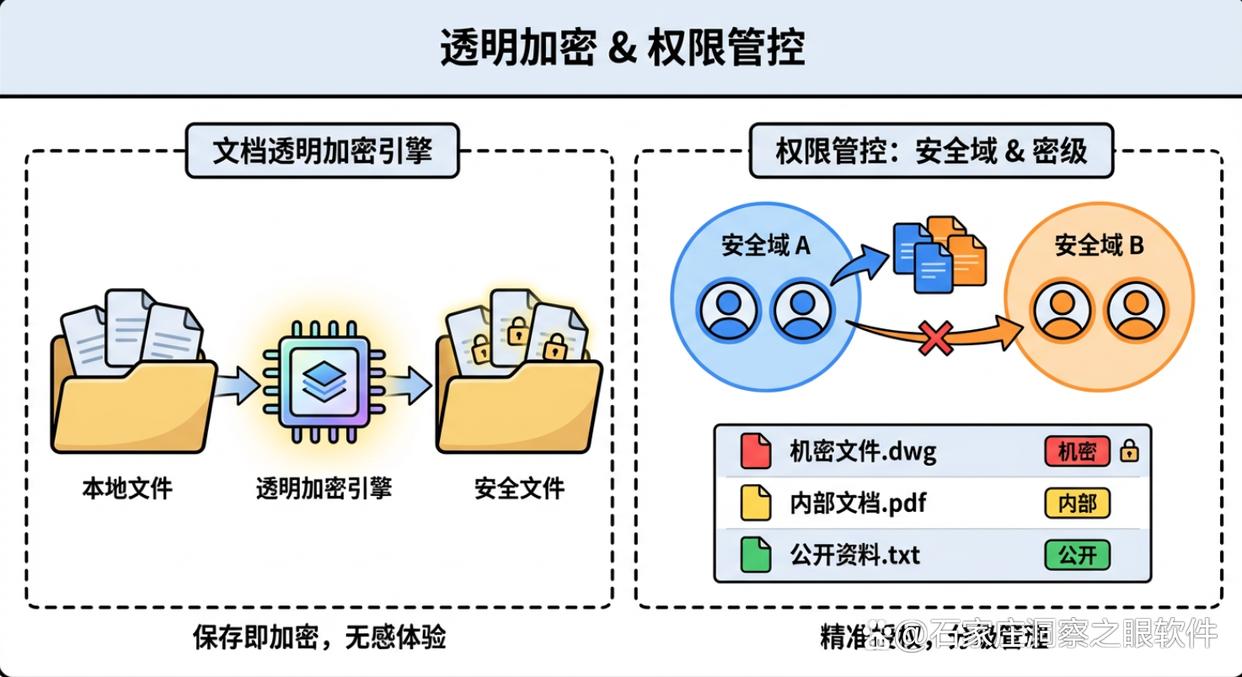
外发与外设管控:严控USB端口、蓝牙及各类存储设备,防止工资表、财务报表等被私自拷贝。
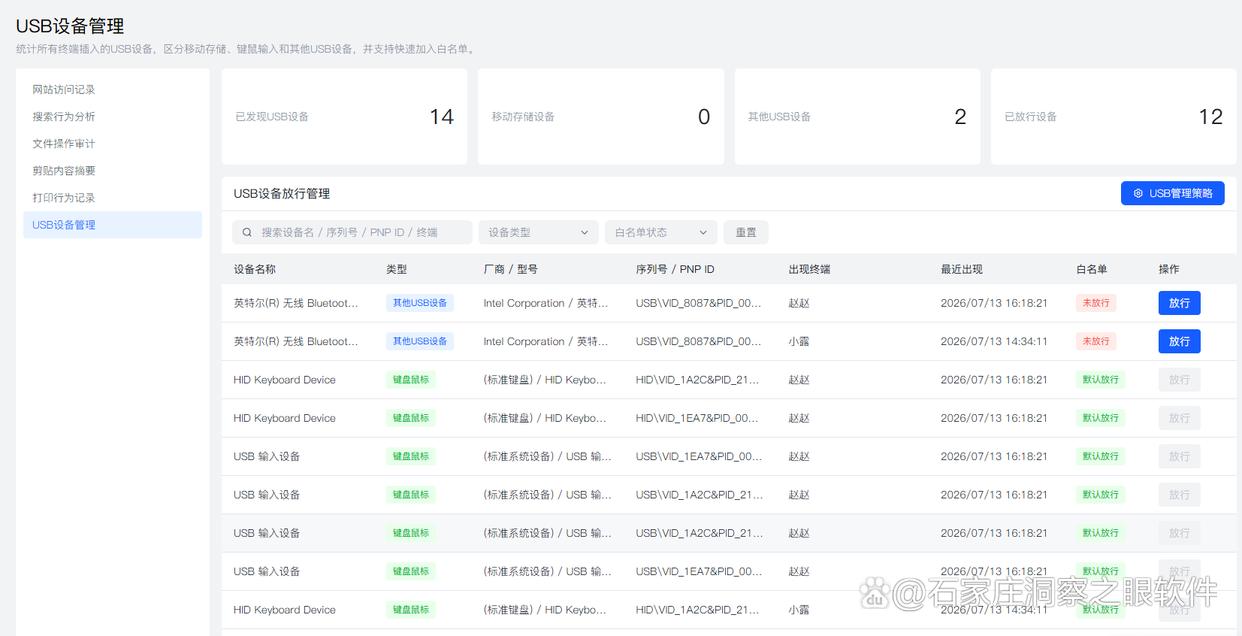
行为审计:全面记录文件流转轨迹,实时监控敏感操作并触发告警。
2. 敏捷科技安全文档管理系统
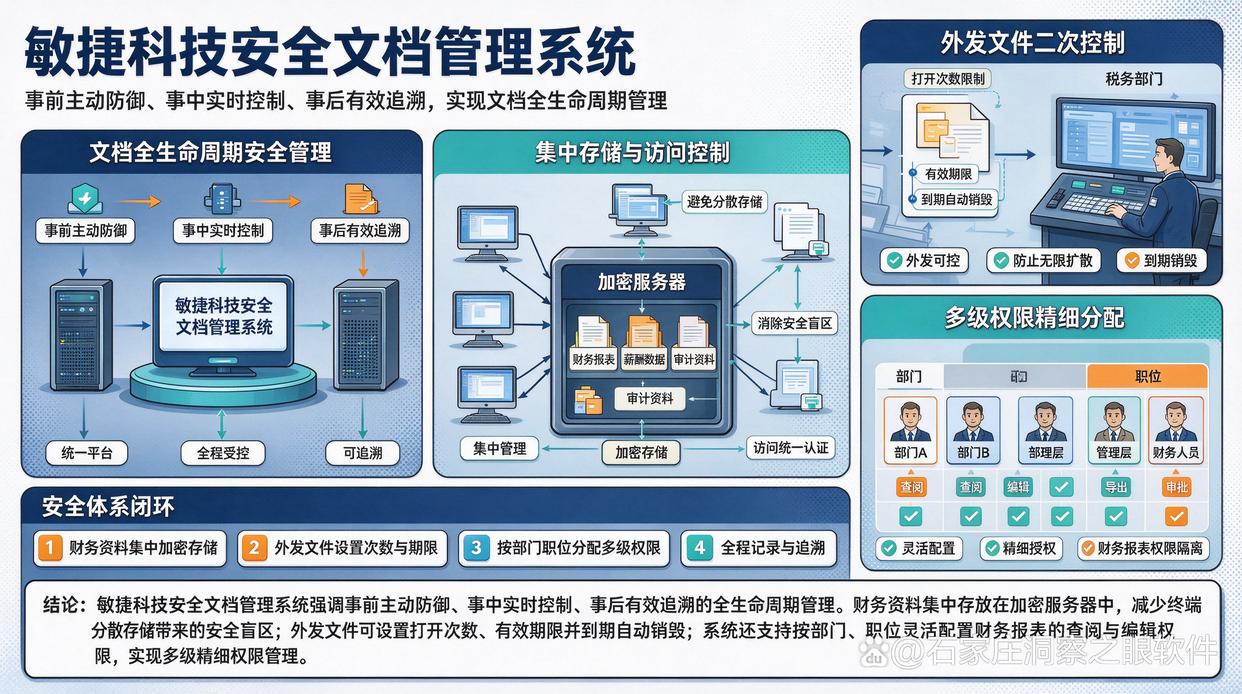
核心优势:强调“事前主动防御、事中实时控制、事后有效追溯”的全生命周期管理。
特色功能:
集中存储与访问控制:财务资料集中存放在加密服务器中,避免分散在各台终端电脑上产生安全盲区。
外发文件二次控制:针对必须发给外部审计机构或税务部门的文件,可设置打开次数、有效期限及到期自动销毁。
多级权限精细分配:支持按部门、职位灵活配置财务报表的查阅与编辑权限。
3. 微软 Purview 信息保护(Microsoft Purview)
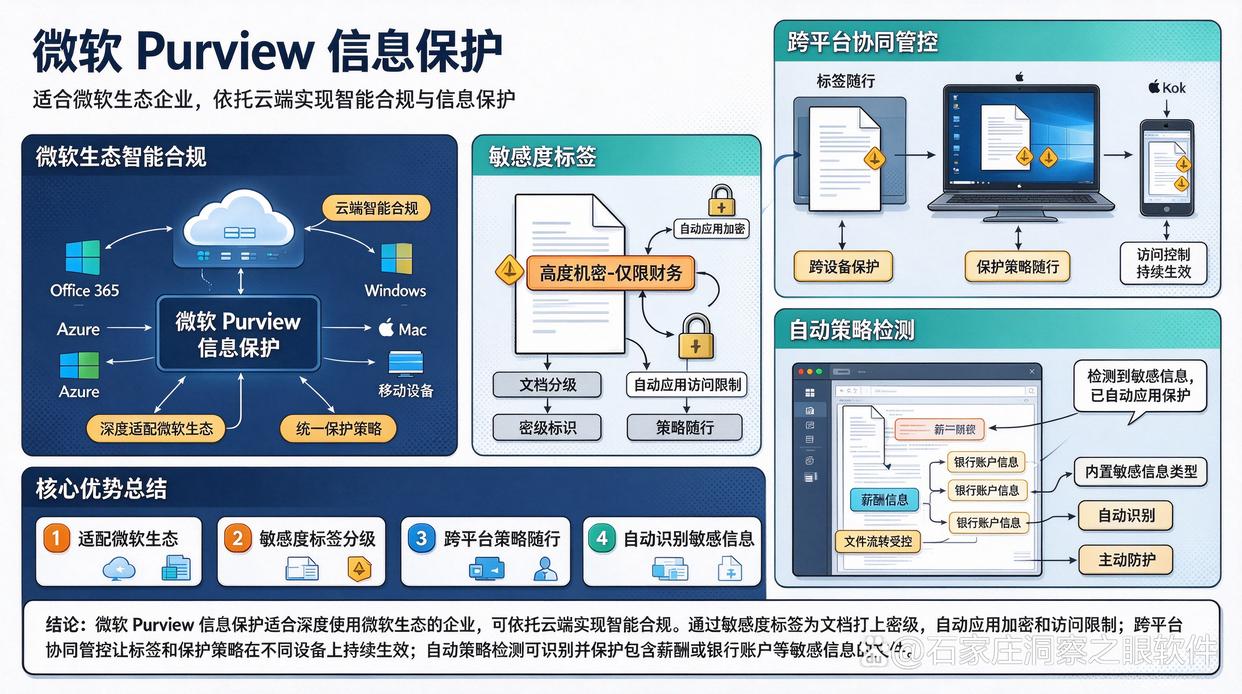
核心优势:适合深度使用微软生态(Office 365、Azure)的企业,依托云端实现智能合规。
特色功能:
敏感度标签(Sensitivity Labels):为文档打上“高度机密-仅限财务”等标签,自动应用加密和访问限制。
跨平台协同管控:无论文件流转到哪台Windows、Mac或移动设备上,标签和保护策略始终随文件同行。
自动策略检测:基于内置的敏感信息类型,自动识别并保护包含薪酬或银行账户的文件。
4. 华为云数据安全中心(DSC)
核心优势:依托华为云强大的云计算与大数据技术,提供全方位的云端数据资产安全防护。
特色功能:
敏感数据自动识别:精准发现财务数据库与文件中的敏感字段,自动进行分类分级。
访问行为风险监控:对非法越权访问、批量导出财务数据的异常行为进行实时拦截与告警。
合规基线检查:帮助企业对照数据安全法规,快速自查财务数据管控漏洞。
5. 阿里云堡垒机(运维安全审计)
核心优势:面向企业核心服务器与运维通道的安全管控产品,有效保障财务系统后台不被违规操作。
特色功能:
身份认证与单点登录:确保只有授权管理员才能通过安全通道登录财务核心数据库。
操作全程录像与审计:对财务系统后台的所有命令行操作、数据库查询进行视频级录像与回放。
高危命令阻断:实时拦截对工资表、财务总账等核心库的删除或非授权导出指令。
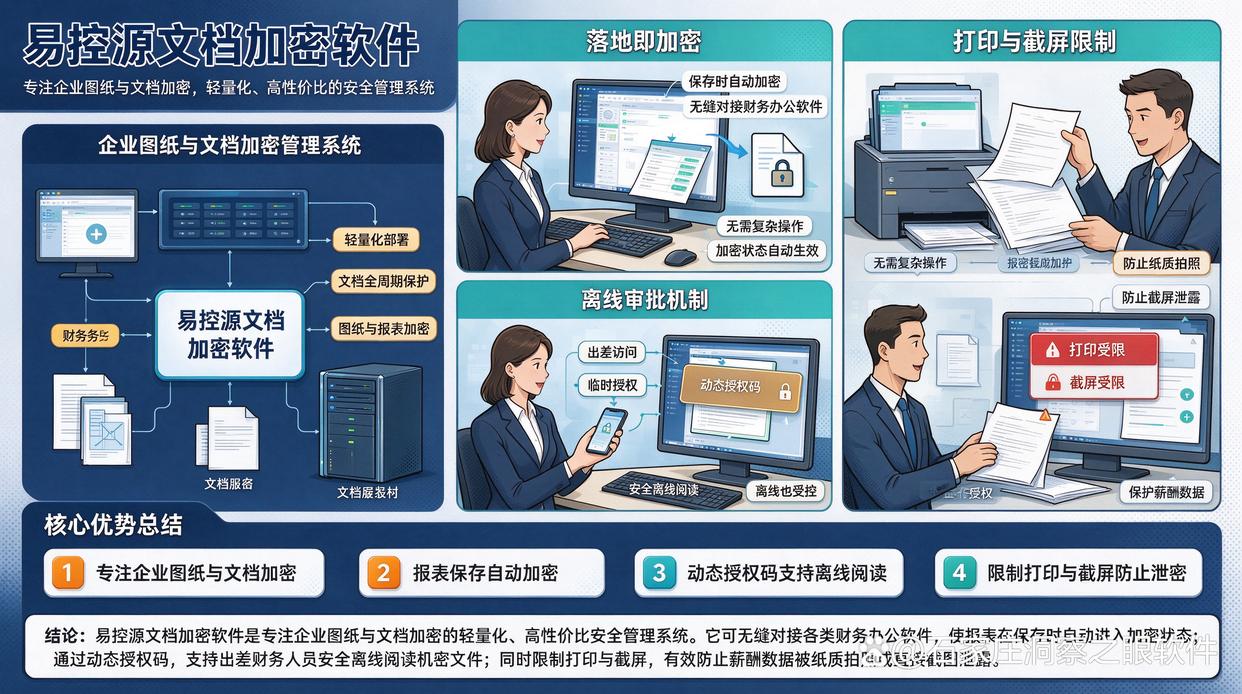
6. 易控源文档加密软件
核心优势:专注于企业图纸与文档加密的轻量化、高性价比安全管理系统。
特色功能:
落地即加密:无缝对接各类财务办公软件,生成的报表在保存时自动转换为加密状态。
离线审批机制:出差在外的财务人员如需查看机密文件,可通过动态授权码实现安全离线阅读。
打印与截屏限制:有效防止员工通过打印纸质件拍照或直接截图的方式泄露薪酬数据。
总结与选型建议
限制财务资料和工资数据的查看范围,不能仅靠制度约束,必须依靠技术工具筑牢防线:
如果您的企业需要兼顾终端行为审计、外设管控以及全面的端点防泄漏,洞察眼MIT系统是一个功能均衡且落地高效的选择;
如果企业偏向云端协作与微软生态办公,Microsoft Purview能提供无缝的标签管控体验;
若侧重于服务器运维及后台数据库的访问安全,阿里云堡垒机等产品则能发挥重要作用。
建议结合企业的预算、IT运维能力以及现有办公系统,选择最适合的管控软件,切实守护企业的核心商业机密!

 洞察眼MIT系统


 冀公网安备13019902001038号