文章摘要:在日常运营中,客户资料是企业的核心资产,但“反复导出”却往往成为数据安全的最隐蔽缺口。员工频繁批量导出客户信息,究竟是用于日常跟进,还是在私下“飞单”、为跳槽做
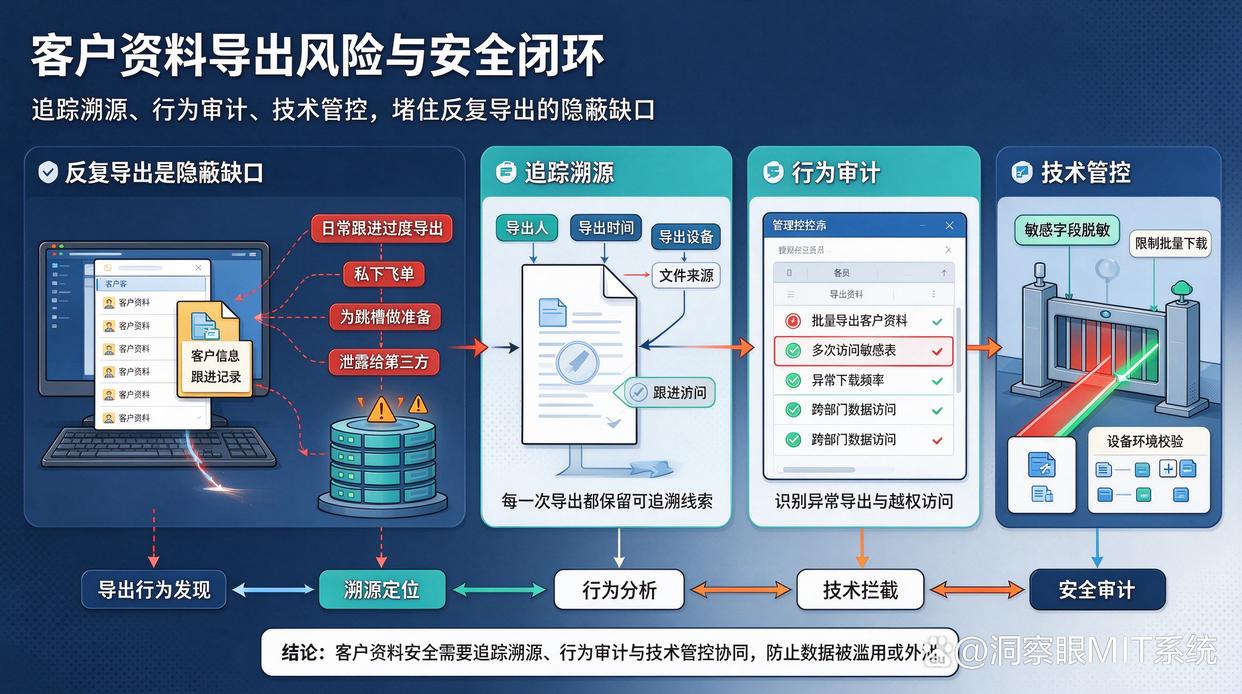
在日常运营中,客户资料是企业的核心资产,但“反复导出”却往往成为数据安全的最隐蔽缺口。员工频繁批量导出客户信息,究竟是用于日常跟进,还是在私下“飞单”、为跳槽做准备,亦或是泄露给第三方?
要查明资料被导出后的实际使用情况,并彻底堵住漏洞,企业需要采取“追踪溯源 + 行为审计 + 技术管控”的组合拳。
一、 如何查明客户资料的实际使用情况?
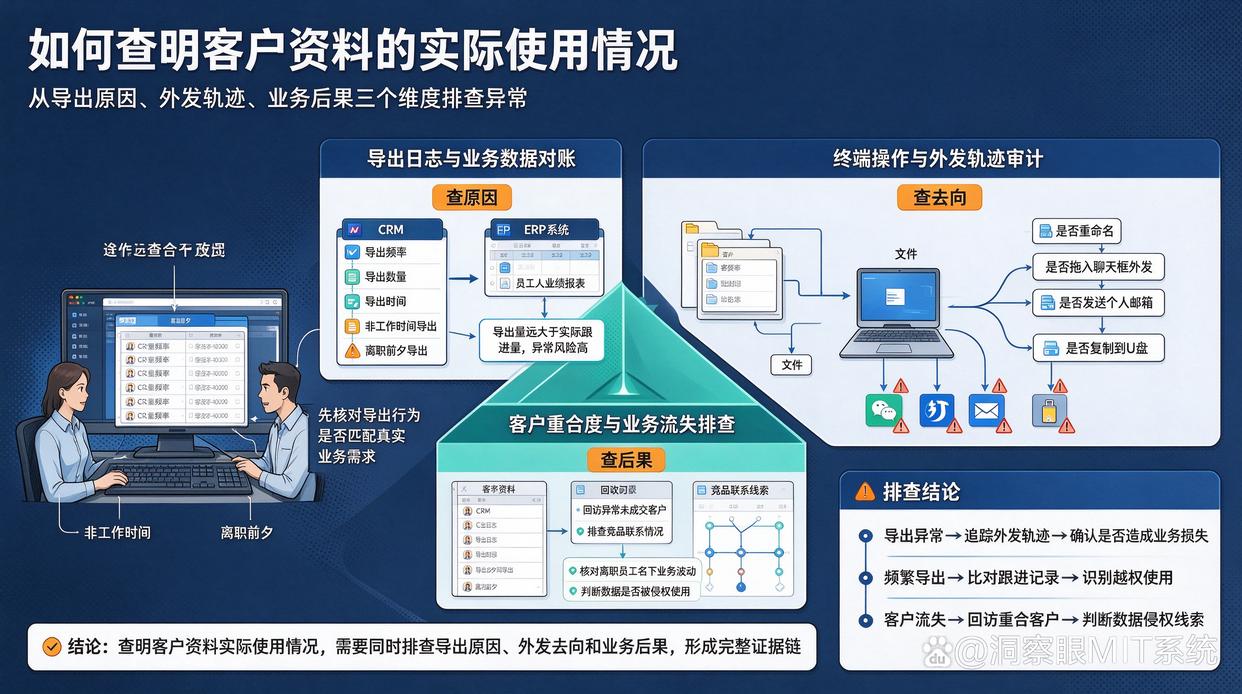
要厘清客户资料导出后的去向,可重点从以下 3 个维度进行排查:
导出日志与业务数据对账(查原因):
调取 CRM 或 ERP 系统的导出日志,核对导出频率、导出数量及导出时间(如是否集中在非工作时间或离职前夕)。将导出数据与该员工近期的客户跟进记录、成交业绩进行比对。若导出量远大于其实际跟进量,异常风险极高。
终端操作与外发轨迹审计(查去向):
检查资料导出后的本地文件流转轨迹:文件是否被重命名?是否被拖入微信/钉钉/飞书聊天框外发?是否通过邮件附件发送至个人邮箱?或被复制到了 U 盘等移动存储设备?
客户重合度与业务流失排查(查后果):
对近期流失或异常未成交的客户进行回访抽查,了解是否有竞品联系过他们。同时排查离职员工或相关人员名下的业务异常波动,判断数据是否已被侵权使用。
二、 推荐 6 个文件管控小措施,建议码住!
查明问题后,更重要的是建立防患于未然的管控机制。以下 6 个实用落地措施,能帮助企业有效防范客户资料泄露。
1. 部署“洞察眼MIT系统”,实现全流程行为审计与防泄密
针对复杂的终端操作场景,靠人工排查费时费力且容易留盲区。部署专业的终端安全管控系统(如洞察眼MIT系统)是最直接高效的手段:
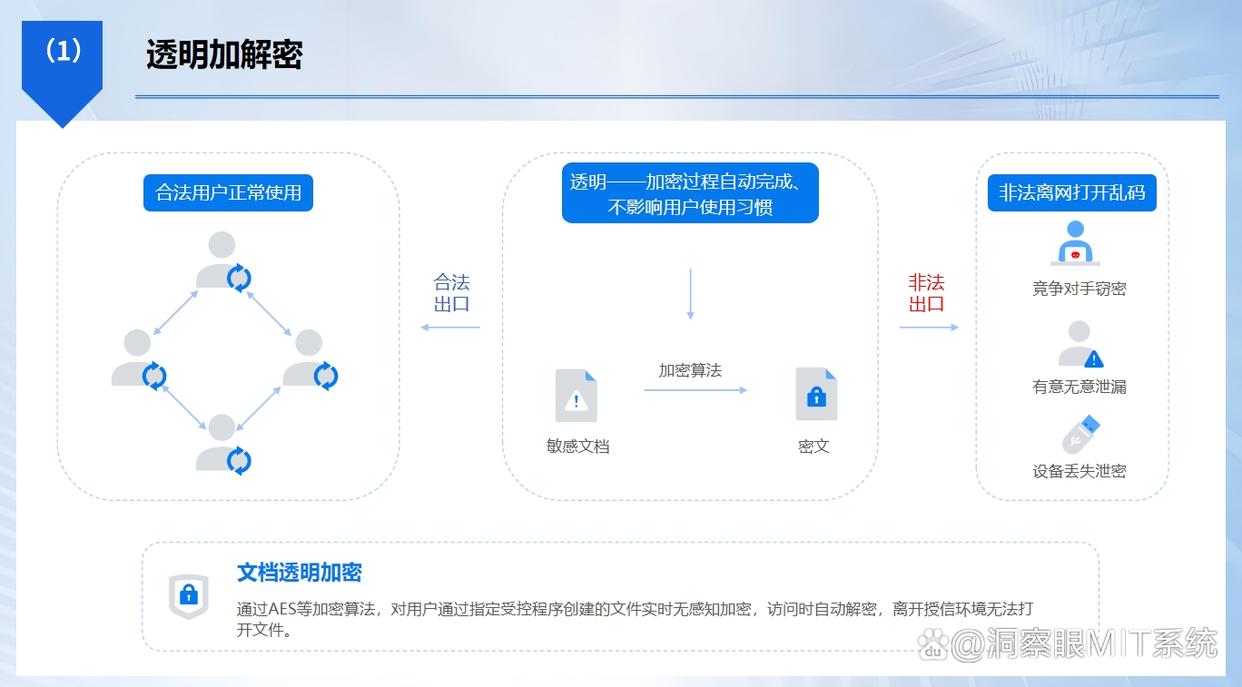
数据防泄密与透明加密: 支持对客户资料等核心文档进行透明加密,未经授权外发或拷贝到公司外部将显示为乱码。
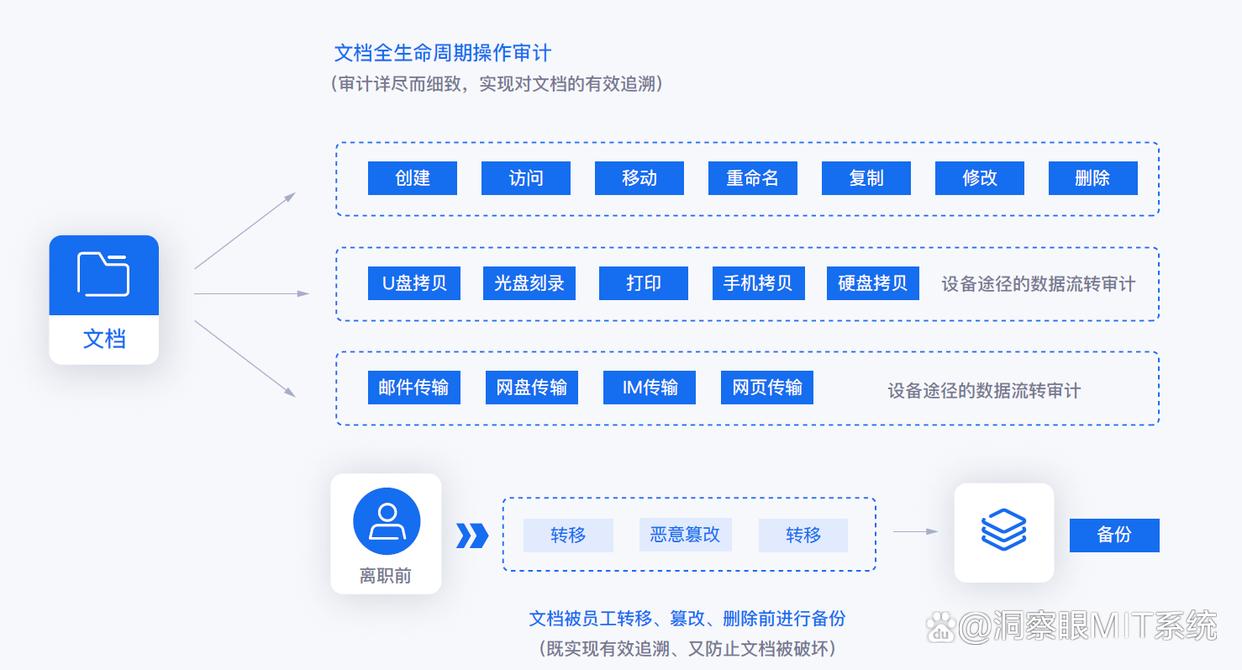
全程行为审计与轨迹还原: 实时记录员工对敏感文件的复制、剪切、打印、重命名以及外发行为。一旦发生数据流转,可精准溯源至具体责任人。
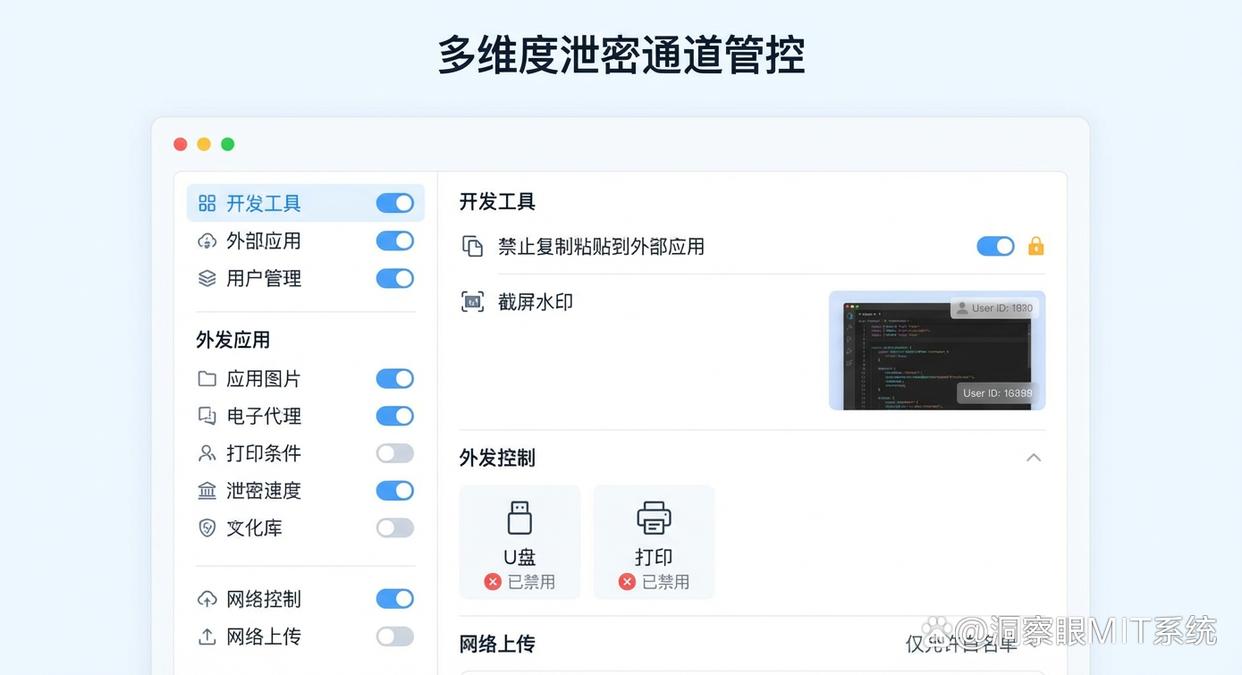
渠道管控与阻断: 可针对微信、钉钉、邮箱、网盘及 U 盘等传输通道设置阻断或审批规则,防止敏感客户资料被私自导出和外发。
2. 实施 CRM/ERP 系统降维权限管理
按需开启导出权限: 严格遵循“最小权限原则”,取消基层员工的批量导出权限,仅保留在线查看与跟进功能。
数据脱敏展示: 对手机号、邮箱、身份证号等敏感字段进行掩码处理(例如:138****1234),员工需呼叫或跟进时通过系统拨号,无需暴露完整数据。
3. 开启审批流与导出数量限制
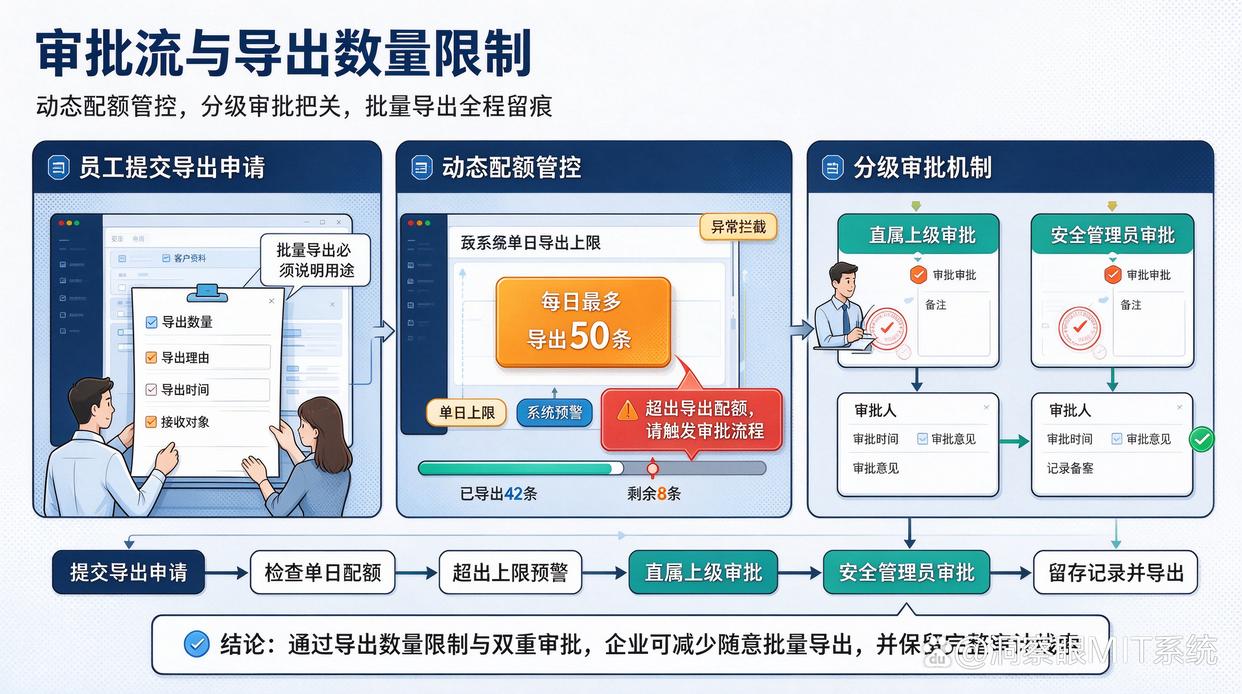
动态配额管控: 在系统中设置单日导出上限(例如每日最多导出 50 条),超过配额需触发系统预警。
分级审批机制: 涉及批量导出时,强制要求提交明确理由并经过直属上级与安全管理员的双重审批,留存审批记录备查。
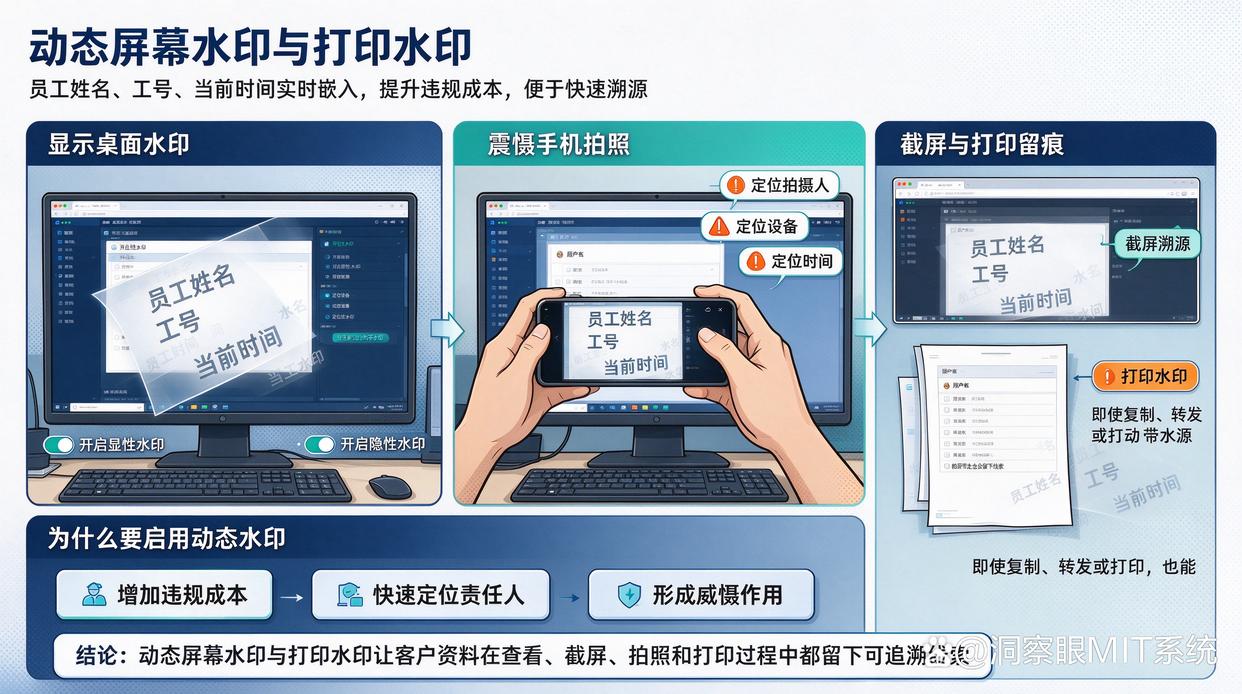
4. 启用动态屏幕 watermark(屏幕/打印水印)
显示桌面水印: 在员工电脑屏幕及敏感系统中开启含有“员工姓名 + 工号 + 当前时间”的显性或隐性水印。
震慑拍照与截屏: 即使员工企图通过手机拍照、截屏或打印的方式带走客户资料,水印信息也能实现快速溯源,大大增加违规成本。
5. 封堵移动存储与外设接口
U 盘及移动设备管控: 通过策略禁用非授权 U 盘、移动硬盘及蓝牙文件传输。
专用安全介质: 如需使用外接存储,仅允许使用经过企业加密认证的专用安全 U 盘,确保数据“进得来、出不去”。
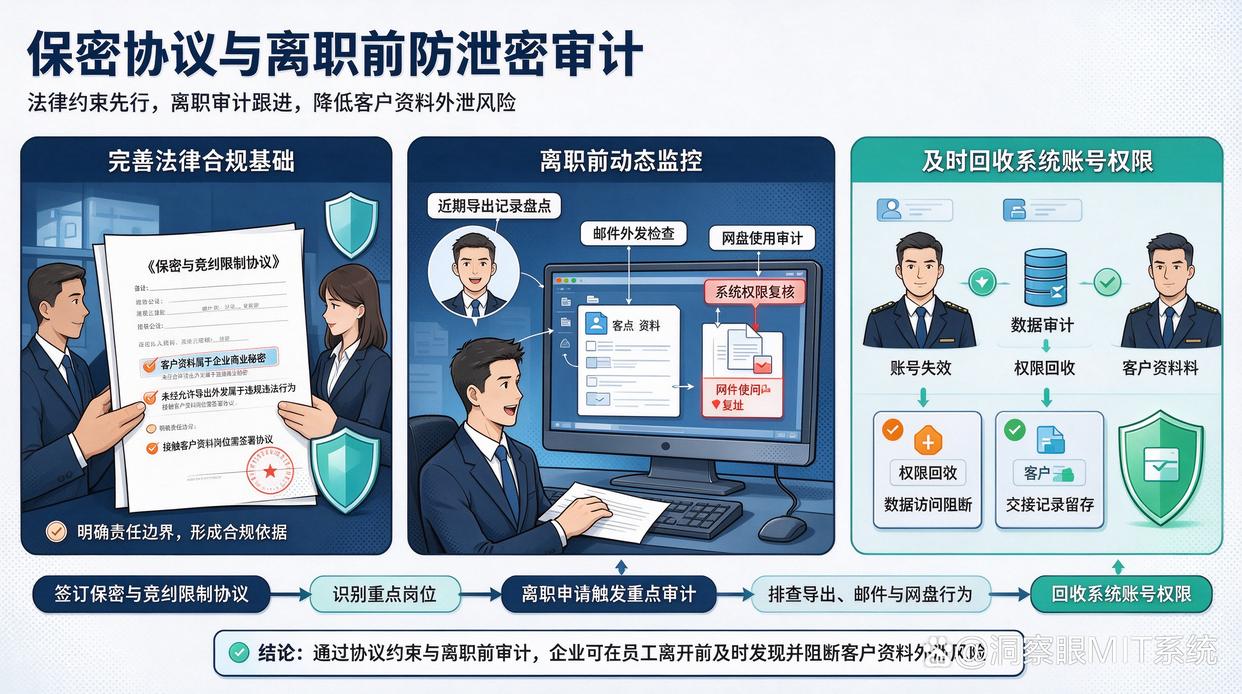
6. 签订保密协议并做好离职前防泄密审计
完善法律合规基础: 与接触客户资料的重点岗位员工签订《保密与竞业限制协议》,明确客户资料属于企业商业秘密,未经允许导出外发属于违规违法行为。
离职前动态监控: 对提出离职的员工开启重点审计,对其近期导出记录、邮件外发及网盘使用情况进行全面盘点,并及时回收系统账号权限。
总结:
数据安全“防大于救”。通过建立严格的权限审批体系,结合洞察眼MIT系统等技术手段实现透明加密与行为审计,才能真正帮企业筑牢数据屏障,让客户资料“拿不走、带不出、泄露可追溯”。

 洞察眼MIT系统


 冀公网安备13019902001038号