文章摘要:做企业终端运维这些年,经常收到老板类似的需求:“想看看员工电脑上都在干什么”;也遇到不少事后应急场景:核心文档外泄,需要回溯终端全部操作;尤其是混合办公普及之后
做企业终端运维这些年,经常收到老板类似的需求:“想看看员工电脑上都在干什么”;
也遇到不少事后应急场景:核心文档外泄,需要回溯终端全部操作;尤其是混合办公普及之后,员工电脑脱离内网物理管控,很多管理者才意识到终端已经处于失控状态。
但很多人一上来就直接找监控工具,混淆了 “实时监控” 的三层含义,需求判断错了,方案大概率就选错。
第一层:实时画面查看,当下同步看到终端屏幕;
第二层:历史行为审计,统计网页、软件使用时长,评估办公行为;
第三层:事件回溯取证,出现数据风险事故,可以调取完整操作记录,还原全过程。
三者对应的技术方案、成本、合规边界完全不一样。
下文 6 种方法,从 0 成本到企业级,各配适用场景和局限,大家可以按需挑选。
方法一:专业终端监控软件(主推方案:洞察眼 MIT 系统)
这是同时覆盖三层监控需求的企业级方案,也是研发、设计、制造业保护图纸源码最常用的选择。
实时屏幕查看支持多终端屏幕墙,局域网内延迟低,可以批量同时查看多台电脑实时画面,不用一台台远程登录。
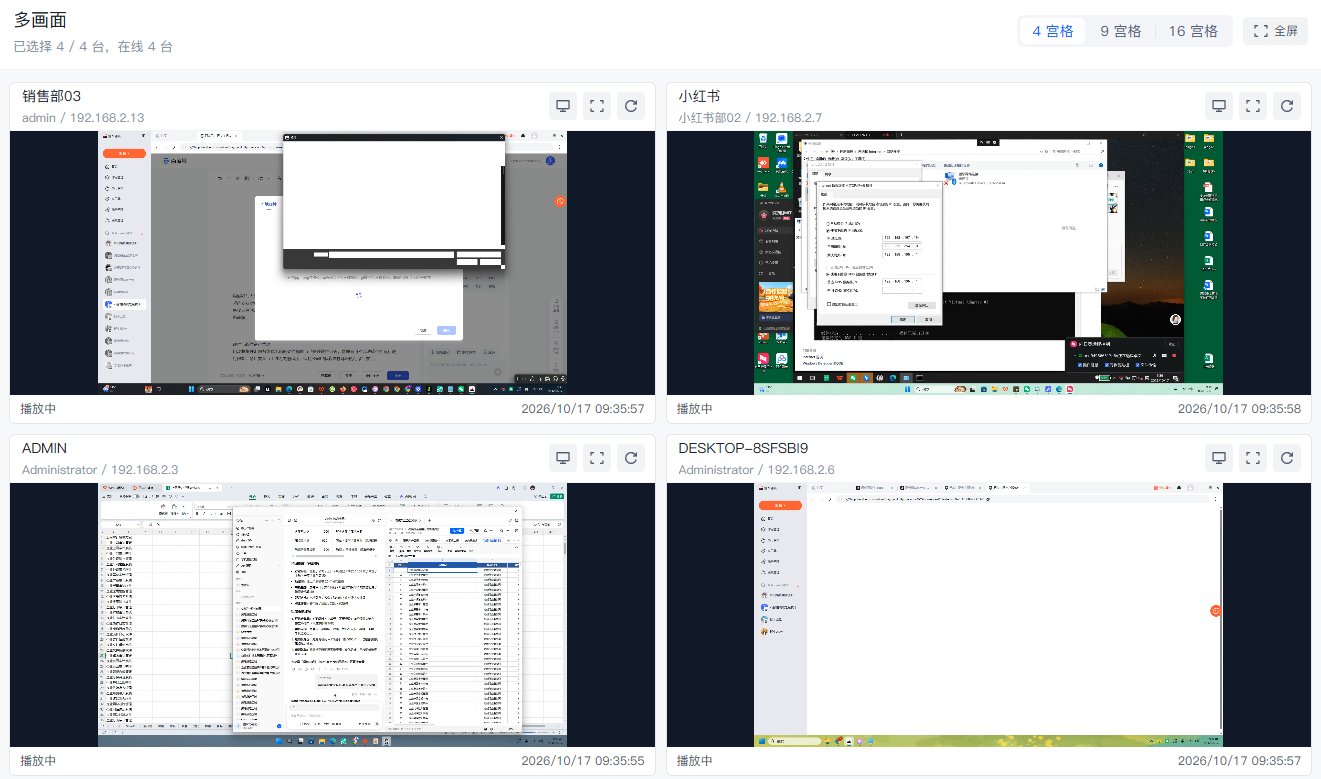
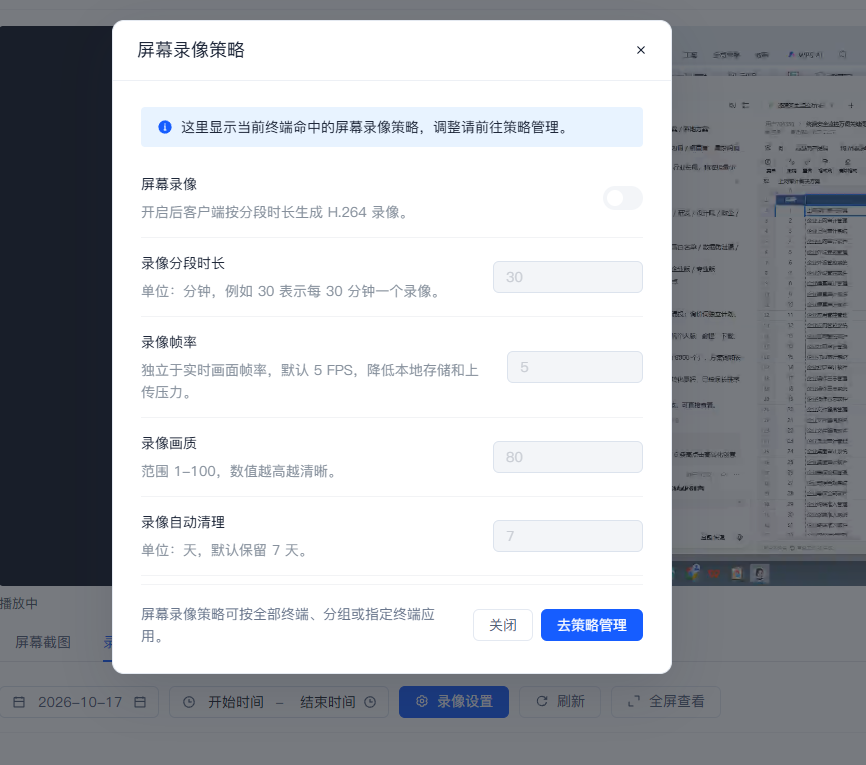
屏幕录像与快照支持自定义策略,可按岗位、部门分开配置,按需开启持续录像或者定时快照,录像文件按日期自动归档保存,支持按时间、终端账号快速检索回放。
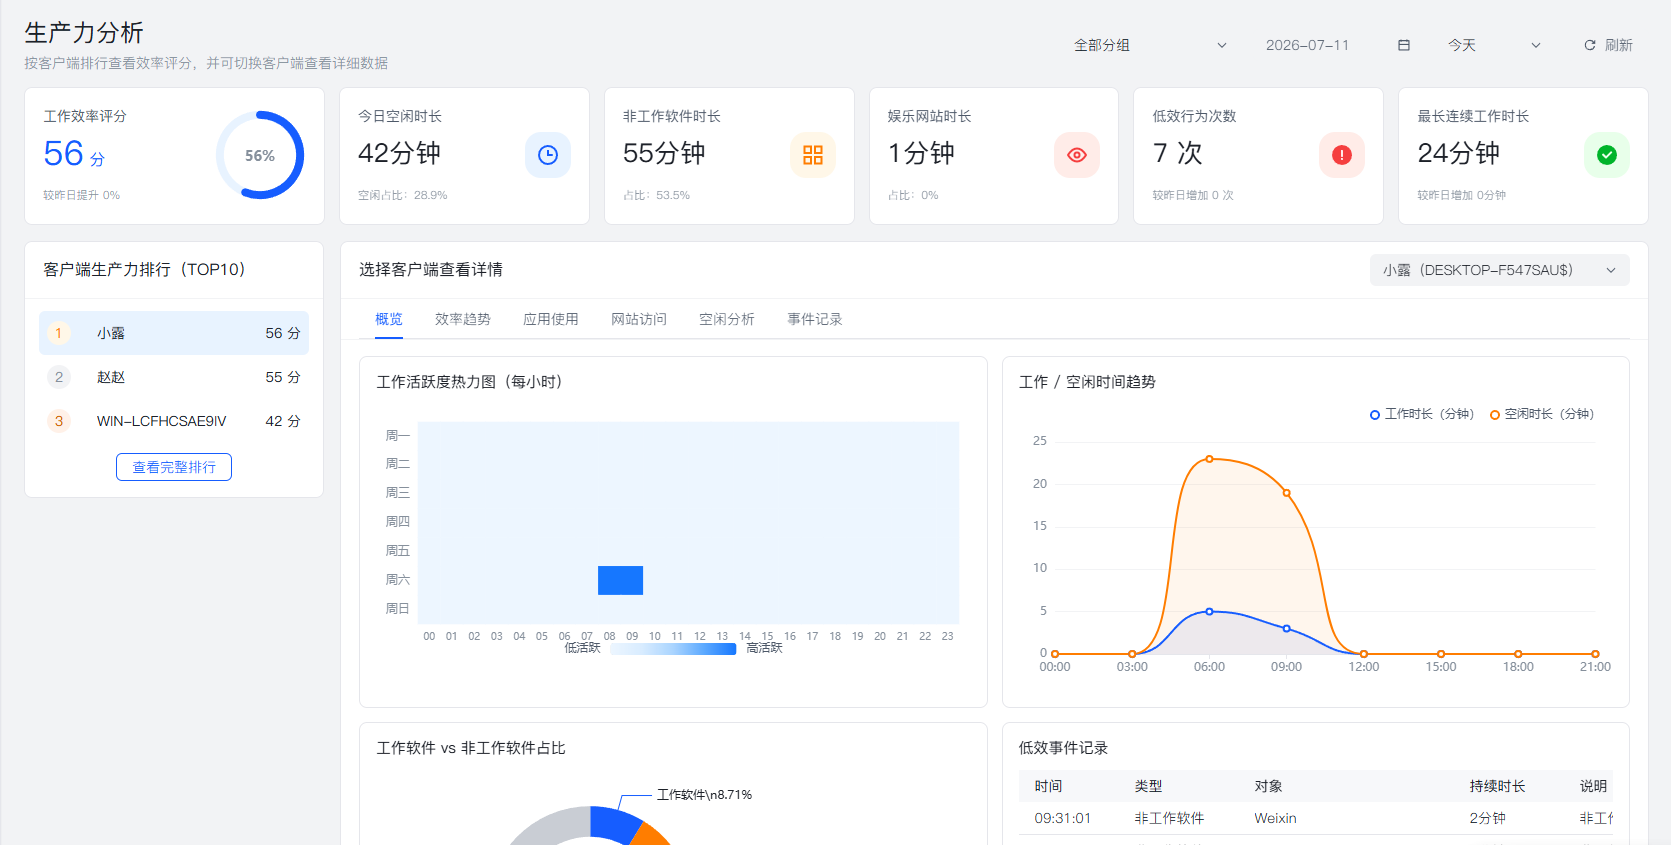
上网与程序使用记录会自动汇总报表,统计各类网站、软件运行时长,区分工作软件与非工作程序;
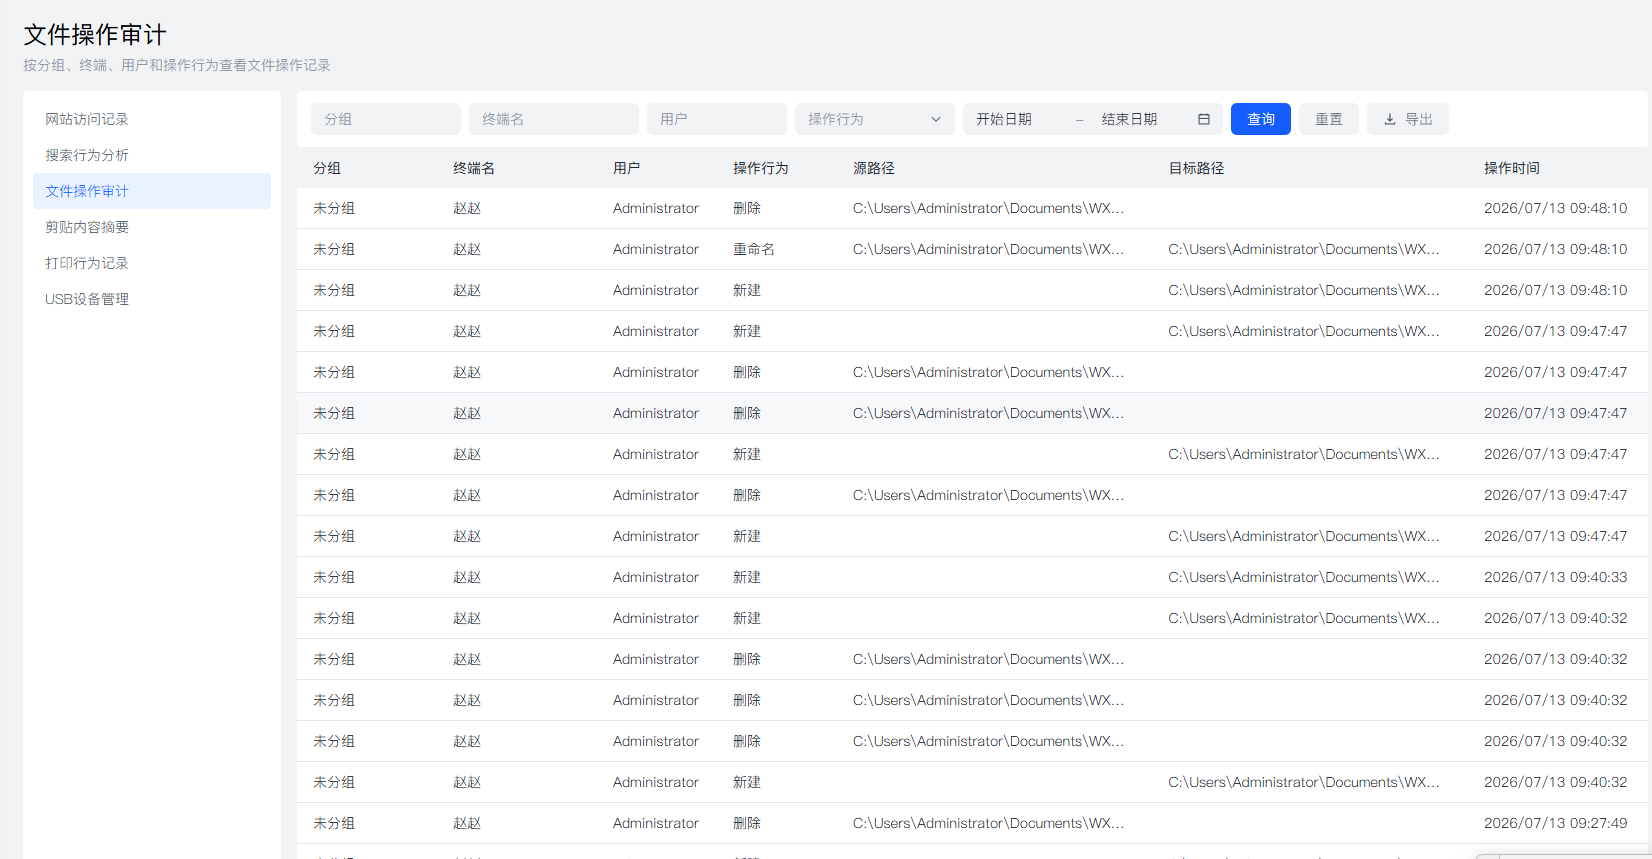
文件操作全程留痕,文件创建、修改、复制、删除、外发行为全部记录。
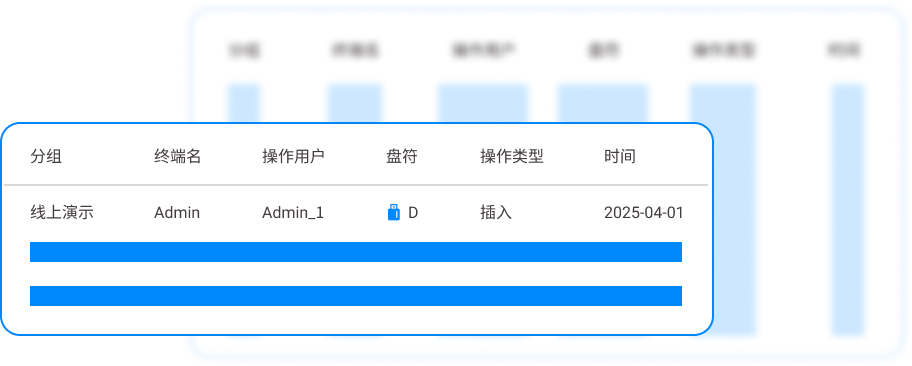
外设审计完整记录 U 盘插拔、文件拷贝日志,可以设置 U 盘黑白名单,限制私人 U 盘接入。
适合:有数据防泄漏诉求、需要同时做到实时查看 + 长期日志归档 + 事件取证的中小企业、研发设计团队。
方法二:Windows 自带远程桌面
Windows 系统自带功能,完全免费,很多运维应急时会用。 配置好账号、IP 与防火墙权限后,可以远程连接单台电脑,实时查看并操作桌面画面,满足临时远程协助、查看当前屏幕的需求。
适合:少量电脑临时应急排查故障,只需要偶尔看实时画面。
局限:没有自动录像、历史日志归档能力,断开连接之后,不会留存任何操作记录,一旦出现泄密事件无法回溯;一次只能连接一台,批量多终端管理效率很低;在外网环境配置复杂,安全性弱,不适合长期审计使用。
方法三:远程协助类工具
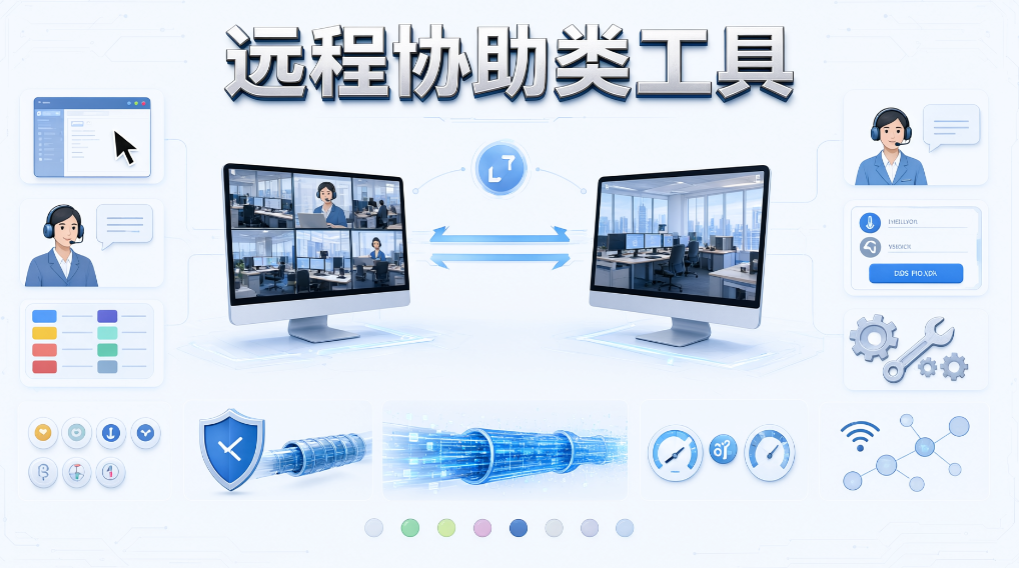
像主流远程协助工具,主打一对一远程桌面控制。 可以实时看到员工电脑屏幕,支持远程操作、文件临时传输,部署简单,客户端一键安装即可使用。
适合:IT 运维远程排查电脑故障、远程指导员工处理问题。
局限:核心定位是远程运维,不支持后台静默持续录像、批量终端集中管理,无法自动记录长期上网、文件拷贝日志。只适合临时协助,不适合作为常态化的终端行为审计方案。
方法四:域策略 + 事件查看器
Windows 域环境下,通过组策略开启终端事件审计,记录登录、文件访问、程序启停事件。 属于原生系统能力,不需要额外采购软件,可以收集基础操作日志。
适合:已经搭建域环境,只需要简单记录系统操作,不要求实时看屏幕的企业。
局限:没有实时屏幕预览、没有桌面录像,只能看到事件文字日志,无法直观还原屏幕操作;配置门槛高,日志零散,检索难度大,发生泄密事件很难快速还原完整场景。
方法五:上网行为网关
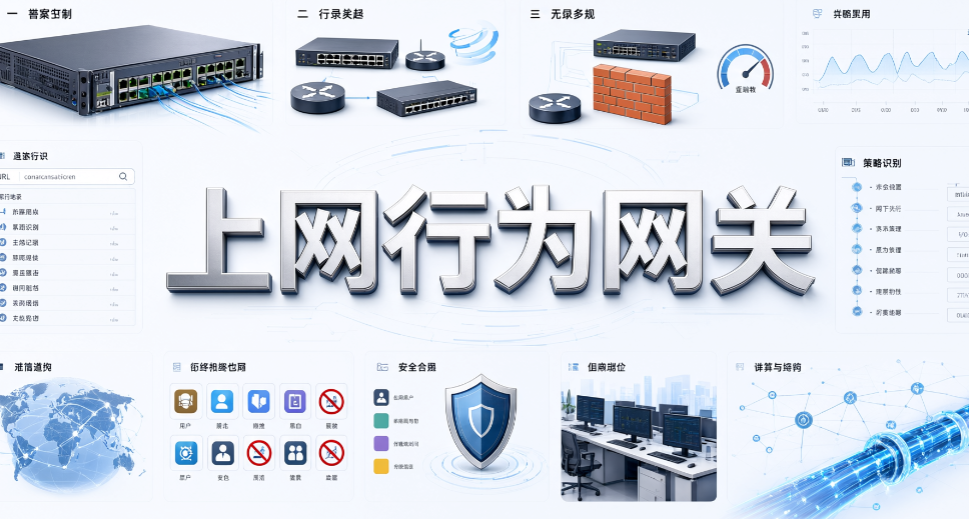
部署在公司网络出口的硬件网关,对整个内网的上网流量做管控。 可以记录网页访问记录,屏蔽黑名单网站,统计流量,限制访问外网资源。
适合:重点管控员工上网行为,封堵违规网站,只做网络层面管理。
局限:只能管控外网流量,看不到电脑本地屏幕,无法监控本地文件拷贝、U 盘操作。如果员工文档在本地操作、用内网 U 盘拷贝,网关完全感知不到,无法防范内网资料外泄。
方法六:SaaS 云端截屏审计工具
云端 SaaS 模式,不需要自建服务器,客户端安装后自动随机截屏,汇总到云端后台。 可以统计软件、网页使用时长,生成团队工时报表,开箱即用,部署成本很低。
适合:远程外包团队、兼职人员,只需要抽查在岗工作状态。
局限:大多只有随机快照,不支持连续屏幕录像;屏幕截图保存在第三方云端,涉密企业不适合;缺少 U 盘外设审计、本地文件操作深度追溯能力,不能作为泄密取证方案。

 洞察眼MIT系统


 冀公网安备13019902001038号