
文章摘要:很多老板都有这样的烦恼:公司电脑里存着图纸、报价单、客户资料,平时没人盯着,风险藏在暗处。有时候内网文件莫名外流,想查到底是谁操作的,翻来翻去找不到线索;还有员

很多老板都有这样的烦恼:公司电脑里存着图纸、报价单、客户资料,平时没人盯着,风险藏在暗处。有时候内网文件莫名外流,想查到底是谁操作的,翻来翻去找不到线索;还有员工上班长时间刷视频、逛无关网站,工作效率上不去。 单纯靠时不时去工位巡查,根本盯不过来,而且管控方式选不对,要么管得太松形同虚设,要么管太严引起员工抵触。
今天整理 6 种落地性很强的电脑监控方法,给老板和运维做参考。
一、使用洞察眼 MIT 系统|一体化终端监控方案
洞察眼 MIT 系统是一套本地化的电脑终端监控系统,功能覆盖员工电脑全维度行为审计,不用复杂改造网络,在内网电脑安装客户端就能用。
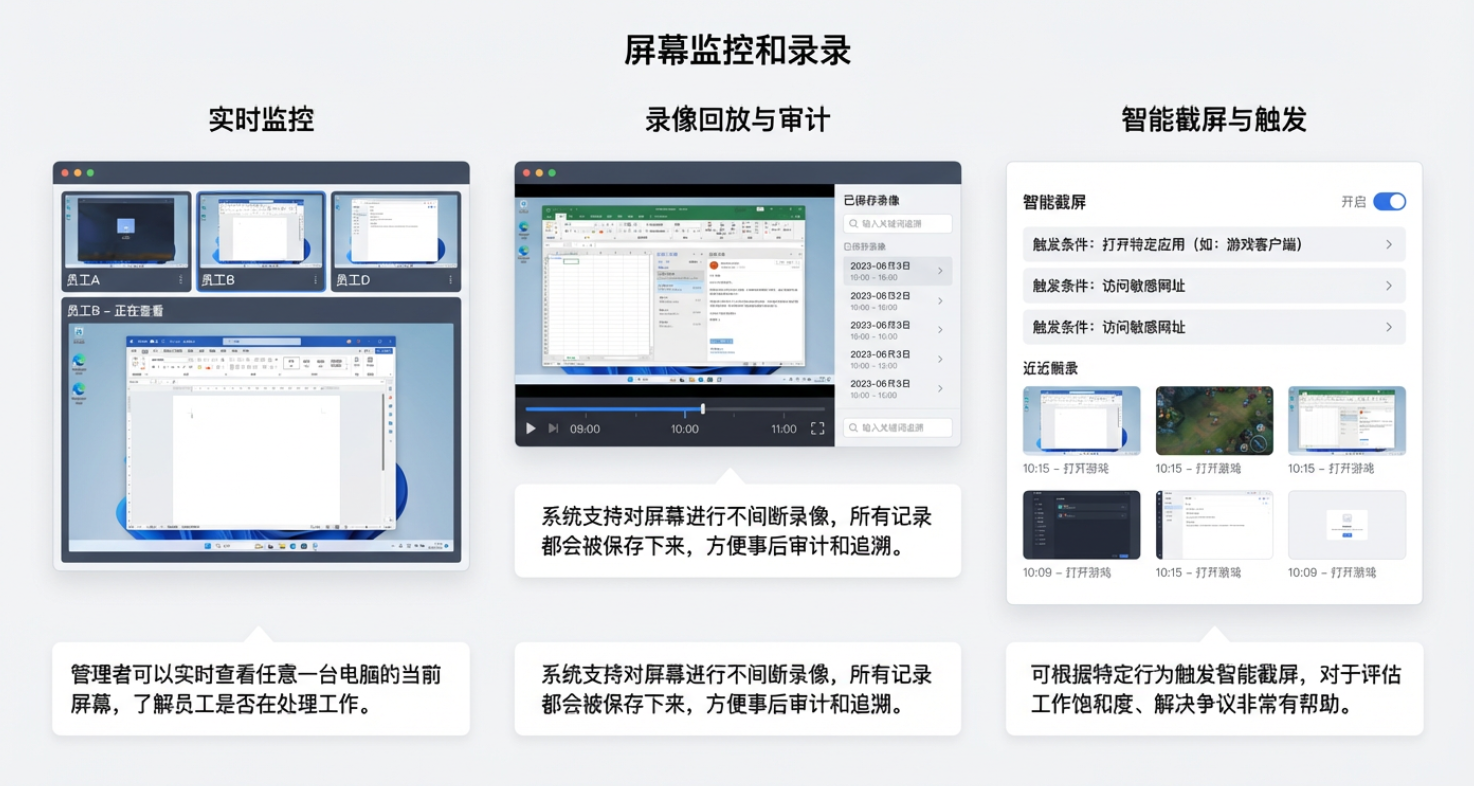
后台自带屏幕墙功能,管理员可以同时查看多台电脑实时画面,巡检的时候一眼就能看到员工是在处理工作,还是在刷短视频;系统支持自动录像、定时截图留存,如果后续出现泄密纠纷,可以按时间点回放画面取证。
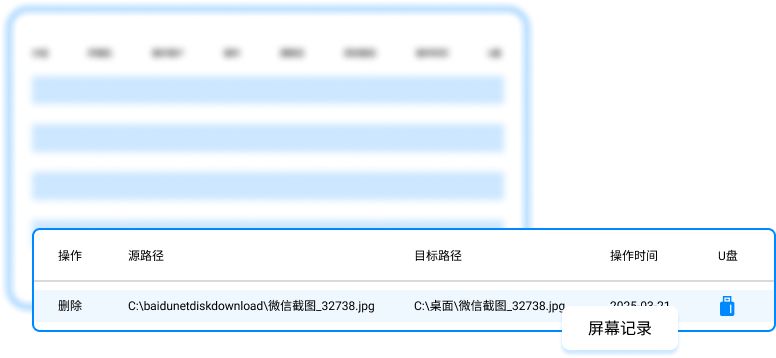
完整记录文件全链路操作:新建、修改、打印、删除、通过微信、网盘、邮箱外发文件,都会记录操作人员、操作时间、文件名。比如销售私自导出客户名单发给外人,这条记录会完整保存下来。
支持 U 盘分级管控,可以设置 U 盘白名单,陌生 U 盘接入直接拦截,不同岗位分配只读、读写权限;同时审计各类聊天软件的文件传输记录。
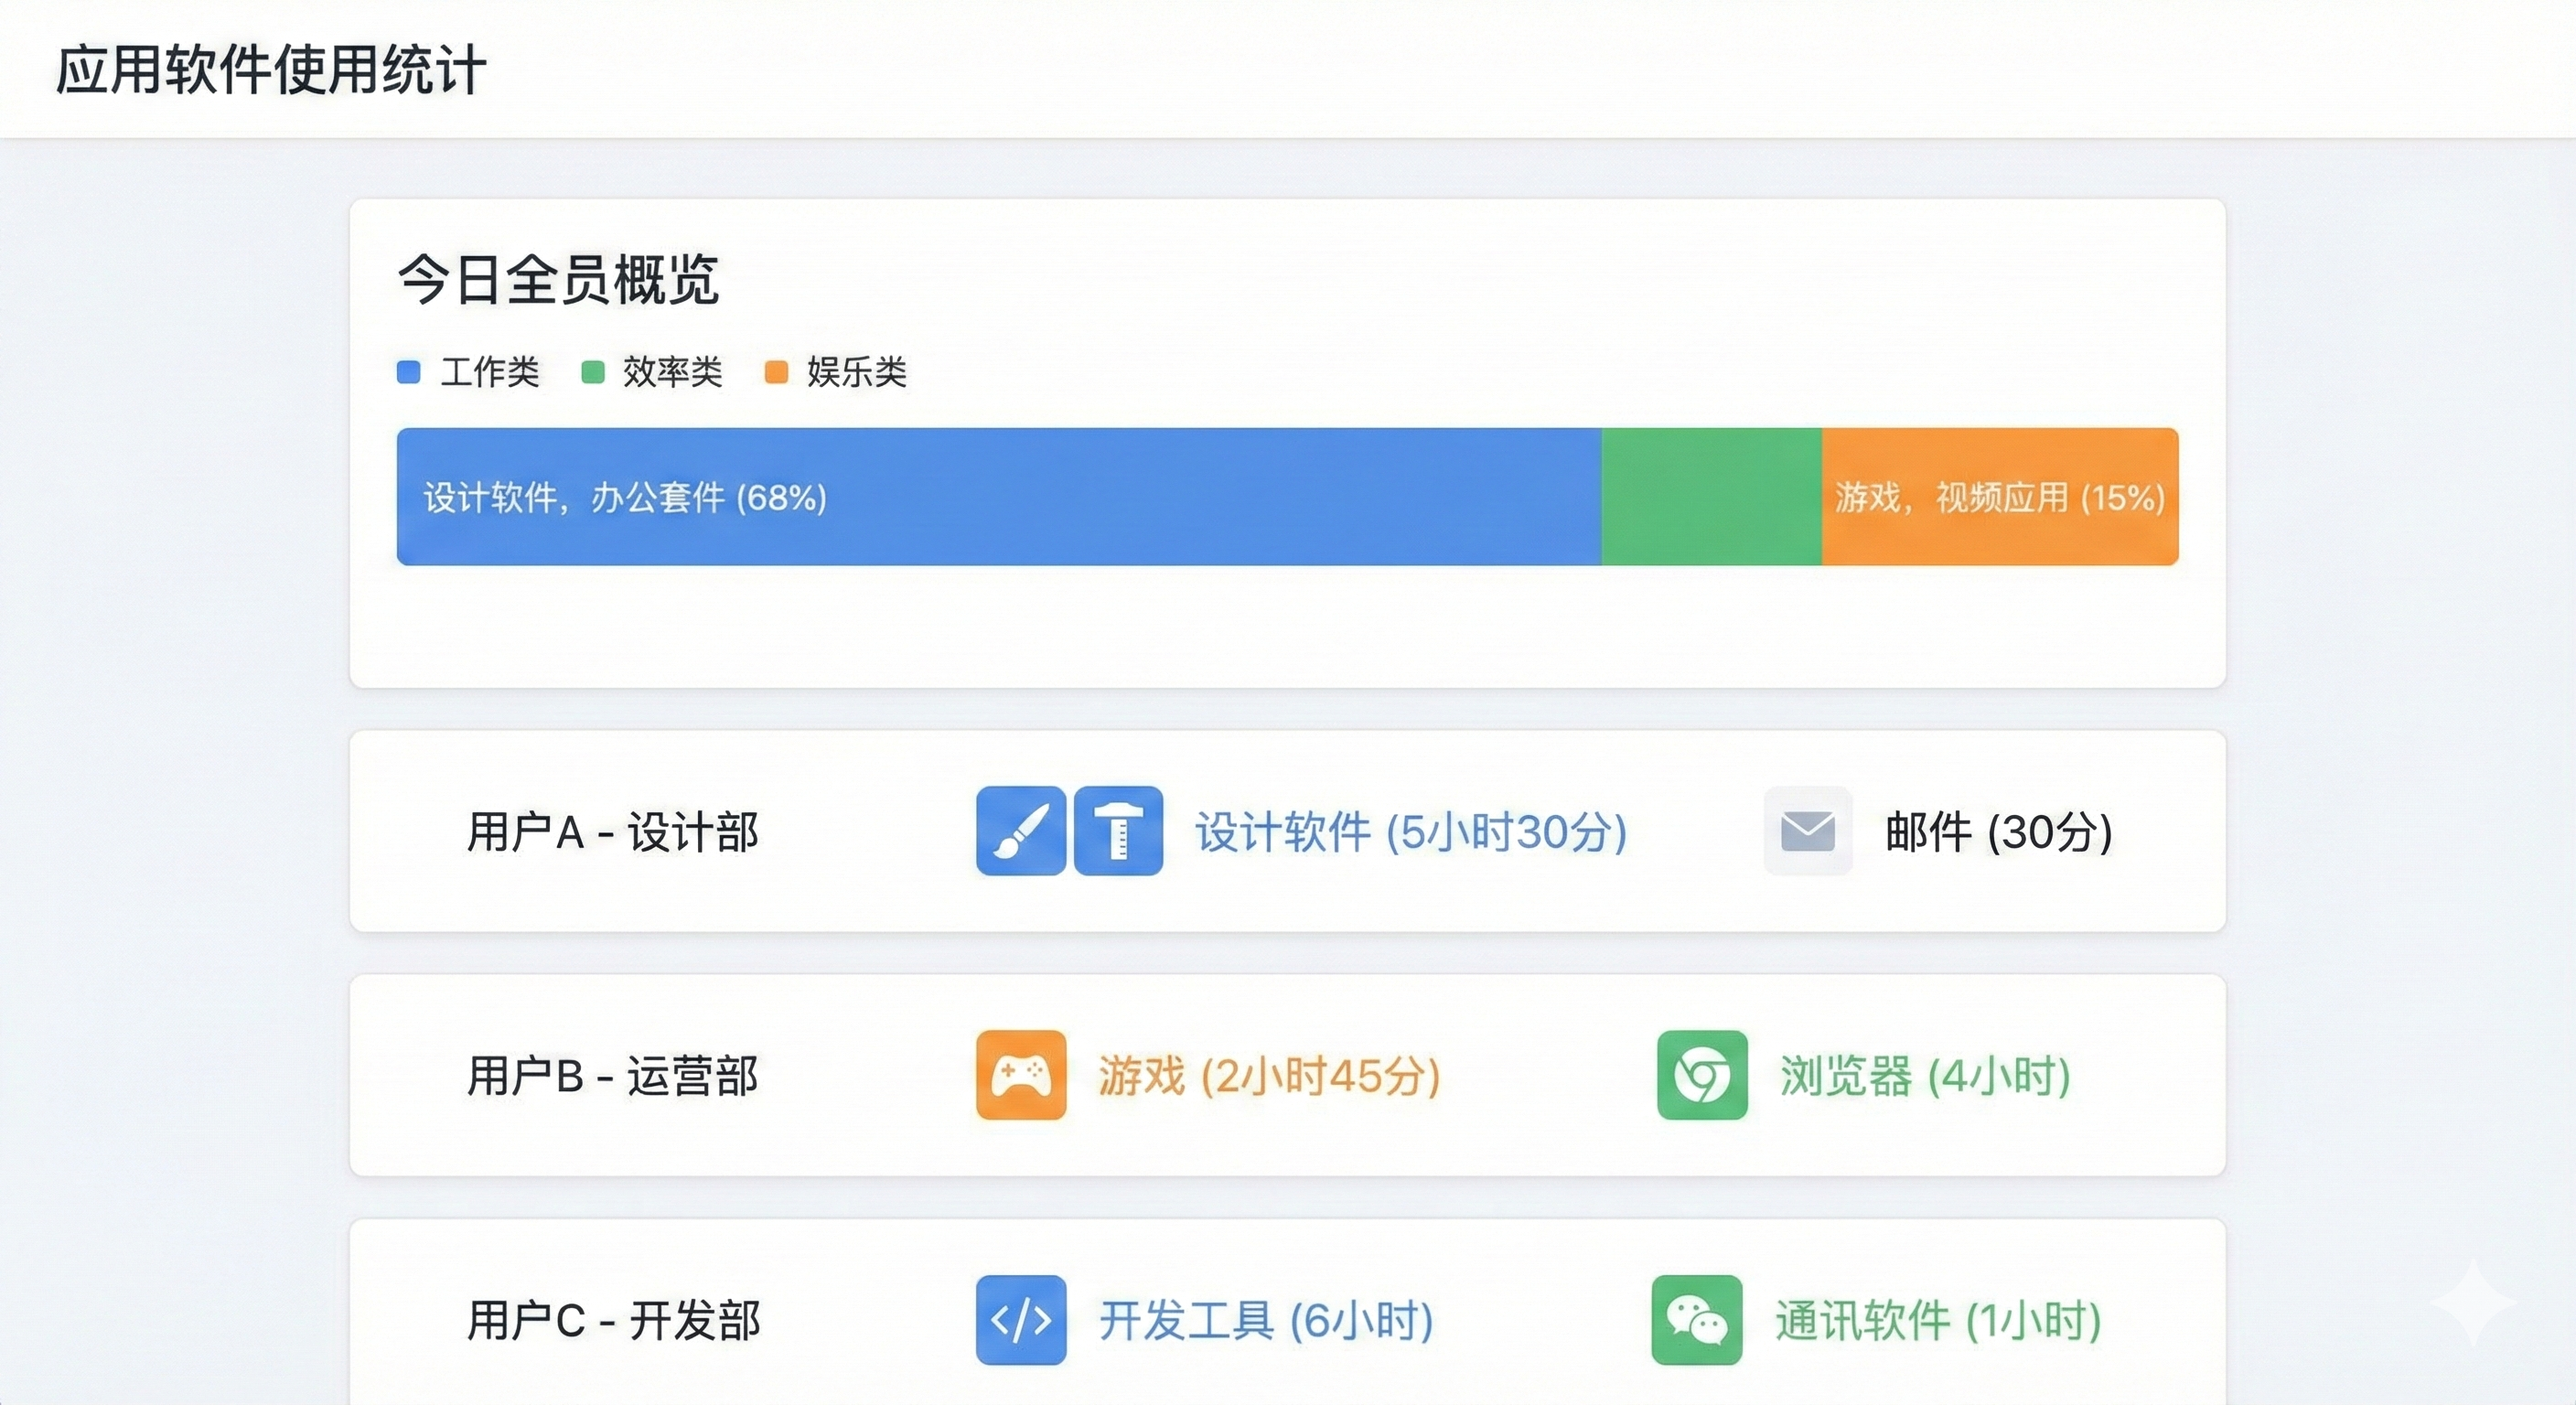
还能统计软件和网站使用时长,自动生成报表,封堵游戏、购物网站;
开启敏感文件告警,有人短时间批量拷贝涉密文件、外传敏感内容,后台立刻提醒。内网、远程办公电脑统一管控,设计院、加工厂、商贸公司都很适合。
二、网关上网行为管控
网关管控是在公司网络出口部署设备,从网络层面统一管理所有电脑的上网行为。它可以识别各类网站、视频软件、下载工具,统一限制短视频、游戏网站访问,还能做带宽限流,防止有人下载大文件挤占办公网络。可以保存上网访问日志,方便后期查询。缺点是只能管网络流量,看不到电脑本地操作,像本地文件拷贝、截图、U 盘导出这些行为是监控不到的,一般作为基础防护,搭配终端监控一起使用。
三、共享文件夹权限管控
依靠 NAS 或者文件服务器搭建共享盘,管理员给不同部门、不同员工分配文件夹访问权限。比如财务文件夹只开放给财务人员,其他员工没有访问权限,权限还可以设置成只读,禁止另存和删除。文件统一存放在服务器,不在员工电脑本地留存副本,一定程度降低泄密风险。但是它只能管控服务器里的文件,有权限的员工下载到本地之后,就可以随意复制转发,管控到本地电脑就失效了,适合企业内部资料分级查看。
四、U 盘单独管控工具
这类工具重点管理 U 盘等移动存储介质,核心就是黑白名单和操作留痕。提前登记授权 U 盘,只有登记过的 U 盘才能接入电脑使用,外来 U 盘直接拦截;还可以设置只读权限,不让 U 盘写入文件。所有 U 盘插拔、文件拷贝行为都会生成日志,方便溯源。优势是部署简单、轻量,适合主要担心 U 盘拷贝泄密的企业。短板功能比较单一,没有屏幕监控、上网审计能力,无法管控微信、网盘外传文件。
五、文档透明加密方案
透明加密主要保护图纸、合同、源码这类核心文件,文件保存时自动加密,在内网授权电脑打开正常使用,一旦脱离内网环境打开就是乱码。文件外发需要走审批流程,可以设置外发文件有效期、打开次数。即便文件被拷贝走,没有授权环境也无法打开。但是它偏向文件防护,没办法查看员工屏幕画面,也统计不了员工上网、软件使用情况,适合以图纸、核心文档为主要资产的企业,常和行为审计搭配使用。
六、人工巡查 + 制度约束
这是最传统的方式,通过公司制度明确保密要求,搭配运维、管理人员不定期工位巡检,同时签订保密协议,明确泄密之后的责任。这种方式零成本,员工接受度相对高一些。但是局限性很大,没办法做到全天候监控,员工私下拷贝文件、悄悄外传很难被发现,也没有自动日志留存,出事之后很难取证。适合规模小、业务简单,泄密风险不高的小微企业,一般只能作为辅助手段。


 洞察眼MIT系统


 冀公网安备13019902001038号

