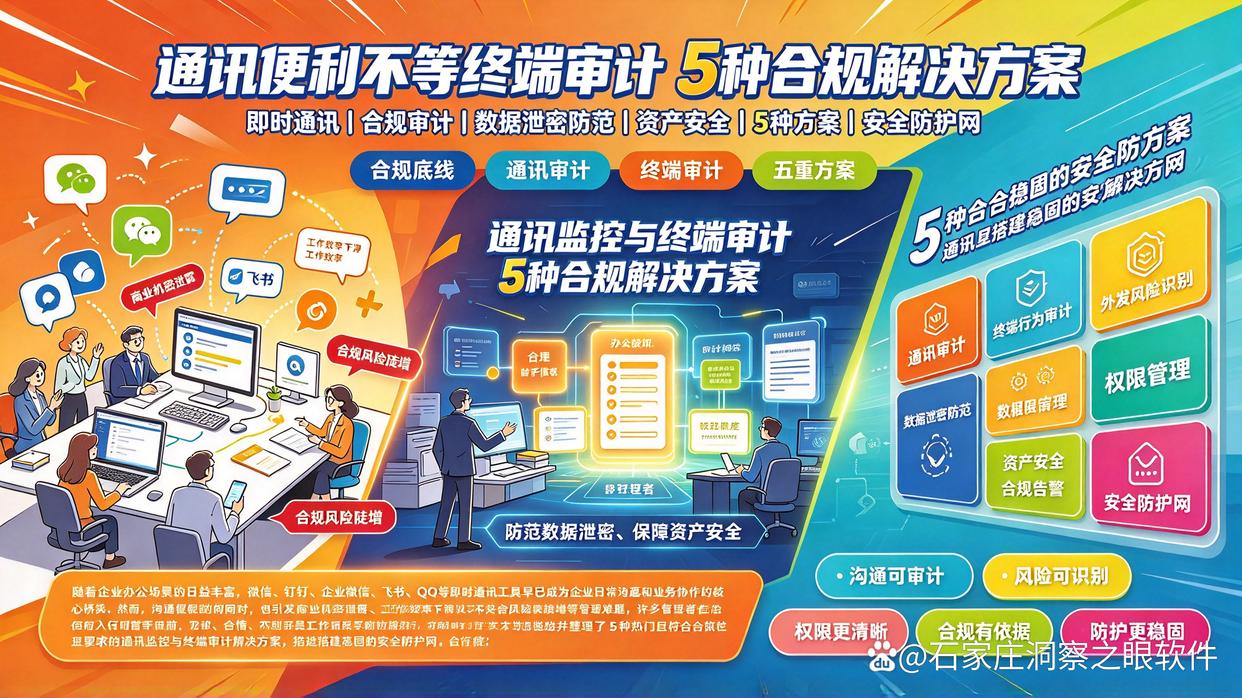
文章摘要:随着企业办公场景的日益丰富,微信、钉钉、企业微信、飞书、QQ等即时通讯工具早已成为企业日常沟通和业务协作的核心桥梁。然而,沟通便利的同时,也引发了商业机密泄露、
随着企业办公场景的日益丰富,微信、钉钉、企业微信、飞书、QQ等即时通讯工具早已成为企业日常沟通和业务协作的核心桥梁。然而,沟通便利的同时,也引发了商业机密泄露、工作效率下滑以及合规风险陡增等管理难题。
许多管理者在思考如何对通讯工具进行规范时,都会关注“哪个好使”。但在引入任何监管手段前,合理、合情、合法是不可逾越的底线。企业必须以“防范数据泄密、保障资产安全”为正当目的,在办公设备与工作场景内实施审计,并通过规章制度明确告知员工,做到权责清晰、合规合情。
本文为您挑选并整理了5种热门且符合合规要求的通讯监控与终端审计解决方案,帮助企业搭建稳固的安全防护网。
一、 洞察眼MIT系统——企业级全场景终端审计与数据防泄密专家
在企业级终端安全与通讯审计领域,洞察眼MIT系统凭其深度的管控能力和丰富的审计维度受到广泛认可。系统能够针对各类主流即时通讯工具进行深度监管与预警防护,具体功能表现如下:
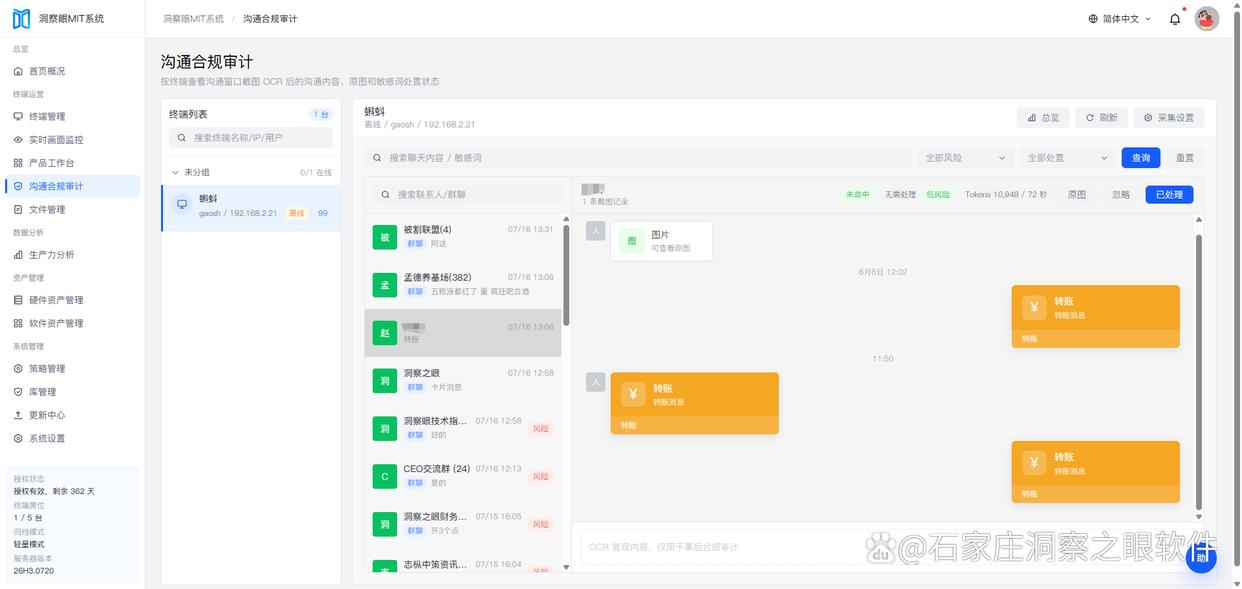
全渠道聊天内容精准审计与检索: 系统支持对微信、企业微信、钉钉、飞书、QQ等主流即时通讯工具进行全方位审计,完整记录文本沟通、语音消息、图片、接收/发送的文件及精确时间戳。同时提供强大的关键字全局搜索功能,方便安全人员快速定位历史沟通轨迹。
敏感词多级预警与实时拦截: 企业可建立多维度的敏感词库(如“源代码”、“客户名册”、“财务报表”、“报价单”等)。当员工在沟通中触发敏感词时,系统不仅能第一时间向管理员发送告警提示,还支持直接阻断违规消息的发出,做到事前预防与事中干预。
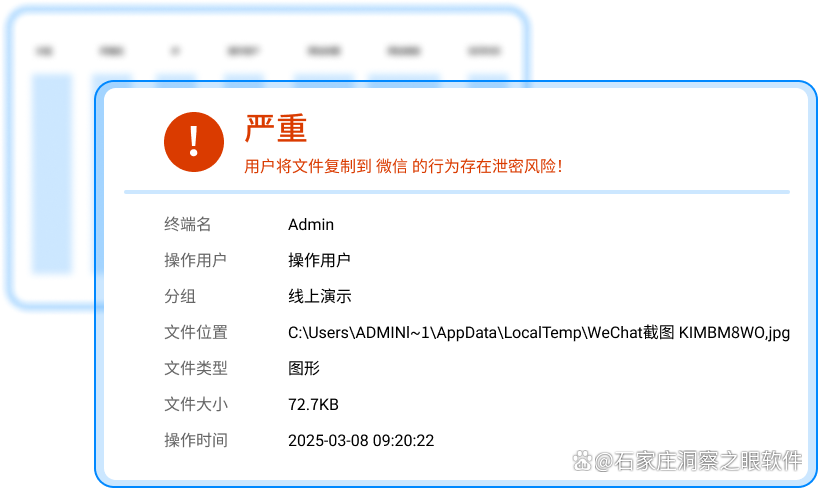
即时通讯文件外发深度追踪与备份: 对通过聊天软件发送的文件进行深度审计,全面记录发送源、接收方、文件名称及大小。系统支持对外发文件进行自动备份留存,并能联动外发审批机制,只有经过授权的文件才允许通过通讯工具发送出去。
屏幕活动同步截屏与全过程录像: 系统提供定时截屏、敏感行为触发截屏以及高清屏幕录像功能。当发生涉嫌泄密或违规通讯的行为时,管理者可以调取对应的屏幕画面与视频记录,直观还原沟通全过程,确保审计证据链完整有效。
二、 企业微信(官方会话内容存档功能)——合规透明的官方直连方案
对于全面使用企业微信开展内外沟通和对外服务的团队,开通官方提供的“会话内容存档”功能是最具权威性与合规保障的方案。
官方API接口,合规无封号风险: 直接调用企业微信官方开放的数据存储与服务接口,无需安装第三方潜伏式插件,完全符合腾讯平台规范,杜绝封号与数据丢失风险。
商务沟通质检与服务追溯: 重点针对员工与外部客户、客户群内的文字、语音、图片及文件传输进行保存,能够有效防范员工飞单、私下交易或服务纠纷,非常适合金融、教育、零售等注重客诉与风控的行业。
权责界限十分清晰: 方案从技术层面上明确划分了“公域商务沟通”与“私域个人生活”,在保障公司客户资产与交易合规的同时,尊重并保护了员工个人隐私。
三、 飞书企业安全合规审计中心——现代办公套件的原生风控
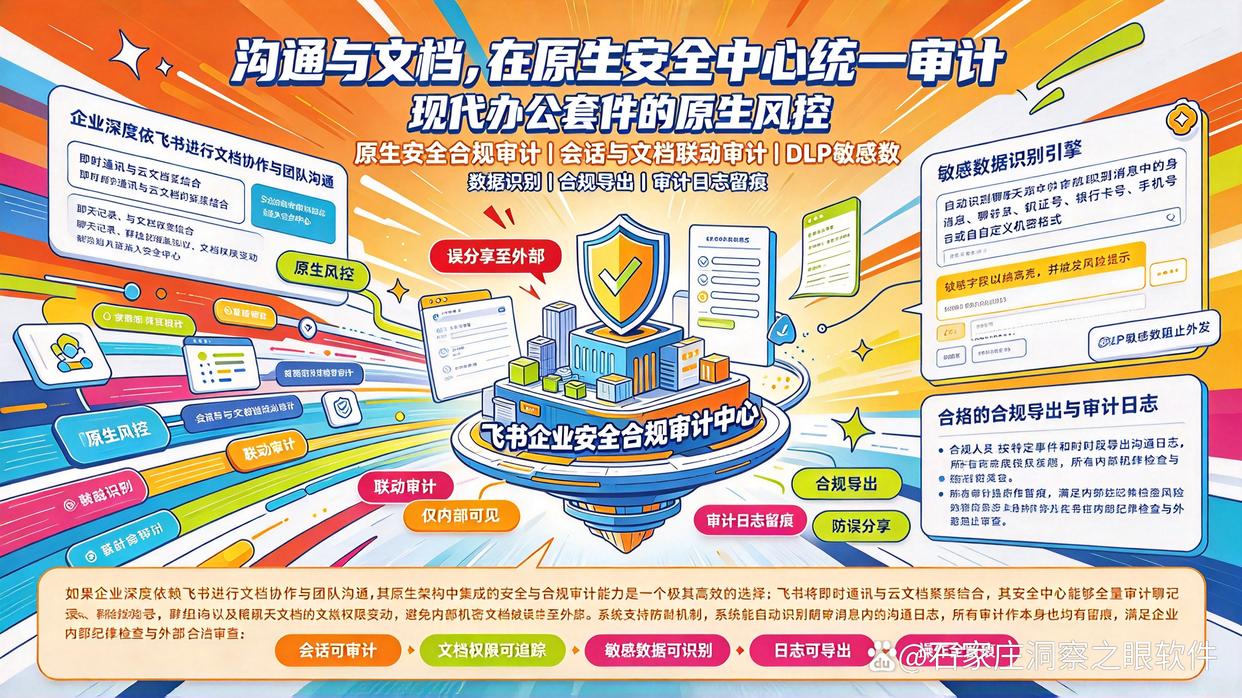
如果企业深度依赖飞书进行文档协作与团队沟通,其原生架构中集成的安全与合规审计能力是一个极其高效的选择。
原生会话与文档联动审计: 飞书将即时通讯与云文档紧密结合,其安全中心能够全量审计聊天记录、群组沟通以及随聊天发送的文档权限变动,避免内部机密文档被误分享至外部。
敏感数据识别(DLP)引擎: 内置数据防泄漏机制,系统能自动识别聊天消息中包含的身份证号、银行卡号、手机号或自定义机密格式,并在传输时提示风险或阻止外发。
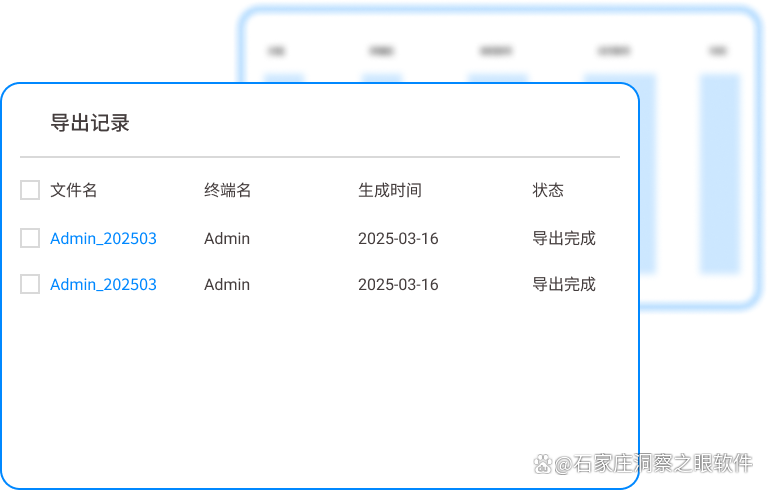
完善的合规导出与审计日志: 系统支持合规人员根据特定事件导出指定时间段内的沟通日志,所有审计操作本身也均有留痕,满足企业内部纪律检查与外部合规审查。
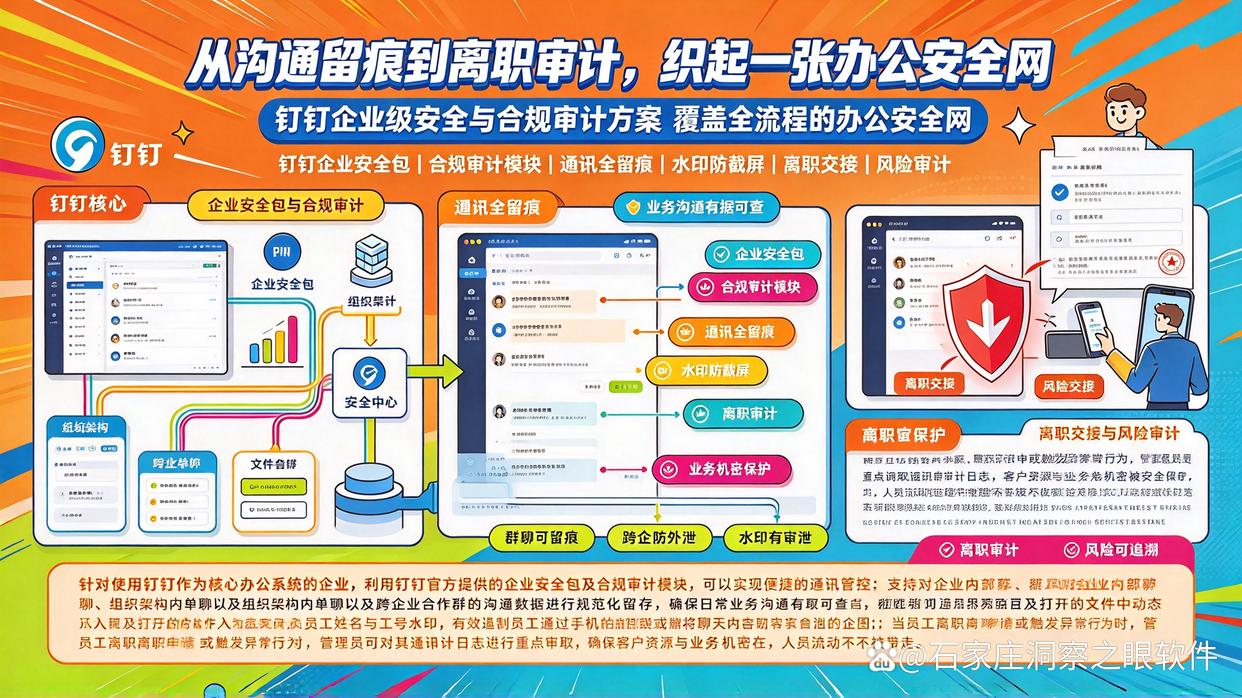
四、 钉钉企业级安全与合规审计方案——覆盖全流程的办公安全网
针对使用钉钉作为核心办公系统的企业,利用钉钉官方提供的企业安全包及合规审计模块,可以实现便捷的通讯管控。
即时通讯全留痕: 支持对企业内部群聊、组织架构内单聊以及跨企业合作群的沟通数据进行规范化留存,确保日常业务沟通有据可查。
水印与防截屏保护: 在即时通讯界面及打开的文件中动态嵌入员工姓名与工号水印,有效遏制员工通过手机拍照或截图将聊天内容外泄的企图。
离职交接与风险审计: 当员工提交离职申请或触发异常行为时,管理员可对其通讯审计日志进行重点调取,确保客户资源与业务机密在人员流动时不被带走。
五、 自建 syslog / 局域网网关流量日志审计——基于网络层面的合规监管
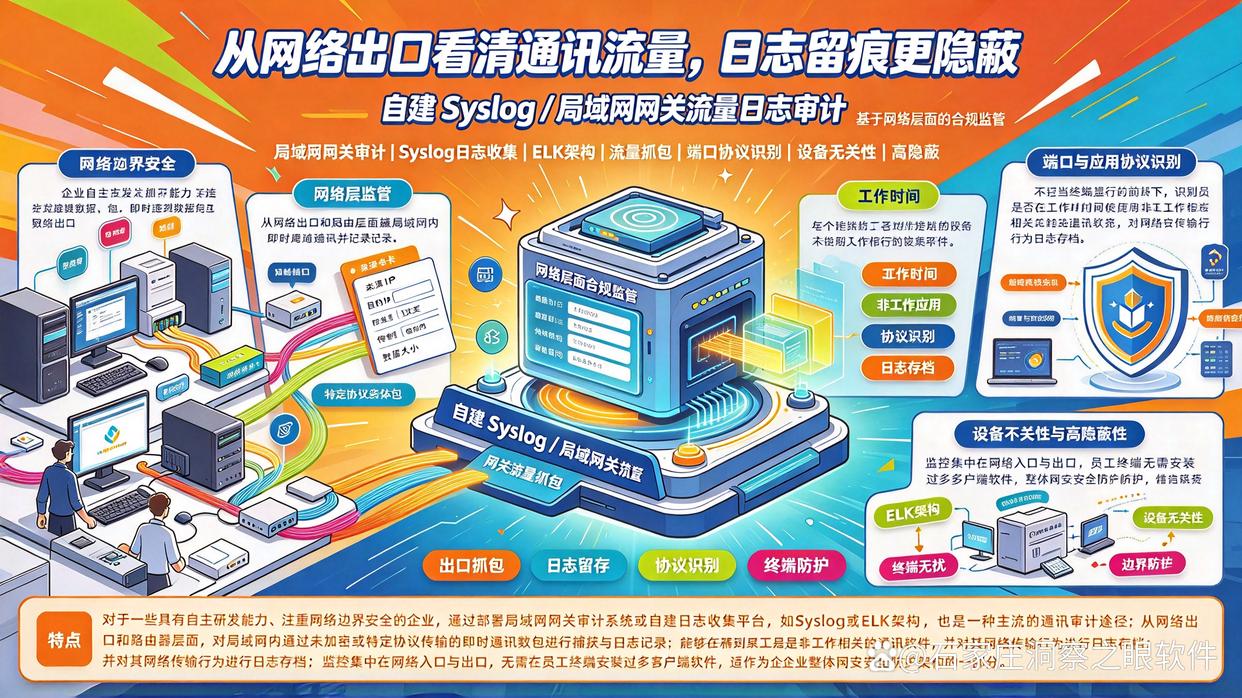
对于一些具有自主研发能力、注重网络边界安全的企业,通过部署局域网网关审计系统或自建日志收集平台(如 Syslog / ELK 架构)也是一种主流的通讯审计途径。
网络层流量抓包与数据留存: 从网络出口和路由器层面,对局域网内通过未加密或特定协议传输的即时通讯数据包进行捕获与日志记录。
端口与应用协议识别: 能够在不干扰终端运行的前提下,精准识别员工是否在工作时间使用非工作相关的通讯软件,并对其网络传输行为进行日志存档。
设备无关性与高隐蔽性: 监控集中在网络入口与出口,无需在员工终端安装过多客户端软件,适合作为企业整体网络安全防护架构的一部分。
结语:如何真正做到“合理合情合法”?
无论企业最终选择洞察眼MIT系统还是官方合规工具,在落地实施监控时,都应遵守以下三项基本原则:
知情同意原则: 企业必须在《员工手册》、《信息安全协议》或入职培训中明确告知员工:“公司办公设备与网络将进行合规审计”,并取得员工的书面或电子签署。
场景与范围限定: 监控范围应严格限定在工作时间、公司提供的办公设备以及工作沟通账号内,切勿延伸至员工私人的手机及非工作场景。
目的合法与数据安全: 收集到的通讯记录只能用于维护企业信息安全、保护商业机密及评估合规风控,审计数据本身必须加密存储,严格限制查看权限,防止监控数据二次泄露。

 洞察眼MIT系统


 冀公网安备13019902001038号