
文章摘要:做运维的应该都遇见过:前脚刚提醒员工不要随便拿 U 盘拷贝资料,后脚就有人把装满图纸、报价的私人 U 盘插进工位电脑。小小的 U 盘就像一个 “移动快递箱”,方

做运维的应该都遇见过:前脚刚提醒员工不要随便拿 U 盘拷贝资料,后脚就有人把装满图纸、报价的私人 U 盘插进工位电脑。小小的 U 盘就像一个 “移动快递箱”,方便是真方便,但想悄悄把机密带走,也是一插就能装走。
光靠嘴上提醒基本等于 “纸上谈兵”,今天给大家整理五个落地好用的方案。
第一个方案,部署洞察眼 MIT 系统,也是管控 U 盘泄密最常用的技术手段。
咱们还原工位场景:员工掏出私人 U 盘往电脑上一插,系统立刻识别。不是登记在册的授权优盘,直接不让读取;就算是允许使用的 U 盘,能做什么也说得死死的。
U 盘黑白名单:只有提前录入系统的授权 U 盘才能正常使用,陌生 U 盘插上直接锁死,读不了也存不了;
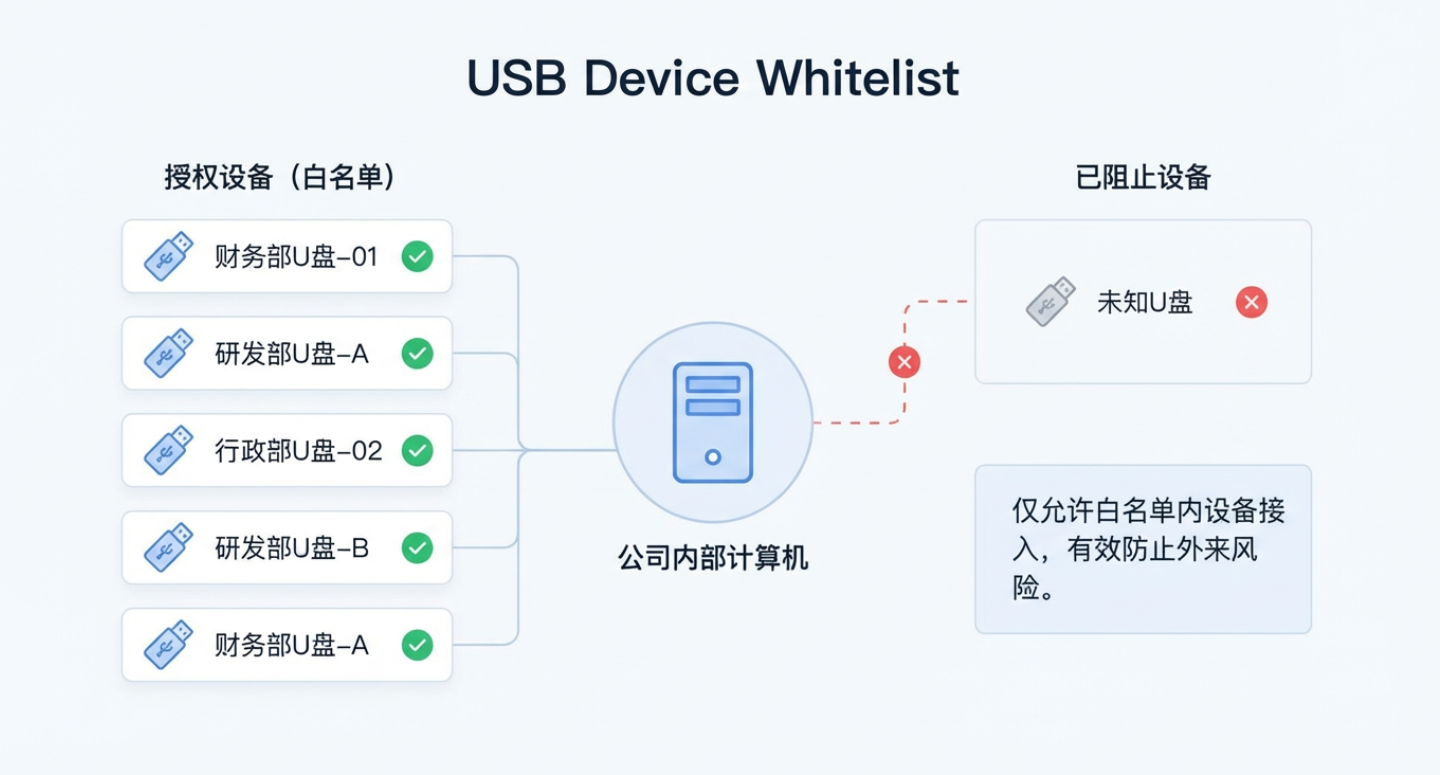
分级权限管控:有的 U 盘只允许读取文件,不能往里存;有的只能拷贝普通资料,涉密文档根本无法复制;
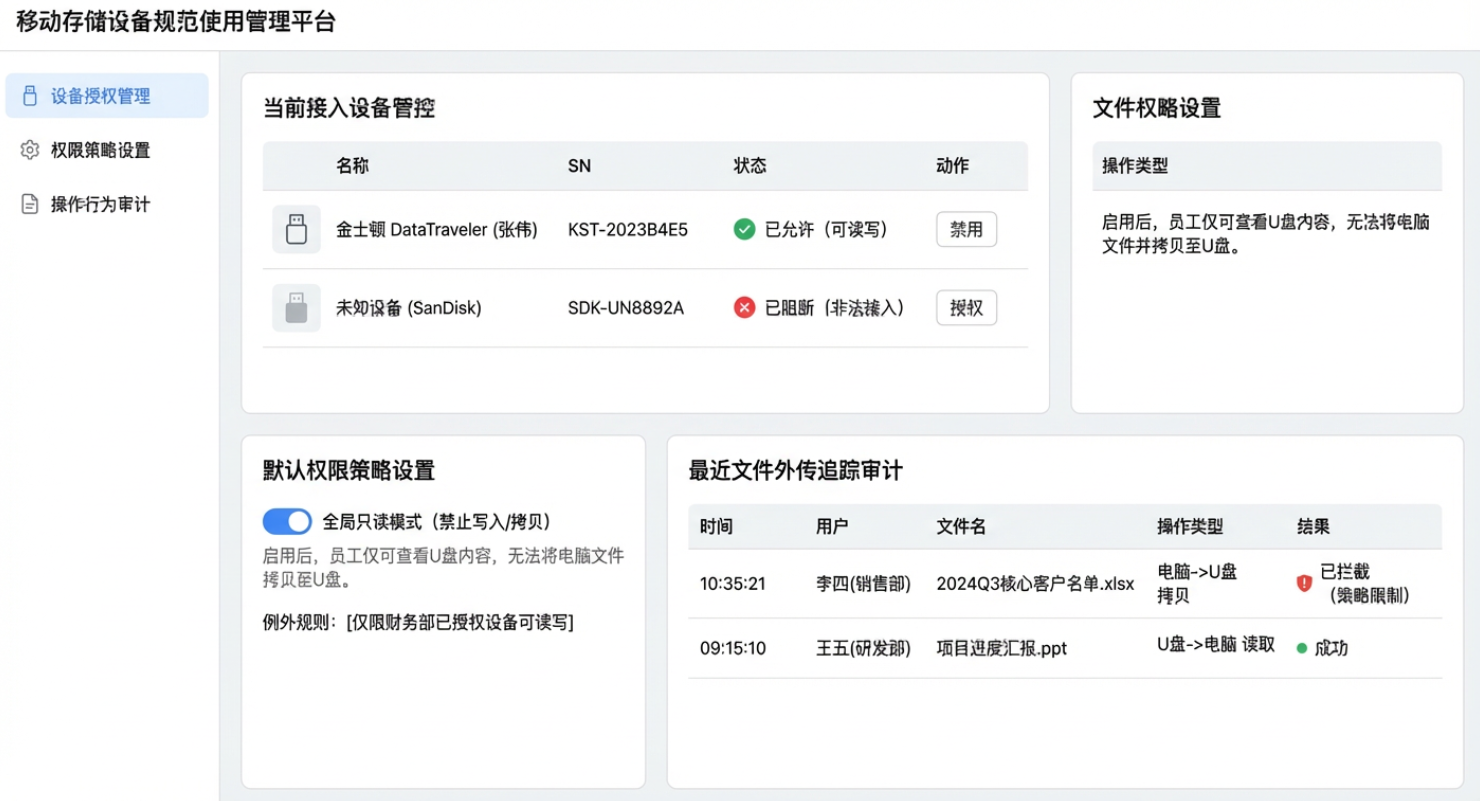
拷贝全程审计:只要往 U 盘复制文件,谁操作、拷贝了哪些文档、几点几分,全部留下记录,随时回溯;
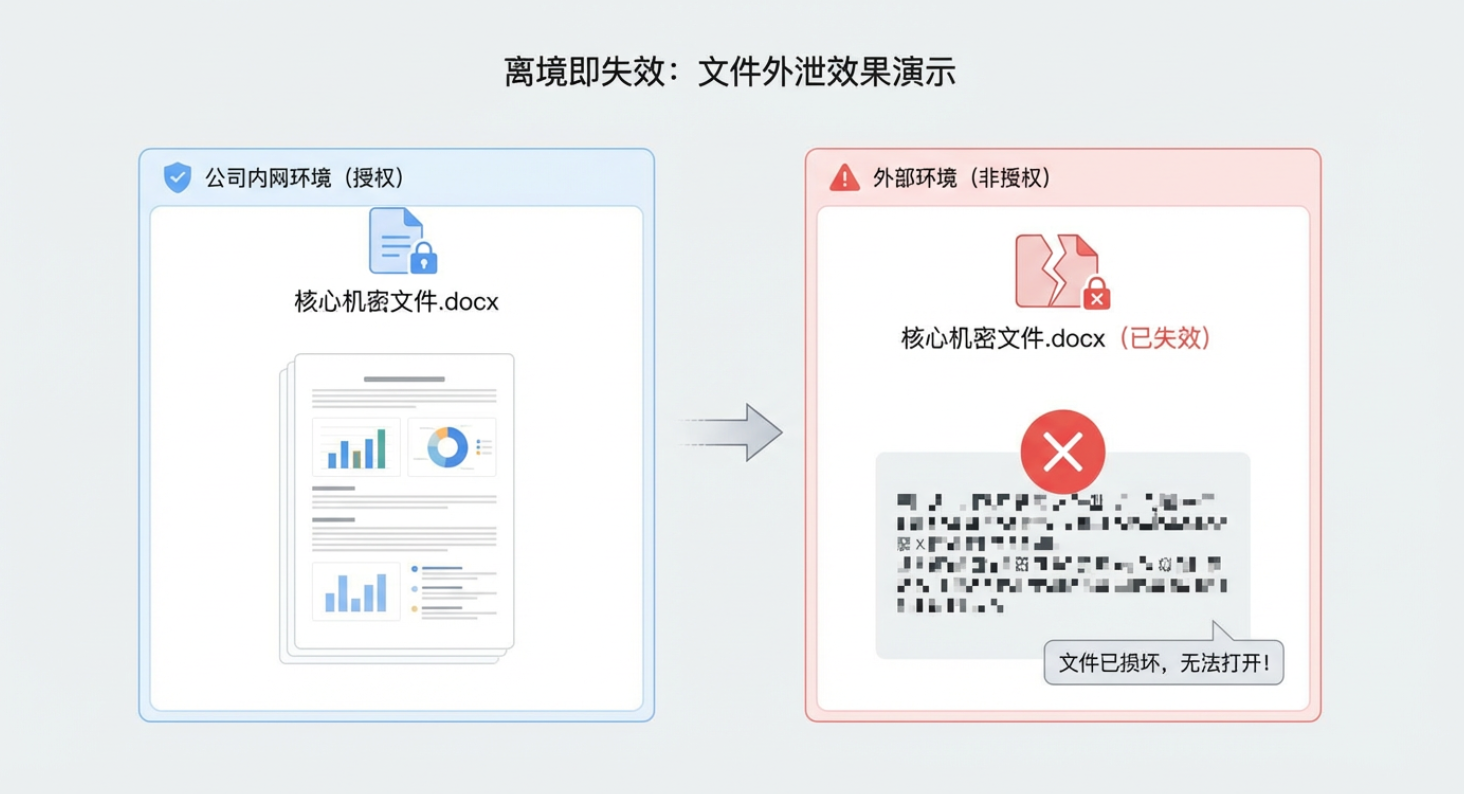
文件联动加密:就算允许把图纸拷进授权 U 盘,文件自带加密,拿到外面别的电脑打开就是乱码;
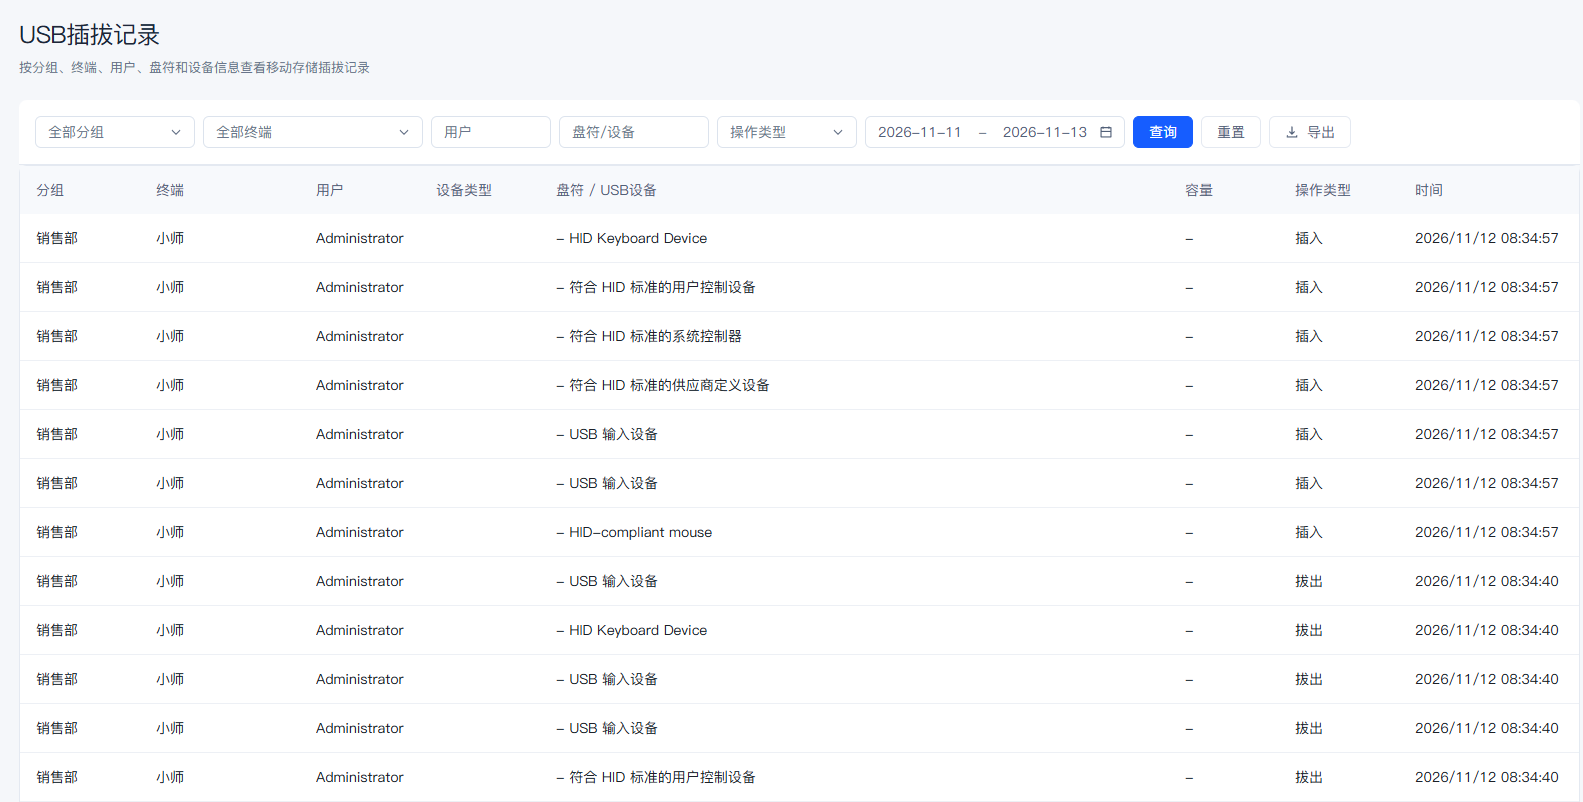
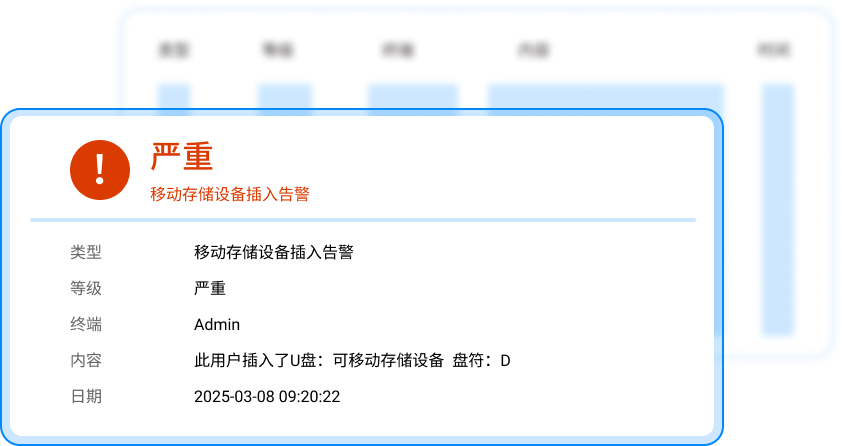
插拔告警提醒:如果有人频繁插拔存储设备,或是尝试拷贝大量涉密文件,管理员后台马上收到提醒。
第二个方案:统一配发企业专用 U 盘,禁止私盘接入。
企业统一采购一批加密 U 盘,分配给各个部门员工日常使用,明文规定私人 U 盘不能带进办公区。这类专属 U 盘自带硬件加密,就算不慎丢失,外人拿到也打不开里面的资料。同时在制度上做好登记,谁领用、什么时候归还都记清楚,员工离职必须上交。这套办法门槛低,很适合先建立基础秩序,只是单纯硬件 U 盘缺少行为记录,没办法知道里面拷贝了哪些文件。
第三个方案:关闭电脑多余 USB 端口,硬件物理防护。
把不需要使用的 USB 口用封条、USB 堵头封住,或者在 BIOS 里面直接禁用,只保留少数几个经过管控的接口。相当于把大部分 “出入口” 直接焊死,从根源上减少乱插 U 盘的机会。适合很少用到外接存储的岗位。缺点也很明显,如果临时需要导入资料,操作起来比较麻烦,灵活性差,遇到需要频繁外接设备的设计岗就不太适配。
第四个方案:完善管理制度,加上对应的奖惩规范。
把 U 盘使用规则写进员工手册,明确哪些资料严禁拷贝到移动存储;核心岗位还要在保密协议里加上移动介质相关条款。如果违规私拷资料,有对应的处罚;长期遵守保密规范,也可以设置激励。制度是兜底防线,能够形成约束,但它属于事后追责,没办法当场拦住想要拷贝文件的人,需要搭配技术管控一起使用效果才好。
第五个方案:定期开展移动介质安全培训。
很多时候并不是员工有意泄密,只是安全意识薄弱,觉得拷一份图纸带回家加班没啥大事。定期组织简单的培训,举一些真实案例,告诉大家私用 U 盘除了带走机密,还很容易带进病毒,拖垮整个内网。教会大家正确申请授权 U 盘、文件外走的审批流程。潜移默化改掉随手拷贝的习惯,从人的层面降低泄密风险。


 洞察眼MIT系统


 冀公网安备13019902001038号

