
文章摘要:研发成果被离职员工带走、核心代码出现在竞品产品里、外包协作后源码不翼而飞,这些场景几乎是所有软件公司都担心的难题。源代码泄密带来的损失往往难以估量,事后追责远不
研发成果被离职员工带走、核心代码出现在竞品产品里、外包协作后源码不翼而飞,这些场景几乎是所有软件公司都担心的难题。源代码泄密带来的损失往往难以估量,事后追责远不如事前防护。真正有效的防泄密思路,是让代码离开受控环境就无法正常使用,再配合全程行为审计。本文分享六类主流源代码防泄密方案,供企业选型参考。
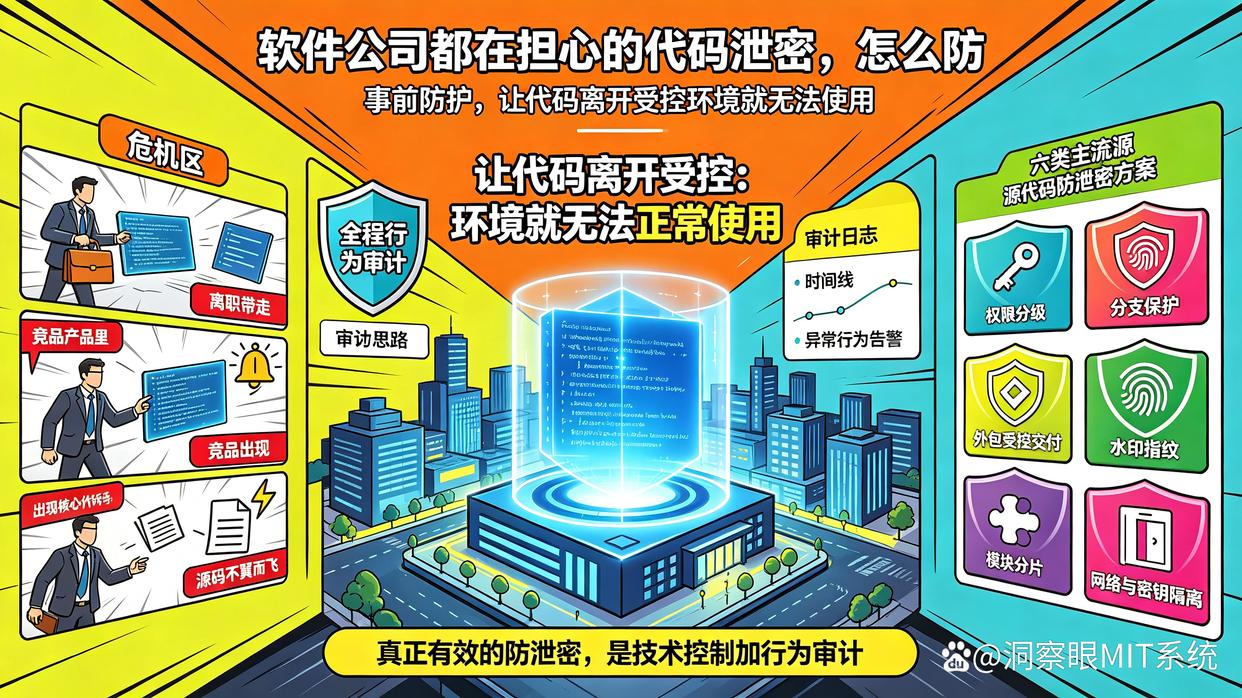
一、洞察眼MIT系统:透明加密加行为审计的双保险
洞察眼MIT系统是目前很多研发型企业首选的方案,它的核心思路是对源代码文件做透明加密,员工在受控电脑上正常编写、编译、运行代码毫无感知,但文件一旦离开公司环境,打开就是乱码。
针对源代码防泄密,它主要有这几个能力:
代码透明加密:对Java、C++、Python、Go等各类源码文件自动加密保存,不改变员工的日常操作习惯,加密策略跟随文件走,拷贝到U盘、网盘、个人邮箱也无法解密。
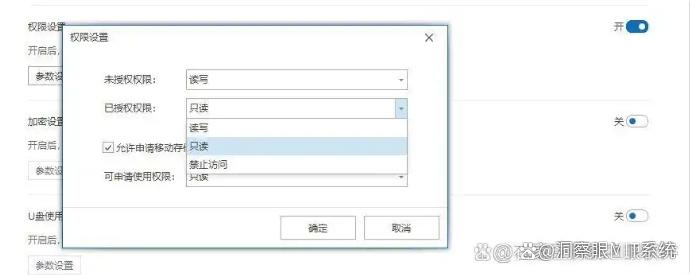
研发环境细粒度管控:可以按部门、按项目组设置代码文件的访问和流转权限,外包人员只能查看授权范围内的代码,禁止截屏、禁止粘贴到聊天窗口,敏感目录单独设防。
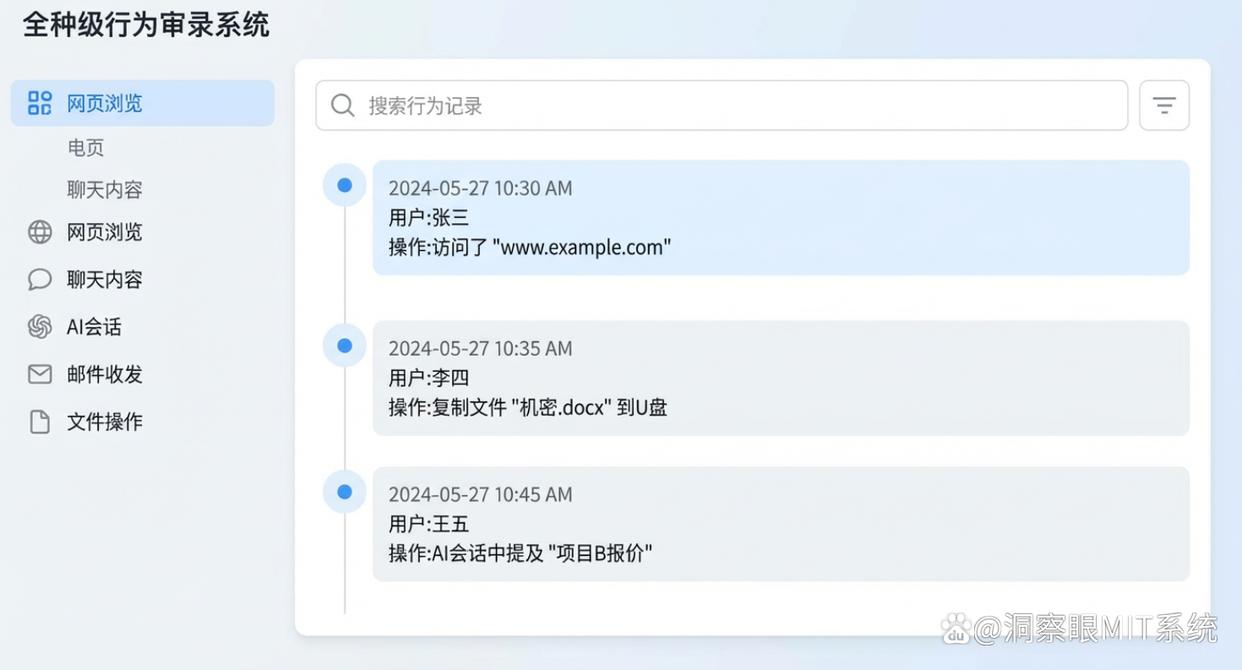
全流程行为审计:完整记录谁在什么时间打开、修改、外发了哪些代码文件,文件从创建到销毁的全生命周期可追溯,一旦出现泄密可以快速定位责任人和泄密渠道。
外发与终端管控:支持代码文件受控外发,外发文档可设定打开次数和有效期;同时管控USB拷贝、网盘上传、邮件附件等常见外泄通道,从源头压缩泄密空间。
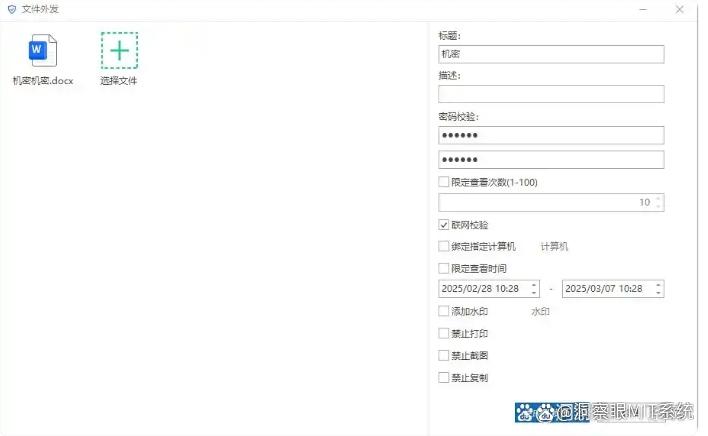
对研发团队来说,这套方案的最大优势是兼顾了安全和效率,不用改变开发流程就能落地。
二、文档级加密软件:适合以文件为核心防护的企业
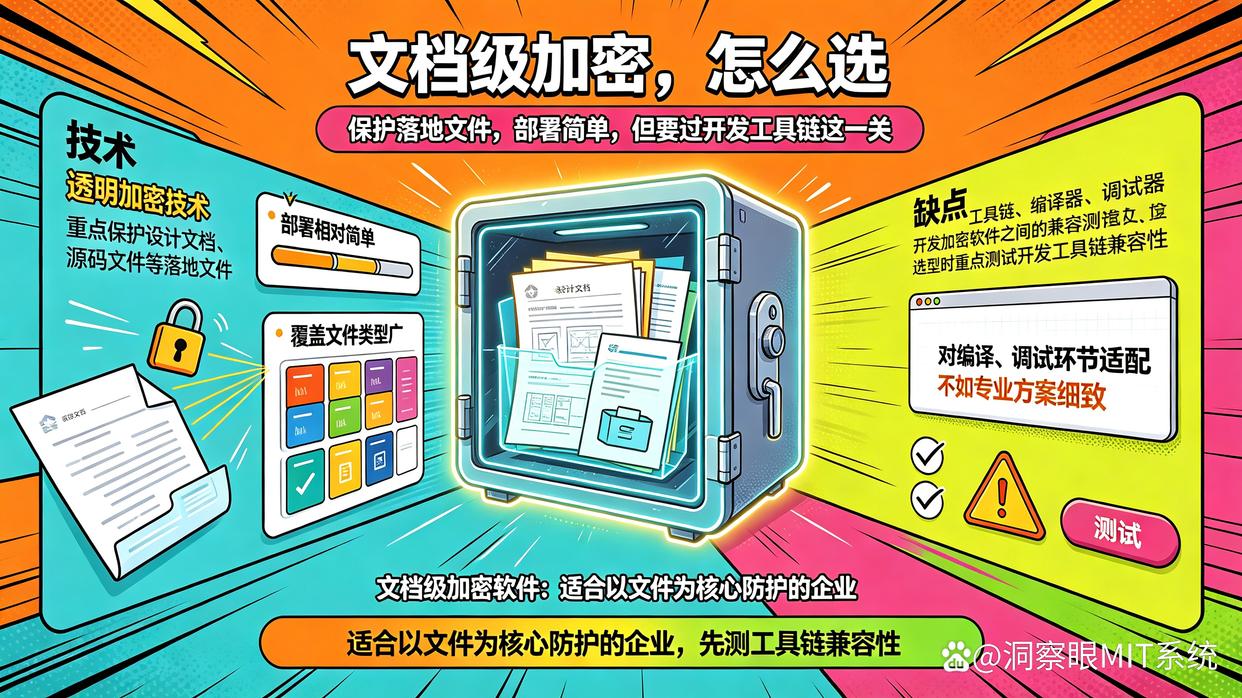
这类方案同样采用透明加密技术,重点保护设计文档、源码文件等落地文件。优点是部署相对简单、覆盖文件类型广,缺点是对研发过程中的编译、调试环节适配不如专业方案细致,选型时要重点测试对开发工具链的兼容性。
三、沙盒隔离类方案:把开发环境圈起来
沙盒类产品为研发人员构建一个受控工作区,代码只能在隔离环境内流转,与个人空间完全隔离。这种方式防护强度高,但对员工体验有一定影响,适合涉密等级很高的核心研发团队,普通业务团队用起来会略显笨重。
四、网络外发管控类:守住数据出口
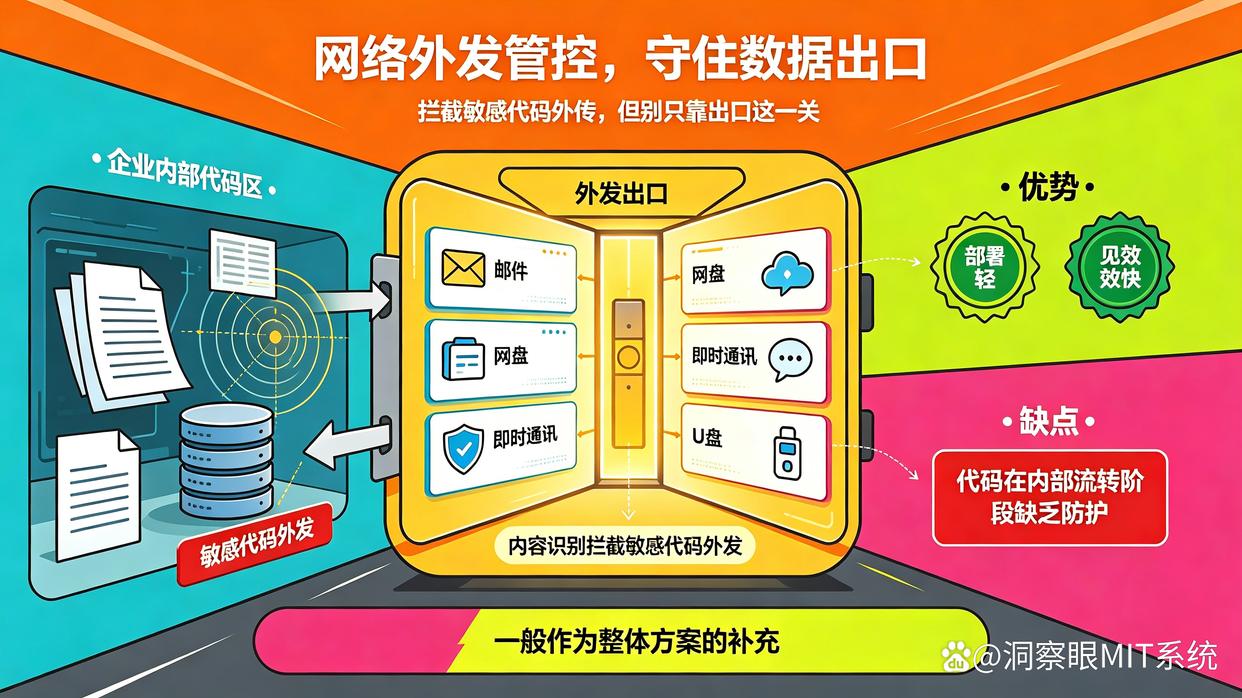
这类方案聚焦邮件、网盘、即时通讯、U盘等外发通道,通过内容识别拦截敏感代码外发。它的优势是部署轻、见效快,但属于出口管控,代码在内部流转阶段缺乏防护,一般作为整体方案的补充。
五、访问权限与堡垒机类:控制谁能碰代码
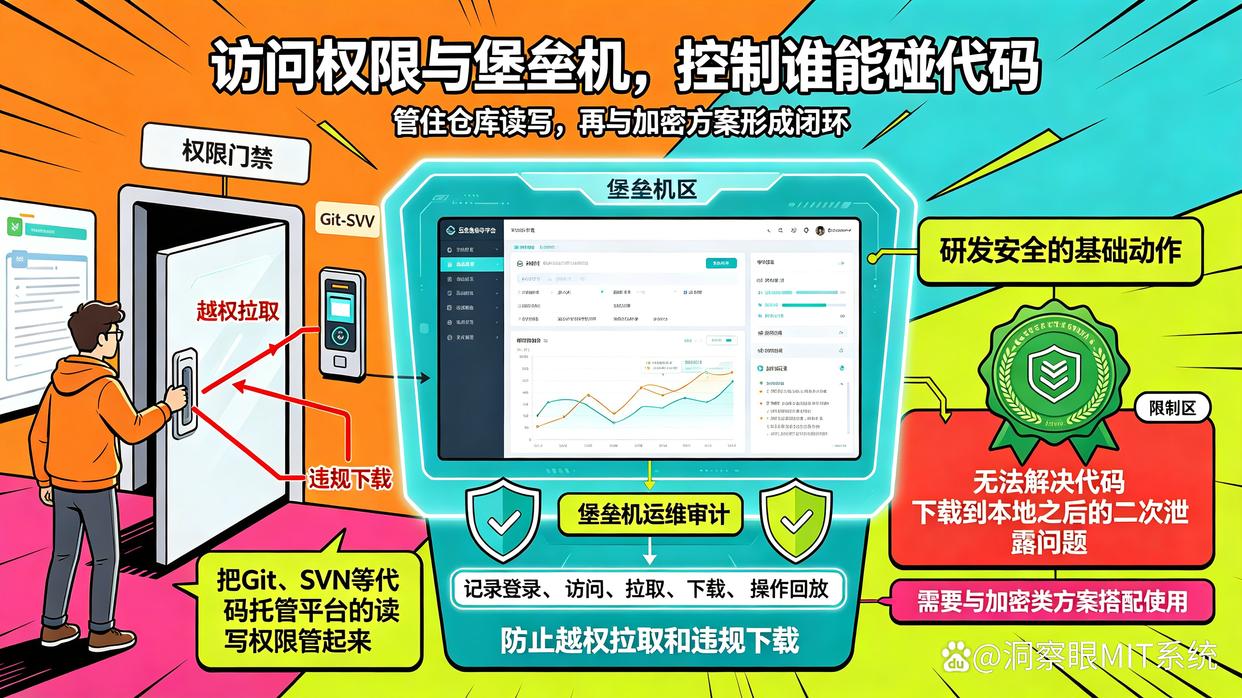
通过代码仓库权限管理、堡垒机运维审计,把Git、SVN等代码托管平台的读写权限管起来,防止越权拉取和违规下载。这是研发安全的基础动作,但无法解决代码下载到本地之后的二次泄露问题,需要与加密类方案搭配使用。
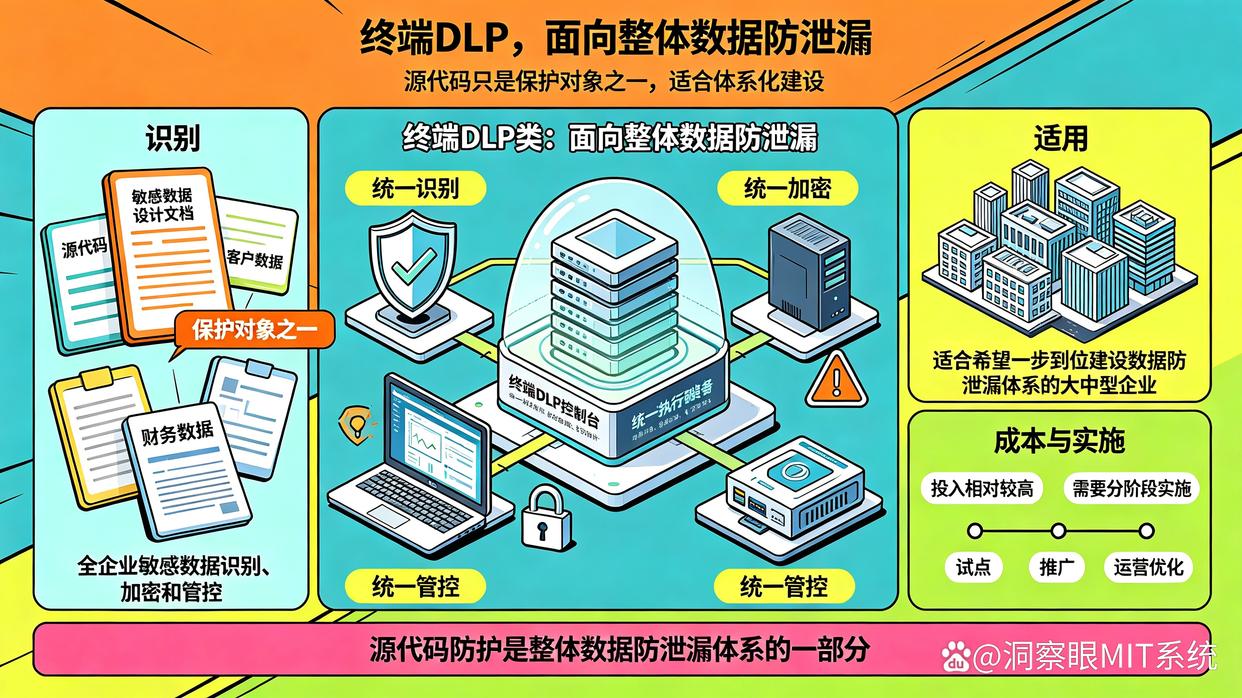
六、终端DLP类:面向整体数据防泄漏
终端DLP方案对全企业的敏感数据进行识别、加密和管控,源代码只是其保护对象之一。适合希望一步到位建设数据防泄漏体系的大中型企业,投入相对较高,需要分阶段实施。
企业选型的三个关键点
一看兼容性,必须在实际开发环境中测试加密对编译、构建、版本管理工具的影响,兼容性不过关的方案坚决不用。
二看落地成本,安全方案不能拖慢研发效率,优先选择对开发习惯零改动的透明加密类产品。
三看审计能力,事后追溯依赖完整的行为日志,审计颗粒度越细,震慑力越强。
FAQ
源代码泄密怎么办,还能追责吗?
如果事前部署了防泄密系统,可以通过审计日志快速定位泄密人和泄密途径,为追责提供证据;如果没有部署任何防护,追责难度很大,所以建议企业尽早部署透明加密和行为审计方案,防患于未然。
防止代码被离职员工拷贝有什么办法?
最有效的办法是对源代码文件做透明加密,配合USB外设管控和文件外发审批,员工即使把代码拷贝带走,离开公司环境也无法打开使用。
源代码防泄密软件会影响开发效率吗?
正规的商业方案如洞察眼MIT系统采用透明加密技术,员工日常编写、编译、调试代码完全无感知,不会改变开发流程,只要选型时做好与开发工具链的兼容性测试即可。
总结一下,源代码防泄密没有单一神器,核心是加密管控加行为审计的组合拳。企业选型时优先测试兼容性和落地体验,像洞察眼MIT系统这类透明加密方案,因为对研发流程几乎零干扰,是当前很多软件公司的主流选择。安全投入看似成本,实际是保护企业核心资产的必要支出。


 洞察眼MIT系统


 冀公网安备13019902001038号

