文章摘要:做研发的老板和技术负责人,谁没担惊受怕过?辛苦打磨大半年的源代码,万一被员工拷贝带走、私发出去,前期投入直接打水漂。想给源码上个保险,市面上的防泄密系统五花八门
做研发的老板和技术负责人,谁没担惊受怕过?
辛苦打磨大半年的源代码,万一被员工拷贝带走、私发出去,前期投入直接打水漂。想给源码上个保险,市面上的防泄密系统五花八门,挑起来头都大。
今天咱们就盘点 6 款源码防泄密系统,帮研发团队守住自己的核心家底!
1. 洞察眼 MIT 系统
它就像给源代码套上一层隐形防护罩,开发人员正常写代码不受打扰,是很多软件公司、研发团队常用的方案。
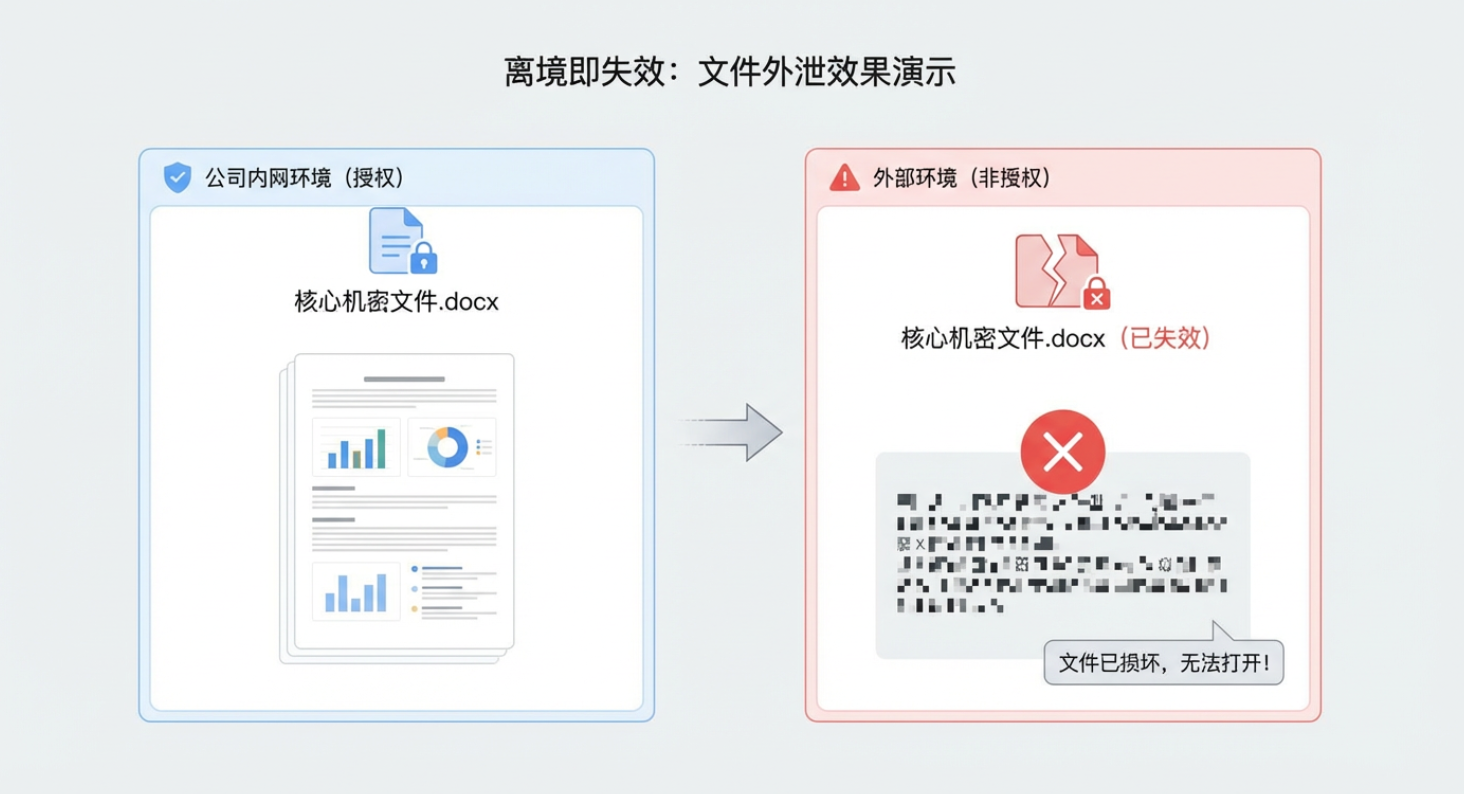
源码透明加密:程序员在 VS、IDEA 这些开发工具里正常敲代码、保存文件,后台自动加密。在公司内网电脑上打开完全正常;一旦把源码拷贝到 U 盘、私发微信,拿到外面电脑打开就是乱码,外人根本读不了。
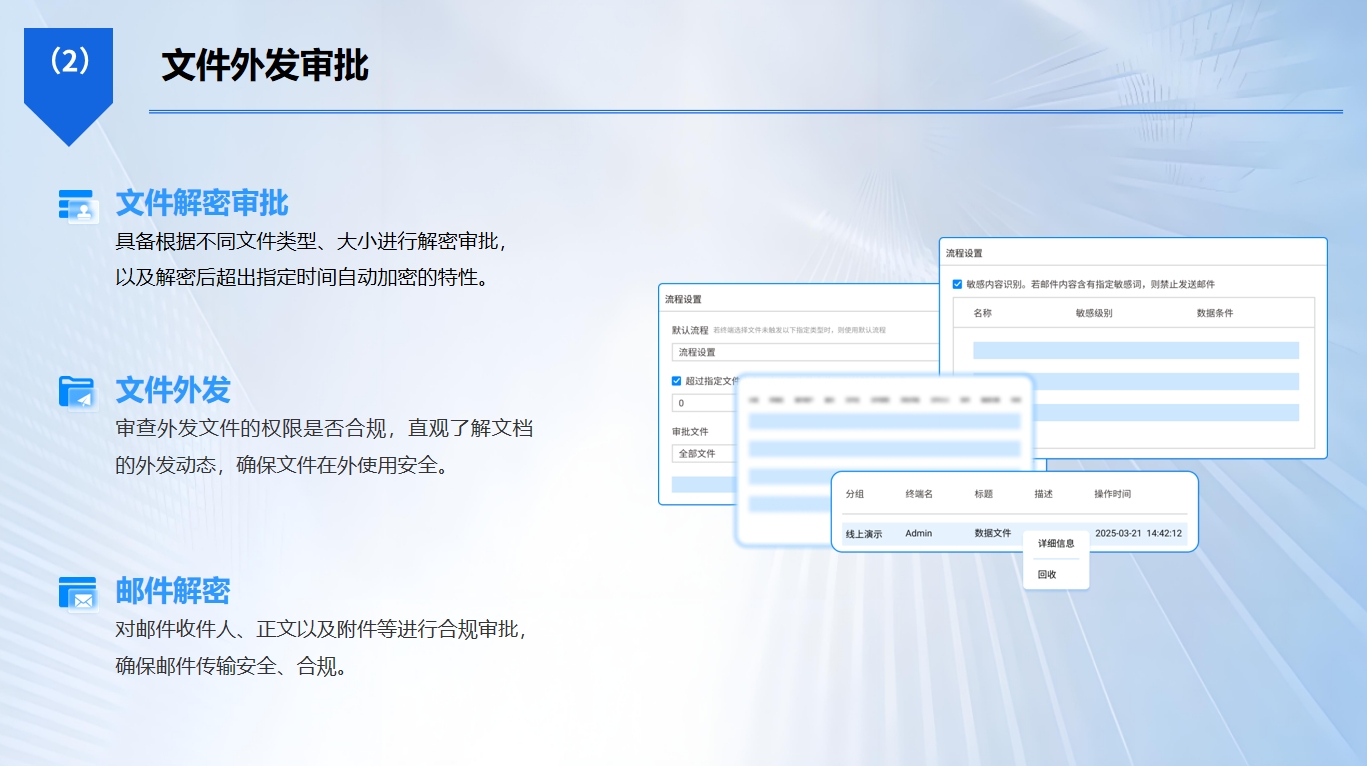
源码外发审批:如果要发给外包、合作方,不能直接发送,必须在系统提交申请。管理员审核通过后,才能生成受控文件,还能设置打开次数、到期时间,超时自动失效。
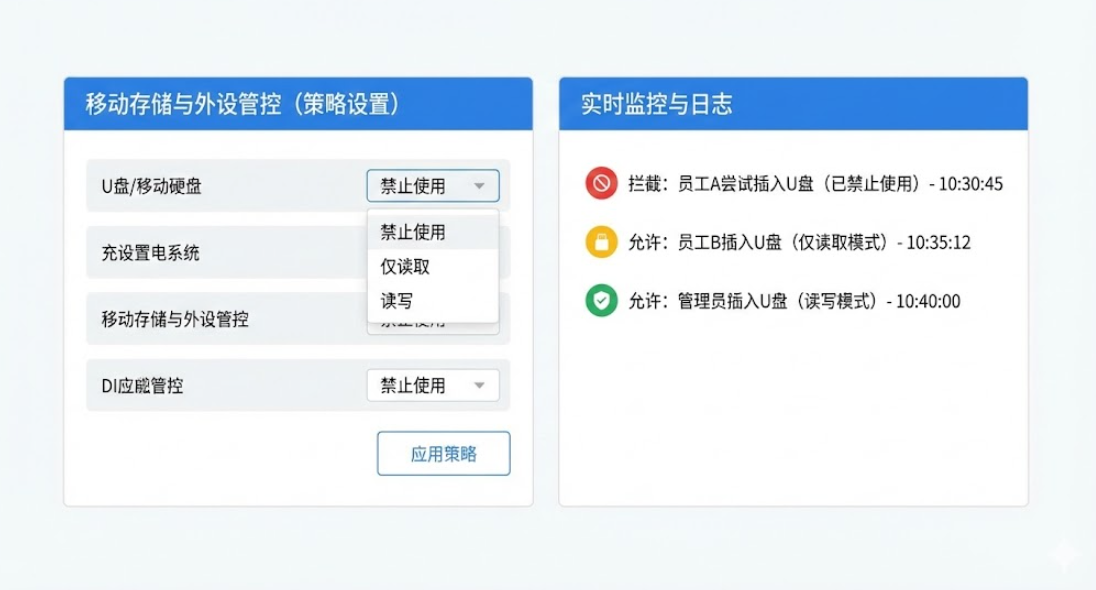
外设端口管控:U 盘、移动硬盘、蓝牙传输都能管住,可以设置禁止拷贝源码,或者只能拷入、不能导出,堵死 U 盘偷拷代码的路子。
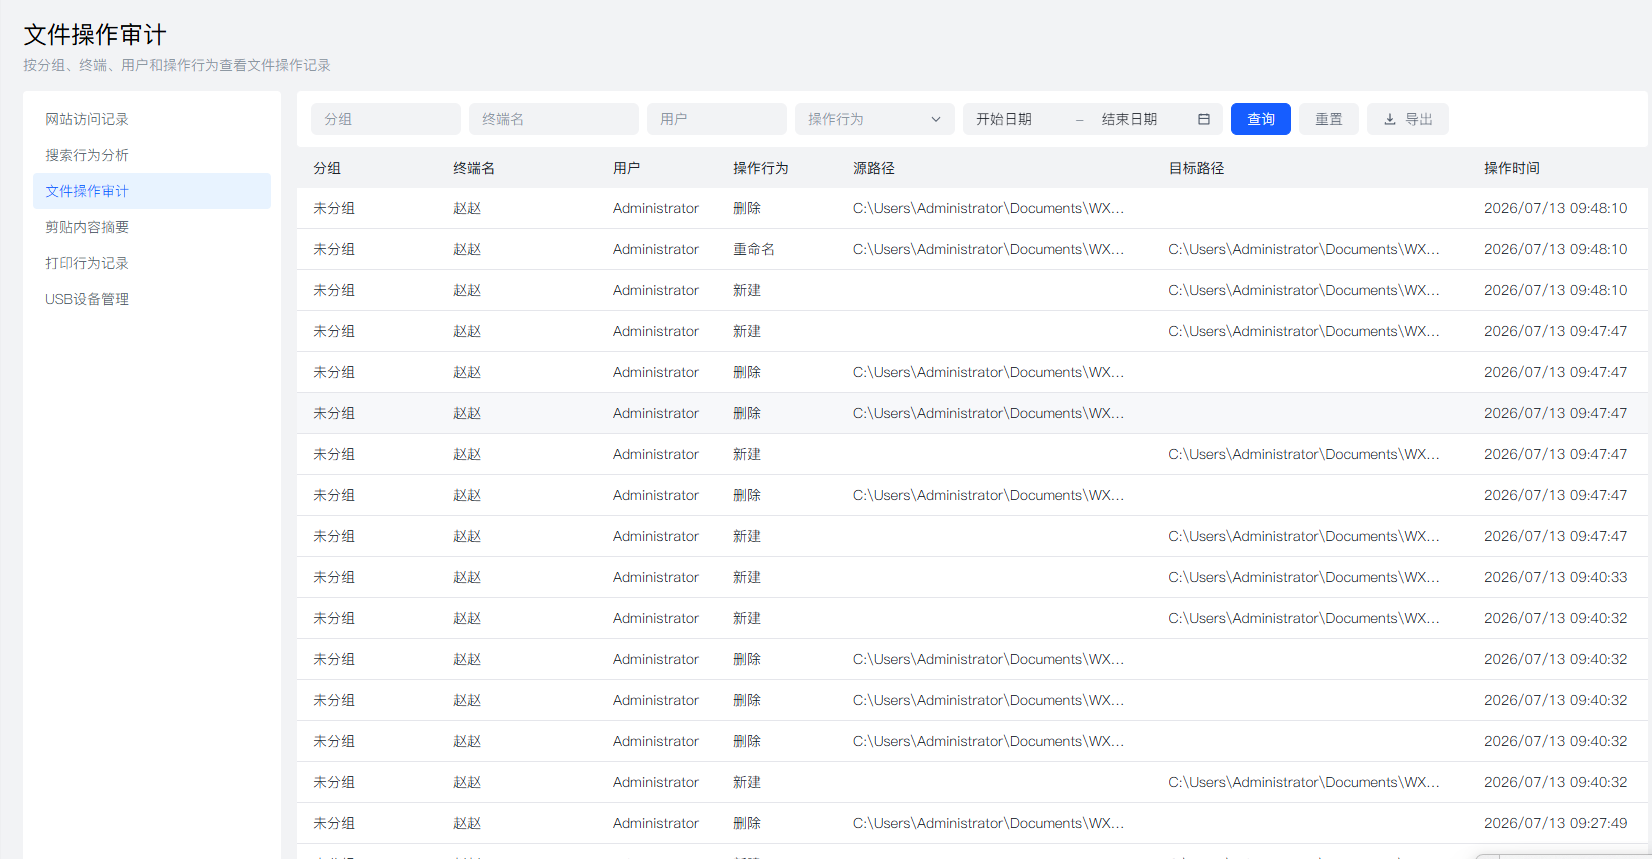
操作行为留痕:谁打开、复制、拖拽、外传源码,全部留下记录。一旦出现泄露,顺着记录就能查到是谁操作的,方便溯源追责。
2. 源安密防系统
这款是专门针对开发场景打造的,适配 IDEA、VSCode、Git 等主流开发工具,小型研发团队上手友好。采用透明加密模式,开发人员写代码的流程不用改动,不会打断开发节奏。可以按项目分组分配权限,A 项目的开发看不到 B 项目源码。短板是外发审批功能比较简单,没有时效管控,适合只做内部防护、很少对外交付源码的团队,对外频繁合作的企业不太适配。
3. 研盾代码加密平台
主打轻量化部署,不用搭建复杂服务器,安装客户端就能投入使用,运维压力很小。支持多种编程语言源码加密,加密之后不会拖慢开发软件运行速度。可以设置离线时长,员工电脑带出内网只能短期离线查看,超时文件自动锁定。优势是价格亲民,初创研发团队预算友好;缺点是日志审计留存周期短,长期溯源核查能力偏弱,不适合对合规审计要求高的企业。
4. 企密源码管控平台
更适合中大型研发公司,支持多部门、多项目分级权限管理。比如前端、后端、测试人员权限互相隔离,每个人只能看到自己负责模块的源码。自带版本联动管控,对接 Git 仓库,代码提交、拉取都会审计记录。支持批量加密整个项目文件夹。缺点是配置繁琐,需要专人维护,小团队没有专职运维会比较吃力,适合人员多、项目复杂的研发企业。
5. 云源安全锁
云端部署的源码防护工具,不用本地服务器,异地研发、远程外包团队可以统一管控。源码上传云端自动加密,开发人员在线编辑,外协人员仅能在线查看,无法下载原始源码。手机端也可以简单查看审批工单。短板是高度依赖网络,断网之后源码无法打开,超大项目源码加载卡顿,不适合本地离线开发、项目体量很大的团队。
6. 域研终端防护系统
适配已经搭建域环境的企业,和 Windows 域账号打通,员工登录电脑自动匹配源码权限。重点管控截图、录屏、剪贴板泄密,限制复制代码粘贴到聊天软件里。可以搭配终端管控一起使用,除了源码加密,还能管理电脑软件安装、补丁更新。它偏向终端一体化管控,适配的开发工具偏少,加密兼容性一般,适合同时需要管理整机终端安全的研发企业。
选源码防泄密系统,别盲目追求功能堆得多。

 洞察眼MIT系统


 冀公网安备13019902001038号