
文章摘要:公司内网管不住,员工摸鱼、资料被悄悄拷走都没人知道——真正管用的内网监控,靠的是终端管控、网络策略、权限制度和日志审计一起发力,而不是装一个软件就万事大吉。内网
公司内网管不住,员工摸鱼、资料被悄悄拷走都没人知道——真正管用的内网监控,靠的是终端管控、网络策略、权限制度和日志审计一起发力,而不是装一个软件就万事大吉。
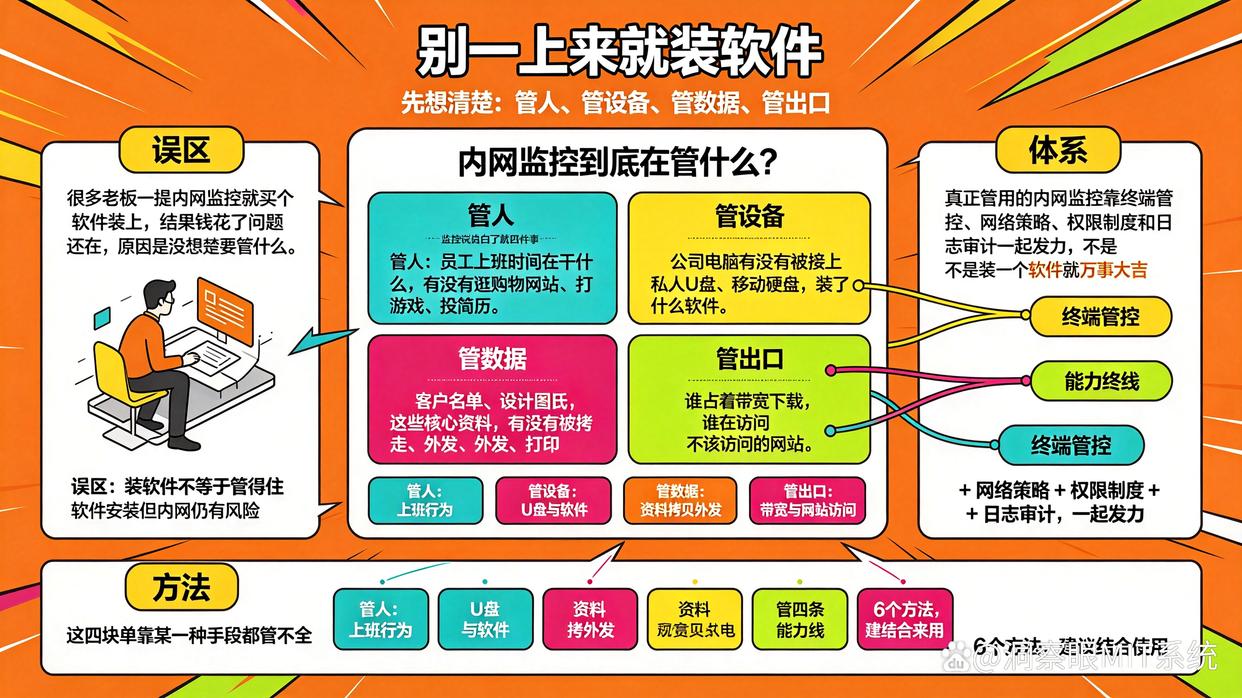
内网监控到底在管什么?别一上来就装软件
很多老板一提内网监控,第一反应就是"买个软件装上"。结果钱花了,问题还在。原因很简单:你没想清楚要管什么。
内网监控说白了就四件事:
管人:员工上班时间在干什么,有没有逛购物网站、打游戏、投简历。
管设备:公司电脑有没有被接上私人U盘、移动硬盘,装了什么软件。
管数据:客户名单、设计图纸这些核心资料,有没有被拷走、外发、打印。
管出口:谁占着带宽下载,谁在访问不该访问的网站。
这四块,单靠某一种手段都管不全。下面这6个方法,建议结合起来用。
1、用洞察眼MIT系统做终端一体化管控
前面说的四件事里,最难管的其实是"每台电脑上正在发生什么"。比如员工小张,上午投简历、中午用U盘拷走一批客户资料、下午在工作群里说了句不该说的话——如果只看路由器日志,你只能看到"有流量",看不到"谁、在哪台电脑、做了什么"。
这类终端层面的动作,就是洞察眼MIT系统最擅长的地方。它相当于给每台办公电脑配了个"记录员":
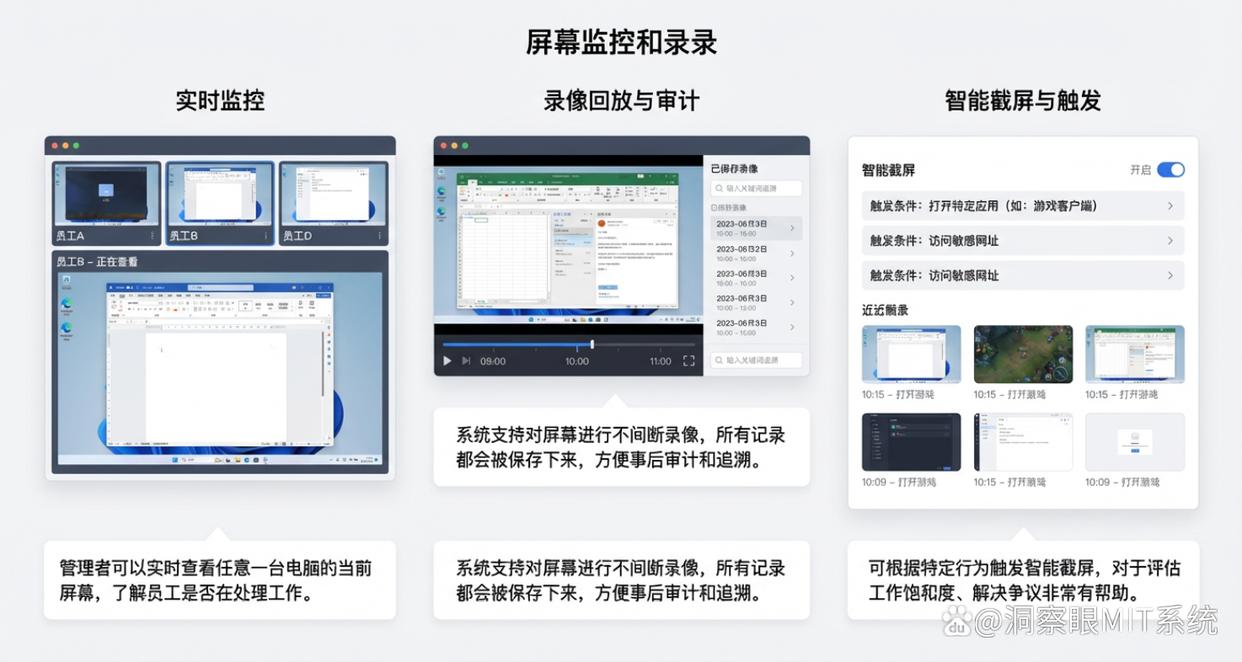
屏幕上正在显示什么,可以实时看,也能调出屏幕录像回看,想知道某个时间点发生了什么,直接翻记录就行;
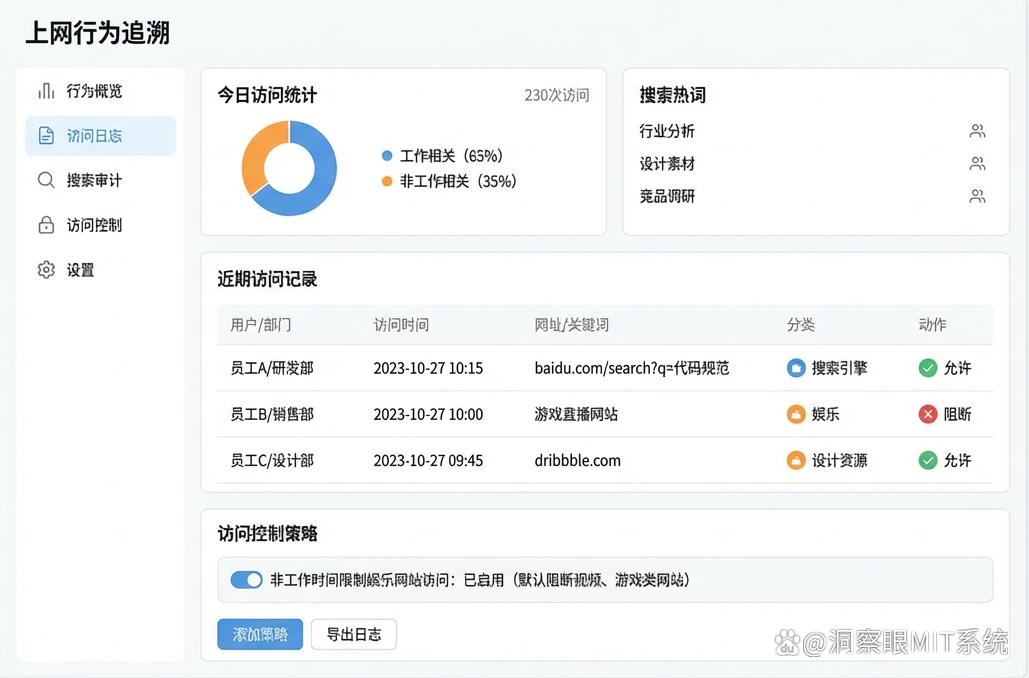
员工打开了哪些软件、逛了哪些网站、搜了什么关键词,一条条列得清清楚楚,谁在摸鱼一目了然;
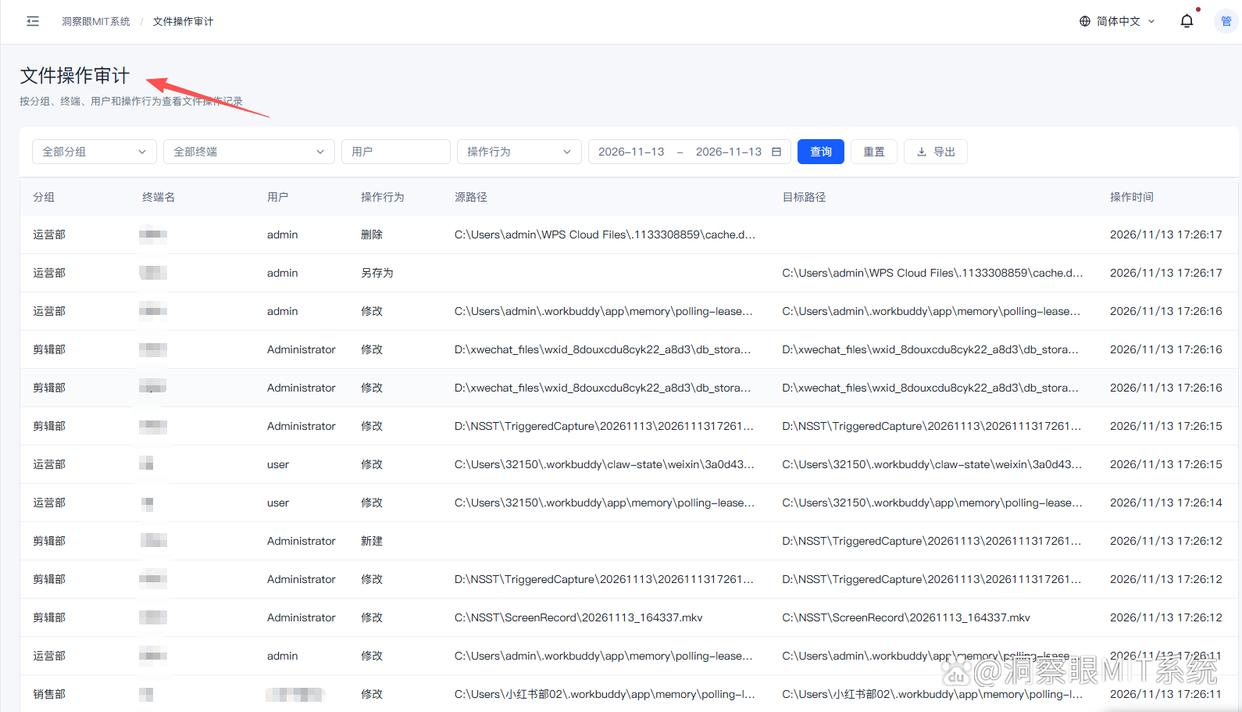
文件被拷到哪里、有没有打印、剪贴板复制了什么内容,都有记录,客户资料被带走能查到痕迹;
U盘、移动硬盘什么时候插上的,硬件和软件资产有哪些,自动清点,不用再手工登记表格;
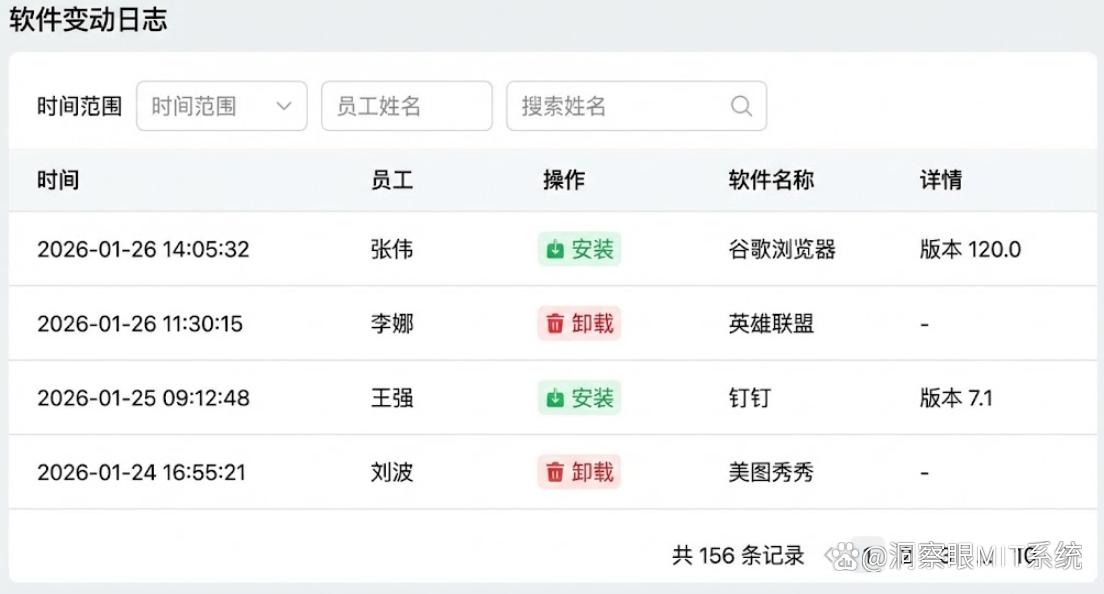
聊天沟通内容、敏感操作还能设成告警,一旦触发,管理员第一时间收到提醒。
它解决的就是"看不见、查不到、说不清"这三个老大难。以前员工说"我没拷过",你拿不出证据;现在有记录、有画面,沟通成本低很多。
2、在网关和路由器上做上网行为限制
这是最基础的一层。在网关或路由器上,把视频、游戏、下载、赌博类网站直接限制掉,工作时间只放行业务需要的站点。
好处是部署快、成本不高,能挡住大部分无意识的摸鱼。但它只能管"访问了什么网站",管不到电脑本地的操作,比如拷文件、装软件,这些它看不见。所以它是第一道门,不是全部。
3、划分VLAN,把网络先隔开
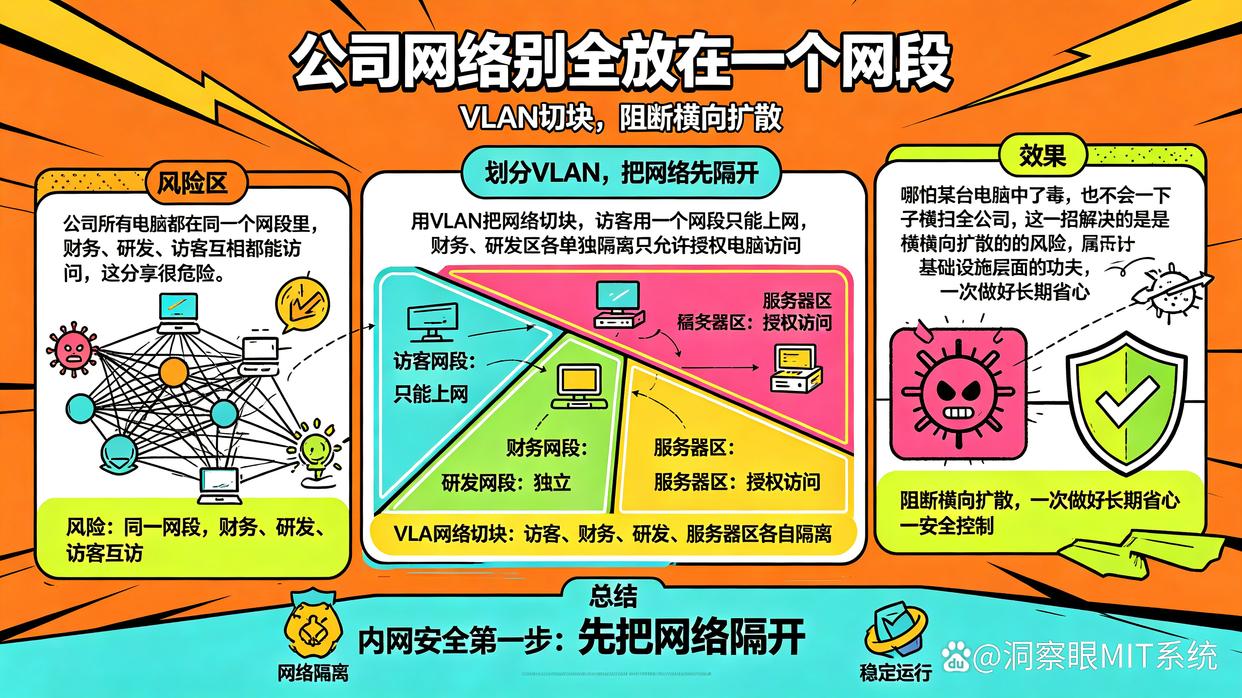
很多公司所有电脑都在同一个网段里,财务、研发、访客互相都能访问,这其实很危险。
用VLAN把网络切块:访客用一个网段,只能上网;财务、研发各自独立;服务器区单独隔离,只允许授权电脑访问。哪怕某台电脑中了毒,也不会一下子横扫全公司。
这一招解决的是"横向扩散"的风险,属于基础设施层面的功夫,一次做好长期省心。
4、上流量监控,看清带宽被谁吃掉了
网速慢、视频会议卡,十有八九是有人在偷偷下载或者用网盘同步大文件。
部署一个流量监控工具,按IP、按应用统计带宽占用,谁在抢带宽一眼就能看出来。再配合限速策略,把关键业务(比如视频会议、ERP系统)的带宽优先保障,问题基本就解决了。
5、管住共享文件和服务器权限
内网数据泄露,很多不是黑客干的,而是权限给得太松。
遵循"最小权限"原则:员工只能看到自己岗位需要的文件,不需要的不给;共享文件夹按部门划分,离职账号及时禁用;核心图纸、合同这类文件,单独设置访问白名单。
权限收紧之后,就算有人想拷资料,能接触到的范围也有限,风险自然降下来了。
6、用制度和日志审计兜底
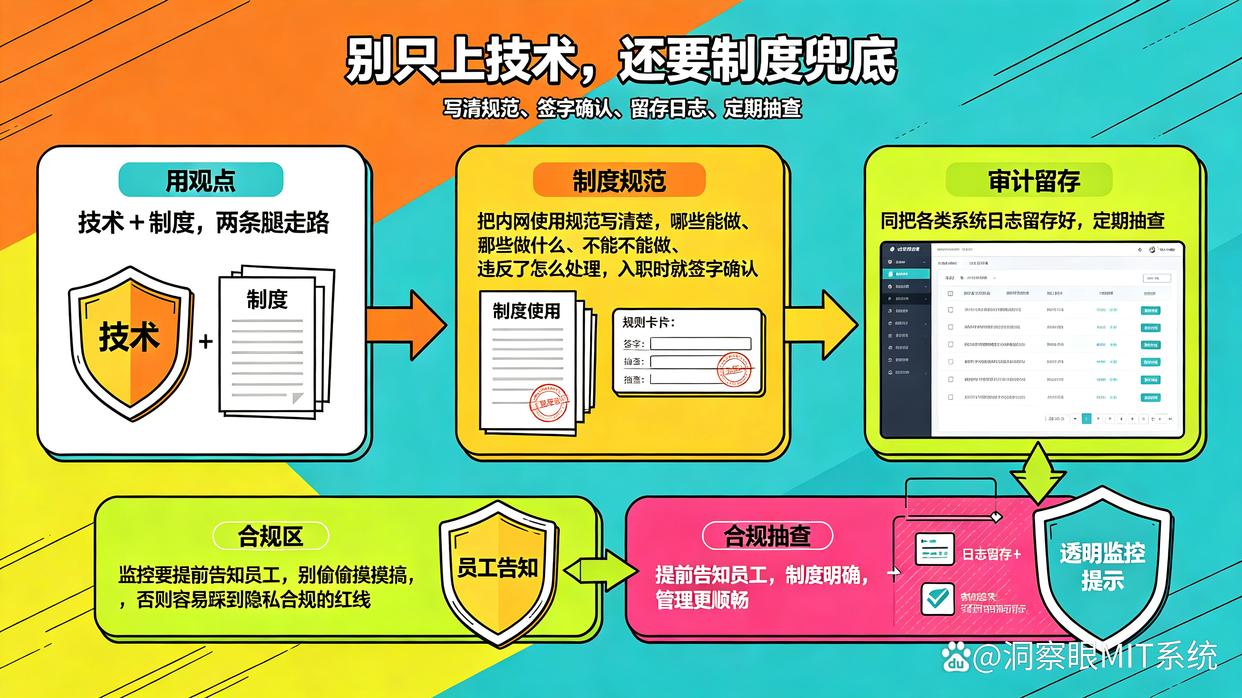
技术和制度要两条腿走路。
把内网使用规范写清楚:哪些能做、哪些不能做、违反了怎么处理,入职时就签字确认。同时把各类系统日志留存好,定期抽查。
这里要提醒一句:监控要提前告知员工,别偷偷摸摸搞,否则容易踩到隐私合规的红线。制度明确、告知到位,管理起来反而更顺畅。
落地时最容易踩的3个坑
只装工具不改制度。工具再强,没人负责看、没人跟进处理,过两个月就成了摆设。
一上来就全员严管。建议先从一个部门试点,跑顺了再推广,阻力会小很多。
只看数据不做沟通。发现异常先了解情况,别直接定性,很多"摸鱼"背后是流程不合理。
FAQ
Q:公司内网员工偷偷拷资料怎么办?有什么办法能防住?
A:先把U盘、移动硬盘的使用权限管起来,只允许登记过的设备接入;再对核心文件设置访问控制,禁止随意复制外发;同时用终端管理系统记录文件操作,一旦发现异常拷贝立刻告警。三招一起上,基本能防住绝大多数私拷行为。
Q:装了内网监控软件,能实时监控员工电脑屏幕吗?
A:可以。主流的内网监控工具都支持实时查看屏幕画面,也能按时间点回看录像。不过要注意提前在制度里写清楚监控范围,并且只在工作场景使用,避免涉及员工私人信息。
Q:小公司想监控内网,该怎么选才不踩坑?
A:先看自己最痛的是哪一块——是怕资料泄露,还是管不住上网摸鱼,还是网络老出问题。终端行为和数据防泄密需求,选一体化管理系统;只是想限制上网、管带宽,网关和流量工具就够用。别一上来就买最贵的,按需组合更划算。
总结
内网监控这事,没有一招通吃的方案。简单总结一下:网关做上网限制,VLAN做网络隔离,流量工具管带宽,权限制度兜住数据,而真正能看清"每台电脑在干什么"的终端环节,可以交给洞察眼MIT系统这样的工具来补齐。


 洞察眼MIT系统


 冀公网安备13019902001038号

