
文章摘要:源代码是软件企业最核心的资产之一。一旦核心算法、业务逻辑或密钥配置泄露,轻则被竞争对手抄袭,重则引发数据安全事故。与"层层叠加、彼此依赖"的
源代码是软件企业最核心的资产之一。一旦核心算法、业务逻辑或密钥配置泄露,轻则被竞争对手抄袭,重则引发数据安全事故。
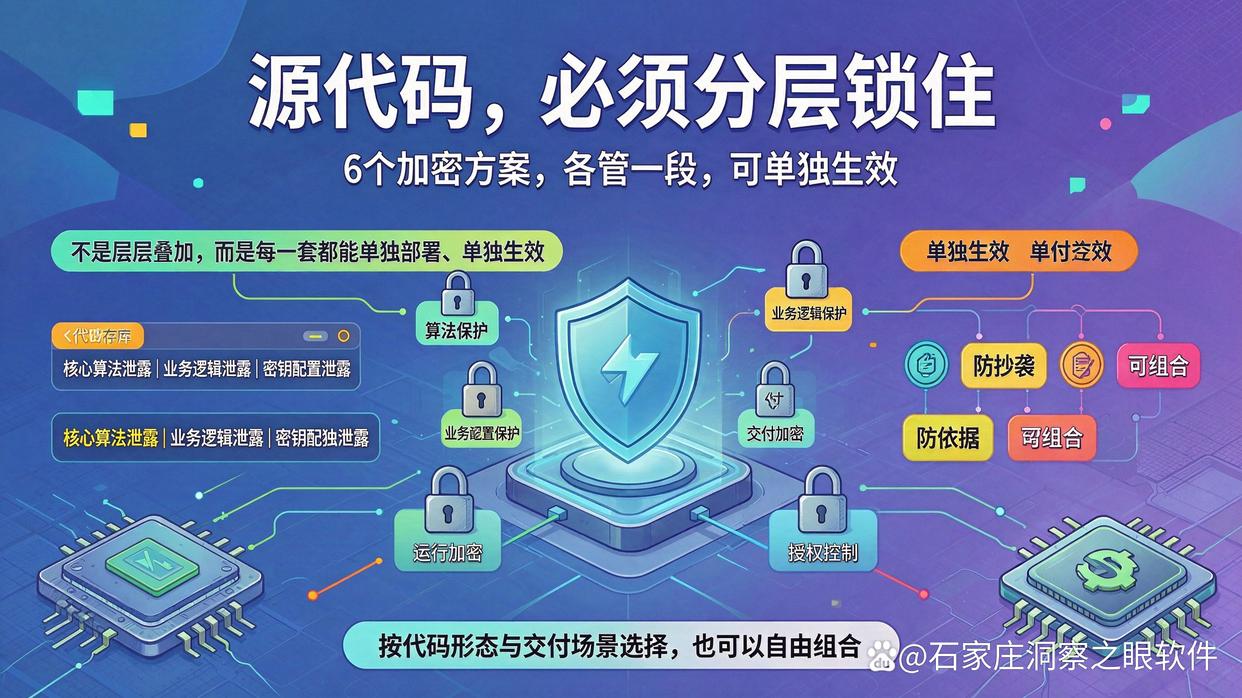
与"层层叠加、彼此依赖"的纵深防御不同,本文分享的 6 个方法:每一个都是一套可以单独部署、单独生效的加密方案,解决的是不同环节的问题。你可以根据代码形态与交付场景,任选其一,也可以自由组合。
方法一:洞察眼 MIT系统 —— 终端透明加密与数据防泄漏管控
第一个方法来自终端侧的系统级防护。以洞察眼 MIT 系统这类终端数据防泄漏(DLP)系统为代表,它把加密能力直接落到开发终端和文件生命周期上,无需改造代码本身即可保护源代码。核心功能包括:
源代码文件透明加密:对 .java、.py、.cpp、.js 等指定后缀的代码文件设置自动加密策略。文件在磁盘上始终以密文保存,授权用户在受控环境下打开时自动透明解密;一旦脱离授权环境,文件无法正常读取,从源头防止代码被直接拷走。
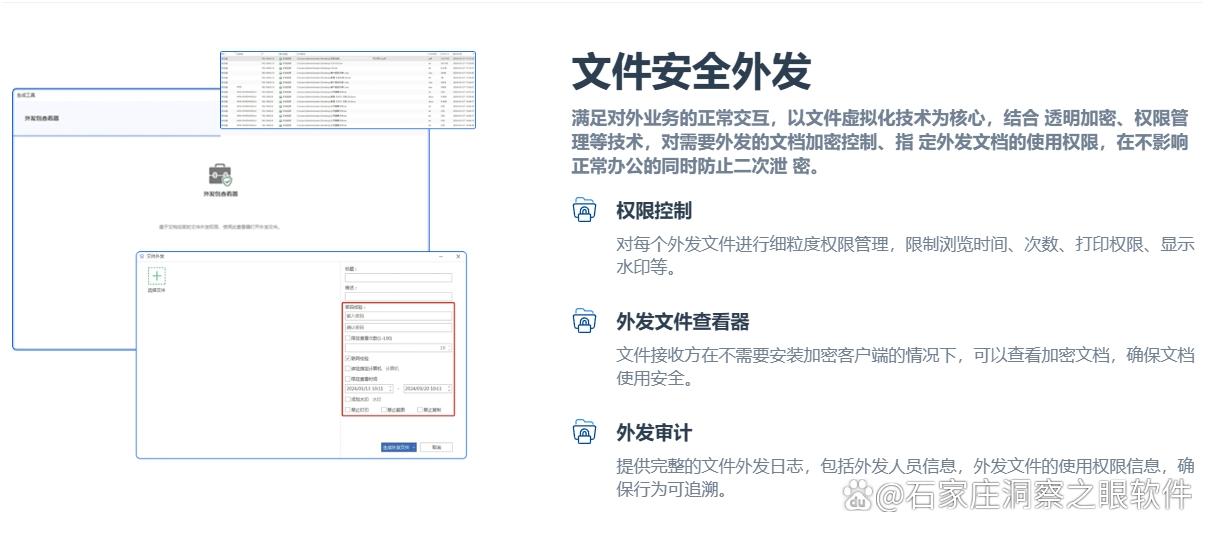
外发加密与审批管控:对通过 U 盘、网盘、邮件、即时通讯等渠道外发的代码文件进行拦截与审批,外发文件强制加密并留存完整记录,杜绝私自外带。
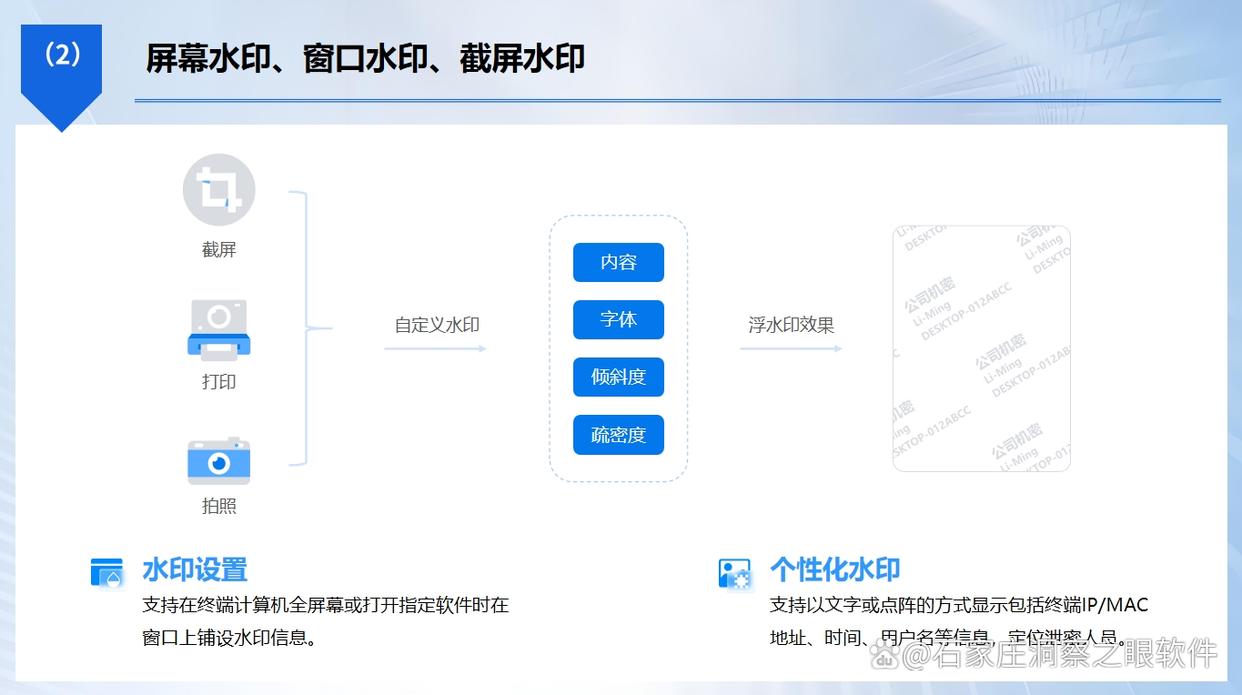
屏幕水印与截屏 / 录屏审计:在代码开发界面叠加动态水印(含终端标识、账号、时间),并对截屏、录屏行为进行审计留痕,即使代码被"拍屏"也能快速溯源。
敏感行为实时告警:对批量拷贝、大范围读取、非工作时段访问核心代码库等异常操作实时告警,让泄密风险早发现、早处置。
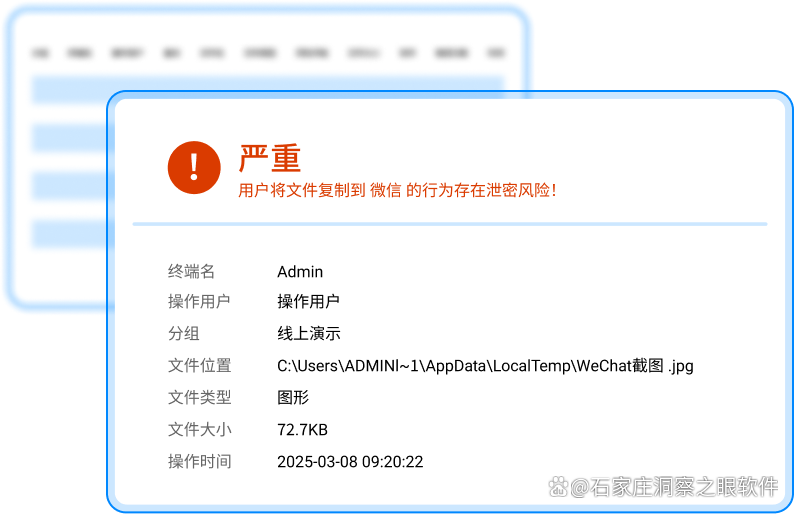
适用场景:需要对开发终端进行统一管控的企业,尤其是代码分散在多台机器、外发渠道复杂的团队。该方法独立生效,不依赖代码仓库或程序本身的改造。
方法二:Git 仓库加密(git-crypt / age)
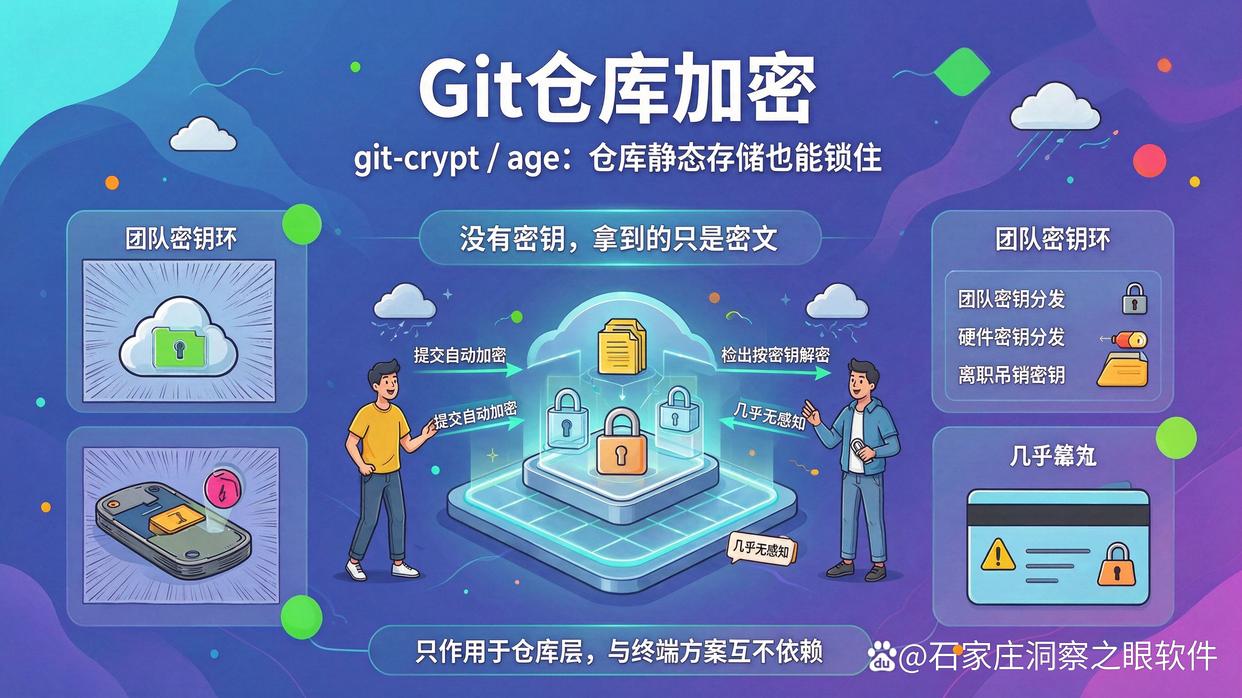
第二个方法聚焦于代码仓库的静态存储。即使仓库托管在第三方平台或备份介质中,也能保证没有密钥的人拿到的只是密文。
使用 git-crypt、age 或 git-remote-gcrypt 对仓库中的指定文件(如配置文件、核心算法文件)进行透明加密;
提交时自动加密、检出时按密钥解密,开发者几乎无感知;
密钥通过团队密钥环或硬件密钥分发,离职成员吊销密钥即可切断其解密能力。
适用场景:托管在云端或需要经常备份的 Git 仓库。该方法只作用于仓库层,与前一套终端方案互不依赖。
方法三:代码混淆(Obfuscation)
第三个方法作用于源代码的可读性,目标是让逆向者"读不懂",成本最低、上手最快。
Java / Android:ProGuard、R8
JavaScript / 前端:Terser、javascript-obfuscator
C / C++:Obfuscator-LLVM
.NET:Dotfuscator、ConfuserEx
通过重命名变量、打乱控制流、插入垃圾指令等手段,让反编译后的代码难以理解。
注意:混淆提高的是逆向门槛,并非密码学意义上的加密。它可作为独立方案单独使用,适合对保护强度要求不高的场景。
方法四:敏感字符串与常量加密
第四个方法专门保护代码内部的敏感数据——很多泄露并非算法被破解,而是密钥、口令被直接读走。
对硬编码的 API Key、数据库口令、私钥等,使用 libsodium 等成熟加密库进行加密存储,运行时再解密使用;
配合环境变量或配置中心注入敏感配置,杜绝明文密钥进入代码库;
用 gitleaks、git-secrets 在提交前扫描并拦截误提交的密钥。
适用场景:代码中不得不内置少量敏感常量的情况。该方法只处理代码内数据,与其他层面的加密相互独立。
方法五:可执行文件加壳与运行时动态解密
第五个方法保护的是交付到不可信环境的程序本体,让核心逻辑在二进制层面难以被静态分析。
使用 Themida、VMProtect、UPX 等工具对可执行文件进行加壳,增加逆向与静态分析难度;
将核心逻辑编译为加密模块,仅在运行时动态解密到内存执行,落地不留明文;
加入反调试、反注入与完整性校验,检测到篡改即拒绝运行。
适用场景:需要分发到客户侧或公开下载的客户端软件、SDK。该方法作用于编译后的二进制,与源码阶段的其他方案彼此独立。
方法六:数字水印与代码签名
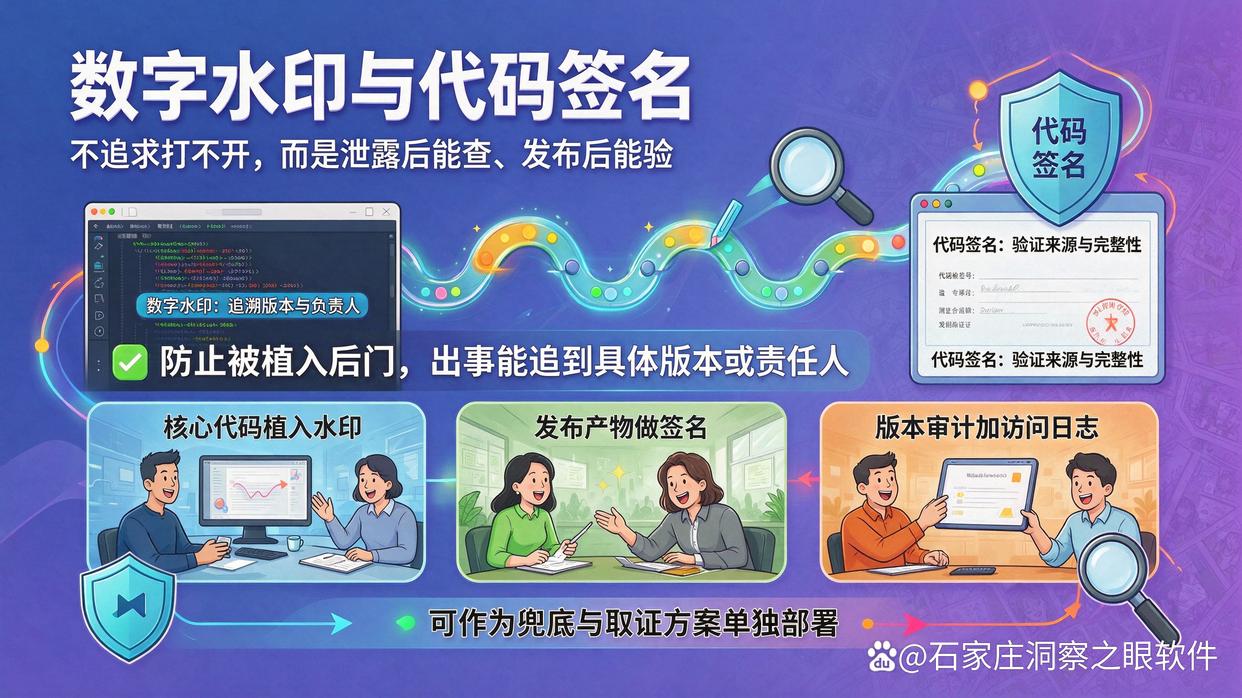
第六个方法不追求"打不开",而是解决"泄露之后能不能查、发布出去能不能验"的问题。
在核心代码中植入数字水印(特定注释、常量标识、无意义代码片段的排列),一旦泄露可追溯到具体版本或负责人;
对发布产物进行代码签名,使用者可验证来源真实性与完整性,防止被植入后门;
结合版本审计与访问日志,构建可追溯的证据链。
适用场景:需要长期追溯泄露源头、对外发布软件的团队。该方法独立于前面所有加密手段,可作为兜底与取证方案单独部署。
总结:六个方法,按需选用
方法一:洞察眼 MIT 系统—— 作用于终端与文件生命周期,核心手段是透明加密、外发管控、水印审计与行为告警,独立生效。
方法二:仓库加密 —— 作用于静态存储,核心手段是 git-crypt / age,独立生效。
方法三:代码混淆 —— 作用于源码可读性,核心手段是 ProGuard、Terser、Obfuscator-LLVM,独立生效。
方法四:敏感数据加密 —— 作用于代码内常量,核心手段是 libsodium、配置注入与 gitleaks,独立生效。
方法五:加壳与动态解密 —— 作用于二进制交付,核心手段是 Themida、VMProtect 与反调试,独立生效。
方法六:水印与签名 —— 作用于溯源与完整性,核心手段是数字水印与代码签名,独立生效。
这 6 个方法彼此完全独立,任何一个都可以单独部署并生效。保护强度要求越高、代码流转环节越多,就越应该多选几个叠加使用——但即便只用其中一个,也比完全不设防要安全得多。根据代码价值与交付场景灵活选择,才能用合理成本守住核心资产。


 洞察眼MIT系统


 冀公网安备13019902001038号

