文章摘要:在企业数据安全防护体系中,USB接口及各类外设(如移动硬盘、蓝牙设备、便携式网卡等)一直都是机密数据泄露的“高发地”。许多安全管理员在日常运维中经常遇到这样的两
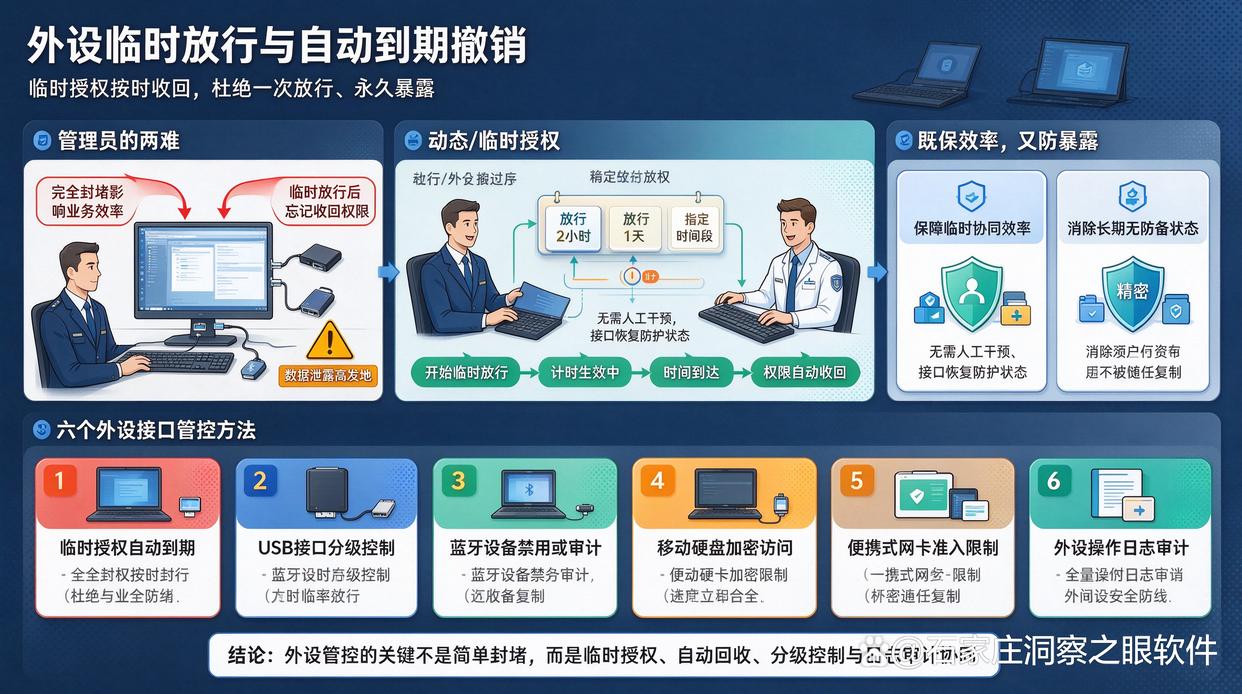
在企业数据安全防护体系中,USB接口及各类外设(如移动硬盘、蓝牙设备、便携式网卡等)一直都是机密数据泄露的“高发地”。许多安全管理员在日常运维中经常遇到这样的两难境地:完全封堵接口会影响日常业务效率,但如果为员工办理了临时放行,使用完后管理员又极易忘记手动收回权限,导致接口长期处于无防备的暴露状态。
针对这一痛点,大家最关心的问题是:外设临时放行是否支持自动到期撤销?
答案是:完全支持! 现代企业级外设管控和安全管理机制均引入了“动态/临时授权”的概念。系统或管理流程可以设定精准的放行时间(例如:放行 2 小时、1 天或指定时间段),一旦设定时间到达,放行权限将被自动收回,无需人工干预。这既保障了临时协同的效率,又从根本上杜绝了“一次放行、永久暴露”的安全隐患。
为了帮大家构建全方位、多维度的外设安全防线,以下分享 6 个的外设接口管控方法。你可以根据企业实际预算和管理需求,单独或组合使用:
方法一:部署洞察眼MIT系统进行智能化终端管控
部署专业的终端安全管理软件(如洞察眼MIT系统)是从软件层面实现自动化、精细化管控的最直接手段。其核心管控功能主要包括:
自动到期撤销放行: 支持对员工临时接入的外设设置按小时/天的使用期限,到期后系统自动关闭权限,彻底避免人工遗忘带来的风险。
细粒度外设分类控制: 可对 USB 存储、移动硬盘、蓝牙、无线网卡等数十种外设类型进行独立管控,并支持精准绑定官方白名单设备。
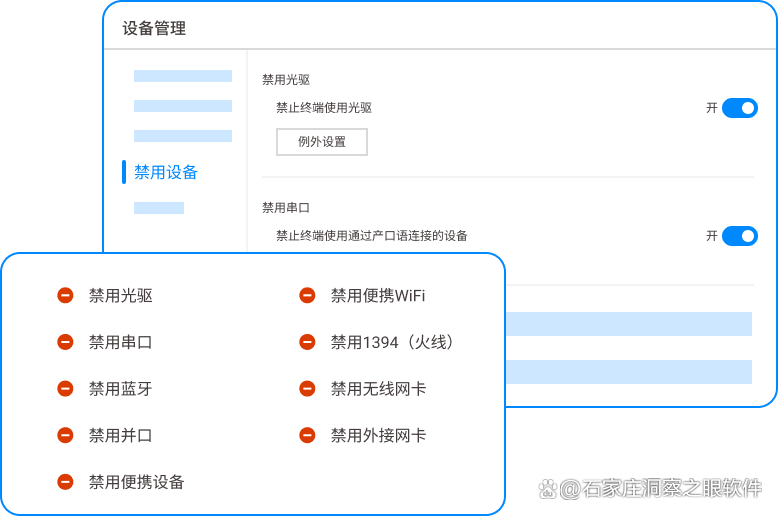
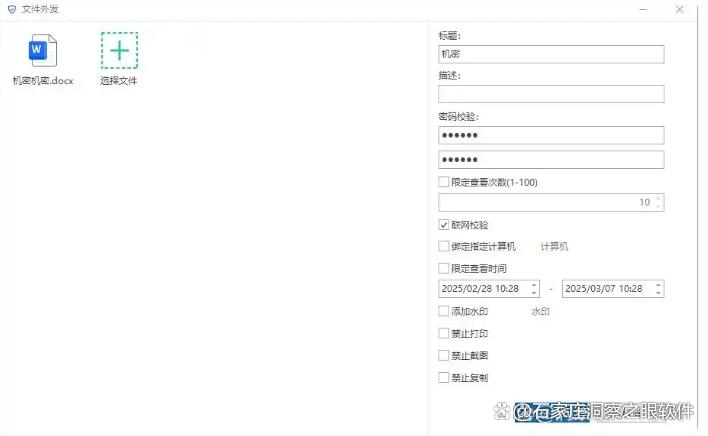
读写权限分级管控: 能够将放行的外设限制为“仅读不写”,允许员工读取外设资料,但禁止将公司内部数据拷贝至外设中。
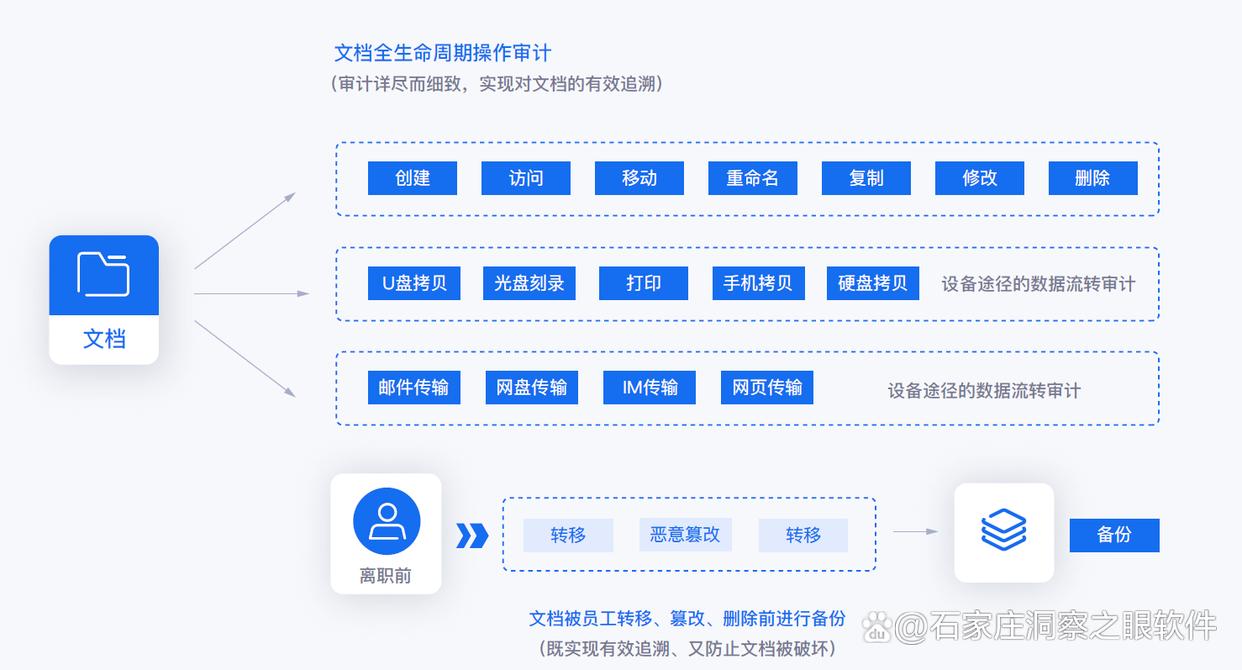
全路径行为审计与日志: 实时记录外设的插入/拔出时间、硬件信息以及在放行期间拷贝的文件明细,确保安全事件可追溯。
方法二:利用 Windows 组策略(GPO)进行底层策略封堵
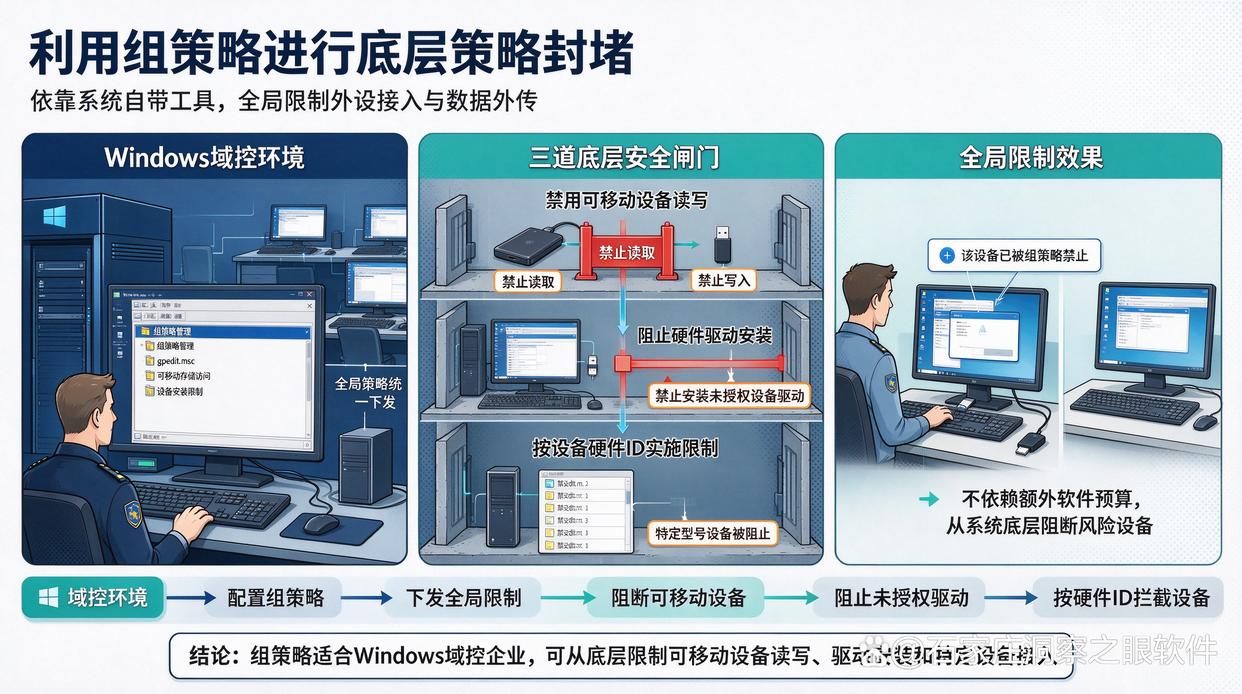
对于使用 Windows 域控或无额外软件预算的企业,可以完全依赖操作系统自带的组策略工具实施全局限制:
禁用可移动设备读写: 通过gpedit.msc中的“可移动存储访问”策略,直接禁止计算机读取或写入任何外部存储设备。
阻止硬件驱动安装: 在组策略中配置“禁止安装未由其他策略设置描述的设备”,阻止操作系统为新插拔的外设自动加载驱动程序。
按设备硬件 ID 实施限制: 提取特定硬件的硬件 ID(Hardware ID),将其写入禁用列表,防止特定型号的设备接入。
方法三:采用物理接口封堵与硬件防护
在不依赖任何软件和网络策略的情况下,物理防护是最直观、无法被软件漏洞绕过的独立管控手段:
USB 物理接口锁: 使用专用的物理锁扣插入电脑 USB 接口并用专用钥匙锁死,从物理层面阻断任何外接设备的插入。
物理封堵胶/封条: 对闲置不用的接口粘贴防篡改一次性封条,一旦封条被撕毁或破坏,即可认定为违规操作。
BIOS/UEFI 硬件级禁用: 进入计算机主板 BIOS 界面,直接将主板上的 USB 控制器、蓝牙或无线网卡功能关闭,并设置 BIOS 管理员密码防止私自开启。
方法四:建立“按需申请、最小权限”的管理审批流程
即使不改变技术手段,仅通过优化企业的行政管理与运维审批流程,也能达到极高的数据安全管控标准:
默认全员禁用原则: 在企业管理制度中明确,所有员工电脑的外部接口默认处于关闭状态,不得私自使用外接存储。
标准化临时申请: 员工如因业务需要接入外设,需通过 OA 或工单系统提交申请,注明“使用原因、预计使用时长、涉及的文件类别”。
专人全程监督/按时回收: 批准后由IT人员在指定时间内人工开启权限,并在工单设定的超时节点进行定时人工核查与权限收回。
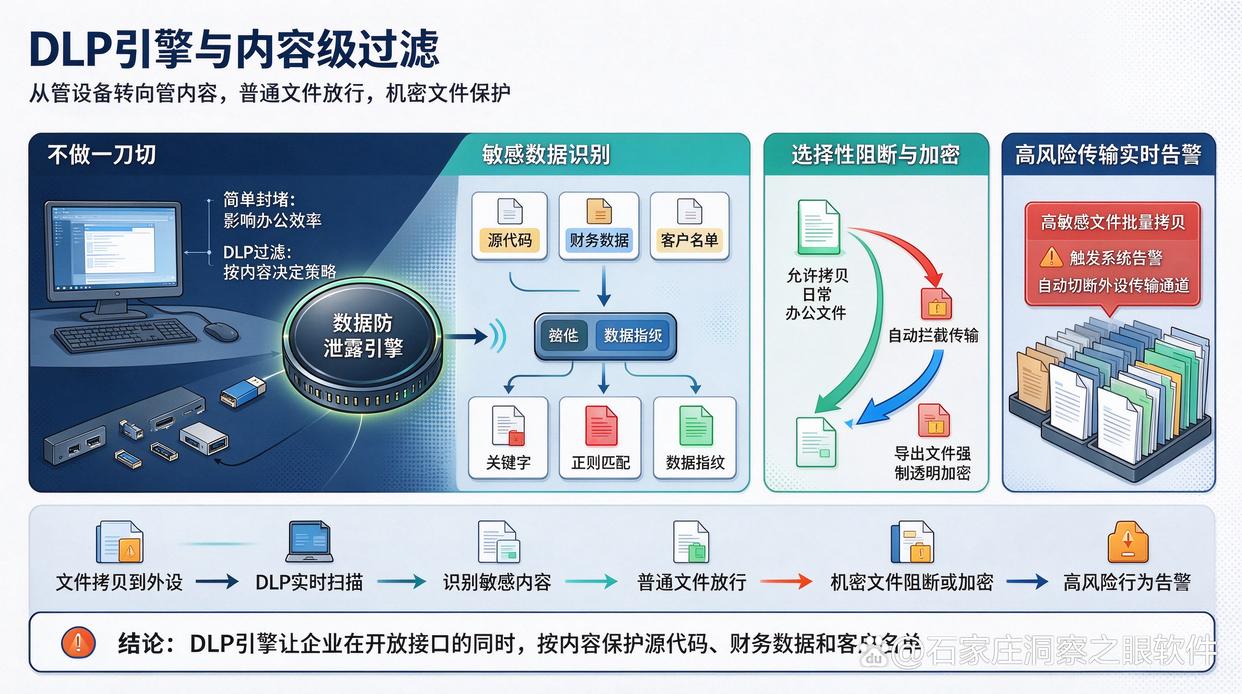
方法五:结合 DLP(数据防泄露)引擎实施内容级过滤
如果企业不想“一刀切”地封堵硬件接口,可以通过部署独立的数据防泄露(DLP)引擎,将管控重点从“管设备”转向“管内容”:
敏感数据识别: 系统对传输至外设的文件进行实时扫描,通过关键字、正则匹配或数据指纹识别是否包含敏感信息(如源代码、财务数据、客户名单)。
选择性阻断与加密: 允许员工自由拷贝日常办公普通文件,但当试图拷贝机密文件时,DLP 引擎将自动拦截传输或对导出文件强制实施透明加密。
高风险传输实时告警: 一旦发生大批量或高敏感度的文件拷贝行为,触发系统告警并自动切断该外设的传输通道。
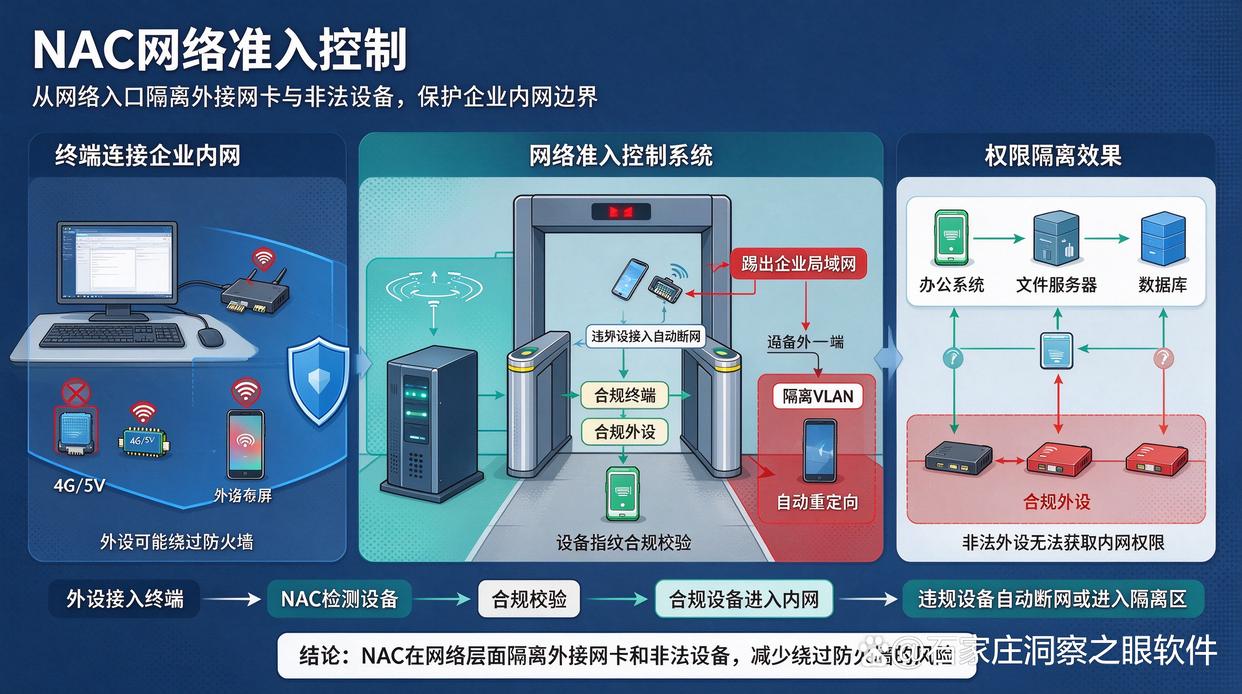
方法六:部署网络级 NAC(网络准入控制)隔离外接网卡与设备
很多时候,外设接口(如外接网卡、随身 WiFi、4G/5G 模块)会被用于绕过企业内网安全防火墙,通过 NAC 系统可以实现网络层面的独立隔离:
违规外设接入自动断网: 当系统检测到终端插上了未经授权的网络外设(如无线网卡或手机热点共享)时,准入系统会自动将该终端踢出企业局域网。
设备指纹合规校验: 仅允许符合企业安全合规标准的终端和外设连接内网资源,非法外设即便物理插入也无法获取任何网络权限。
隔离区(VLAN)自动重定向: 将非法接入或临时接入的外设设备自动划分至隔离 VLAN,限制其对核心数据库和服务器的访问。
总结
外设接口管控并非简单粗暴的“一封了之”,而是要在“数据安全”与“业务协同”之间找到最佳平衡点。
通过自动到期撤销的临时授权机制,企业可以圆满解决“放行后忘记收回”的安全漏洞。无论是选择部署洞察眼MIT系统进行自动化精细管理,还是通过物理锁、组策略、DLP 或审批流程等独立手段,只要结合自身实际情况选对方法,就能轻松打通外设安全的“任督二脉”,为企业数据资产保驾护航!

 洞察眼MIT系统


 冀公网安备13019902001038号