文章摘要:涉密单位负责数据管理、运维的小伙伴,想必每天都绷着一根弦内部涉密文档、项目资料都是核心资产,泄密渠道又特别多:U 盘私拷、屏幕拍照、私自外发文件、打印带出……一
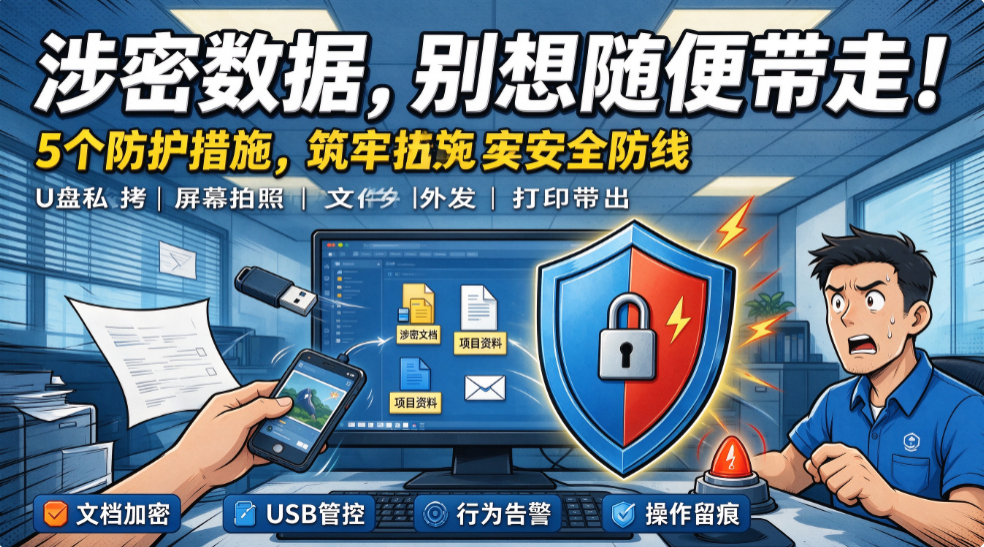
涉密单位负责数据管理、运维的小伙伴,想必每天都绷着一根弦
内部涉密文档、项目资料都是核心资产,泄密渠道又特别多:U 盘私拷、屏幕拍照、私自外发文件、打印带出……
一旦出现数据泄露,后果不堪设想。光靠口头制度约束远远不够!
今天分享 5 个数据防护实用措施,帮涉密单位筑牢安全防线,干货赶紧收藏。
措施一:部署洞察眼 MIT 系统
全方位做好终端数据防护 这套系统很适合涉密单位做内网终端管控,在局域网内部部署,不用外网,多维度堵住数据泄露的口子。
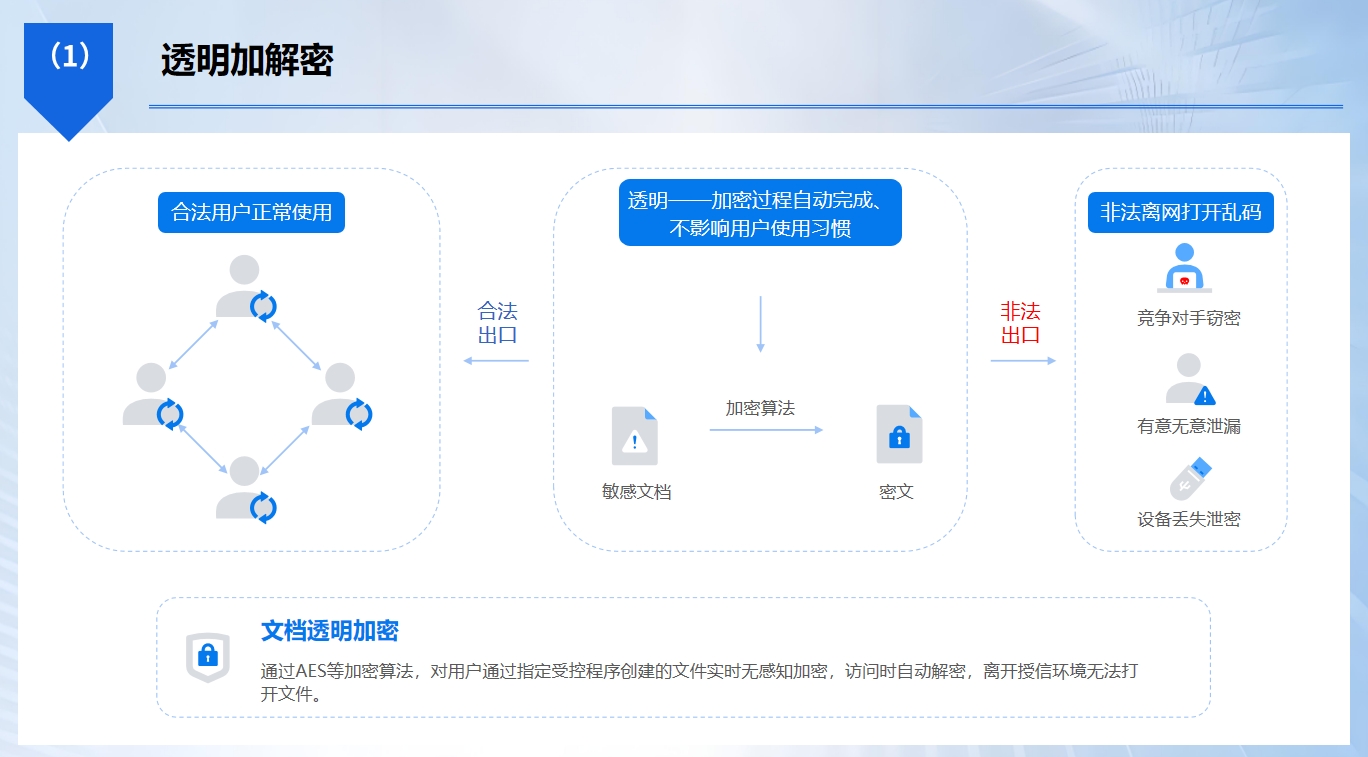
文档透明加密:涉密文档自动加密,在内网授权电脑上可以正常阅读编辑,文件一旦脱离内网环境,拿到外面就打不开。
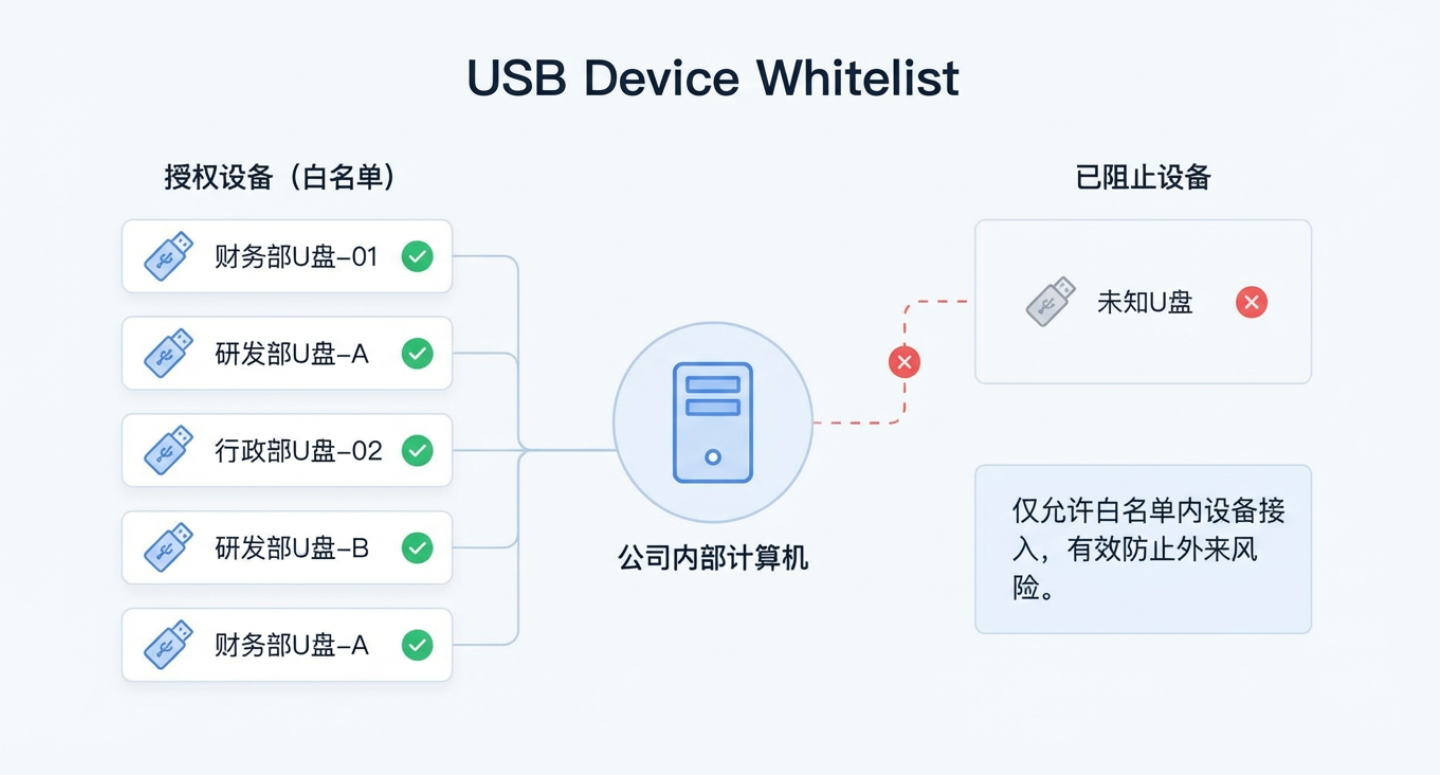
USB 外设管控:可以灵活管理 USB 端口,能够直接禁止 U 盘、移动硬盘接入;也可以开启白名单,只允许单位登记备案的存储设备使用,全程记录 U 盘插拔、文件拷贝行为。
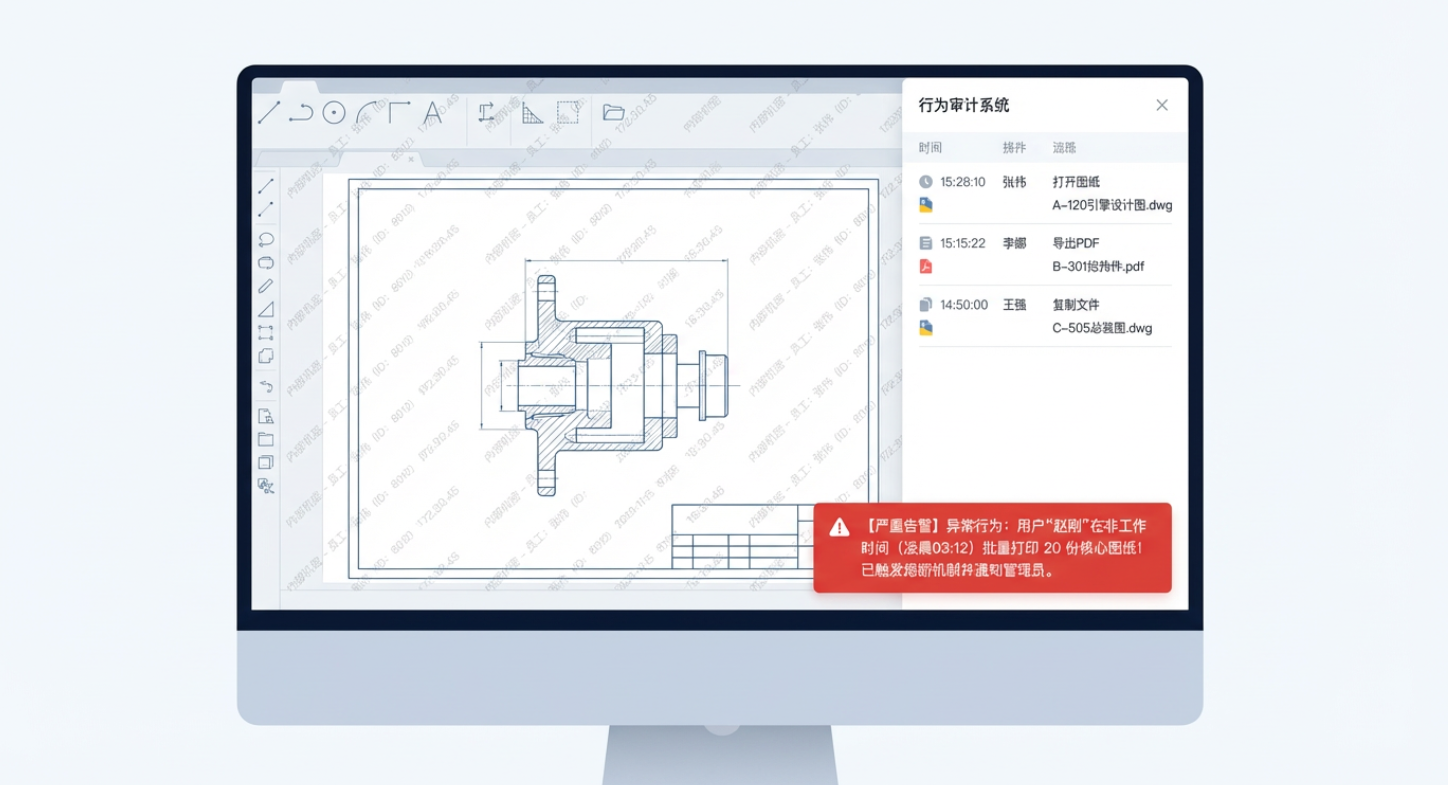
屏幕防护与审计:支持添加动态浮动水印,水印带有人员、设备信息;同时实时监控屏幕操作,支持录像留存,随时回看操作记录。
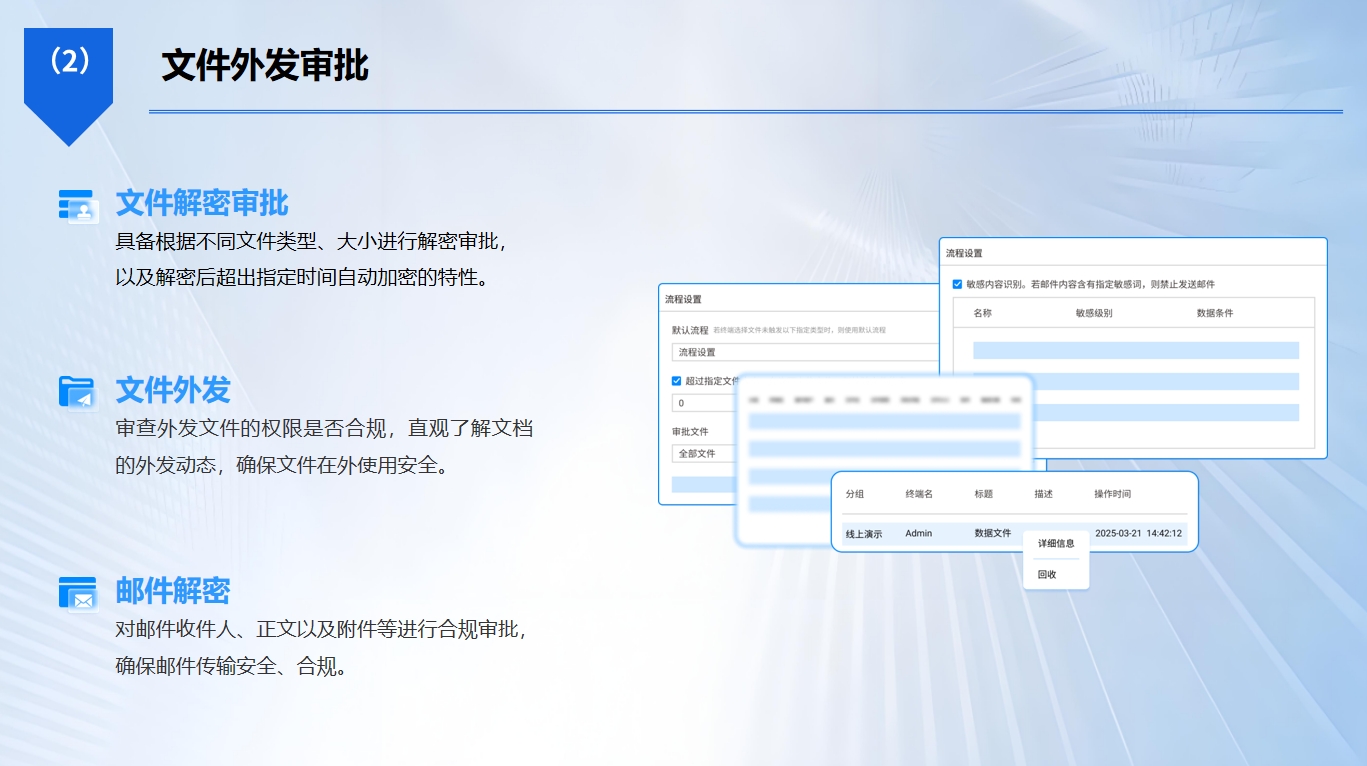
文件外发与打印管控:涉密文件外发、打印都需要走审批流程,未经审批无法操作,还会完整记录打印、外发日志,防止私自打印纸质资料带出。
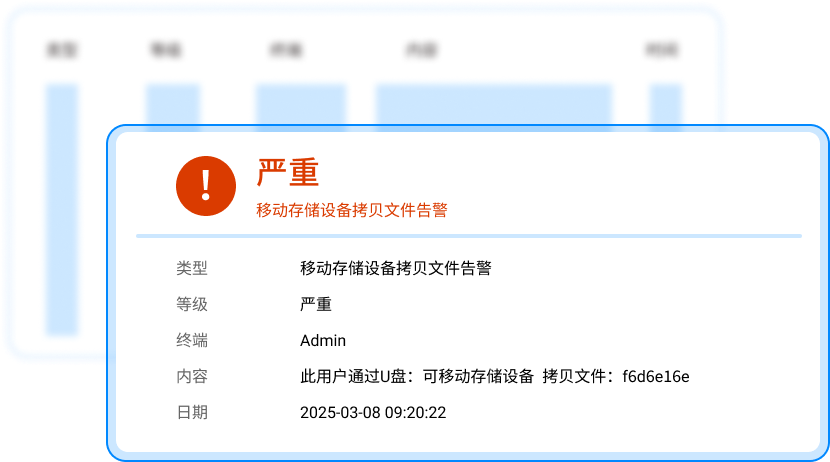
违规行为告警:系统监测到批量拷贝文件、违规接入 U 盘、频繁打开涉密文档这类异常操作,会立刻给管理员发送告警,及时制止风险。
措施二:划分涉密区域,做好物理隔离
把存放涉密电脑的办公室划为涉密区域,外来人员不能随意进入。工位屏幕避开过道,搭配显示器防窥膜,从物理层面防止旁人偷拍屏幕。
措施三:分级设置文件访问权限
按照密级给文档设置权限,不同岗位人员只能查看自己权限范围内的资料。核心绝密资料,只开放给极少数必要人员,缩小涉密资料接触范围。
措施四:完善保密管理制度 + 定期培训
制定清晰的保密规范,明确禁止的操作。定期组织员工开展保密警示教育,讲解泄密案例,提升全员保密意识,从思想上绷紧安全这根弦。
措施五:定期开展安全巡检和数据备份
定时巡检内网终端,排查安全隐患。涉密数据定期备份到内网服务器,防止文件误删、损坏,保障数据留存完整。

 洞察眼MIT系统


 冀公网安备13019902001038号