
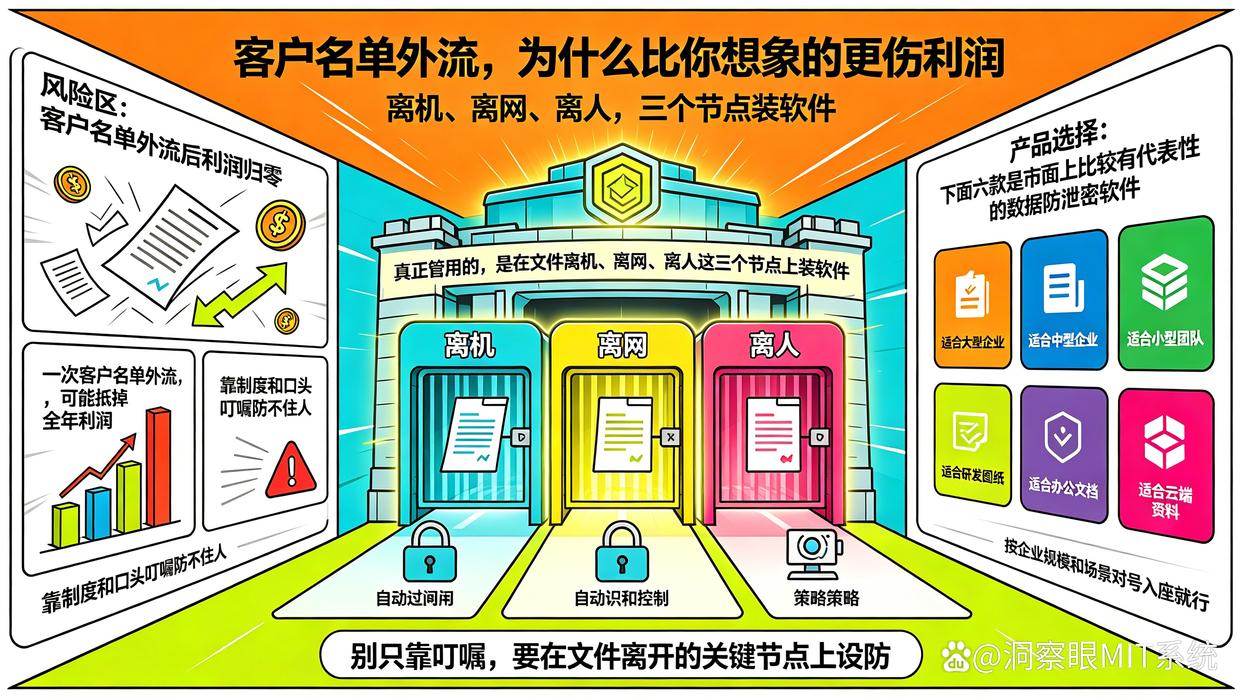
文章摘要:一次客户名单外流,可能抵掉全年利润。靠制度和口头叮嘱防不住人,真正管用的是在“文件离机、离网、离人”这三个节点上装软件。下面六款是市面上比较有代表性的数据防泄密
一次客户名单外流,可能抵掉全年利润。靠制度和口头叮嘱防不住人,真正管用的是在“文件离机、离网、离人”这三个节点上装软件。下面六款是市面上比较有代表性的数据防泄密软件,按企业规模和场景对号入座就行。
一、机密通常是从这三个口子流出去的
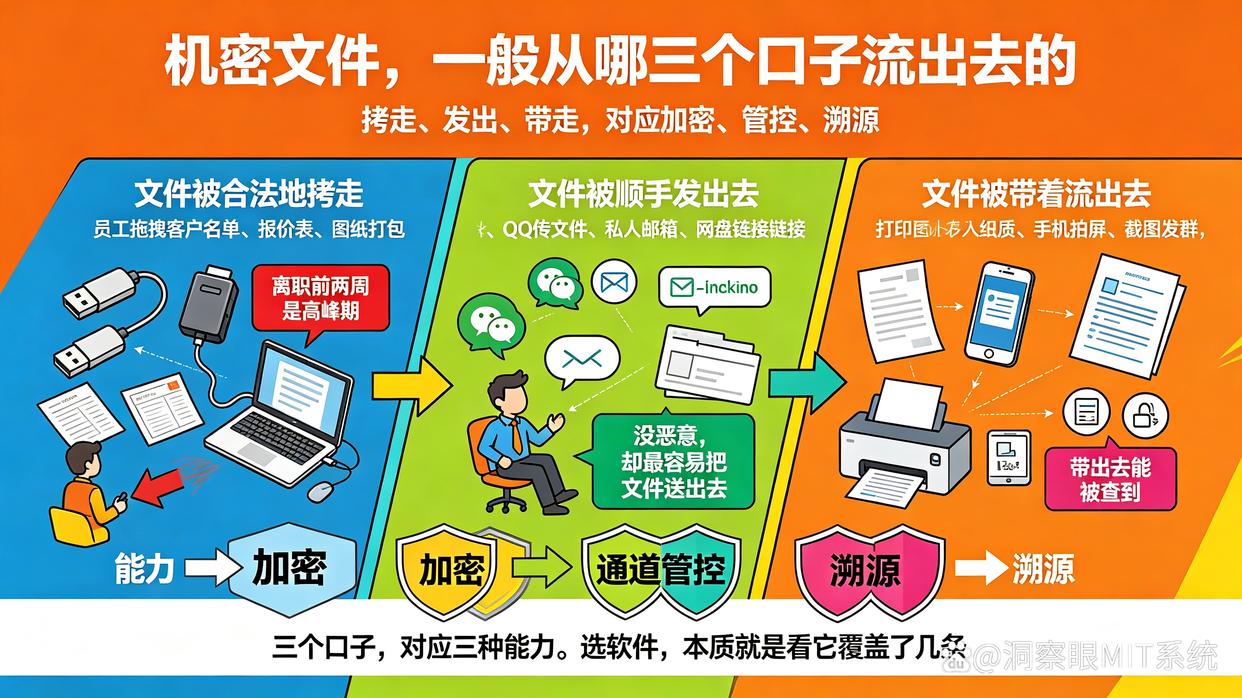
第一个口子:文件被“合法”地拷走
U盘、移动硬盘、手机数据线,插上就能拖。离职前两周是高峰期,员工把客户名单、报价表、图纸一次性打包,走的时候谁都不知道。
第二个口子:文件被“顺手”发出去
微信拖拽、QQ传文件、私人邮箱、网盘分享链接。员工觉得这是图方便,但文件其实已经离开公司了。这类外发往往没恶意,却最容易把方案和成本表送出去。
第三个口子:文件被“带着”流出去
打印成纸质、手机拍屏、截图发群。前两个口子还能靠技术堵,这个口子只能靠水印和留痕,让员工知道“带出去能被查到”。
三个口子,对应三种能力:加密、通道管控、溯源。选软件,本质就是看它覆盖了几条。
二、六款具体的数据防泄密软件,按场景挑
1、洞察眼MIT系统:终端一体化,加密、管控、溯源放在一个管理端
适合谁:没有专职安全团队、又想一次把主要口子堵住的中小企业,制造、贸易、设计、软件外包这类文档密集行业尤其合适。一套管理端加各终端客户端,基本半天能部署完。
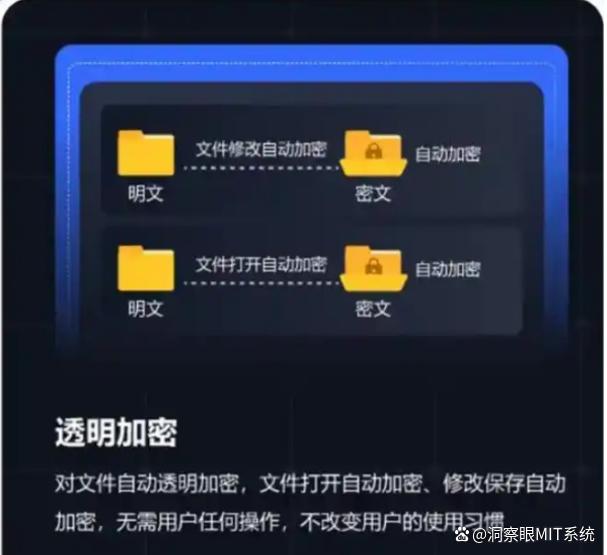
场景1:文件在电脑里是明文,谁都看得见?
功能:透明加密,指定类型文件保存时自动加密,平时照常打开编辑,带出内网就是乱码,公司内部用起来没有多余步骤,不耽误干活。
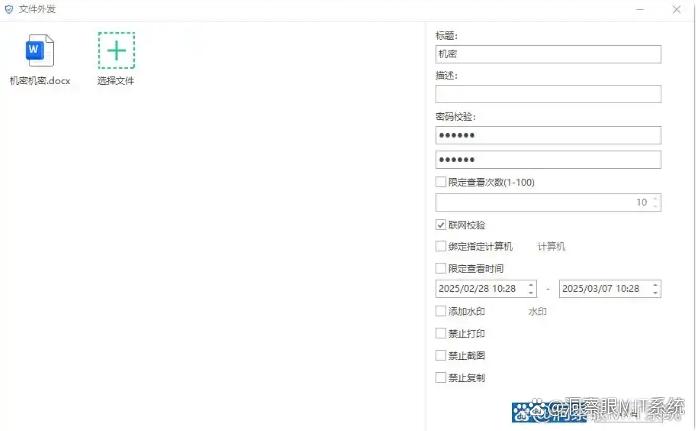
场景2:报价单、方案要发给客户,发出去之后还管得住吗?
功能:外发管控,文件外发前先走审批,可以设定打开次数、有效期限、是否允许另存转发。客户那边只能看不能留,到期自动打不开,不用一遍遍催着删文件。
场景3:员工把资料拷进U盘、拖进微信、传进网盘,走的是哪条路清楚吗?
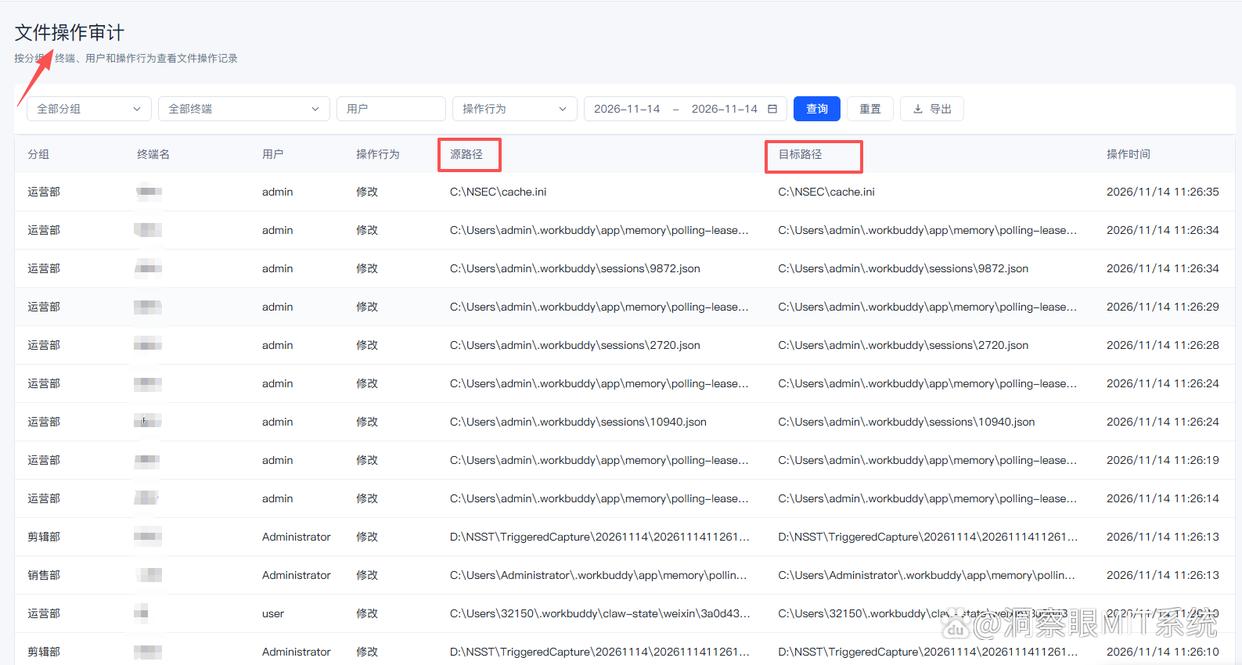
功能:全通道外发留痕,U盘拷贝、聊天工具传文件、邮件附件、网盘上传、打印,每一条都记下文件名、大小、时间和操作人。事后按人按时间段一查就出来,谁在什么时候把哪份资料送出门,一目了然。
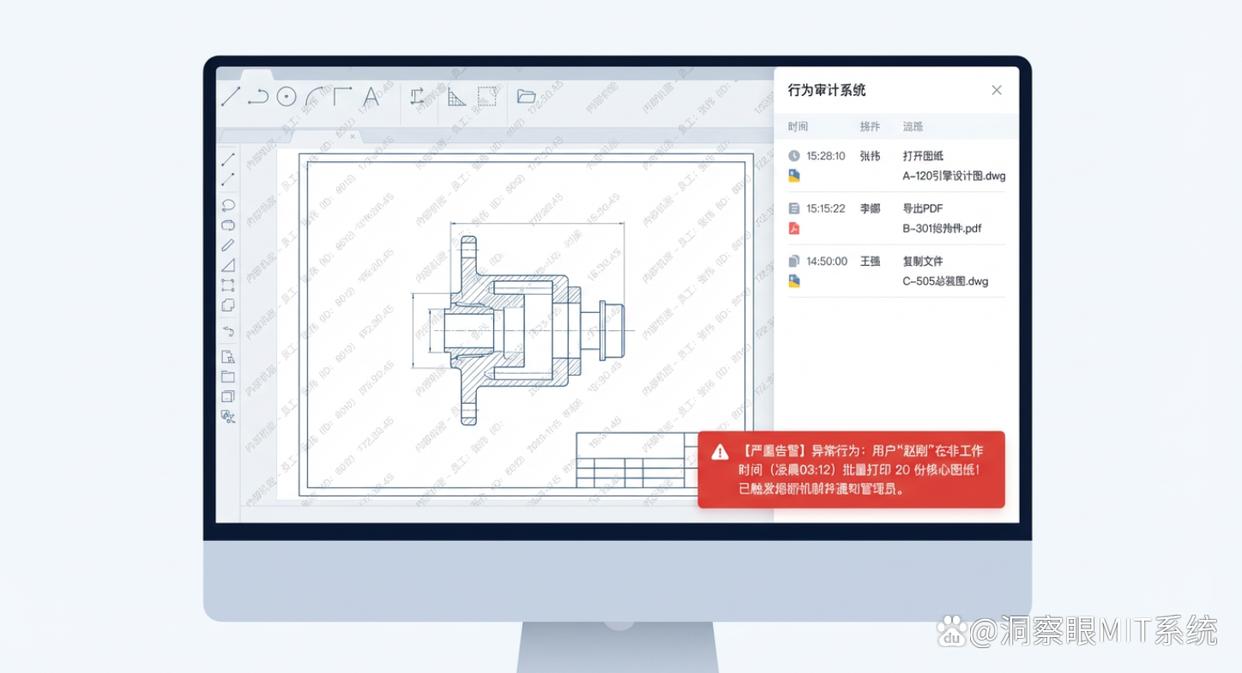
场景4:图纸、客户表流到外面,怎么知道是谁带出去的?
功能:文档水印与溯源,文件打开、打印的时候自动叠上员工姓名和工号,拍照、截图、纸质打印都带着。资料出现在外面,顺着水印就能找到源头,员工也知道发出去是能被查到的。
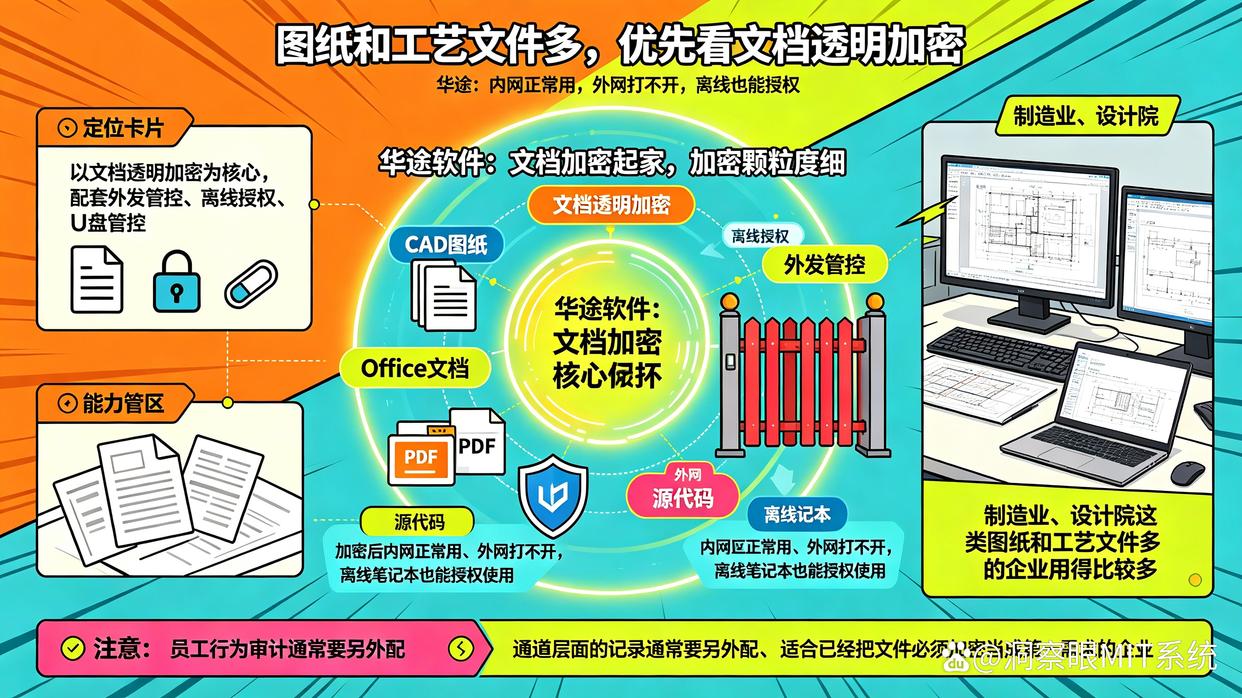
2、华途软件:文档加密起家,加密颗粒度细
一句话定位:以文档透明加密为核心,配套外发管控、离线授权、U盘管控。
强在哪:CAD图纸、Office文档、PDF、源代码覆盖比较全,加密后内网正常用、外网打不开,离线笔记本也能授权使用。制造业、设计院这类图纸和工艺文件多的企业用得比较多。
要注意:产品偏重“加密”这条线,员工行为审计、通道层面的记录通常要另外配。适合已经把“文件必须加密”当成第一需求的企业。
3、明朝万达(Chinasec):平台型DLP,适合中大型企业
一句话定位:以数据分类分级为基础,终端、网络、邮件多通道一起管。
强在哪:内容识别能力是它的长板,能按身份证号、合同关键词、客户信息这类规则判断是不是敏感数据,命中就阻断或者告警。等保测评、数据分类分级这类合规场景里经常被选中。
要注意:规则需要有人持续维护,配置不到位容易误报一堆,或者该拦的没拦住。适合有专职IT或安全岗的公司。
4、联软科技(UniAccess):从终端准入切入,先管住“谁能进网”
一句话定位:先做准入控制,再做终端数据防泄漏。
强在哪:不合规的电脑进不了内网,U盘、外设、打印、外发通道统一策略下发。终端数量多、分支机构分散的企业,落地效率比较高,一次推送全网生效。
要注意:整体偏“管控”思路,加密能力相对弱一些,实际项目里常和文档加密类产品搭配使用。
5、敏捷科技(DSM):图纸和研发文档的权限管理见长
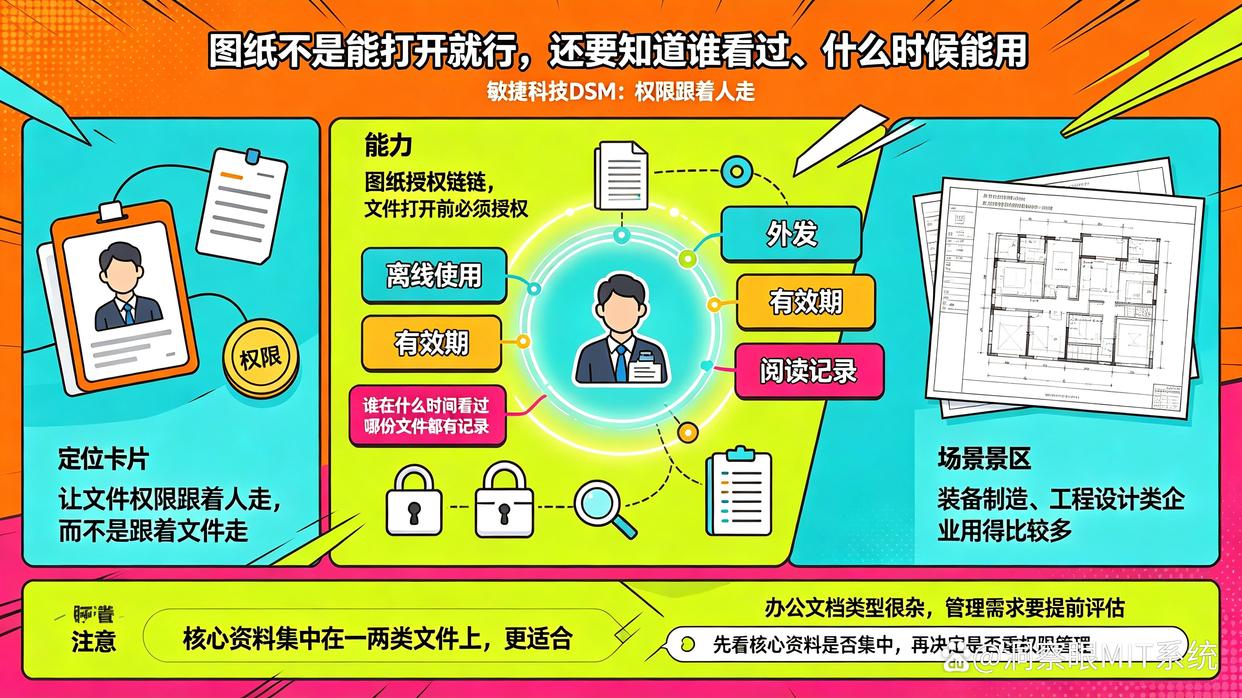
一句话定位:让文件权限跟着人走,而不是跟着文件走。
强在哪:图纸打开要授权,离线使用、外发、有效期都能单独控制,谁在什么时间看过哪份文件都有记录。装备制造、工程设计类企业用得比较多。
要注意:更适合“核心资料集中在一两类文件上”的企业。如果全公司办公文档类型很杂,管理需求要提前评估清楚。
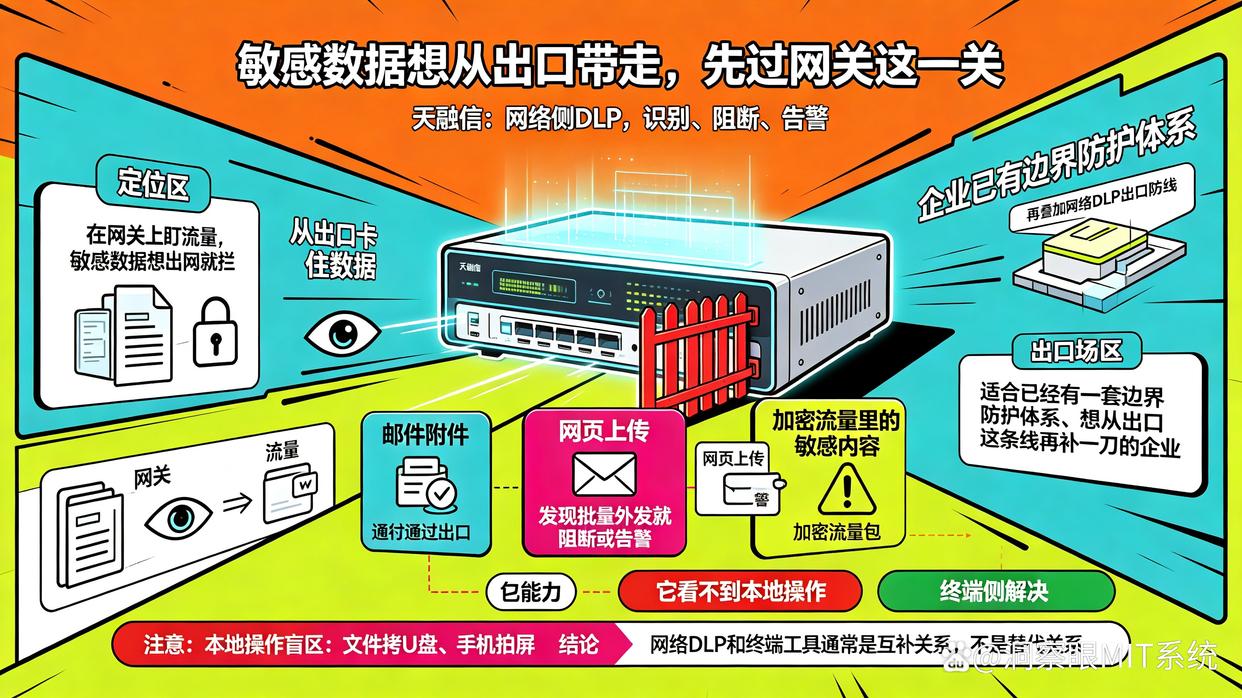
6、天融信:网络侧DLP,从出口卡住数据
一句话定位:在网关上盯流量,敏感数据想出网就拦。
强在哪:邮件附件、网页上传、加密流量里的敏感内容能识别,发现批量外发就阻断或告警。适合已经有一套边界防护体系、想从“出口”这条线再补一刀的企业。
要注意:它看不到本地操作,文件拷U盘、手机拍屏这类行为还得靠终端侧解决。网络DLP和终端工具通常是互补关系,不是替代关系。
三、选型时最容易忽略的三件事
第一,别只看功能清单,看日志能不能查
功能表上写着“支持审计”,实际打开一看只有几条统计数字,按人按时间筛不出来,等于没有。选之前让对方演示一次“查某个人上周拷了哪些文件”,能不能三分钟出结果,一试就知道。
第二,别一上来就全禁
全员禁U盘、断外网,业务部门第一个反对,最后往往不了了之。稳妥的路子是先开审计不阻断,让大家知道有记录,跑一两个月再逐步收紧策略,阻力小得多。
第三,别忘了离线场景
出差笔记本、驻场工程师、外协人员,这些设备连不上公司内网。加密策略如果不支持离线授权,人在外面活干不了,最后只能申请解密,等于白装。
四、常见问题
Q1:员工把文件拷到U盘带走了,事后还能查到吗?
能。洞察眼MIT系统这类终端工具在拷贝发生的同时就把记录存下来了,U盘插拔时间、设备信息、拷贝的文件名和大小都在,事后按人按时间段一筛就能定位;配合文档水印,文件流到外面还能反查是哪台电脑、哪个账号带出去的。其他终端类软件也有类似能力,关键是看日志存多久、好不好查。
Q2:公司就二三十人,装数据防泄密软件靠谱吗,会不会特别麻烦?
小公司反而更该装,因为客户名单、报价体系往往就攥在一两个人手里,走一个就伤筋动骨。现在这类软件部署不复杂,也不需要专门养一个IT岗,日常策略配好之后基本不用天天维护。真正麻烦的是出事之后再补救。
Q3:员工用微信、网盘往外发文件,能不能防止?
能管住大部分。通常是三条一起上:一是留痕,聊天工具外发的文件全部记录;二是限制,私人网盘上传、外部邮箱可以直接禁掉;三是加密,文件本身带不出去,发出去也是乱码。三条叠起来,靠微信随手转发带走资料这条路基本走不通。
五、总结
防员工泄密,思路其实不复杂:先盘清楚文件可能从哪几条路出去,U盘、聊天工具、邮件、网盘、打印、拍照,然后按风险高低逐条堵。预算有限就先解决最痛的那一条,别一上来追求大而全。
选型时重点就三件事:日志全不全、能不能按人按时间查、员工用起来顺不顺手。像洞察眼MIT系统这种把透明加密、外发管控、全通道留痕、水印溯源放在同一个管理端的方案,对没有专职安全团队的中小企业来说落地成本更低一些。工具守住底线,制度决定上限,两样都到位,机密才真正留得住。


 洞察眼MIT系统


 冀公网安备13019902001038号

