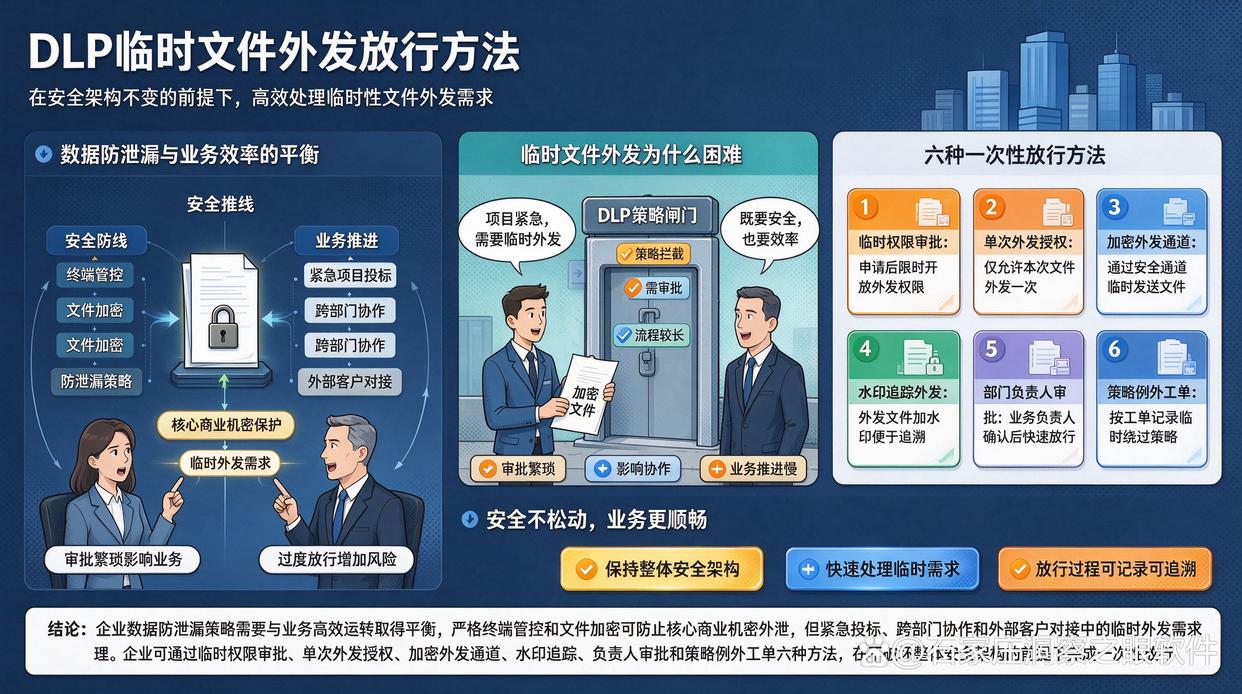
文章摘要:在企业日常办公与数据安全管理中,数据防泄漏(DLP)策略与业务高效运转之间常常需要找到一个平衡点。一方面,严格的终端管控和文件加密可以防止核心商业机密外泄;另一
在企业日常办公与数据安全管理中,数据防泄漏(DLP)策略与业务高效运转之间常常需要找到一个平衡点。一方面,严格的终端管控和文件加密可以防止核心商业机密外泄;另一方面,当员工因紧急项目投标、跨部门协作或对接外部客户,需要临时将加密文件外发时,如果审批流程过于繁琐,很容易影响业务推进。
为了帮助 IT 管理员在不破坏整体安全架构的前提下,高效处理临时性的文件外发需求,本文整理了 6 种方法,帮助你轻松完成“一次性放行”!
方法一:部署洞察眼MIT系统(智能审批与动态单次放行)
部署洞察眼MIT系统可以为企业建立标准化、自动化的临时外发审批与管控体系,兼顾安全与效率。其核心功能包括:
单次解密审批:员工在客户端发起文件解密申请,管理员在管理后台或移动端一键审批后,系统仅对该特定文件进行一次性解密导出,不改变整体加密策略。
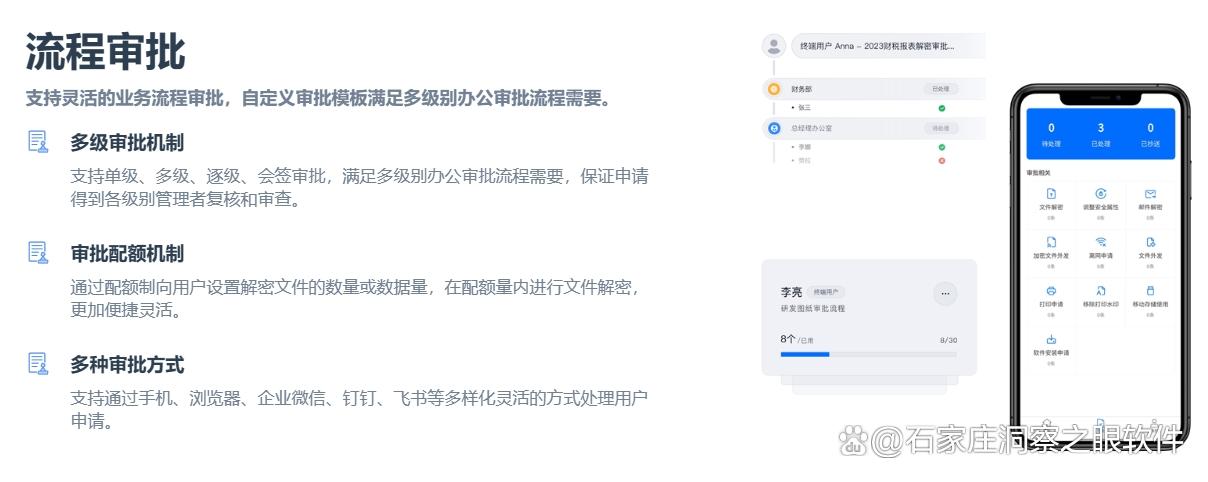
外发包权限封装:系统可将外发文件自动打包封装,管理员可直接设置该文件在外部终端的打开次数(如仅限打开1次)、使用时长及是否允许打印。
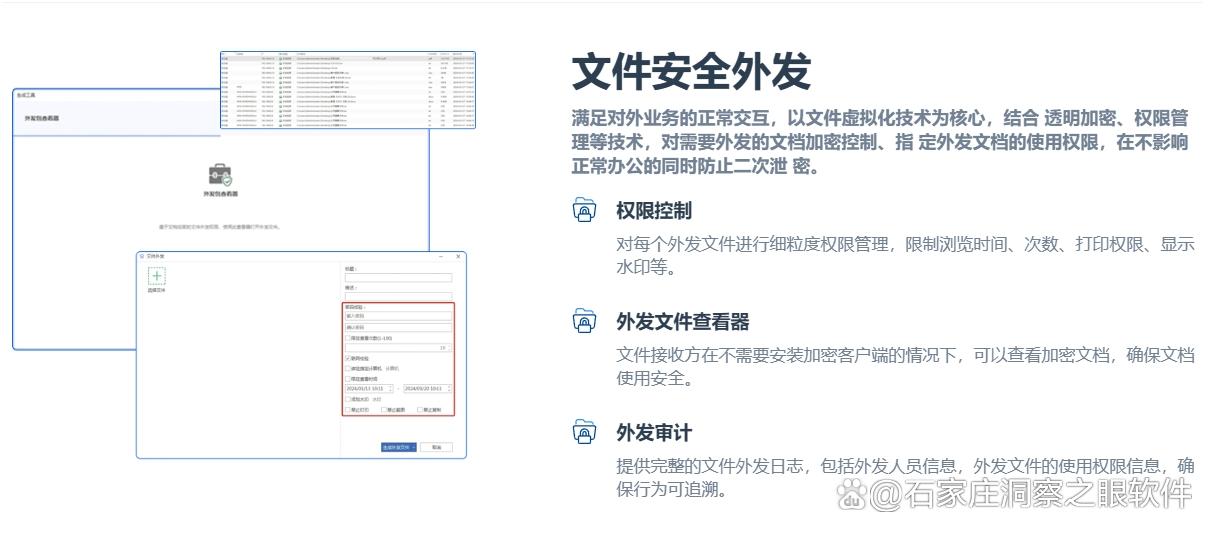
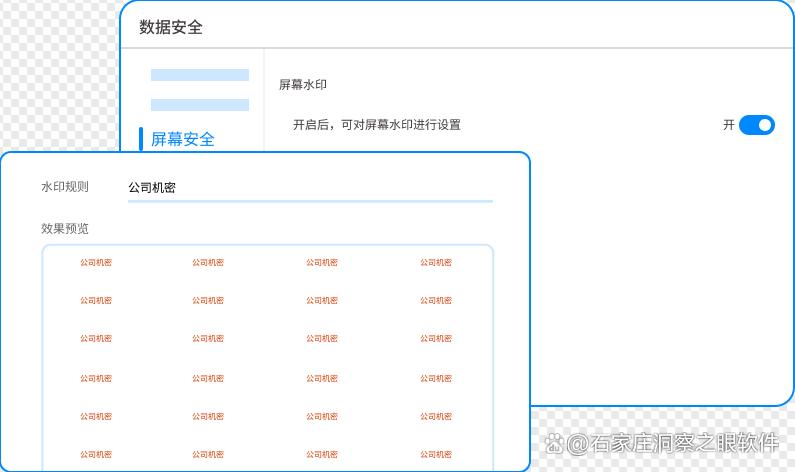
水印与溯源防泄漏:放行外发的文档可自动叠加带有接收方名称、申请人ID及时间的动态显性或隐形水印,确保数据流转全程留痕。
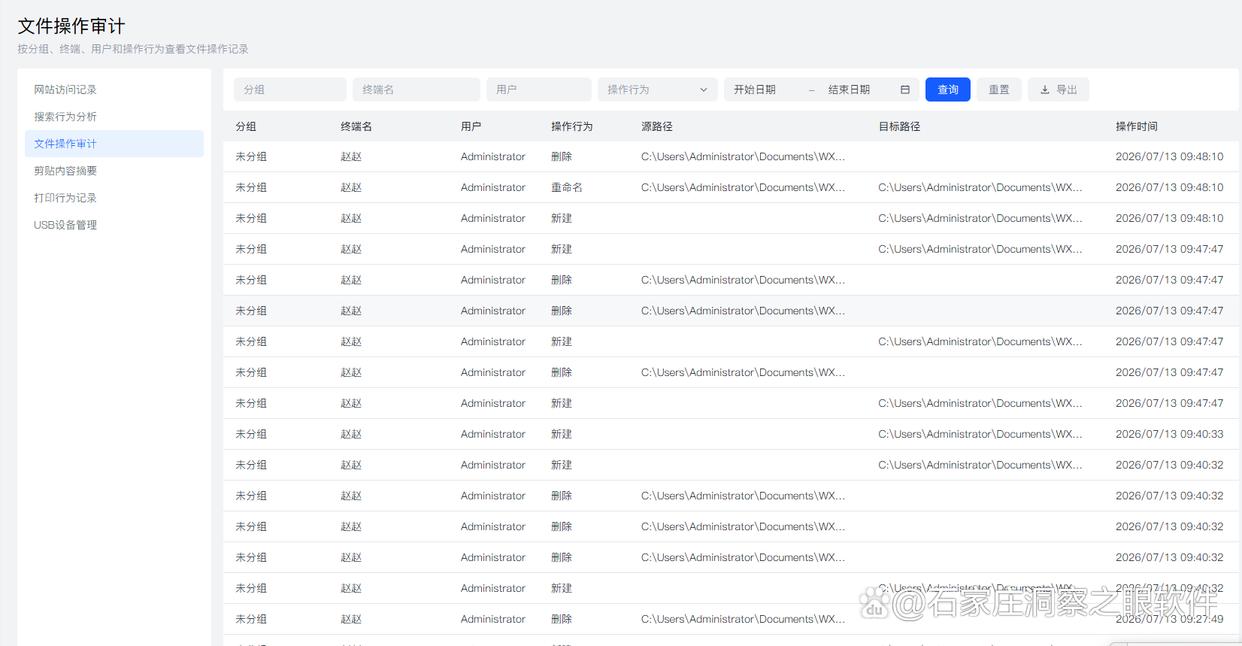
全程日志审计:后台实时记录每一次临时放行的申请人、审批人、文件哈希值及外发渠道,满足企业合规审计要求。
方法二:配置防火墙/网关临时 IP 及端口放行
如果不涉及加密软件端的解密,而是通过网络边界控制文件传输,管理员可以直接在网络层进行临时放行:
限时端口开放:在企业防火墙或安全网关上,为特定的文件传输协议(如 FTP、SFTP 或专有传输通道)设置定时放行规则。
指定 IP 白名单:仅将本次接收方或发送方的公网 IP 临时加入通行白名单,禁止其他未授权 IP 访问。
倒计时自动关闭:设定规则生效时长(例如 30 分钟),倒计时结束后防火墙自动失效并关停通道,防止因忘记关停而留下安全隐患。
方法三:生成“阅后即焚”式一次性网盘分享链接
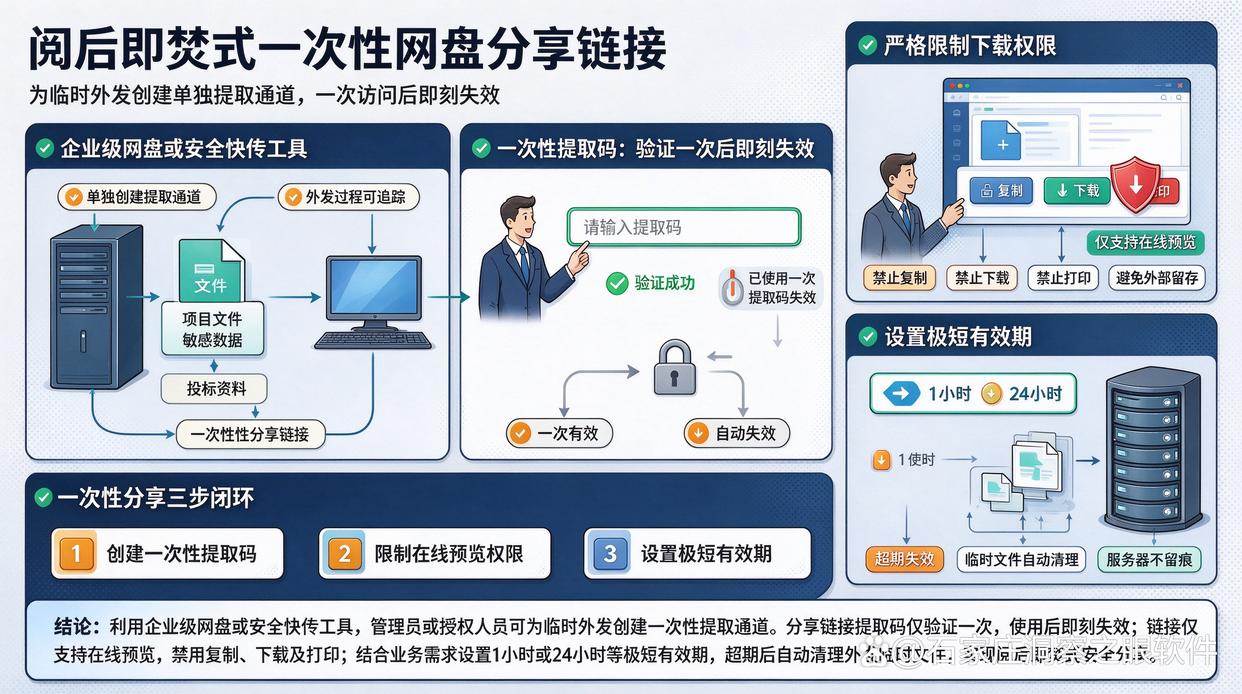
利用企业级网盘或安全快传工具的分享机制,管理员或授权人员可为本次外发单独创建一次性提取通道:
一次性提取码:设置分享链接提取码仅可成功验证输入 1 次,一旦文件下载或查看完成,提取码即刻失效。
严格限制下载权限:配置链接仅支持在线预览,禁用复制、下载及打印功能,避免文件在外部设备落地留存。
设置极短有效期:结合业务需求,将链接有效期设定为最短(如 1 小时或 24 小时),超期后服务器自动清理外发临时文件。
方法四:启用云端 DLP 的临时身份策略(JIT 动态授权)
基于“即时授权(Just-In-Time)”的安全理念,管理员可以通过身份认证与权限管理系统进行粒度化控制:
临时提升账号权限:在云端 DLP 或 IAM 系统中,临时赋予特定员工 1 小时的高级外发权限,到期后系统自动收回。
多因素身份强认证(MFA):要求管理员与申请人在放行前进行二次动态验证码或生物识别认证,确保操作行为出自本人。
基于地理位置限制:限定该临时放行策略仅在指定的办公网段或安全设备上生效,离开指定环境即失效。
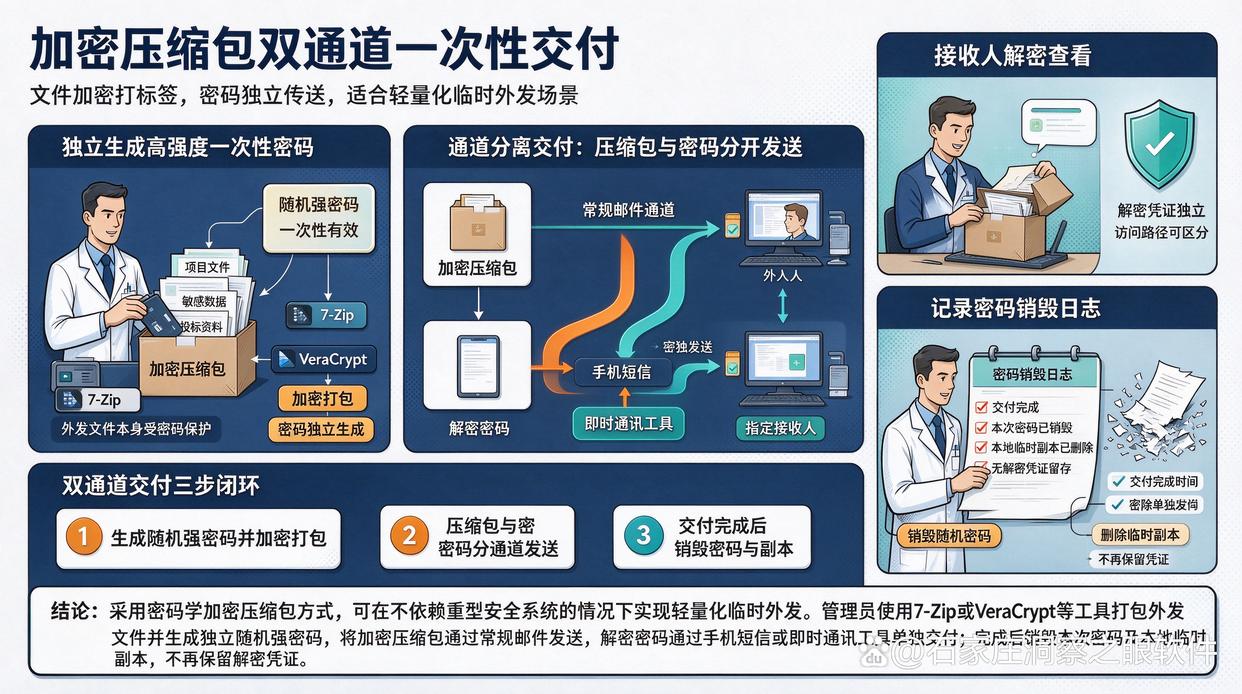
方法五:使用密码学加密压缩包并实行“双通道”一次性交付
采用纯技术手段对文件本身进行加密打标签,适合无需安装重型安全系统的轻量化场景:
独立生成高强度一次性密码:使用 7-Zip 或 VeraCrypt 等工具将外发文件打包,并生成独立的随机强密码。
通道分离交付:将加密压缩包通过常规邮件发送,而解密密码则通过手机短信或即时通讯工具单独发送给指定接收人。
记录密码销毁日志:交付完成后,管理员直接销毁该次生成的随机密码及本地临时副本,不再保留任何解密凭证。
方法六:基于 VPN/虚拟桌面(VDI)建立一次性临时会话
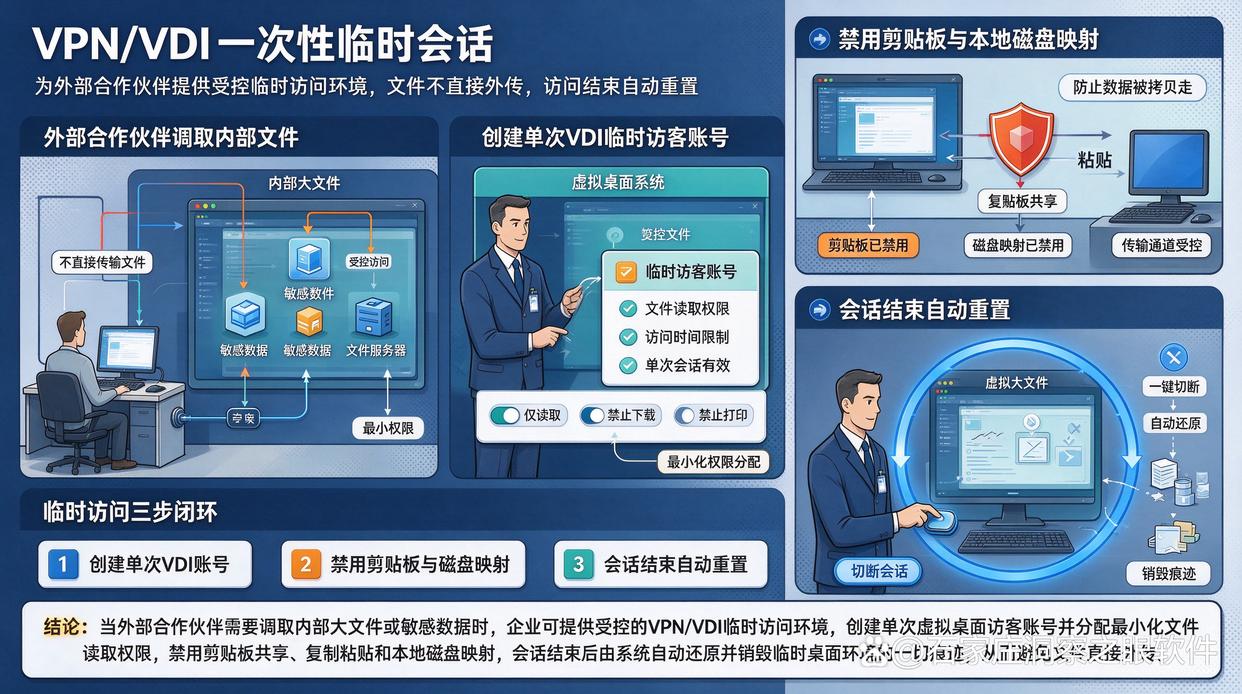
当外部合作伙伴需要调取内部大文件或敏感数据时,无需直接传输文件,而是提供受控的临时访问环境:
创建单次 VDI 账号:在虚拟桌面系统中快速生成一个临时访客账号,分配最小化的文件读取权限。
禁用剪贴板与本地磁盘映射:封禁虚拟桌面与本地电脑之间的剪贴板共享、复制粘贴及本地磁盘挂载功能,防止数据被拷贝走。
会话结束自动重置:外部人员完成文件查阅或处理后,管理员一键切断 VPN/VDI 会话,系统自动还原并销毁该临时桌面环境的一切痕迹。
总结
文件外发的安全管控不应一味地“一刀切”。通过上述 6 种完全独立的方法——从部署专业的洞察眼MIT系统实现全流程智能审批,到利用网络防火墙、网盘链接、VDI 虚拟桌面等技术手段——管理员可以根据企业的具体 IT 架构与紧急程度,灵活选择最合适的“一次性放行”方案,让企业数据流转既安全又高效!

 洞察眼MIT系统


 冀公网安备13019902001038号