文章摘要:在企业日常运营与信息化管理中,核心业务文档、财务数据、研发图纸等文件资产的安全与高效流转至关重要。一旦发生文件误删、越权查看、恶意篡改或敏感信息外泄,将给企业带
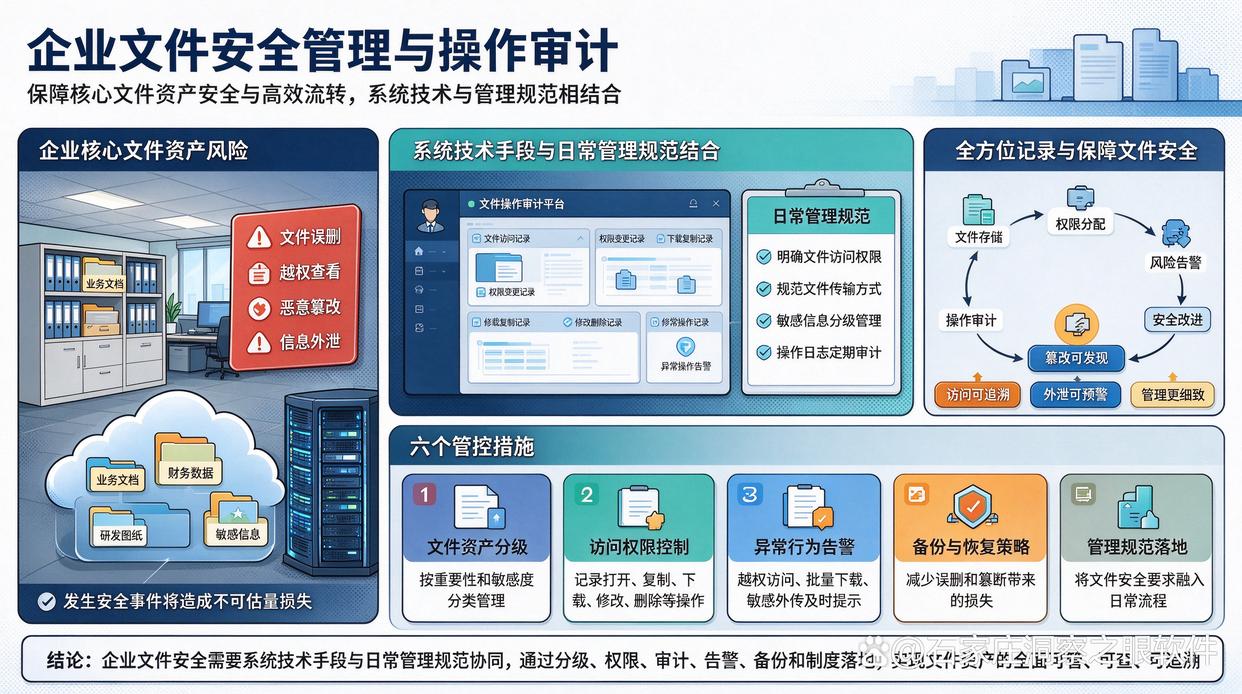
在企业日常运营与信息化管理中,核心业务文档、财务数据、研发图纸等文件资产的安全与高效流转至关重要。一旦发生文件误删、越权查看、恶意篡改或敏感信息外泄,将给企业带来不可估量的损失。
要实现全面、细致的文件管理与操作审计,需要将系统技术手段与日常管理规范相结合。以下为您梳理6个管控措施,帮助您全方位详细记录并保障文件安全:
措施一:部署洞察眼MIT系统,自动化审计全轨迹记录
利用专业的终端安全管理软件,从系统底层对电子文件的全生命周期操作进行实时监控与精准记录。
全路径操作日志审计:实时记录终端电脑上所有文件的创建、修改、重命名、复制、粘贴、删除等行为,生成清晰的时间线与操作日志,确保“事事可追溯”。
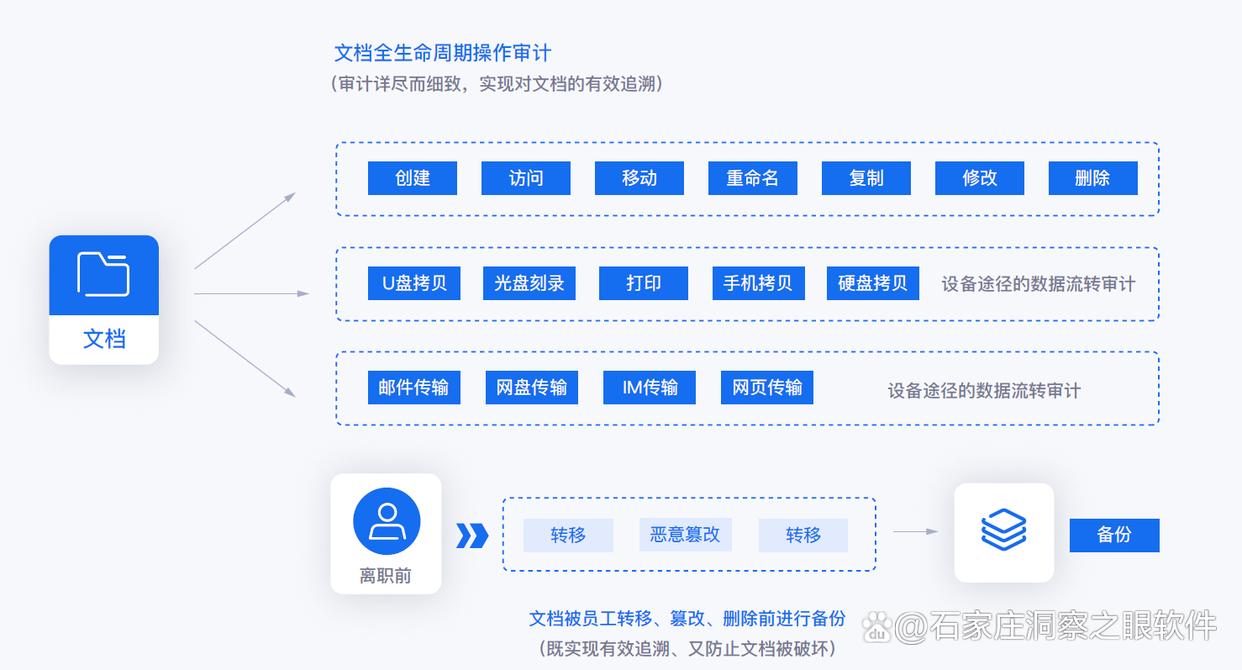
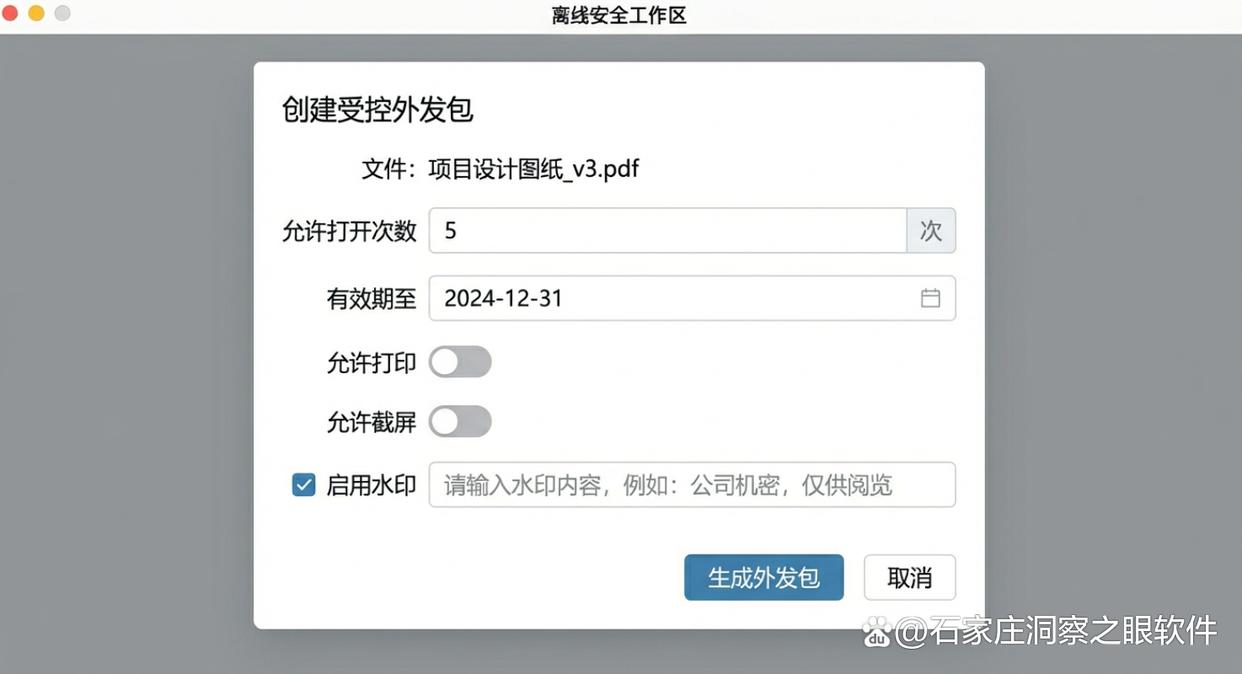
终端打印与外发行为记录:完整记录文件的打印提交时间、打印机名称、页数,以及通过邮件、网盘、即时通讯工具外发文件的历史,防止敏感资产暗度陈仓。
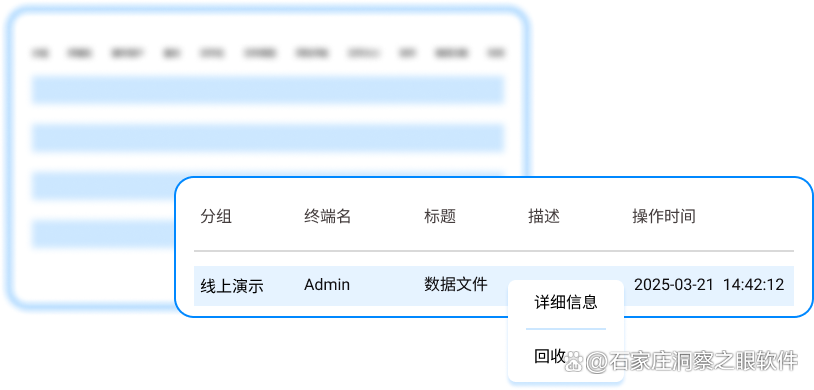
文件流转与变动实时预警:对批量删除、频繁修改或异常复制高密级文件的行为进行实时监测,一旦触发风险规则,系统可自动拦截并向管理员发送预警。
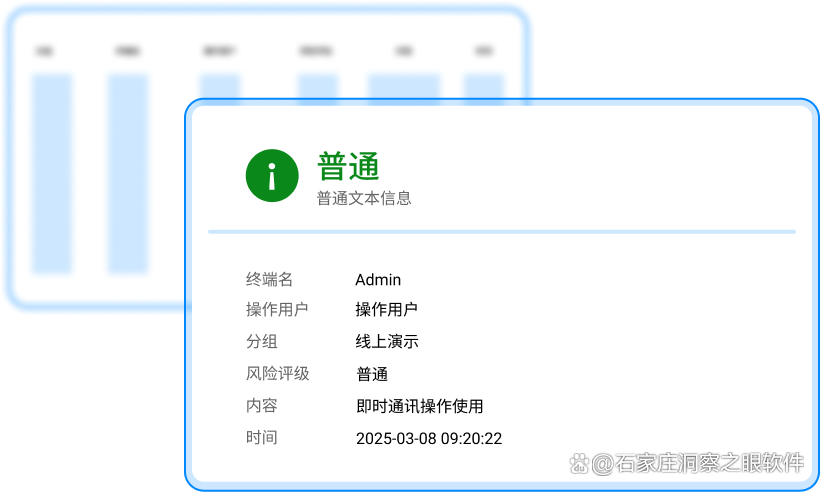
离线终端持续追踪:即使员工电脑处于断网或离线状态,系统的本地代理引擎依然能持续记录文件操作日志,并在联网后自动汇总上报,避免监控盲区。
措施二:实施网盘与NAS服务端日志记录
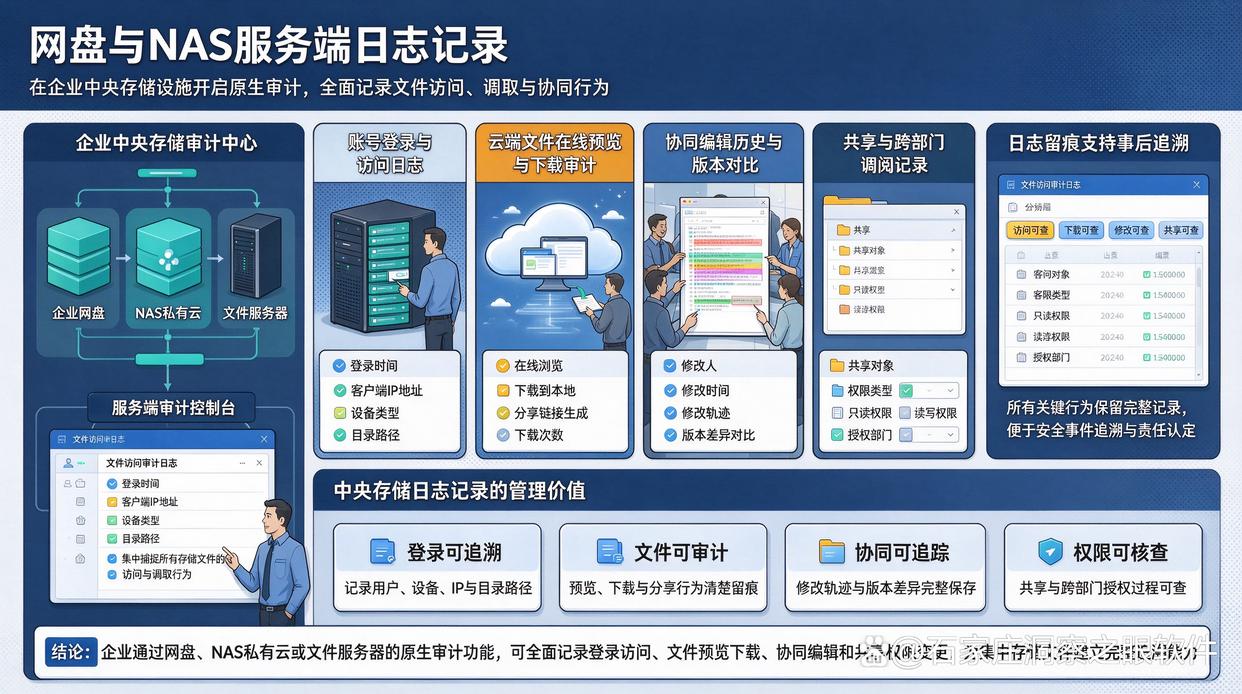
在企业中央存储设施(如企业网盘、NAS私有云或文件服务器)层面开启原生审计功能,全面捕捉所有集中化存储文件的访问与调取行为。
账号登录与访问日志:详细记录不同用户登录服务器的时间、客户端IP地址、使用的设备类型,以及访问的具体目录路径。
云端文件在线预览与下载审计:精确记录任何用户对云端文件的在线浏览、下载到本地、分享链接生成及下载次数等行为。
协同编辑历史与版本对比:实时保存多人在线协同编辑时的修改轨迹,记录每一行代码或文本的修改人与修改时间,并提供版本差异对比。
共享与跨部门调阅记录:记录文件夹共享权限的变更过程,包括谁将哪些文件夹的只读/读写权限授予了哪些外部人员或部门。
措施三:推行纸质文档借阅与销毁全程台账管理
针对企业内部无法完全电子化的纸质文件、合同原件及设计图纸,建立严格的物理台账与流水号追溯机制。
一文一码归档定位:每份纸质文件入库时均分配唯一的条形码或二维码,并在档案管理系统中记录存放的具体柜号、层架与盒号。
借阅与归还流水登记:纸质文件借出时必须登记借阅人、借阅事由、预计归还时间及审批人,并在归还时由管理员核对页码并签字确认。
复印与扫描使用报备:对涉密纸质文档的复印和扫描操作进行限量与登记,记录复印份数及用途,严禁私自留存副本。
双人监督销毁流程:过期或废弃的涉密纸质文档销毁时,需由二人以上现场监督碎纸或交由专业机构销毁,并签署销毁确认清册。
措施四:开启操作系统原生本地安全策略与事件日志
不依赖第三方软件,直接利用 Windows / Linux 等操作系统的原生“文件审核策略”(File Auditing),对关键本地磁盘目录开启底层日志跟踪。
对象访问审核配置:在操作系统安全策略中针对敏感文件夹开启“审核对象访问”,明确记录“成功”或“失败”的访问尝试。
用户权限变更跟踪:系统自动记录管理员或用户修改本地文件安全属性、更改所有者或调整 NTFS 访问控制列表(ACL)的操作。
Windows 事件查看器汇总:所有文件操作事件统一生成具体的 Event ID(如 4663 记录文件访问,4660 记录文件删除),集中存储于系统安全日志中。
日志防篡改与远程导出:配合 syslog 或 Event Log 转发功能,将本地生成的系统日志实时同步至独立日志服务器,防止使用者本地清空日志掩盖痕迹。
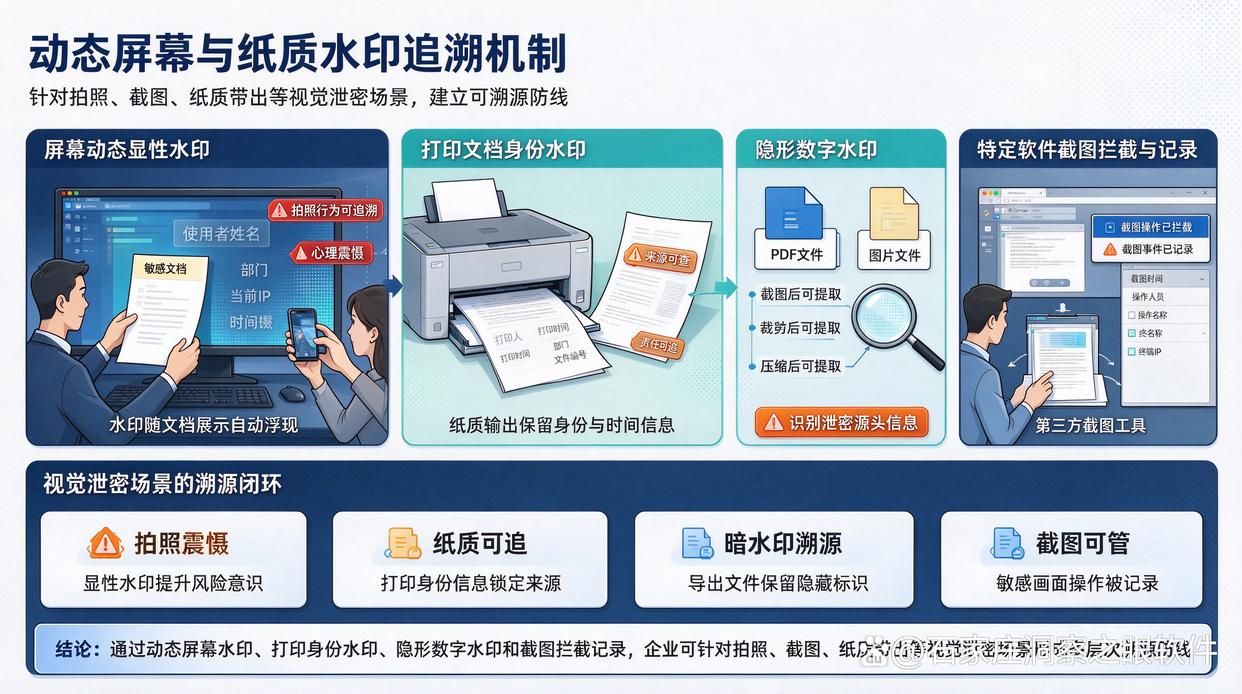
措施五:采用动态屏幕与纸质水印追溯机制
通过在文件展示与输出界面叠加包含身份信息的文字或隐形水印,针对“拍照、截图、纸质带出”等视觉泄密场景建立溯源防线。
屏幕动态显性水印:员工打开敏感文档时,屏幕背景自动浮现带有“使用者姓名、部门、当前IP、时间戳”的半透明水印,对拍照行为形成强心理震慑。
打印文档身份嵌入:所有经由办公打印机输出的纸质文件背景上,自动带有人眼可见的打字人及打印时间信息,避免文件带出后无法确定来源。
隐形数字水印(暗水印):在导出 PDF 或图片文件时,将不可见的加密元数据嵌入文件像素或结构中,即使经过截图、裁切或压缩,依然可提取出泄密源头信息。
特定软件截图拦截与记录:当监测到按下 PrintScreen 键或使用第三方截图工具截取敏感文件画面时,系统自动拦截该操作并记录截图事件。
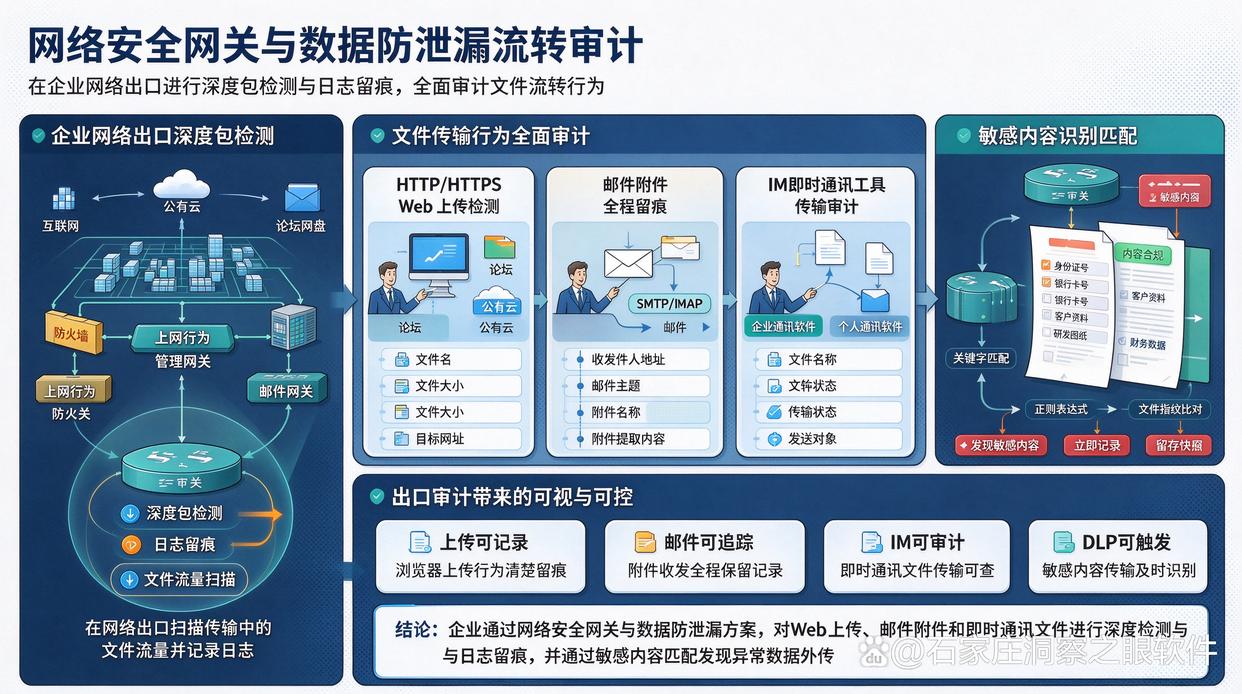
措施六:建立网络安全网关与数据防泄漏(DLP)网络流转审计
在企业网络出口(如防火墙、上网行为管理网关、邮件网关)位置对传输的文件流量进行深度包检测(DPI)与日志留痕。
HTTP/HTTPS Web上传检测:解析员工通过浏览器上传文件至论坛、网盘、公有云或个人邮箱的流量,记录上传的文件名、文件大小及目标网址。
邮件附件全程留痕:对所有通过 SMTP/IMAP 发出的电子邮件进行扫描,记录收发件人地址、邮件主题、附件名称及附件提取内容。
IM即时通讯工具传输审计:监控并记录通过微信、钉钉、飞书等企业或个人即时通讯软件发送的文件名称与传输状态。
敏感内容识别(DLP)匹配:对流经网关的文件内容进行关键字、正则表达式(如身份证号、银行卡号)或文件指纹比对,触发敏感内容时立即记录并留存快照。
通过以上6个管控措施,企业可以从终端软件、云端服务器、纸质物理台账、操作系统底层、视觉水印以及出口网络流量等多个维度建立起全面、无死角的文件操作记录与安全防护网,做到文件管理“有据可查、有迹可循”。

 洞察眼MIT系统


 冀公网安备13019902001038号