
文章摘要:很多老板都踩过这个大坑:辛苦打磨的报价单、工艺图纸、客户台账,不知道什么时候就被拷贝、转发出去了。可能是员工随手发微信,也可能插个 U 盘就带走,等发现的时候,

很多老板都踩过这个大坑:辛苦打磨的报价单、工艺图纸、客户台账,不知道什么时候就被拷贝、转发出去了。
可能是员工随手发微信,也可能插个 U 盘就带走,等发现的时候,损失已经造成。文件就像咱们压箱底的账本,一旦流到外人手里,麻烦源源不断。
今天就分享五个落地好用的防泄密办法,帮企业把核心资料牢牢锁住。
第一种,部署洞察眼 MIT 系统,也是很多企业首选的一体化防泄密方案。
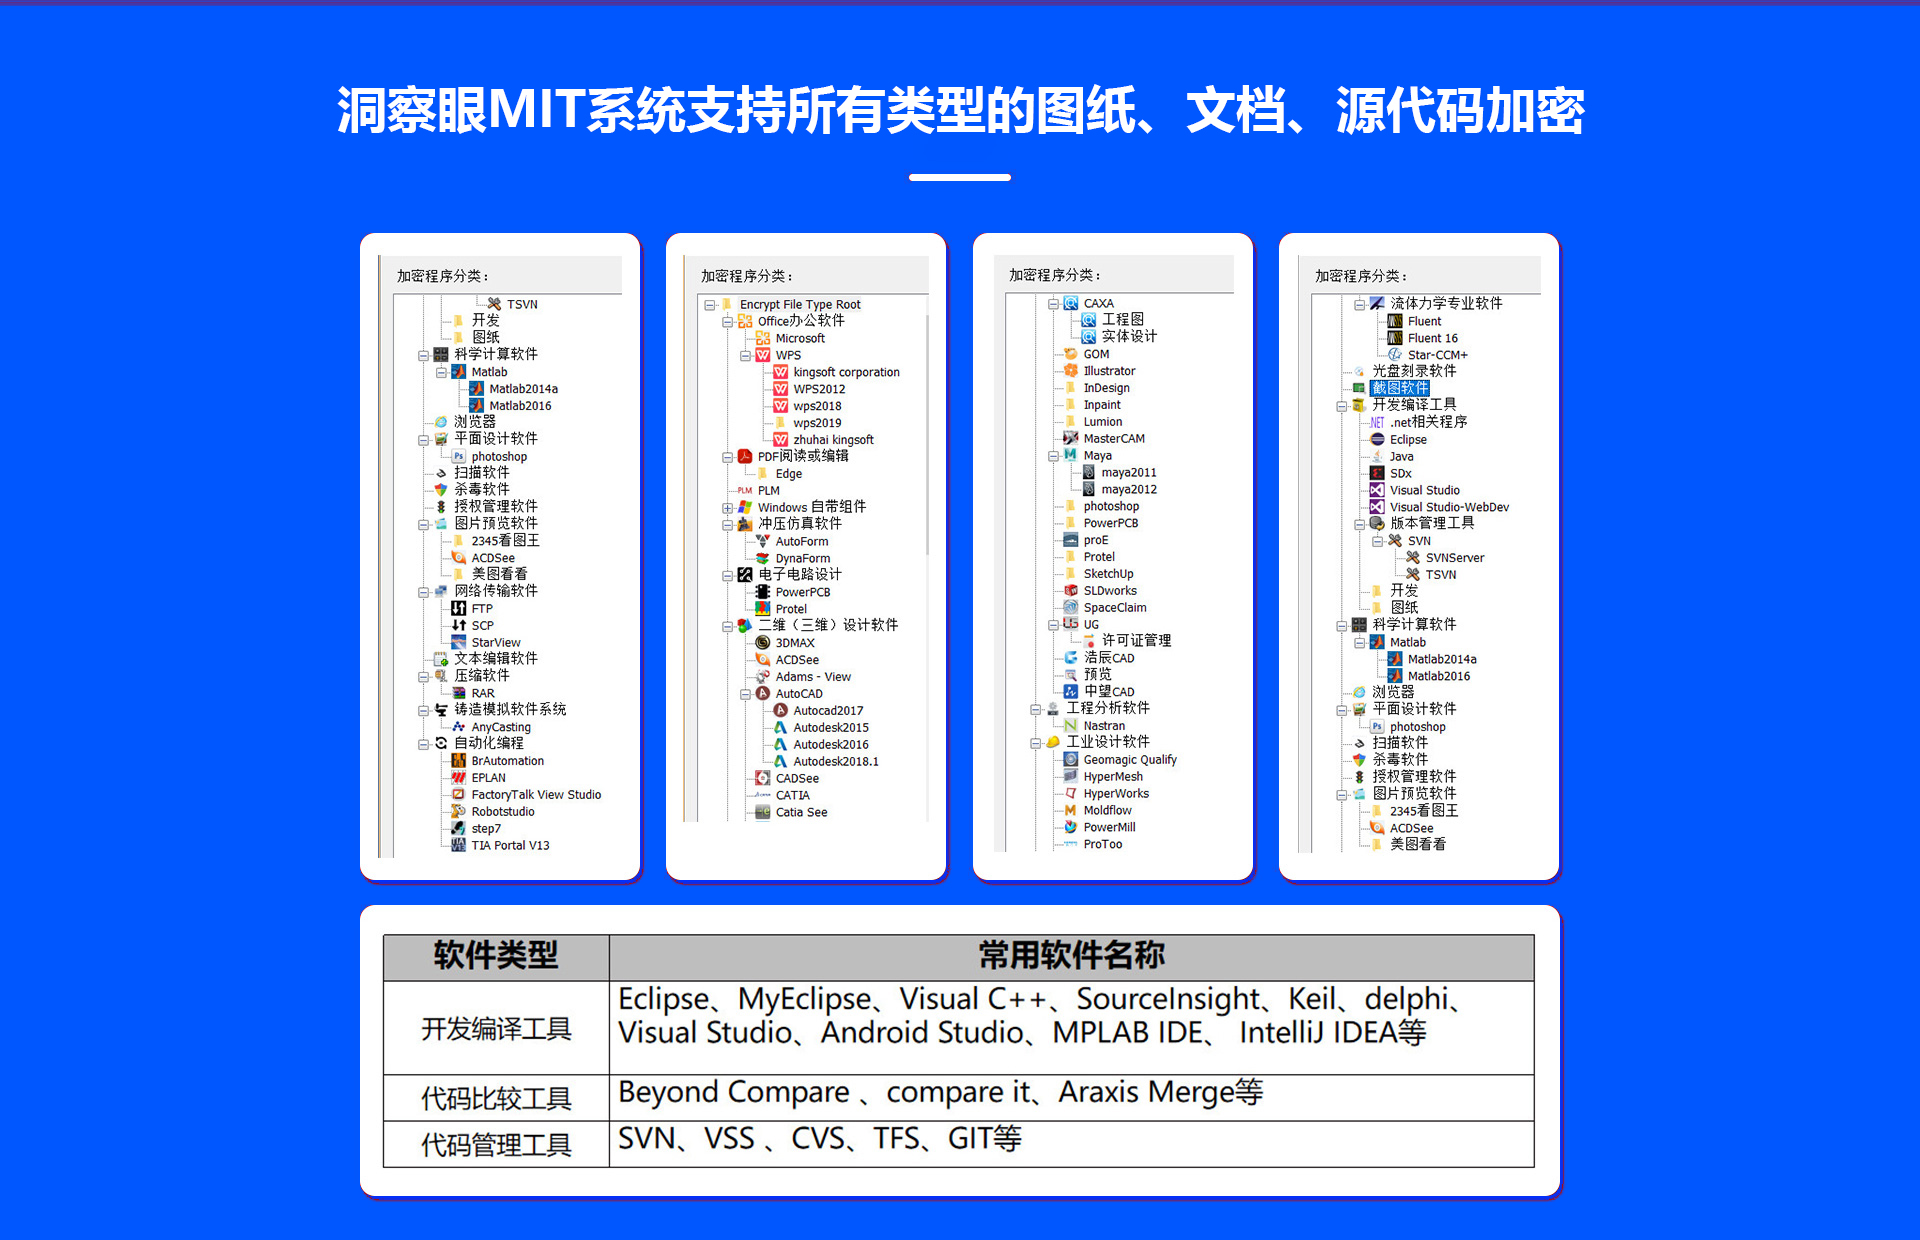
落地就加密,而且格式管得宽。
Word、Excel、PDF、CAD 图纸、SolidWorks、源代码、图片、财务报表,都在覆盖范围内;公司有特殊后缀,还能自己加进去。
设计院管 .dwg,软件公司管 .java,财务管 .xlsx,一套系统分门别类全管住。
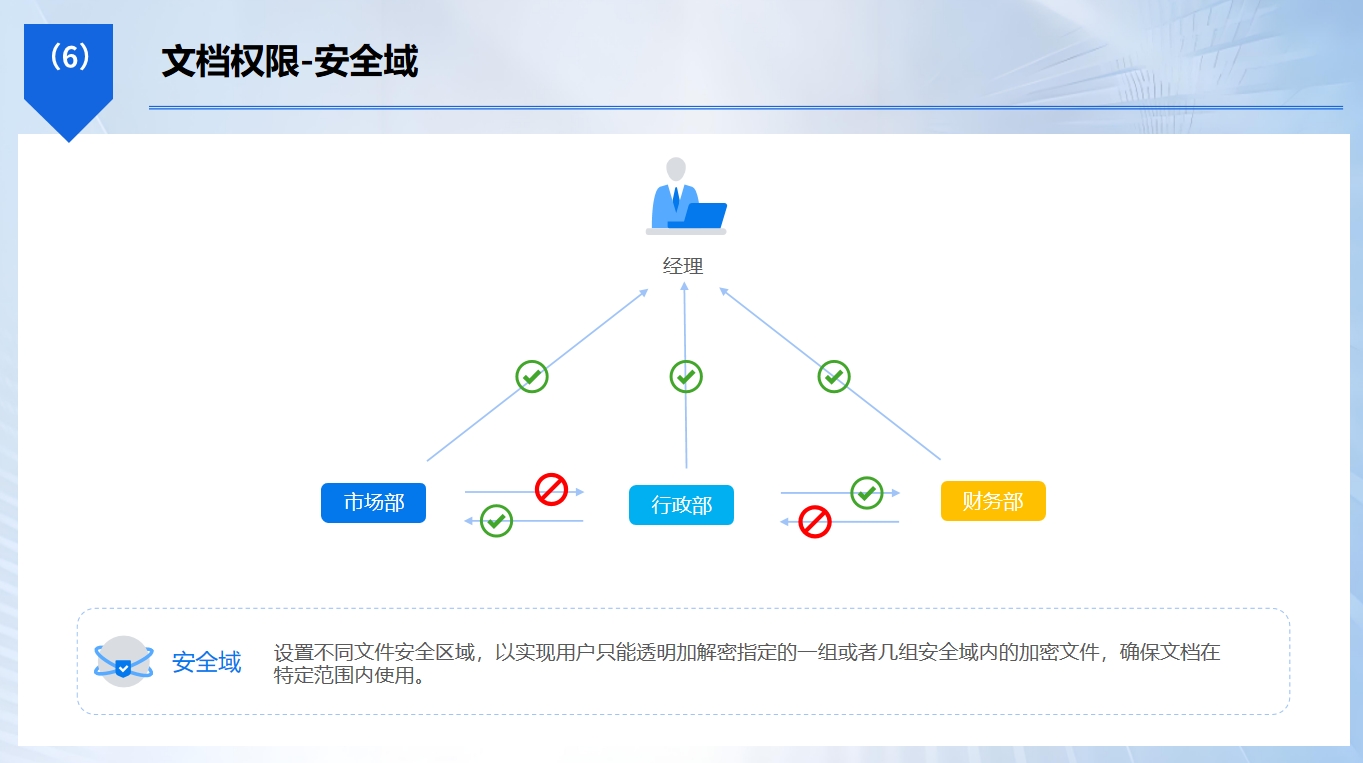
按部门分策略,还能互相隔离。
可以只给研发部、设计部开加密,行政前台的普通文档不加密;研发 A 组的图纸,B 组员工就算把文件拿到手,双击也是打不开的。
用大白话讲:一把钥匙开一把锁,不是一把钥匙开全楼。多项目并行的时候,这条能防住“人跳组了、资料跟着跳”的乱象。
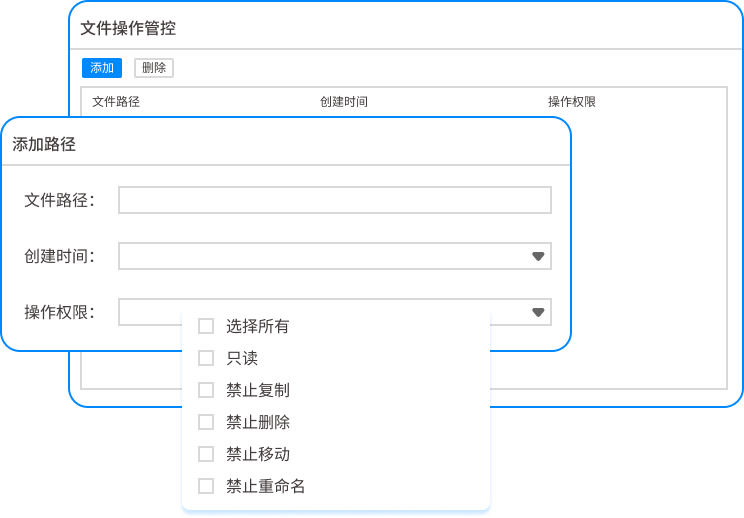
只读、编辑、打印、复制、截屏、另存为、解密——这七件事是分开授权的,可以只给其中几项。
场景:把方案发给外部合作方,设成“能看、能翻页,但不能复制、不能另存、不能截屏”。对方看完脑子里记住了没办法,但拿不走一份完整文件。
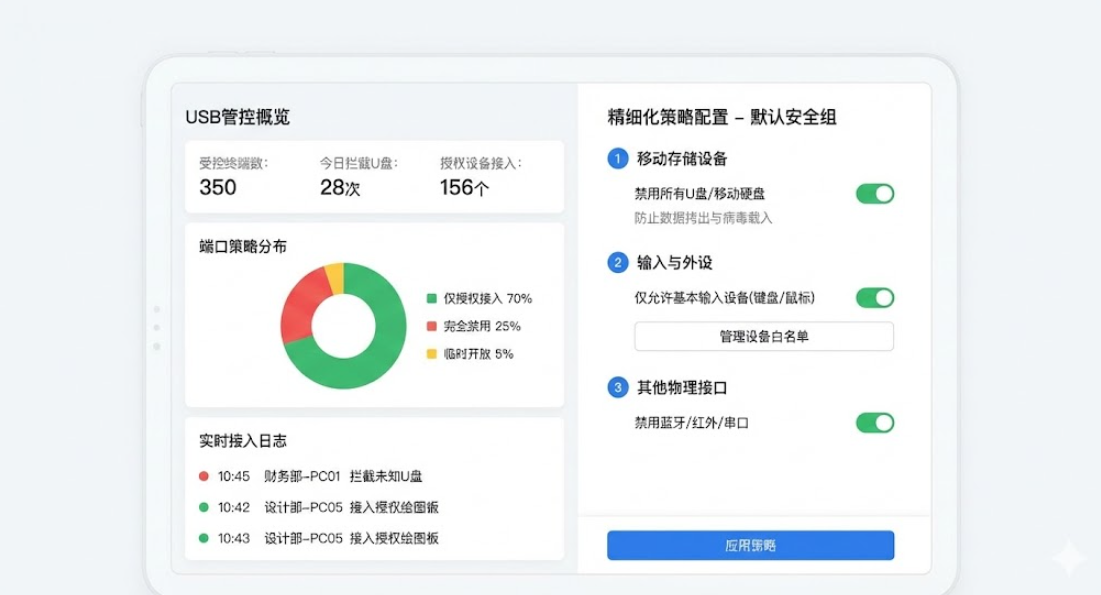
外设端口管控:陌生 U 盘、移动硬盘直接拦截;就算是授权 U 盘,拷出去的文件依旧带着加密,拿出去也打不开。
洞察眼 MIT 核心优势
操作门槛低,不需要专职 IT,老板和主管也能看懂后台;
适配绝大多数办公、绘图软件,设计师日常干活几乎感受不到延迟。
第二种,文盾文档加密平台。
这款主打文档外发管控,对外分发的文件可以限制复制、打印,支持在线预览,不让对方下载源文件。适合经常和外部合作商对接资料的企业,可以给外发文件设置有效期。短板在于缺少屏幕审计、聊天记录监控,如果员工用聊天软件私下发截图,很难捕捉,更适合把它当成加密补充工具。
第三种,域安终端防护系统。
比较适合已经搭建域控的中大型企业,可以绑定员工账号,离职一键收回所有涉密文件访问权限。日志留存时间很长,能够满足等保内审需求,批量管理大量电脑很顺手。但是上手难度偏高,需要懂运维的人员配置,小微企业如果没有专职 IT,调试起来会比较费劲。
第四种,轻安文件夹防护工具。
轻量化工具,价格友好,安装简单,对电脑性能消耗很小。可以锁定指定文件夹,禁止文件拖拽到聊天软件、网盘,支持一键添加可见水印。缺点是没有自动透明加密,需要手动添加保护,对工程类绘图软件适配一般,适合保护普通合同、表格这类简单文档。
第五种,恒安硬件防泄密网关。
硬件一体机,架在内网入口,监控全网文件传输,拦截大批量资料外传,常年运行稳定。所有记录本地存储,安全性高。但前期硬件投入成本高,如果想要新增 AI 告警、聊天审计这类新功能,大多需要升级整套设备,灵活性偏弱,更适合大型工厂。
Q:用上洞察眼MIT系统,是不是就可以随便监控员工?
A:不行。企业部署之前,一定要提前告知全体员工。这套工具定位是保护企业核心资料,防范文件外泄,不能用来隐秘窥探员工的私人隐私,合规使用才是前提。
Q:加密之后,公司内部同事之间传文件会不会打不开?
A:不会。只要是公司内授权的电脑,加密文件可以正常流转编辑;只有流转到没有授权的外部设备,文件才会锁住。


 洞察眼MIT系统


 冀公网安备13019902001038号

