文章摘要:在当今竞争激烈的商业环境中,企业的数据资产往往就是核心生命线。无论是核心的技术研发图纸、客户联系方式,还是财务报表、战略规划,这些机密文件一旦外泄,对企业造成的
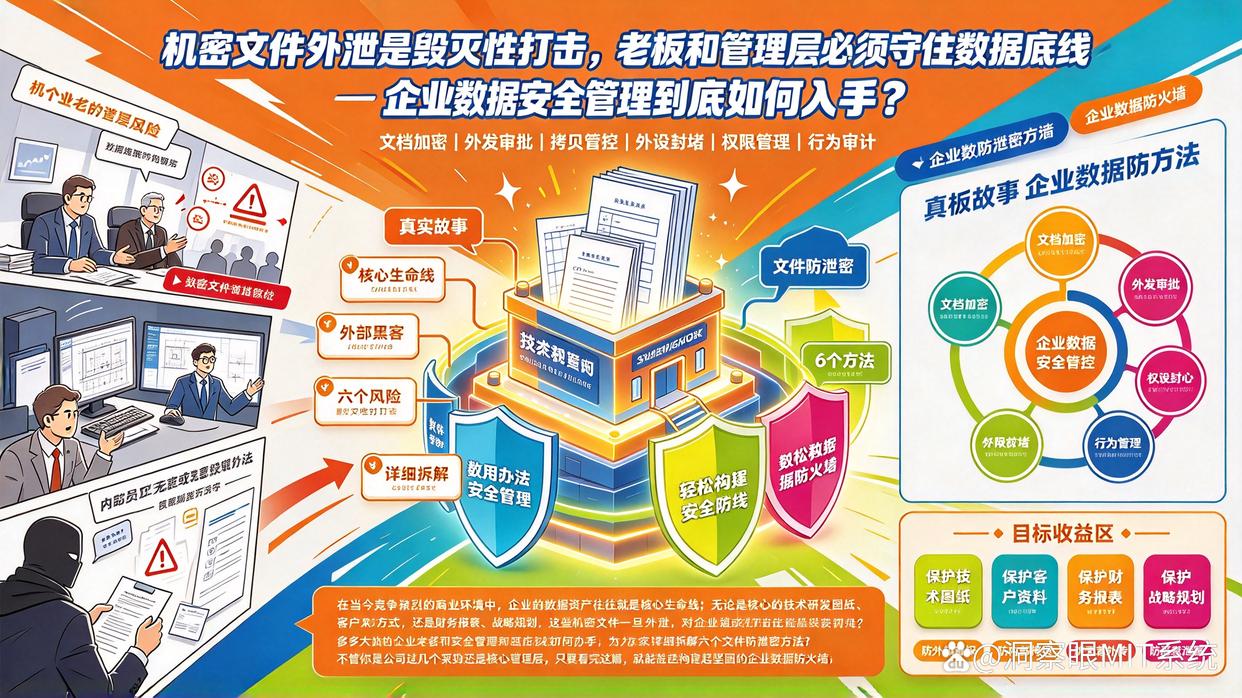
在当今竞争激烈的商业环境中,企业的数据资产往往就是核心生命线。无论是核心的技术研发图纸、客户联系方式,还是财务报表、战略规划,这些机密文件一旦外泄,对企业造成的打击往往是毁灭性的。很多大中小企业老板和管理层经常为此夜不能寐,既担心外部黑客的窥探,又防不胜防内部员工无意或恶意的拷贝外传。
企业的数据安全管理到底该如何入手?今天就通过几个真实的故事和实用的办法,为大家详细拆解六个文件防泄密方法。不管你是公司老板、采购还是核心管理层,只要看完这篇,就能轻松构建起坚固的企业数据防火墙。
方法一:部署终端透明加解密与外发管控
张总是一家制造企业的老板,前不久公司研发的一款核心产品图纸险些被离职员工悄悄拷走。幸亏公司及时部署了洞察眼MIT系统。
企业可以通过该系统来构筑坚实的数据安全防线,其中包含几个核心功能点:
透明加解密:基于驱动层过滤技术,采用高强度加密算法,对用户通过指定授权软件创建的文件实时无感知加密,访问时自动解密,文件加密后离开授信环境无法访问。
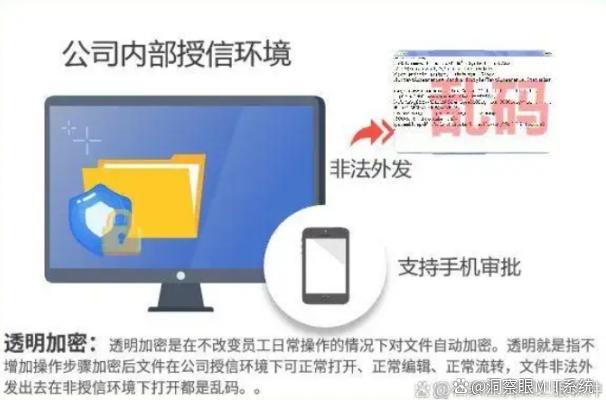
文档安全外发:设置需要外发的加密文档的使用权限,如禁止复制、禁止打印、禁止截屏、显示水印、打开次数、允许打开时间等,并且支持回收外发包,防止二次泄密。
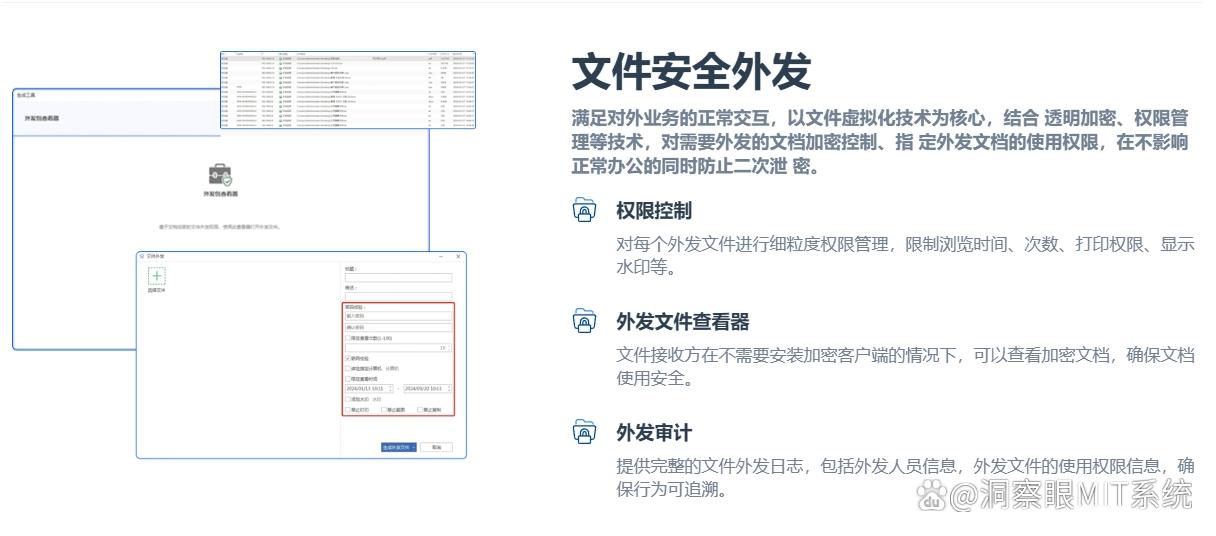
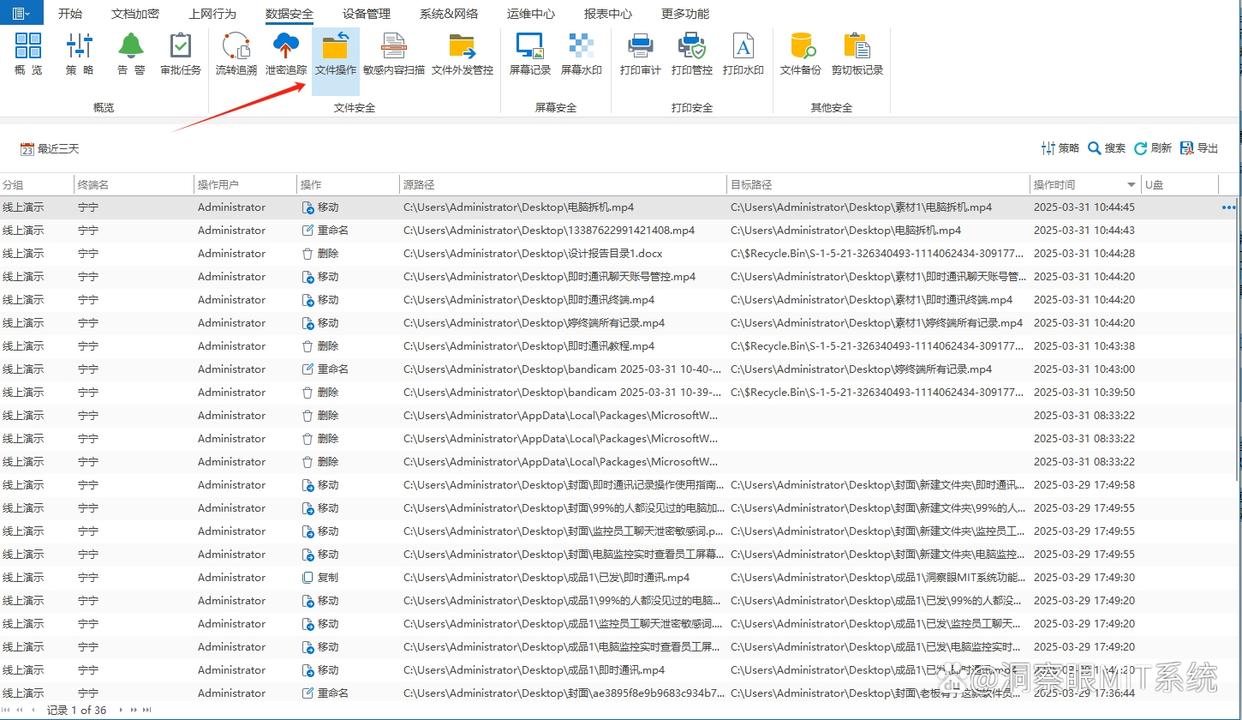
文件操作管控:控制终端计算机指定路径下文件的读取、修改和删除操作的权限,从源头上阻断未经授权的风险操作。
方法二:规范移动存储设备的使用与审计
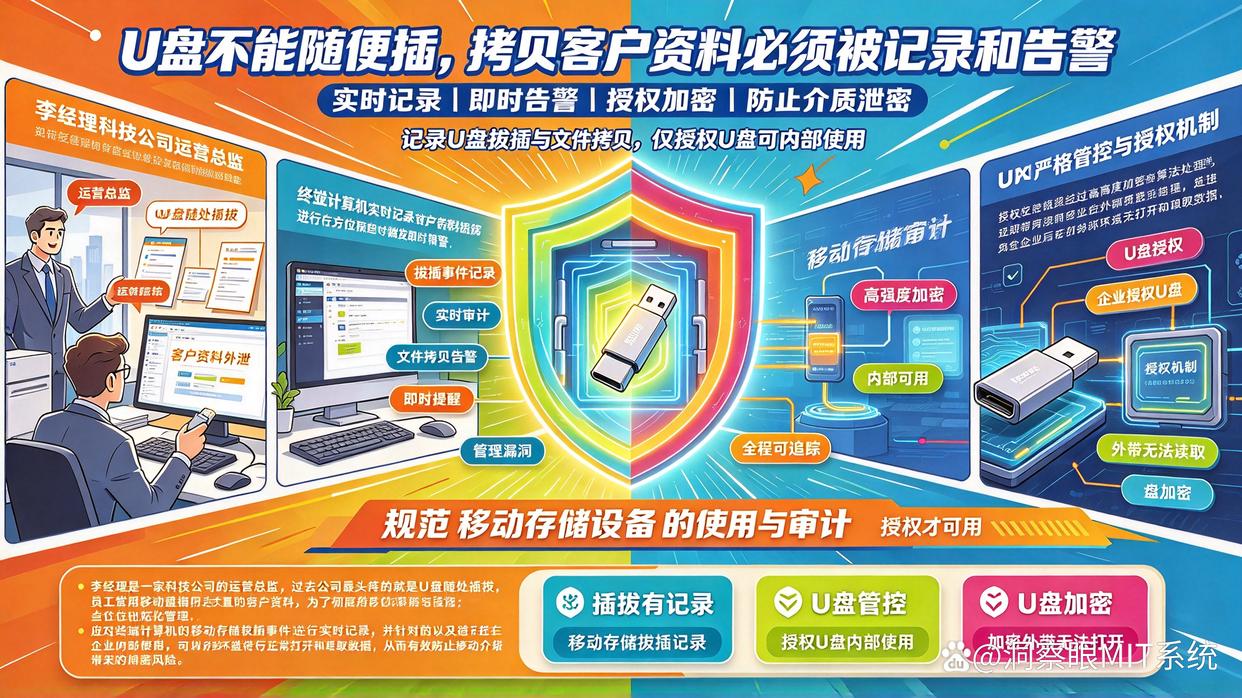
李经理是一家科技公司的运营总监,过去公司最头疼的就是U盘随处插拔,员工经常用移动硬盘拷贝走大量的客户资料。
为了彻底堵住这一漏洞,企业需要对移动存储设备进行全方位的规范化管理。应对终端计算机的移动存储拔插事件进行实时记录,并针对U盘以及进行文件拷贝时提供即时告警。可以对U盘进行严格管控与授权,只有经过企业授权的U盘才能够在内部正常使用。利用高强度的加密算法对U盘进行加密处理,加密后的U盘只能在企业内部使用,如果员工违规带走,在外部环境将无法正常打开和读取数据,从而有效防止移动介质带来的泄密风险。
方法三:强化屏幕安全与视觉防泄漏
很多时候,员工虽然没有直接把文件拷走,但通过手机拍照屏幕、截图或者直接用专业的截屏工具,也能轻易把机密内容带走。
针对这种防不胜防的视觉泄密隐患,企业必须建立完善的屏幕安全防护机制。可以通过在终端计算机桌面统一显示自定义的文字或点阵水印,当员工试图对屏幕进行截屏或拍照时,水印会清晰记录下操作者的身份信息,起到强力的震慑作用。同时,系统支持对各类聊天软件截屏、浏览器截屏插件以及专业截屏工具进行有效封堵,并配合实时屏幕查看与录像功能,对终端屏幕内容进行不间断记录,彻底打消员工企图通过视觉途径窃密的念头。
方法四:严格管控终端网络行为与邮件外发
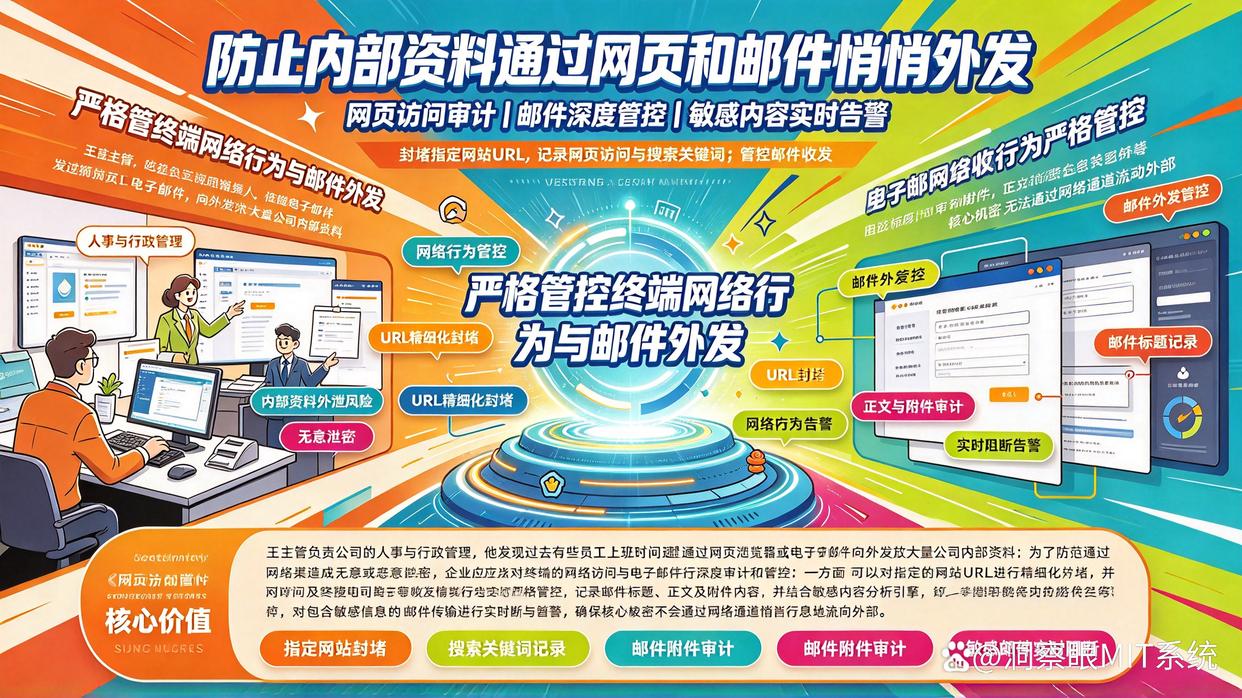
王主管负责公司的人事与行政管理,他发现过去有些员工上班时间经常通过网页浏览器或电子邮件向外发送大量公司内部资料。
为了防范通过网络渠道造成的无意或恶意泄密,企业应当对终端的网络访问与电子邮件进行深度审计和管控。一方面可以对指定的网站URL进行精细化封堵,并对网页访问及搜索引擎的关键词使用情况进行全面记录与拦截。另一方面需要对电子邮件的收发行为实施严格管控,记录邮件标题、正文及附件内容,并结合敏感内容分析引擎,对包含敏感信息的邮件传输进行实时阻断与告警,确保核心机密不会通过网络通道悄无声息地流向外部。
方法五:规范终端硬件资产与软件运行环境
企业内部的泄密风险有时也来自于混乱的IT资产和违规软件的安装。部分员工私自安装来历不明的软件,或者通过各种非正规途径连接外部网络,给企业埋下了极大的安全隐患。
企业需要对终端的硬件和软件环境实施全方位的标准化管理。管理员可以在后台设置软件黑白名单,严格限制终端计算机在指定时间段内运行或安装未经授权的程序,并实时检测和识别盗版软件,防止恶意软件成为泄密的跳板。同时,通过严禁终端随意连接无线网卡、便携WIFI或进行非法外联,配合硬盘健康度检测等运维手段,保证整个终端运行环境始终处于安全、规范、可控的状态。
方法六:建立多维度的智能报表与聚合搜索机制
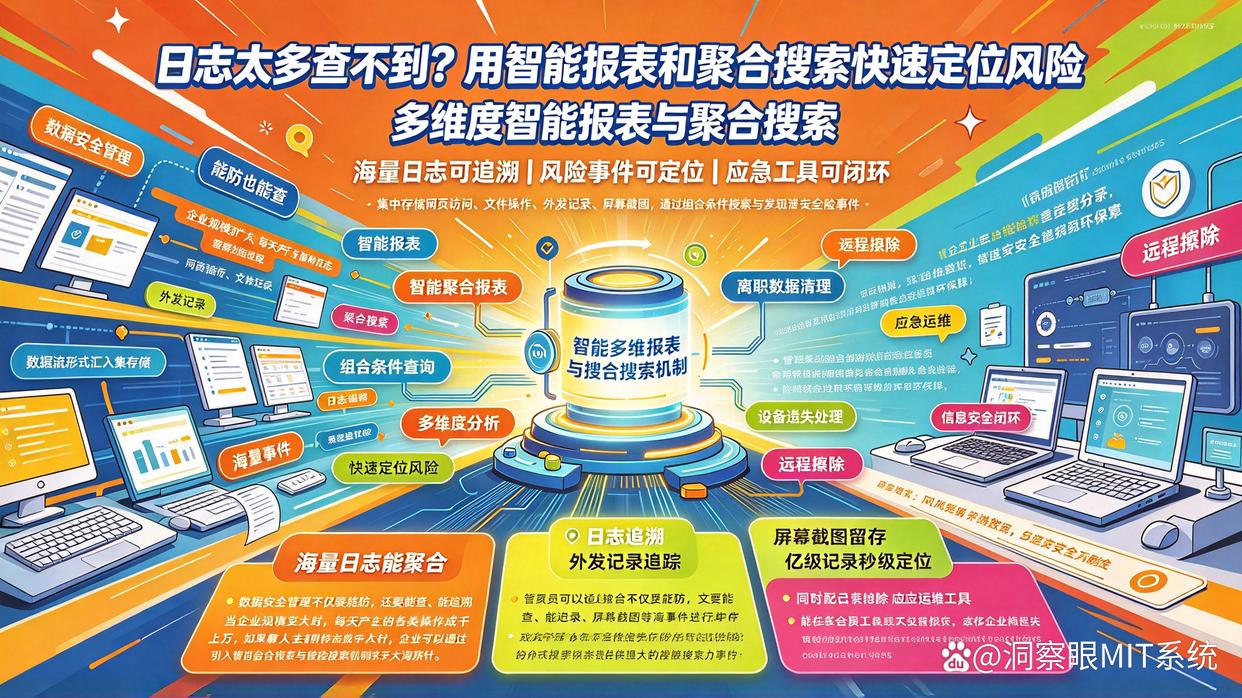
数据安全管理不仅要能防,还要能查、能追溯。当企业规模变大时,每天产生的各类操作日志成千上万,如果靠人工去翻阅查找,无异于大海捞针。
企业可以通过引入智能聚合报表与聚合搜索机制来解决这一痛点。系统能够将网页访问、文件操作、外发记录、屏幕截图等海量事件进行集中存储,并基于高性能的分布式搜索引擎提供强大的聚合搜索能力。管理员可以通过组合条件搜索或多维度聚合报表,在亿级海量记录中快速定位任何一笔潜在的安全风险事件。同时配合远程擦除等应急运维工具,能够在员工离职或设备遗失时迅速清除终端数据,确保企业信息安全万无一失。

 洞察眼MIT系统


 冀公网安备13019902001038号