文章摘要:辛辛苦苦谈下来的报价单、项目方案、核心图纸,员工一转手就发给竞品,等发现的时候损失已经很难挽回。文件防泄密不是小题大做,而是保护企业的核心家底。今天整理 5 种
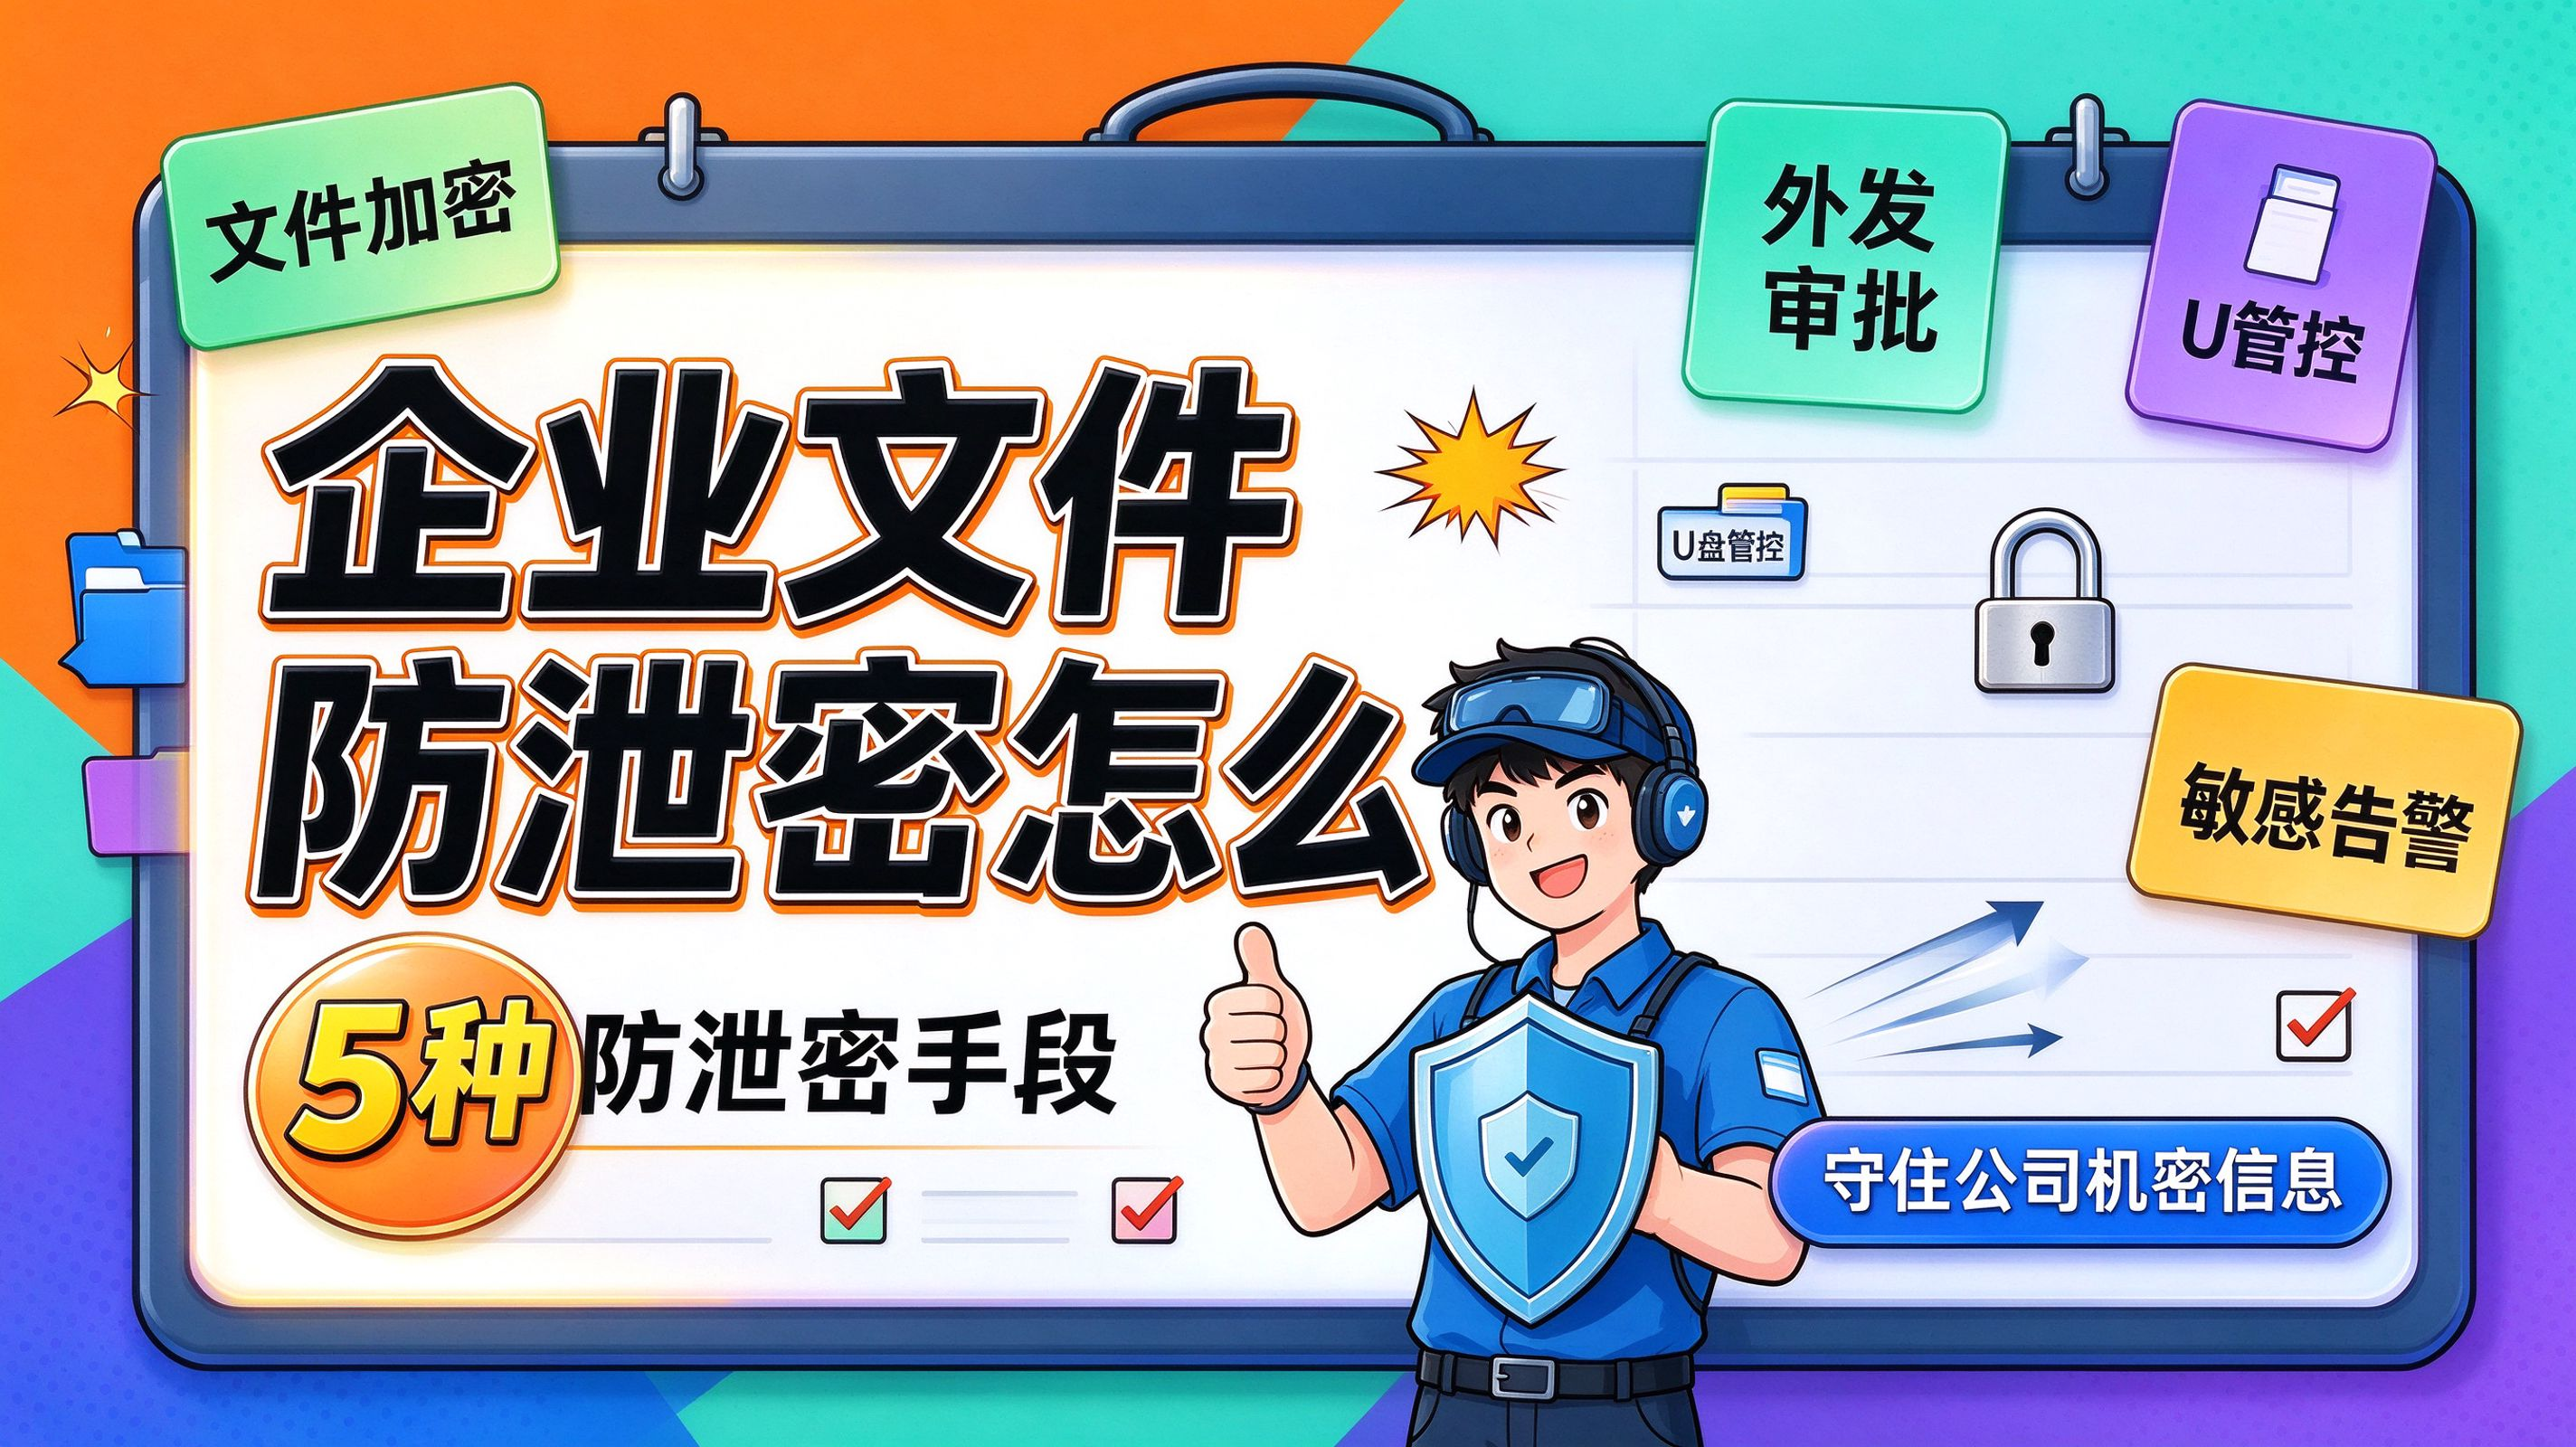
辛辛苦苦谈下来的报价单、项目方案、核心图纸,员工一转手就发给竞品,等发现的时候损失已经很难挽回。文件防泄密不是小题大做,而是保护企业的核心家底。
今天整理 5 种落地好用的防护手段,老板和网管可以参考。
方法 1:洞察眼 MIT 系统(一体化终端防泄密方案)
很多设计院、制造、商贸企业都在用这套系统,文件防护能力很全面,结合日常办公举例说明功能:
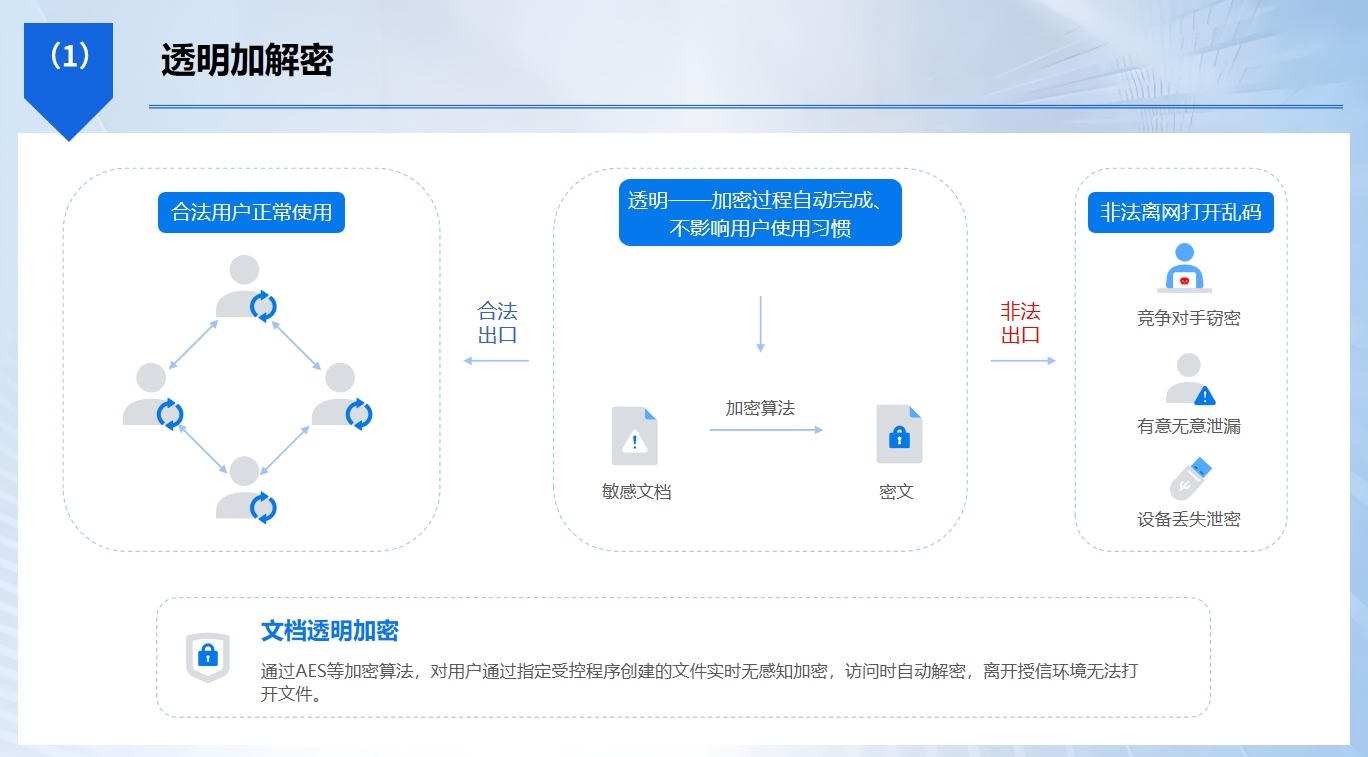
文件透明自动加密
举例:员工保存合同、图纸、方案的时候,文件自动加密。在内网授权电脑正常编辑、修改,完全不影响工作;一旦拷贝到私人 U 盘、微信外发、传到网盘,拿到外面打开就是乱码。
文件外发审批管控
举例:需要给甲方、合作方发资料,员工提交外发申请,管理员审核通过之后才能导出受控文件,还能设置打开次数、有效期,到期文件自动失效,避免对方二次转发扩散。
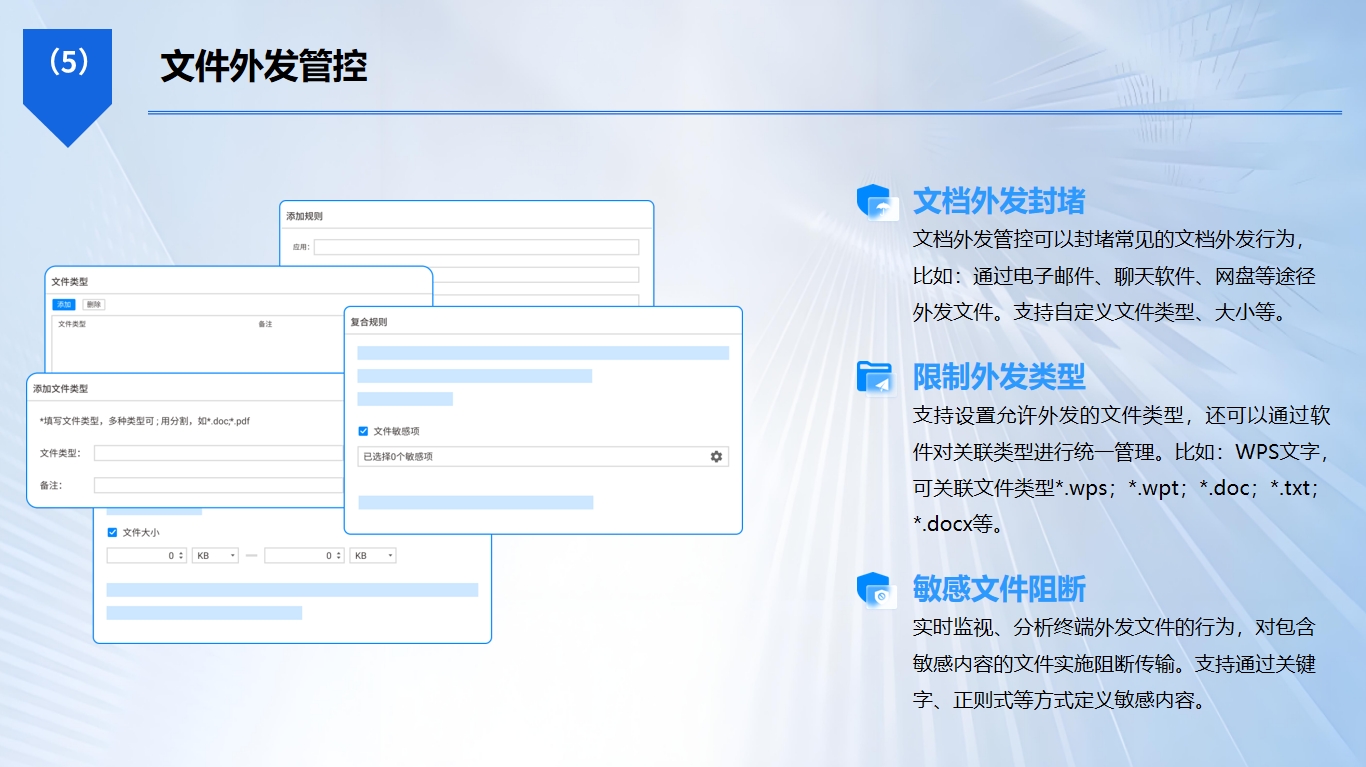
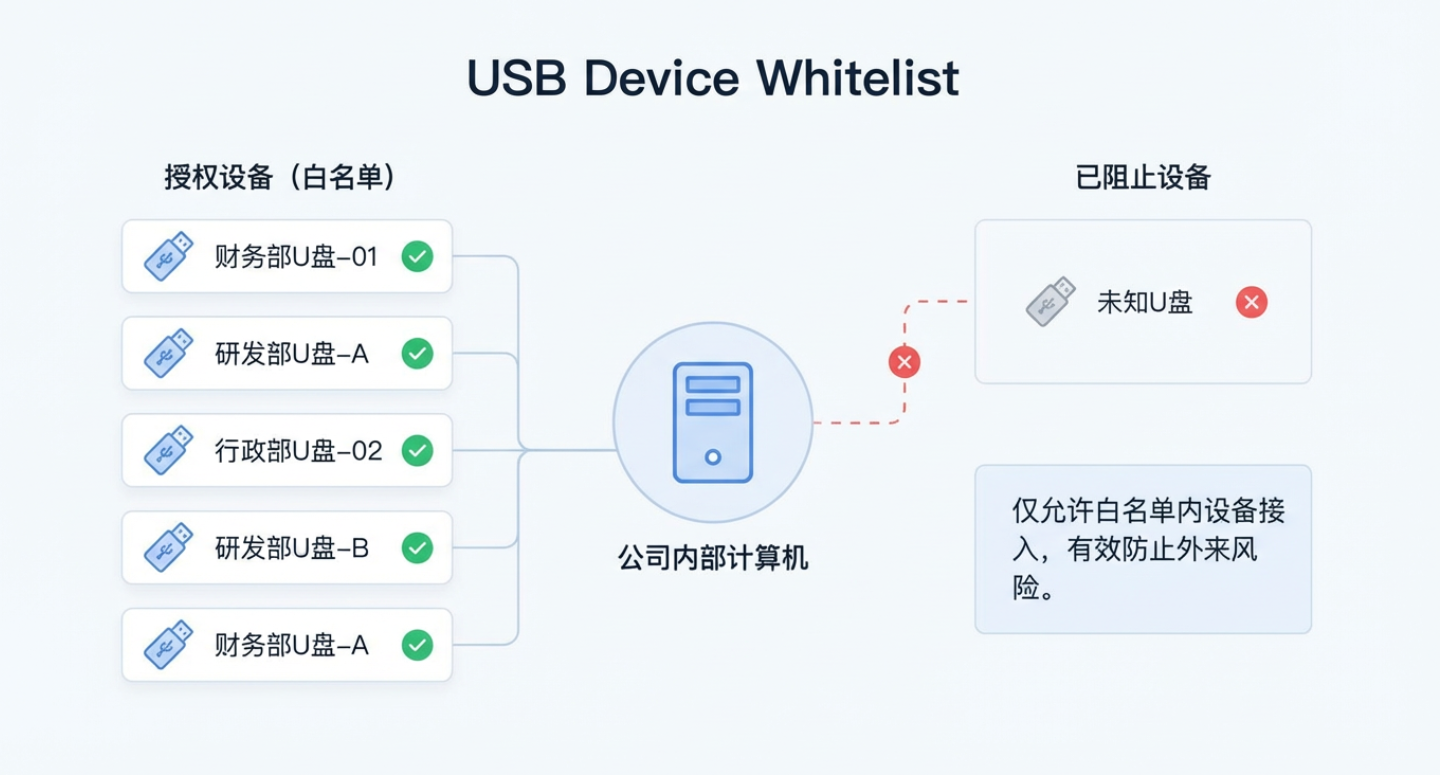
USB 外设权限管控
举例:员工自带的私人 U 盘插上电脑直接拦截,只有公司登记备案的 U 盘才允许接入,U 盘的插拔、文件拷贝行为全程留下记录。
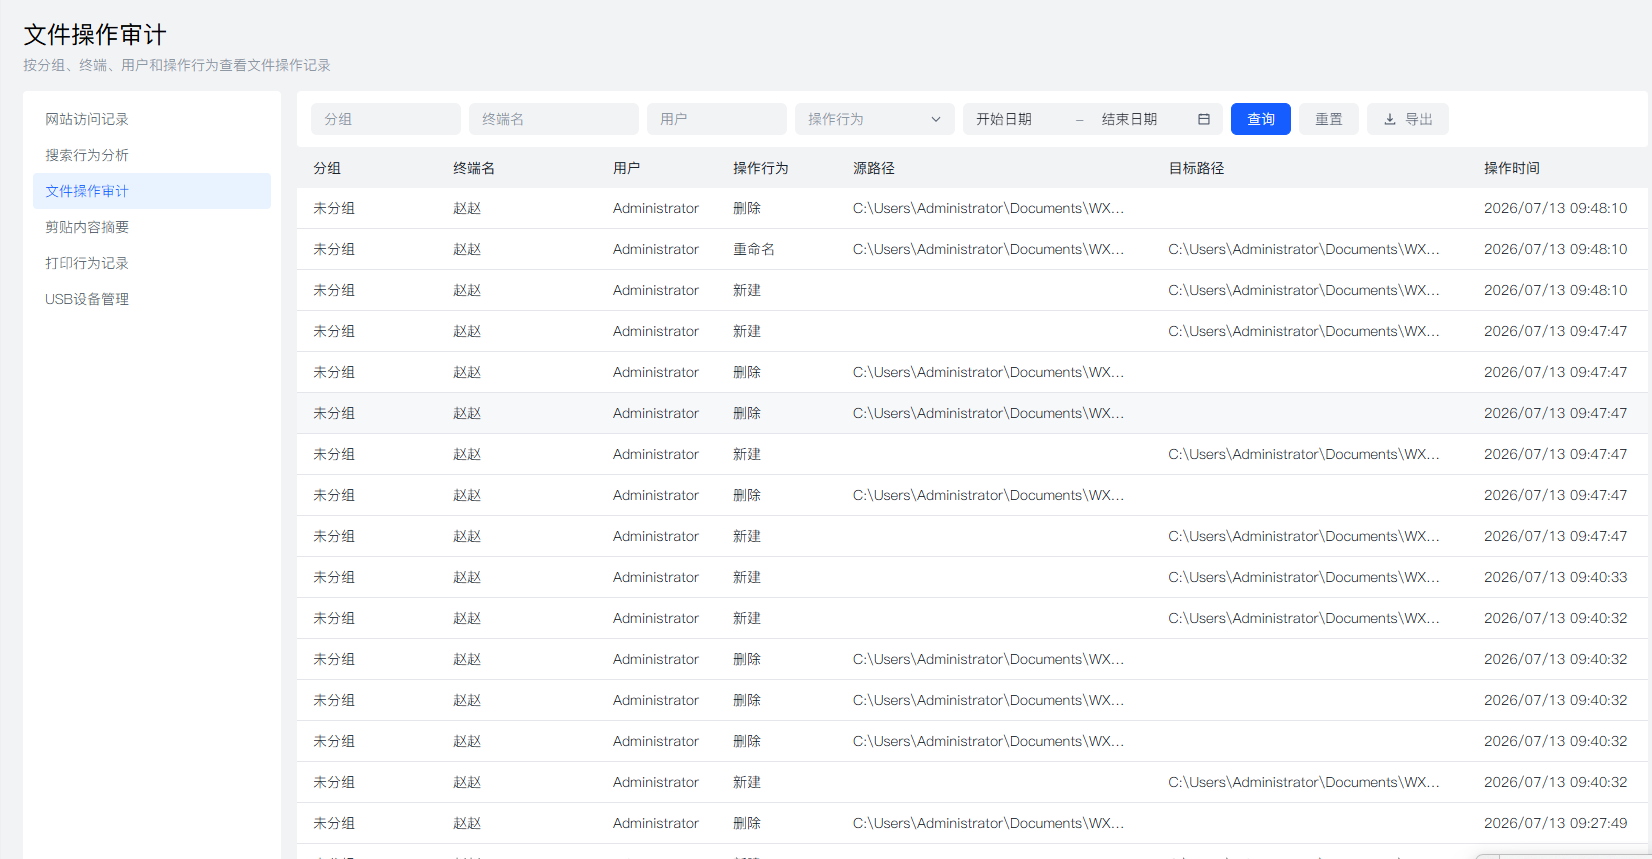
文件操作审计 + 敏感告警
举例:谁打开、修改、打印、外传机密文件全部留痕;文件里面包含底价、项目图纸这类敏感内容外发时,系统立刻推送告警,提前拦截泄密风险。
私有化本地部署,数据不用上传外网,同时搭配屏幕监控、聊天审计,一套系统搭建内网安全防线。
方法 2:DLP 网关旁路审计方案
旁路部署在交换机上,不用在员工电脑安装客户端,员工感知不到。主要从网络层面监测文件上传、邮件附件、聊天外发等行为,识别敏感文件向外传输并记录日志。适合员工抵触安装终端软件的企业。短板很明显,管不到电脑本地的文件拷贝、离线操作,没有加密能力,只能做审计追溯,一般作为辅助防护手段,不适合单独用来防护图纸、报价等高价值资料。
方法 3:域策略 + 共享盘权限管控
适合已经搭建 Windows 域服务器的企业。依靠域账号划分共享文件夹权限,不同岗位员工只能访问自己权限内的文档,禁止随意下载另存。文件统一存放在服务器共享盘,不在员工本地电脑大量存放机密资料。优点是免费原生方案,部署简单;缺点是没有文件加密,账号一旦泄露,文件就能被复制带走,适合保密要求中等的团队。
方法 4:企业私有云文档平台
文件统一存放在本地私有云,所有文件在线预览,不支持随意下载,按部门设置查看、编辑、下载权限,外发文件需要审批。日志自动记录文件的访问、下载、转发记录,方便追溯。优势是集中管理文档,异地办公访问方便;但是成本偏高,依赖服务器维护,员工如果截图拍照,平台本身无法拦截,需要搭配水印一起使用。
方法 5:保密制度 + 员工安全培训
属于基础兜底方案,制定保密协议、文件管理规范,明确哪些资料属于涉密文件,禁止私发、私拷,定期给员工做安全培训。成本最低,所有企业都可以落地。但是只靠制度约束,全凭员工自觉,没有技术手段兜底,一旦有人有意泄密,很难及时发现和拦截,必须搭配技术管控一起使用。

 洞察眼MIT系统


 冀公网安备13019902001038号