
文章摘要:不少研发老板都踩过大坑:程序员辛苦写大半年的源码,一不小心被拷贝、打包外传,前期投入直接打水漂。源码就是研发公司的命根子,源码防泄密软件,就像给核心代码上了一把

不少研发老板都踩过大坑:程序员辛苦写大半年的源码,一不小心被拷贝、打包外传,前期投入直接打水漂。源码就是研发公司的命根子,源码防泄密软件,就像给核心代码上了一把专属锁。
今天整理 7 款源码防护系统横评,给做研发的老板们参考。
第一款:洞察眼 MIT 系统
它是适配研发场景的一体化源码防护工具,不是简单锁文件,从代码编辑、传输、外发全流程管控,功能拆开讲清楚:
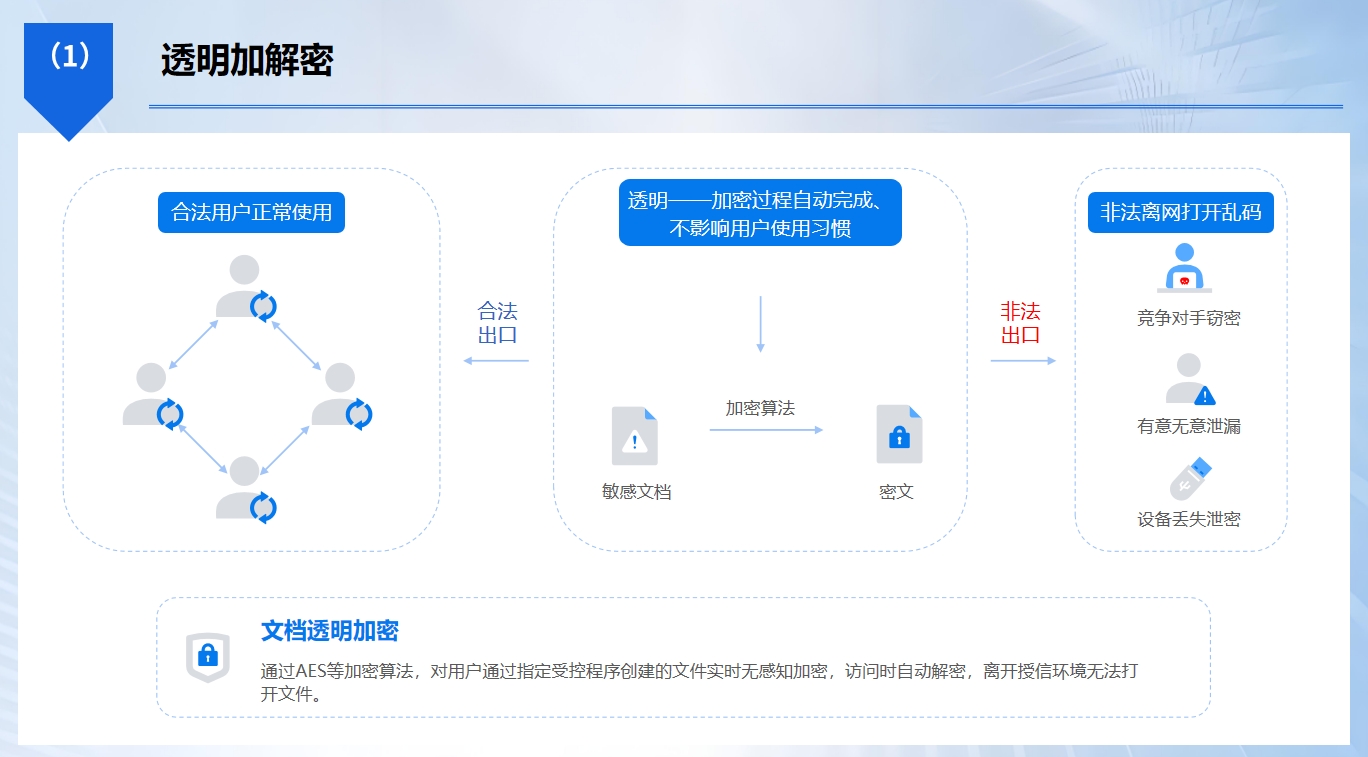
源代码透明加密 代码文件在本地编辑器正常打开、编译,程序员写代码不受影响。一旦私自拷贝到 U 盘、微信发送、上传网盘,拿到外面电脑打开就是乱码。比如研发把源码拷进私人笔记本带回家,文件直接打不开,从源头锁住代码。
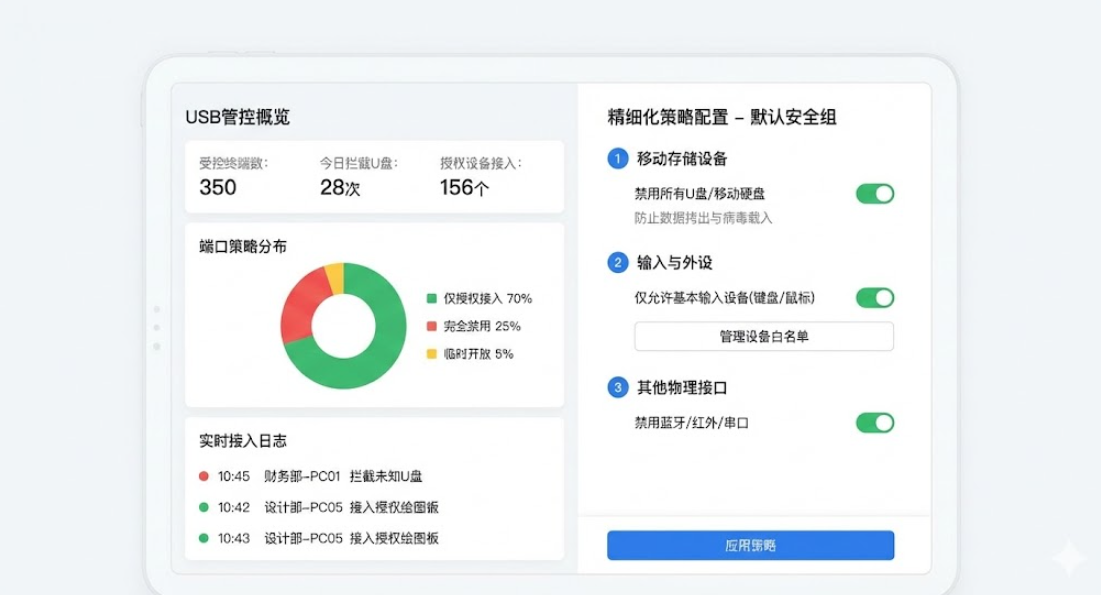
外设端口精细化管控 U 盘、移动硬盘、手机存储分权限管控,陌生 U 盘直接禁用;内部授权 U 盘也只能单向导出,不能私自拷贝源码。杜绝插 U 盘偷偷复制代码的情况。
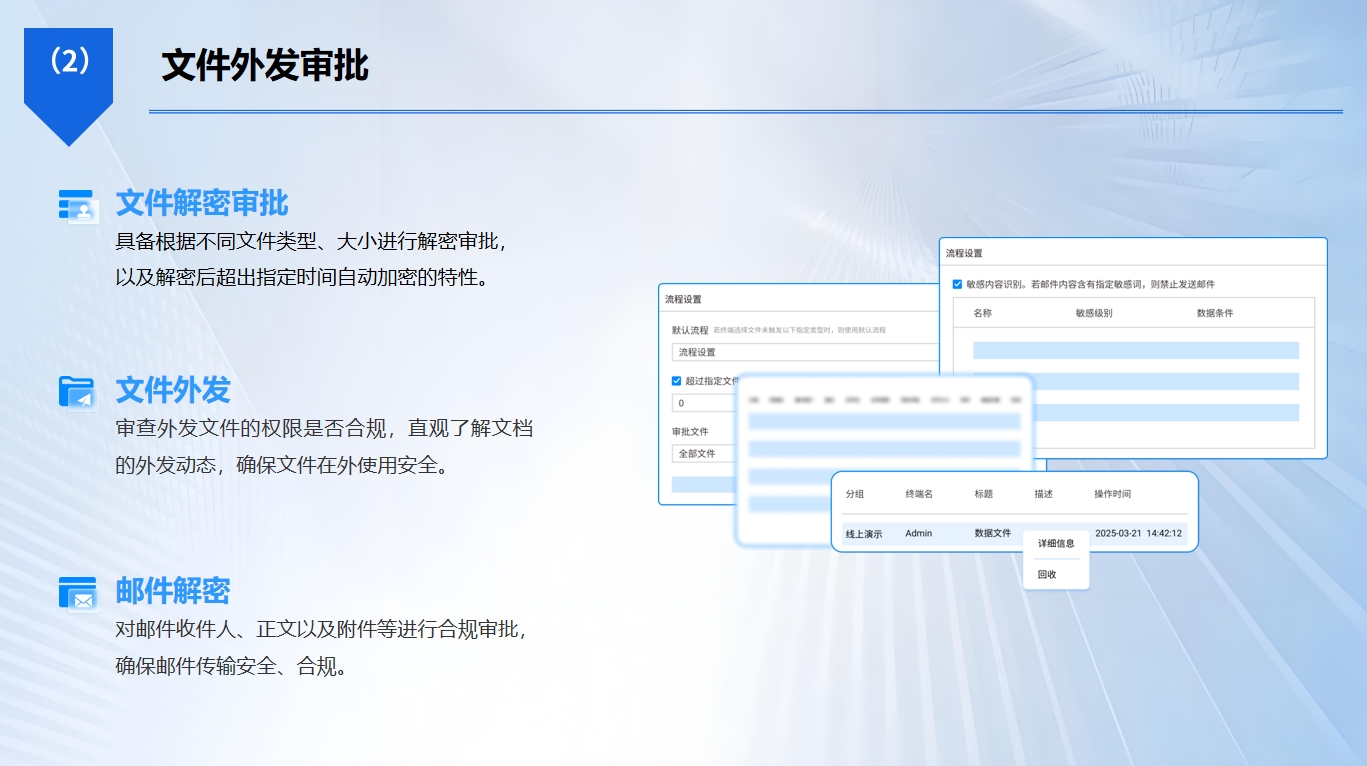
源码外发审批流程 源码要发给外包、测试人员,必须走线上审批,管理员可以设置外发有效期、打开次数,过期文件自动失效。避免研发私自把源码发给外人。
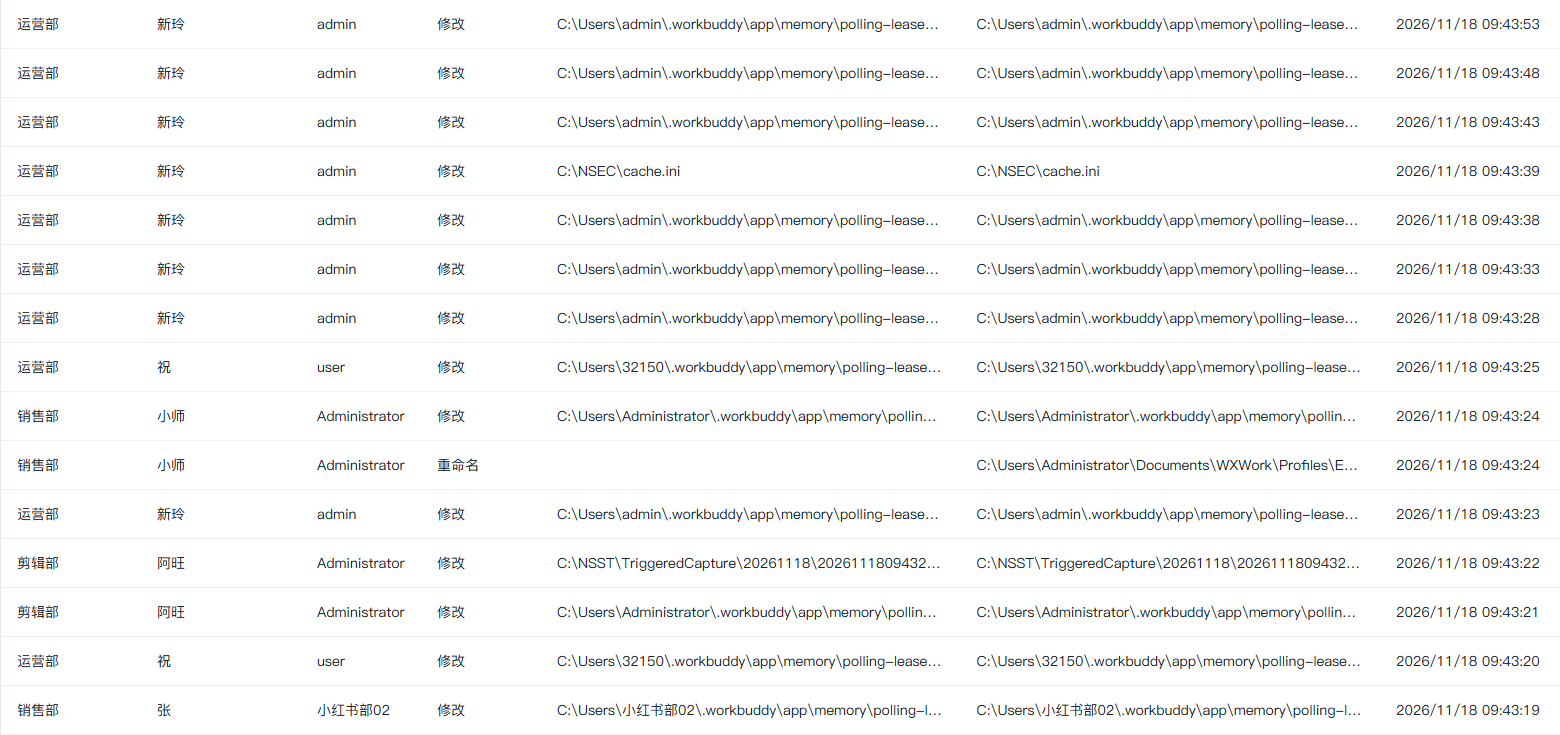
源码操作全程审计 谁什么时候打开、修改、打包、导出源码,日志全部留存,可随时追溯。万一出现泄露,能快速定位是谁、什么时候操作的。
不影响研发干活,写代码、编译调试和平时一样,不会增加研发额外学习成本
第二款:码安源码加密系统
专门面向研发团队的加密系统,主打代码透明加密,支持 Java、C++、Python 等多种代码格式,适配各类开发 IDE。自带外发审批,可设置文件水印。短板是终端管控能力弱,没有上网行为审计,不支持 AI 拍照告警,适合只需要做代码加密、没有复杂终端管控需求的研发团队,功能比较单一。
第三款:云码盾 SaaS 源码防护平台
云端部署的源码防护工具,代码存放在加密云仓库,员工只能在线编辑,不能直接下载源码到本地电脑。异地研发、外包团队可以分配不同权限,后台能查看代码访问记录。缺点是高度依赖网络,断网就无法编辑代码,不适合需要离线调试的项目,内网本地源码防护这块比较薄弱。
第四款:域联研发终端管控平台
适配企业域环境,权限跟着员工账号走,源码仓库访问权限精细划分。内网代码共享、传输全程审计,陌生设备接入内网直接拦截。外网访问延迟偏高,加密只支持部分代码格式,新出的开发工具适配慢,更适合长期在内网办公、不经常对外发包的研发团队。
第五款:信创源码安全平台
适配国产操作系统、国产开发工具,符合国内安全审计规范,日志可以长期留存,满足等保核查。支持代码加密、外设管控,适配国产数据库。价格偏高,很多海外开发框架兼容性差,高级外发审批功能需要单独加购,主要面向政企、国企自研项目。
第六款:捷码权限管理系统
主打源码仓库权限分级,按模块给研发分配读写权限,员工只能看到自己负责模块的代码,看不到完整项目源码。自带操作日志,防止越权查看。短板是没有透明加密,代码一旦下载到本地,就不受管控,适合配合代码仓库一起使用,不能单独作为防泄密方案。
第七款:轻码简易加密工具
平价入门工具,适合小初创研发团队,操作简单,给源码文件夹手动加密,支持简单 U 盘禁用。成本低,上手快。短板很明显,不支持透明加密,每次打开代码都要输入密码,没法自动管控,没有审批和拍照告警,只适合预算有限、保密要求不高的小团队。
Q1:源码加密之后,会不会影响项目编译、打包?
A:不会,在授权的开发电脑上,代码可以正常编辑、编译、打包,只有非法外发打开才会乱码。
Q2:可以单独给外包开放源码权限吗?
A:可以,通过外发审批,设置有效期、打开次数,到期之后源码自动失效。
源码是研发企业的核心家底,防护不是为了防员工,而是堵住拷贝、拍照、外传这些无意或者有意的泄露口子。你们团队是自研项目多,还是经常对接外包开发?评论区聊聊!


 洞察眼MIT系统


 冀公网安备13019902001038号

