
文章摘要:内网监控不是靠一个工具全搞定,而是6个方法各管一摊,终端看得见、网络进不来、权限收得紧、漏洞补得上,2026年照这套做就能把内网管清楚。内网监控到底要盯住什么?
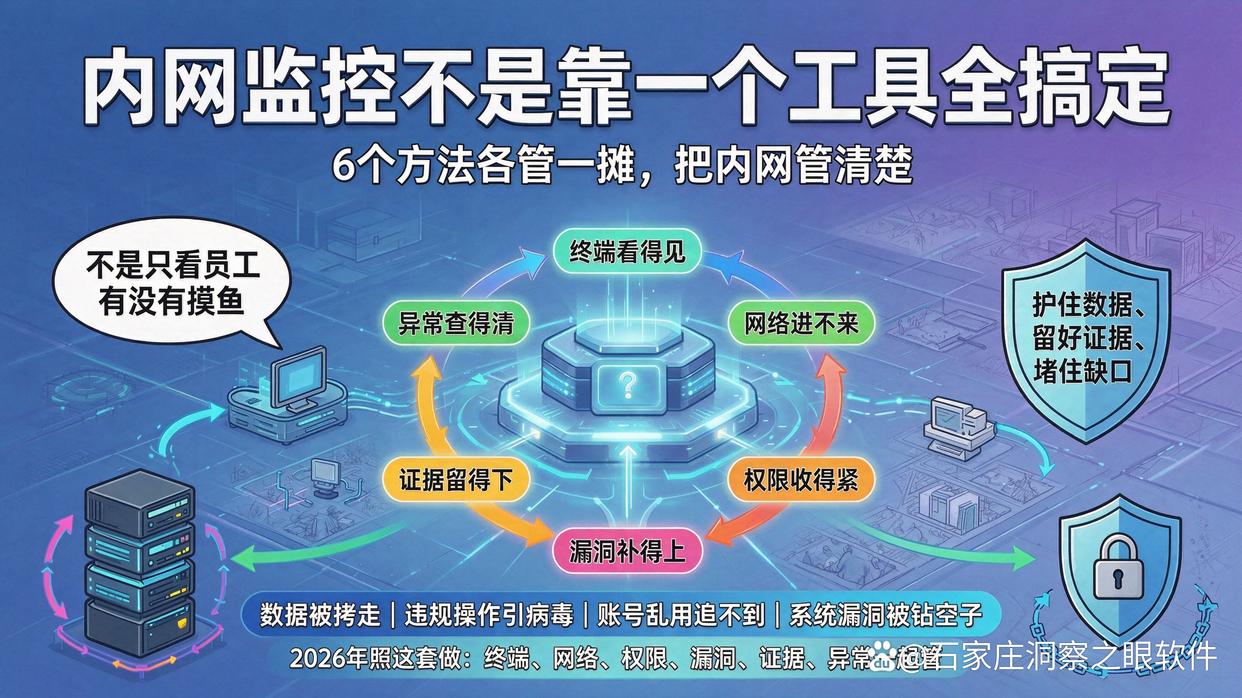
内网监控不是靠一个工具全搞定,而是6个方法各管一摊,终端看得见、网络进不来、权限收得紧、漏洞补得上,2026年照这套做就能把内网管清楚。
内网监控到底要盯住什么?
很多管理者一提内网监控,就只想到"看员工有没有摸鱼",其实格局小了。
内网真正要防的是四类事:数据被拷走、违规操作引来病毒、账号乱用追不到人、系统漏洞被人钻空子。
内网监控的重点,从来不是盯着某个人,而是护住数据、留好证据、堵住缺口。
想明白这一点,再看下面6个方法就不会跑偏。
方法一:用屏幕监控把员工电脑"看"起来
这是终端侧最直接的一招,也是6个方法里唯一需要借助专业工具的一个。
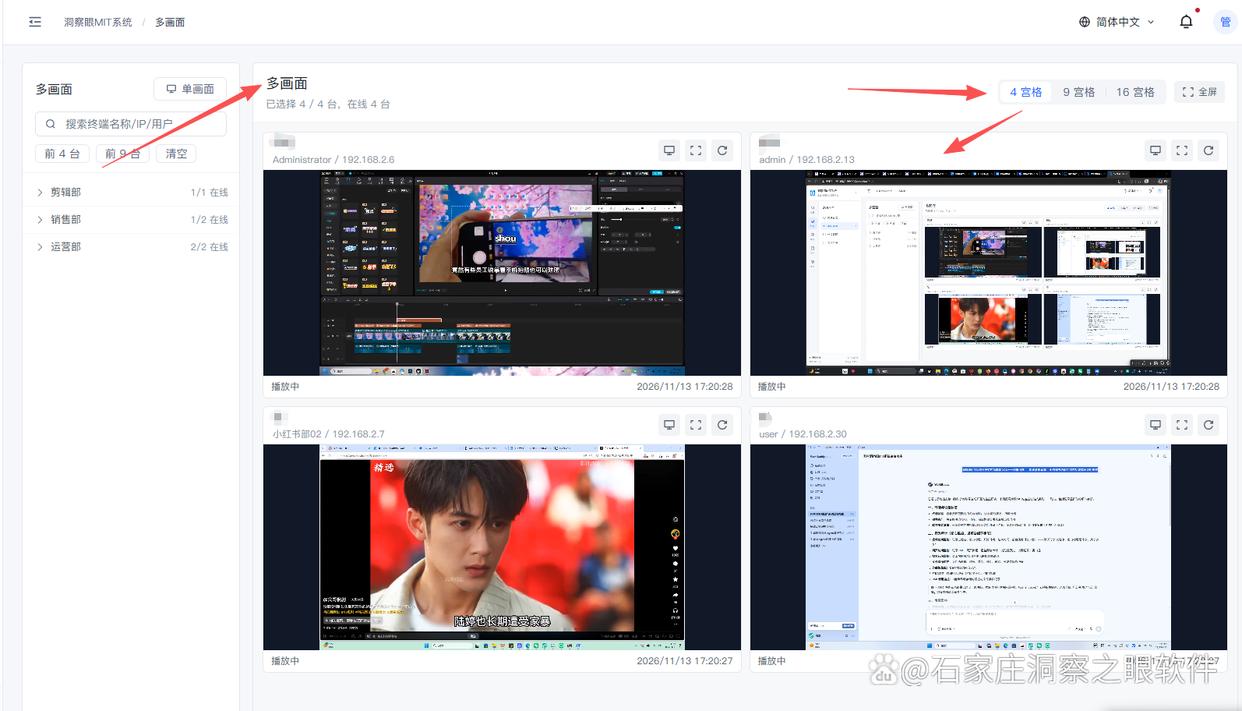
像洞察眼MIT系统,它有个屏幕监控功能,说白了就是给每台办公电脑装了个"摄像头",只不过拍的是屏幕。
这个屏幕监控具体能干什么?
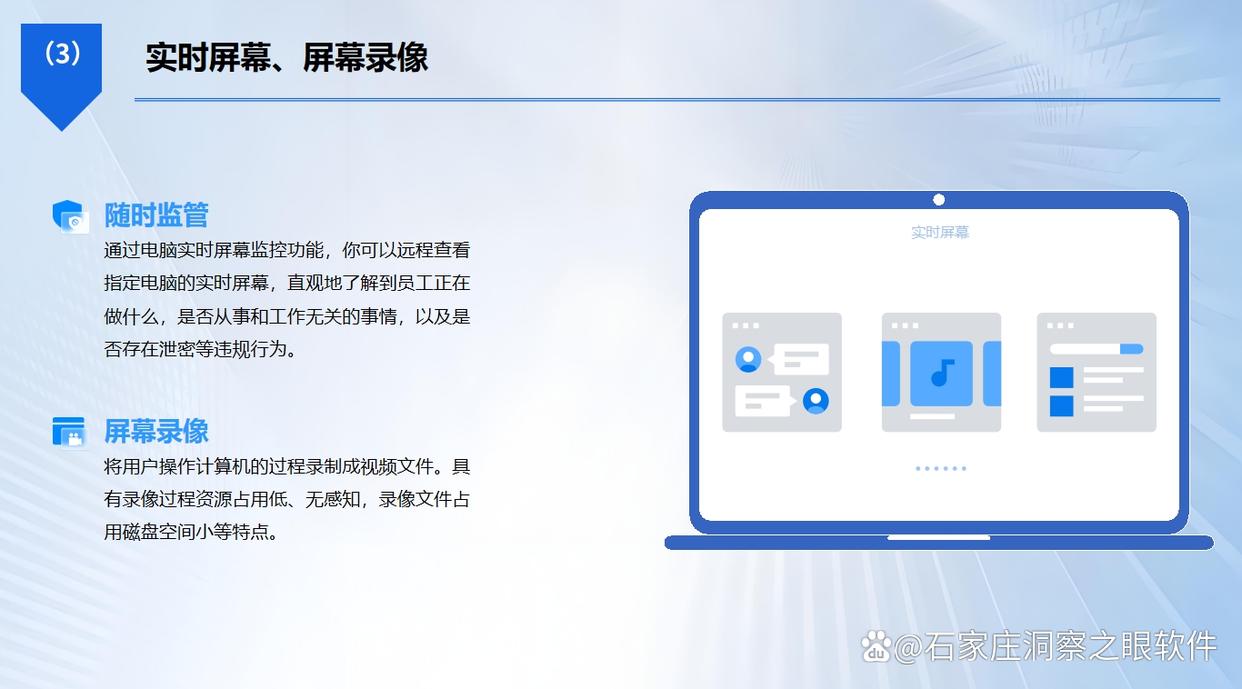
实时看屏幕:管理员在后台就能看到某台电脑当下显示的是什么画面,员工是在做报表还是在刷视频,一眼便知,不用跑到工位后面偷瞄。
屏幕录像回放:可以按时间点调出某台电脑的历史屏幕录像,出了事倒回去看,谁在什么时候动了什么文件、开了什么页面,看得清清楚楚。
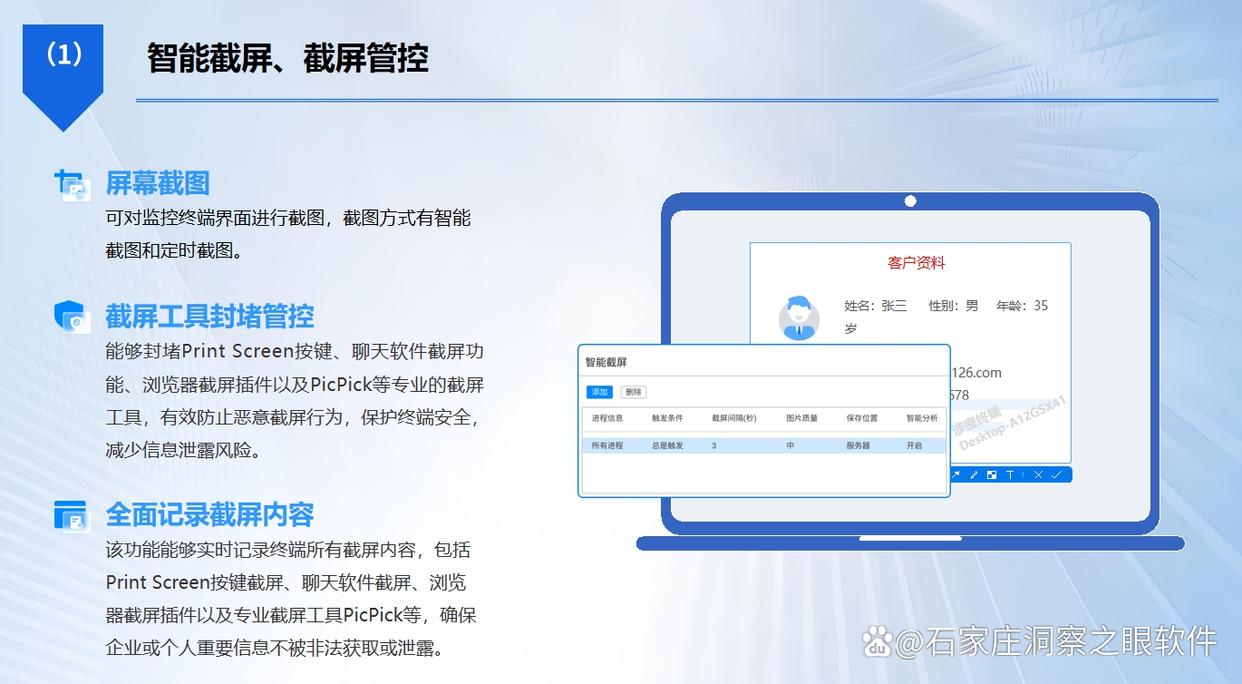
屏幕快照留证:设定规则后自动截取屏幕画面,作为违规证据存下来,事后处理有凭有据。
举个例子:财务部怀疑报价单被外传,调出那几天的屏幕录像回看一下,基本就能还原过程。
提醒一句:屏幕监控要提前写进制度并告知员工,只覆盖公司配发的设备和工作时间,别碰私人设备,合规做在前才不惹麻烦。
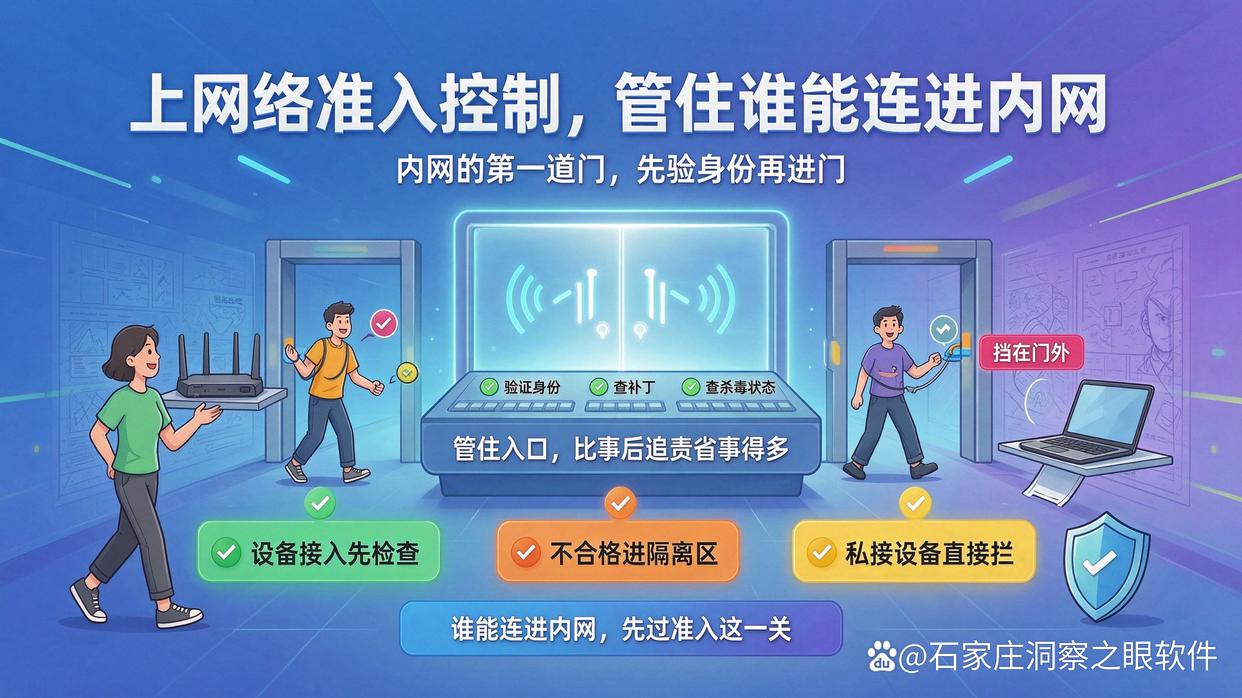
方法二:上网络准入控制,管住"谁能连进内网"
内网的第一道门,是准入。
网络准入控制(NAC)干的就是门禁的活:设备想接入内网,先验证身份、查补丁、查杀毒状态,不合格的直接挡在门外或丢进隔离区。
举个例子:员工私自把家里带来的路由器插到网口,或者访客拿笔记本想连内网,准入系统会直接拦下来,不让他进门。
管住入口,比事后追责省事得多。
方法三:划分VLAN做网络隔离,管住"进来后能去哪"
设备进了门,不代表能满内网乱逛。
把财务、研发、访客、生产划到不同的VLAN,各走各的网段。访客网络绝不能和财务系统互通,这是底线。
举个例子:客户来公司连了访客Wi-Fi,如果没做隔离,他手机就能扫到共享文件夹,风险不用多说。
划分VLAN成本不高,一台支持VLAN的交换机就能起步,却能把"一处中招、全网沦陷"的风险挡掉大半。
方法四:账号权限最小化,一人一号
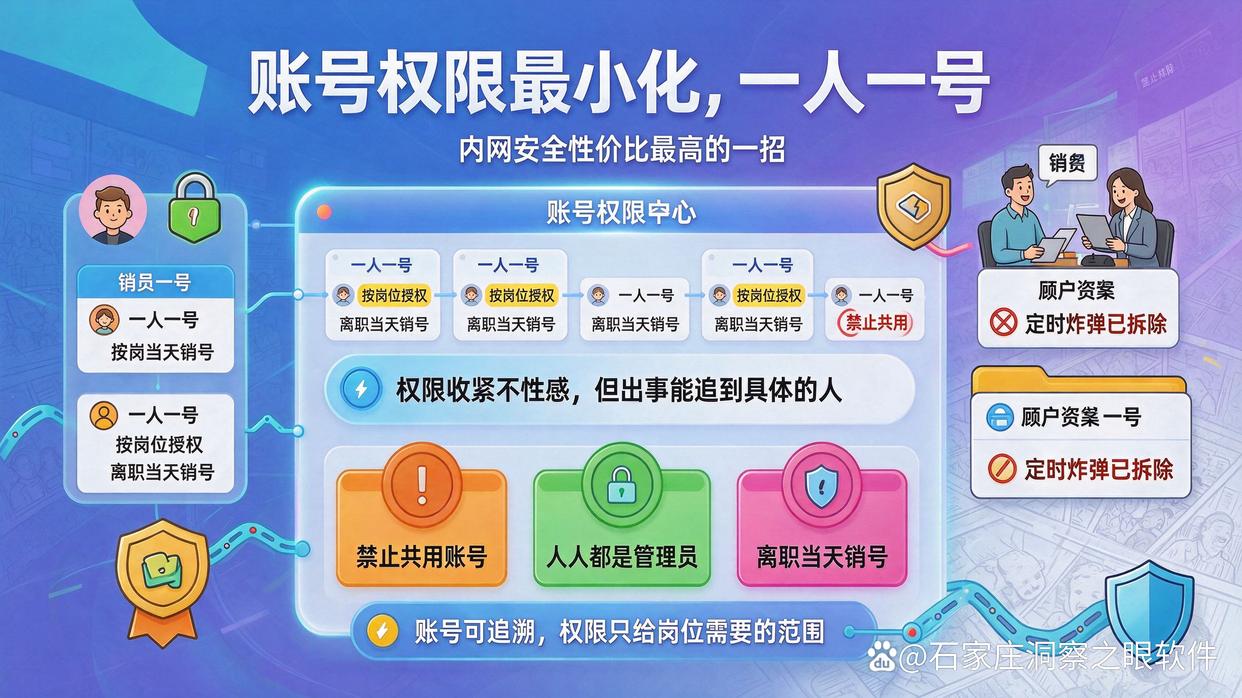
内网出事,很多时候是权限太松。
几条硬规矩:一人一号,禁止共用;按岗位给权限,别人人都是管理员;离职当天销号。
共用账号等于没有账号,出了事根本追不到人。销售带着客户资料离职,账号还留着,就是个定时炸弹。
权限收紧不性感,但它是性价比最高的一招。
方法五:补丁管理和漏洞扫描,堵住系统缺口
内网最怕的不是外人硬闯,而是自己人带毒进来。
一封带毒邮件、一个没打补丁的老系统,就可能让勒索病毒在内网横着走。
建议每月固定做一次漏洞扫描,系统补丁及时更新,杀毒软件保持开启。 真中了勒索病毒,停工几天,损失可不是一点半点。
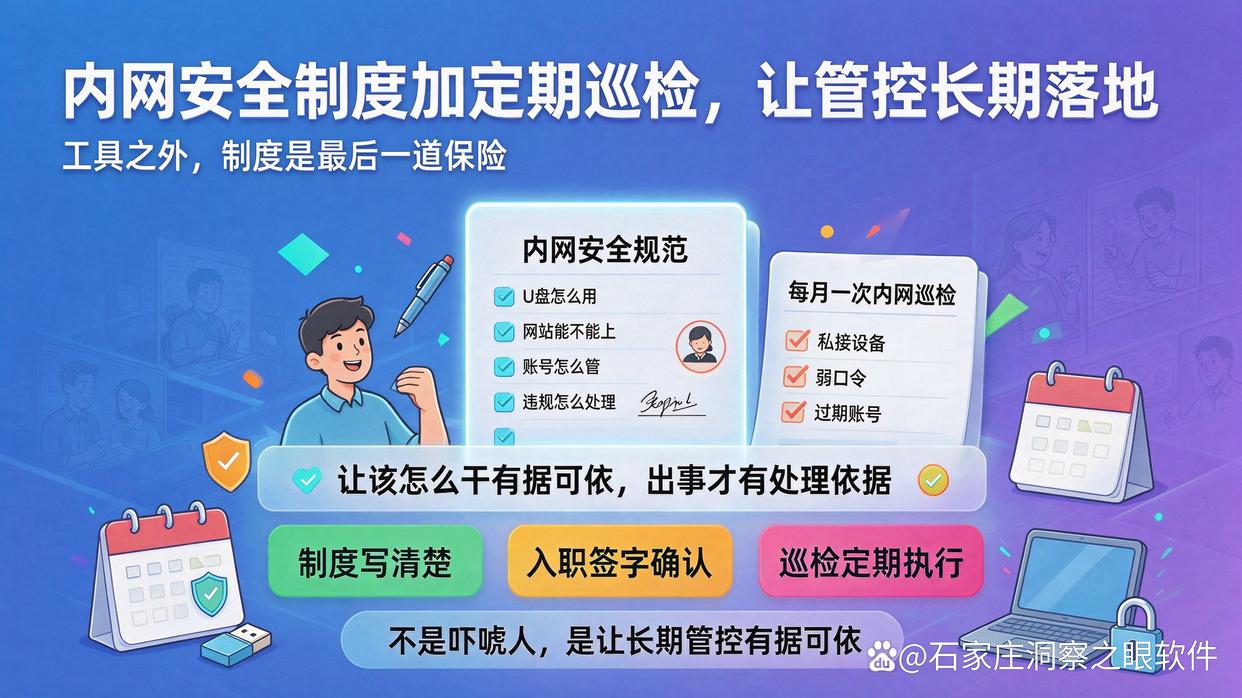
方法六:内网安全制度加定期巡检,让管控长期落地
工具和手段之外,制度是最后一道保险。
把U盘怎么用、网站能不能上、账号怎么管、违规怎么处理,写成一份简单的内网安全规范,入职签字确认。
再配上每月一次的内网巡检,查查有没有私接设备、弱口令、过期账号。
制度存在的意义不是吓唬人,而是让"该怎么干"有据可依,出事也才有处理的依据。
FAQ 常见问题
Q:公司内网怎么监控员工电脑才合法?
A:记住三点——提前告知、限定范围、只管公设备。在员工手册里写清楚公司会对办公电脑做哪些监控,只针对公司配发的设备和工作时间,不碰私人手机和私人账号。做到这些,常规的终端监控就是合规的。
Q:内网监控有哪些风险,会不会误伤员工?
A:常见的坑有两个:一是监控过度,把私人行为也纳入,容易引发纠纷;二是数据没管好,监控记录本身泄露。规避办法就是范围写清楚、权限分级、记录留存有期限,只留该留的。
Q:内网监控软件怎么选,才不会踩坑?
A:重点看三样:规则能不能自己配、数据能不能留在自己服务器、操作日志全不全。优先选支持私有化部署和权限分级的,管理员也只能按权限查看,这样既管用又放心。
总结
内网怎么监控,说到底是6件事各管一摊:屏幕监控解决"看得见",准入和隔离解决"进不来、乱不了",账号和补丁解决"权限不松、漏洞不漏",制度巡检解决"长期管得住"。
你可以按缺口一个一个补,不用一次性全上。真要从终端入手,像洞察眼MIT系统这种把屏幕监控做扎实的工具,可以作为第一块拼图——先把"看得见"这件事落地,再谈精细化管理。2026年想管好内网,方法对了,其实没那么难。


 洞察眼MIT系统


 冀公网安备13019902001038号

