
文章摘要:源代码被拷走一次,几年研发家底就没了,干了26年的老程序员直接给结论:光靠压缩包密码根本防不住,真正管用的是"透明加密+行为管控"这一套组合
源代码被拷走一次,几年研发家底就没了,干了26年的老程序员直接给结论:光靠压缩包密码根本防不住,真正管用的是"透明加密+行为管控"这一套组合拳。
一、先搞明白,源代码加密到底在防什么
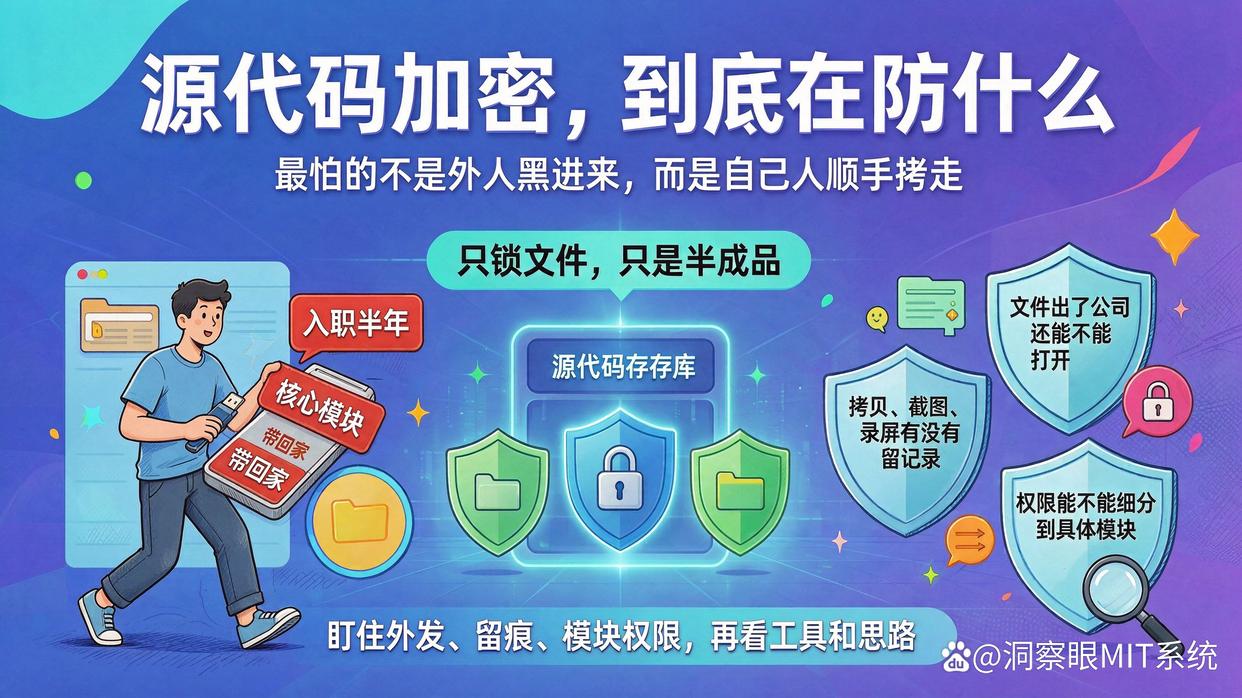
很多人以为加密就是把文件锁上,其实没那么简单。
代码这东西,最怕的不是外人黑进来,而是自己人顺手拷走。
一个入职半年的开发,把核心模块clone到U盘带回家,跳槽那天你才知道源码没了。
所以源代码加密真正要盯住三件事:文件出了公司还能不能打开,拷贝、截图、录屏有没有留下记录,权限能不能细分到具体模块。
只解决"锁文件"这一件的方案,都是半成品。
想明白这点,再看下面这七款工具和思路,你就知道该往哪儿使劲了。
二、七款真能打的源代码加密方案和工具
第一款:洞察眼MIT系统
这是我最想先说的一个,也是把"加密+管控"捏得比较完整的一套。
它解决的是那种最让人头疼的场景:代码在公司电脑上能正常写,一拷走就废。
举个真实的例子。研发部老张把支付模块源码拷贝到U盘,想带回家接着改。如果装了这套系统,文件在授权电脑上照常打开编辑,但他一旦把源码往U盘、网盘、微信里外发,系统要么直接拦下,要么发出来也是一堆打不开的乱码,同时后台把这条动作记得清清楚楚。
它的几个核心功能说白了就是这么回事:
源代码透明加密。底层自动加解密,开发在自己电脑上写代码、保存、编译,跟平时一模一样,根本感觉不到加密的存在,不用记密码也不用手动点。文件一旦离开授权环境,打开就是乱码。
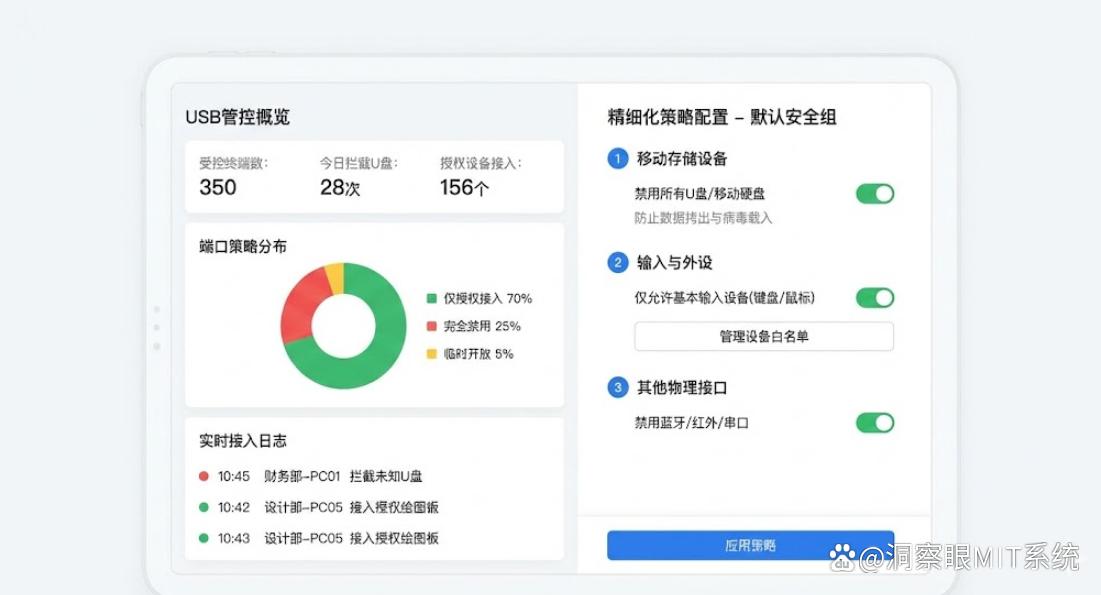
U盘和外设管控。哪些U盘能插、哪些不能插,代码目录能不能往外拷,都能卡住。开会、培训、出差这些场景,还能临时放行,不耽误事。
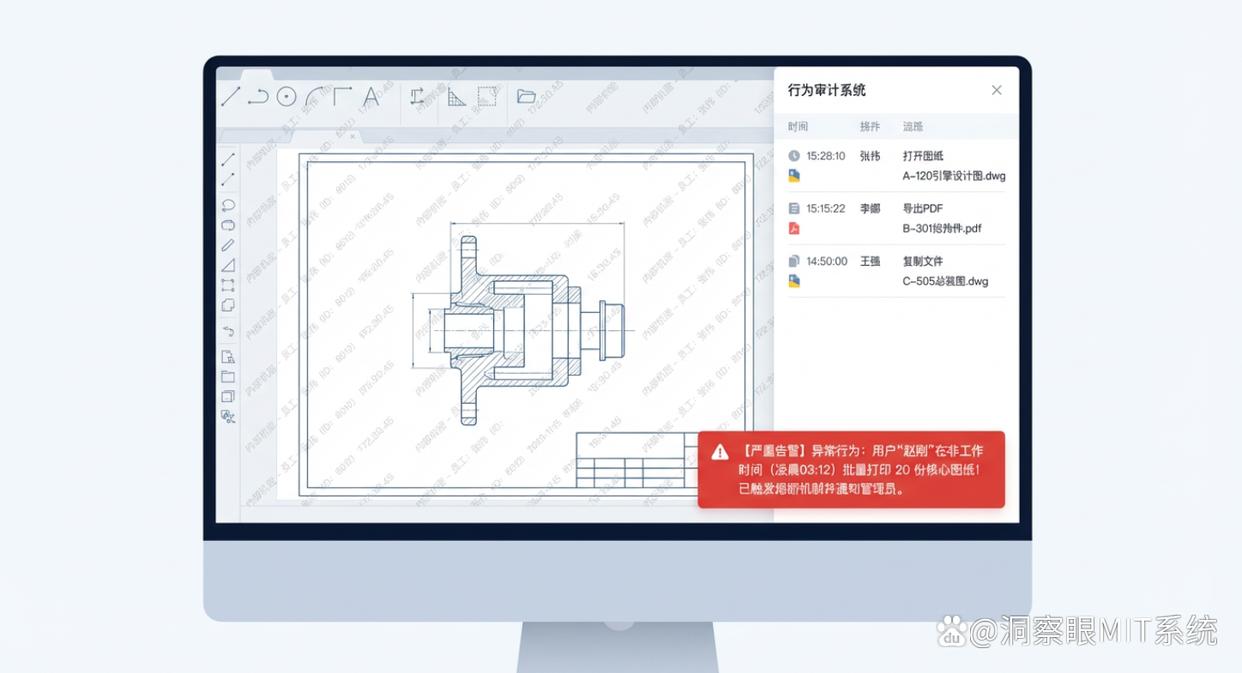
屏幕水印和操作审计。屏幕上会铺一层带工号和时间的水印,谁用手机拍了屏,一眼能查出是谁。拷贝、删除、外发这些敏感动作也都有日志,出事能倒查。
文件外发管控。发给客户、合作方的代码包,可以设置打开次数、有效期,到期自动失效,不怕二次流转。
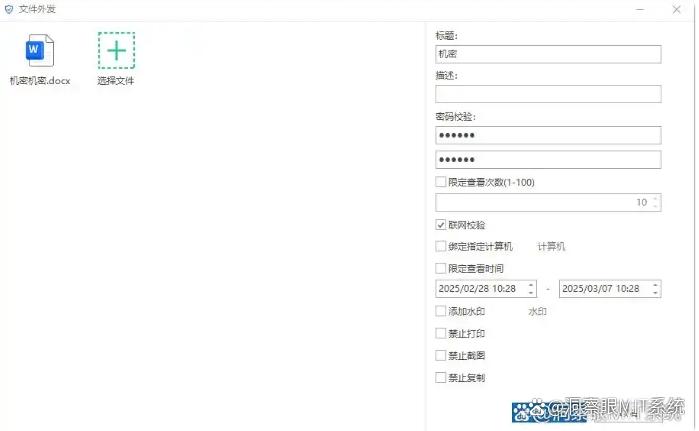
对中小研发团队来说,它最大的好处是部署不算重,几台开发机就能先跑起来,把最痛的外发和U盘拷贝问题压住。
第二款:驱动层透明加密工具
这类工具的特点是工作在系统底层,加密不挑文件类型,.java、.py、.go、配置文件都能覆盖。
它的优势是"无感",开发基本不用改习惯。缺点是对运维要求高一点,驱动跟系统版本兼容性要提前测好,不然容易跟编译工具冲突。
适合技术团队本身比较强、能自己折腾的企业。
第三款:Git仓库权限加审计
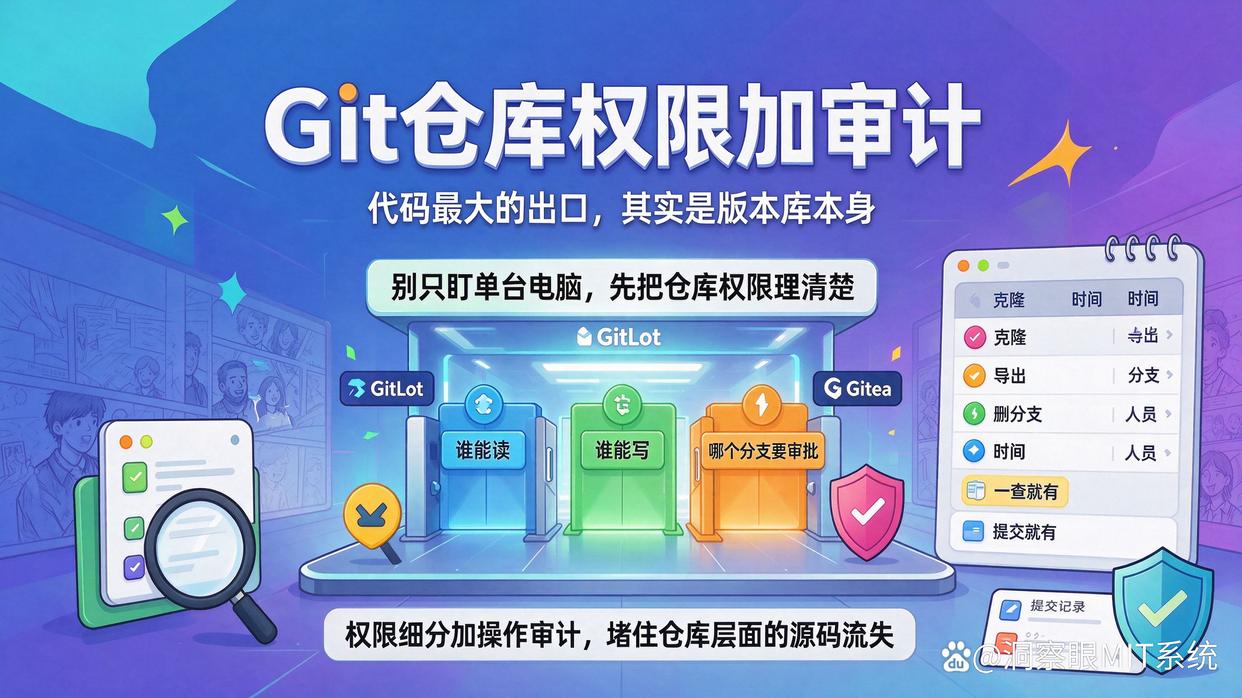
很多人忽略了一点:代码最大的出口其实是版本库本身。
与其只盯着单台电脑,不如把GitLab、Gitea这类仓库的权限理清楚——谁能读、谁能写、哪个分支要审批,都细分开。再打开操作日志,谁在什么时候克隆、导出、删分支,一查就有。
它不算传统意义的"加密软件",但配合起来用,能堵住源码从仓库层面的流失。
第四款:文件级加密压缩包工具
最轻量的一类,用7-Zip这类工具给源码包加AES强密码再传输。
适合偶尔发文件、团队人少的场景,成本低、上手快。
但它管不了人,密码一旦被转告就形同虚设,也查不到谁拷的,只能当补充手段。
第五款:U盘和移动存储管控工具
专门盯着物理出口。禁止随意插U盘、只认白名单设备、拷贝自动留痕。
对那种研发区域和办公区域混在一起、人员流动大的公司,这一类和透明加密搭配着用,效果最实在。
第六款:云桌面开发方案
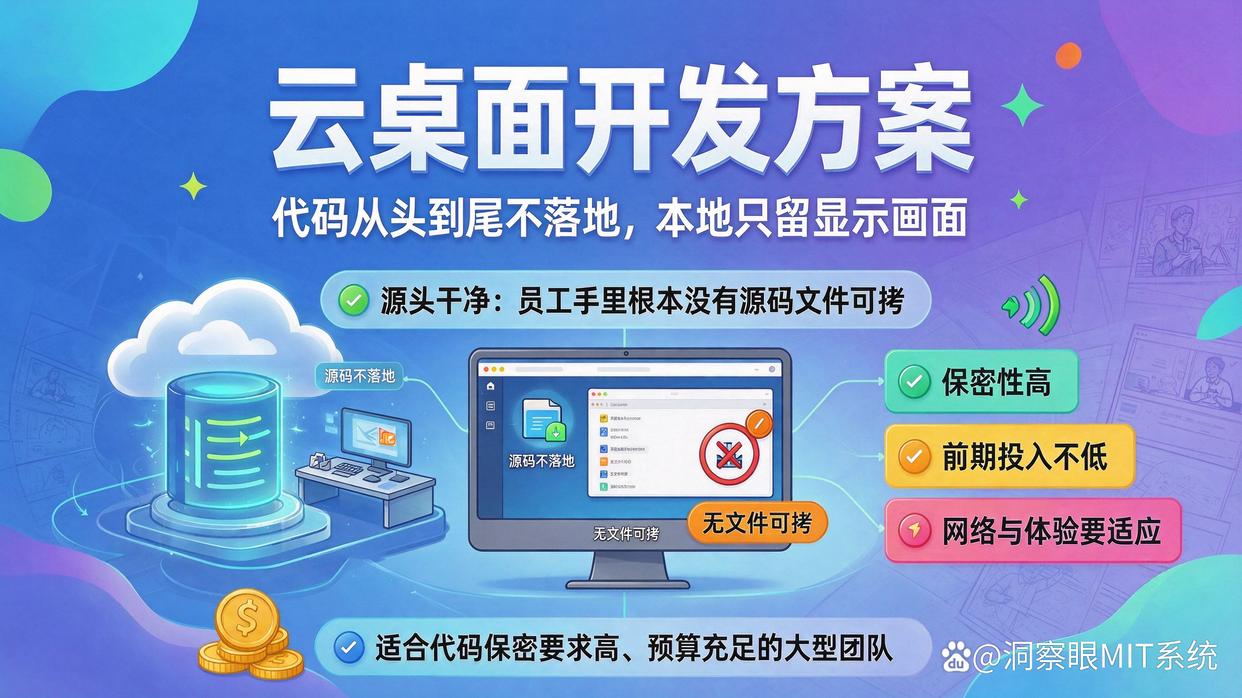
把开发环境放到云端,本地只留一个显示画面,代码从头到尾不落地。
好处是源头干净,员工手里根本没有源码文件可拷。代价是前期投入和网络要求都不低,远程写代码的体验也要适应一阵。
适合对代码保密要求极高、预算充足的大型团队。
第七款:数据防泄漏平台
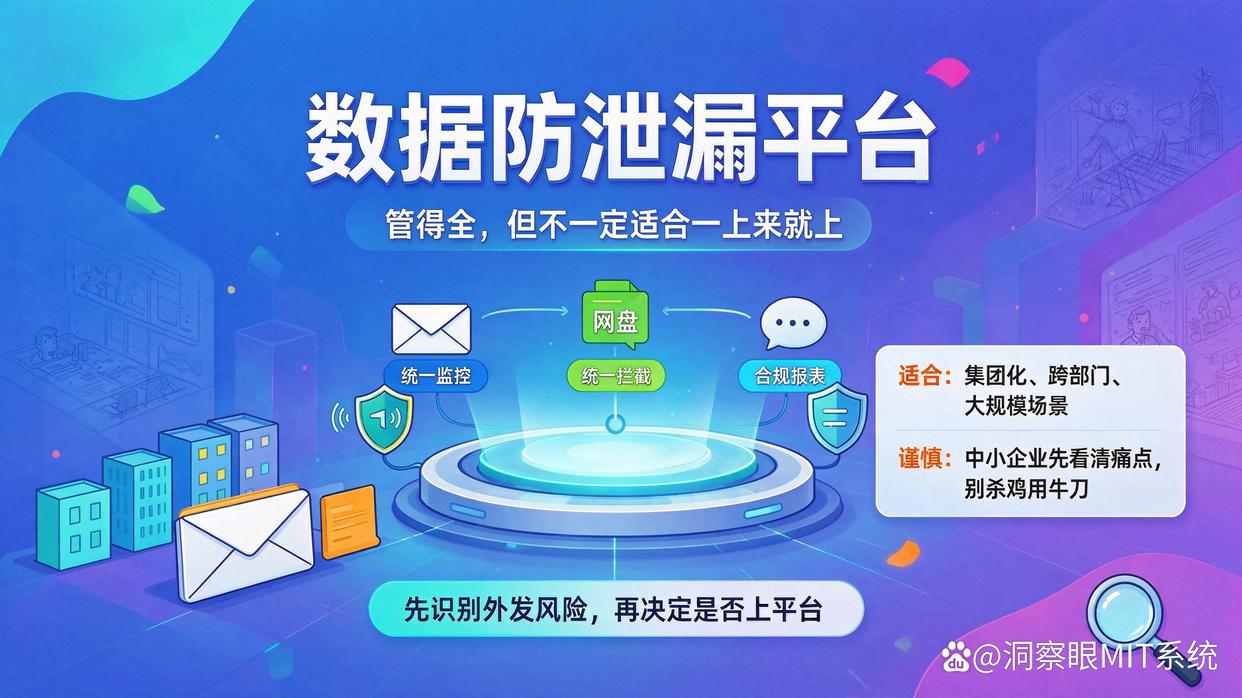
这类平台管得比较全,邮件、网盘、聊天工具的外发行为都能统一监控和拦截,还能出合规报表。
更偏集团化、跨部门的大规模场景,中小企业一上来就上它,容易"杀鸡用牛刀",先看清自己的痛点再说。
三、选源代码加密软件,老程序员看重这几点
第一,看"无感"程度。
加密如果让开发频繁输密码、改流程,十有八九会被吐槽甚至绕开。真正能落地的方案,是让员工几乎感觉不到它的存在。
第二,看能不能管住"人"。
代码泄露八成是内部人干的。工具必须能回答三个问题:谁拷的、拷了什么、什么时候拷的。答不上来,出事就是一笔糊涂账。
第三,看部署和兼容。
研发机环境复杂,编译工具、IDE一堆。选之前一定先小范围试点,确认不跟常用工具打架,再全铺。
第四,看能不能细分权限。
核心模块和普通模块的权限必须分开,不能一刀切。否则要么管太松,要么影响正常协作。
四、这几个误区,别再踩了
误区一:加密了就万事大吉。
加密只是锁,钥匙管理、行为审计、权限分配一个都不能少,指望一个加密动作解决所有问题,迟早出事。
误区二:只对代码文件加密就够了。
截图、拍照、手抄、口头传播,这些出口加密管不着,得靠水印和审计来兜底。
误区三:小团队不用搞这么复杂。
越是早期,核心代码越值钱,也越经不起一次泄露。工具可以轻,但意识不能松。
五、常见问题解答
Q:源代码加密后,程序员还能正常写代码吗?
A:能。正规的透明加密是在系统底层自动加解密,开发在授权电脑上打开、编辑、保存代码跟平时完全一样,不用输密码也不用手动操作。只有把文件拷到没授权的设备上,才会打不开或显示乱码。
Q:怎么防止员工用手机拍屏幕把代码带走?
A:可以开启屏幕水印,把工号、时间铺在代码界面上,拍了也能一眼查出是谁拍的。再配合录屏和操作审计,拷贝、外发这些敏感动作都有记录。真要严一点,还能对外设和摄像头使用做管控。
Q:小公司预算有限,源代码加密怎么选才靠谱?
A:先抓最痛的点,也就是文件外发和U盘拷贝。不用一上来就上大而全的平台,选一套能把透明加密、U盘管控、外发审计做扎实的工具就够用,比如前面提到的洞察眼MIT系统这种,等团队规模大了再补权限细分和报表功能。
结尾
说到底,源代码加密不是买个软件就完事,而是一套"加密+管控+审计"的组合思路。
先想清楚你最怕的是外发、是内部拷贝,还是权限失控,再按痛点去配工具,钱才花得值。
如果只是想先把最要命的外发和U盘问题压住,像洞察眼MIT系统这类把透明加密和行为管控做到位的方案,可以作为起步的稳妥选择。
代码是研发团队的命根子,早一天布防,少一天后悔。


 洞察眼MIT系统


 冀公网安备13019902001038号

