文章摘要:不少企业老板和运维老哥,估计都有这个心病!电脑里的图纸、报价单、客户资料,一不小心就被员工用 U 盘拷走,或者打包传到网盘、微信带走。等到员工离职,核心资料跟着
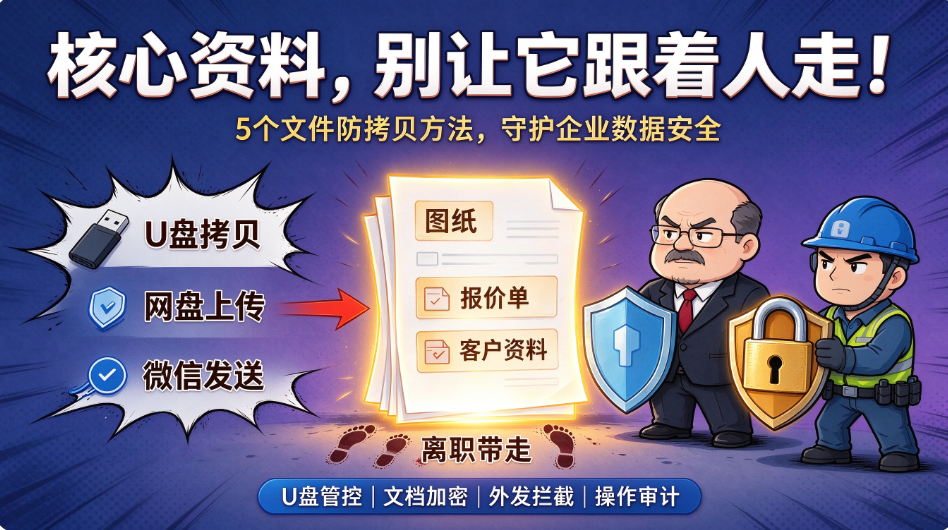
不少企业老板和运维老哥,估计都有这个心病!
电脑里的图纸、报价单、客户资料,一不小心就被员工用 U 盘拷走,或者打包传到网盘、微信带走。
等到员工离职,核心资料跟着一起 “跑路”,公司损失可就大了。 光靠口头叮嘱员工不要拷贝,实在是防不住有心或者无意的操作。想要守住文件,还得靠靠谱方案。
今天分享 5 个文件防拷贝实用方法,帮企业把数据安全攥紧,赶紧码住!
方法一:洞察眼 MIT 系统(重点推荐)
一套就能搞定终端文件防拷贝,不用东拼西凑多个软件,运维上手简单,多维度堵住文件拷贝的各种路子。
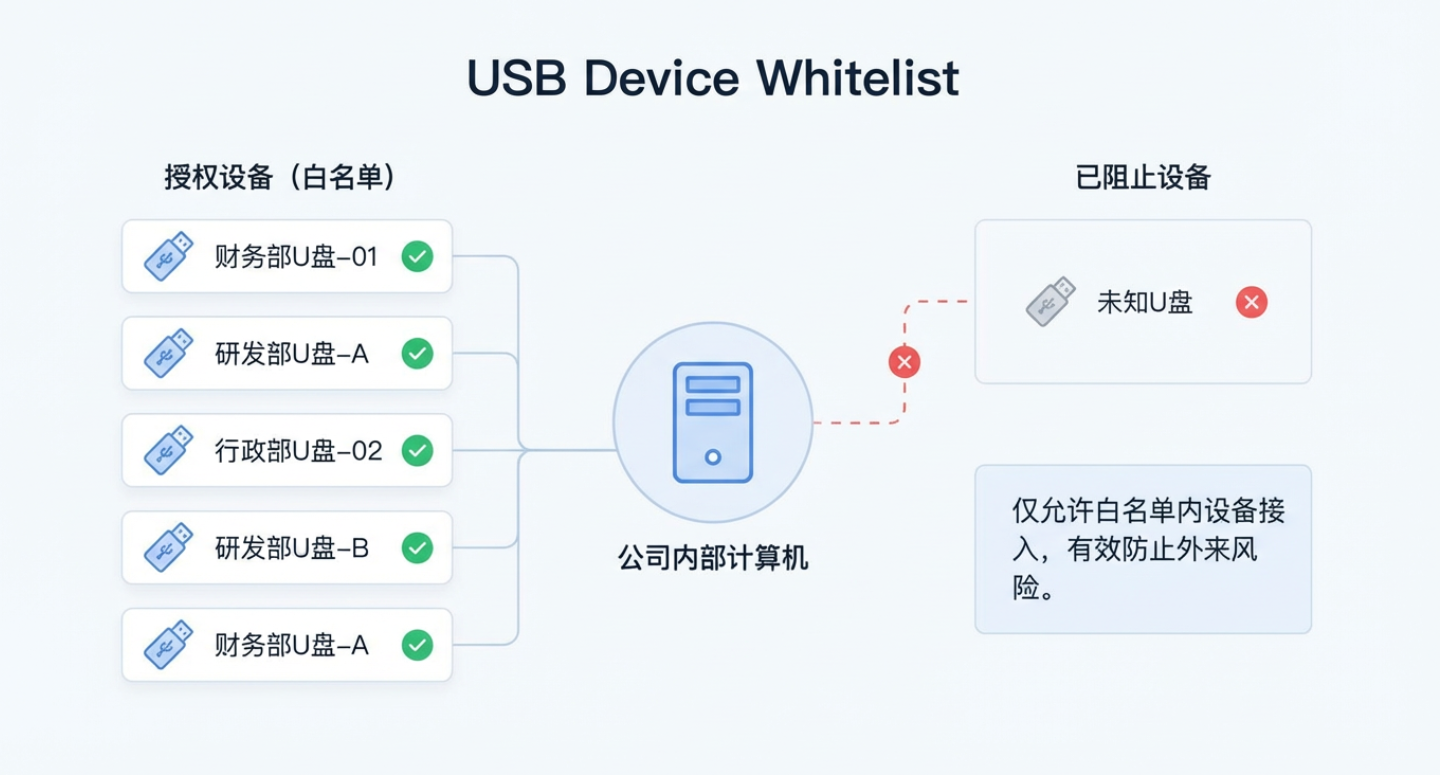
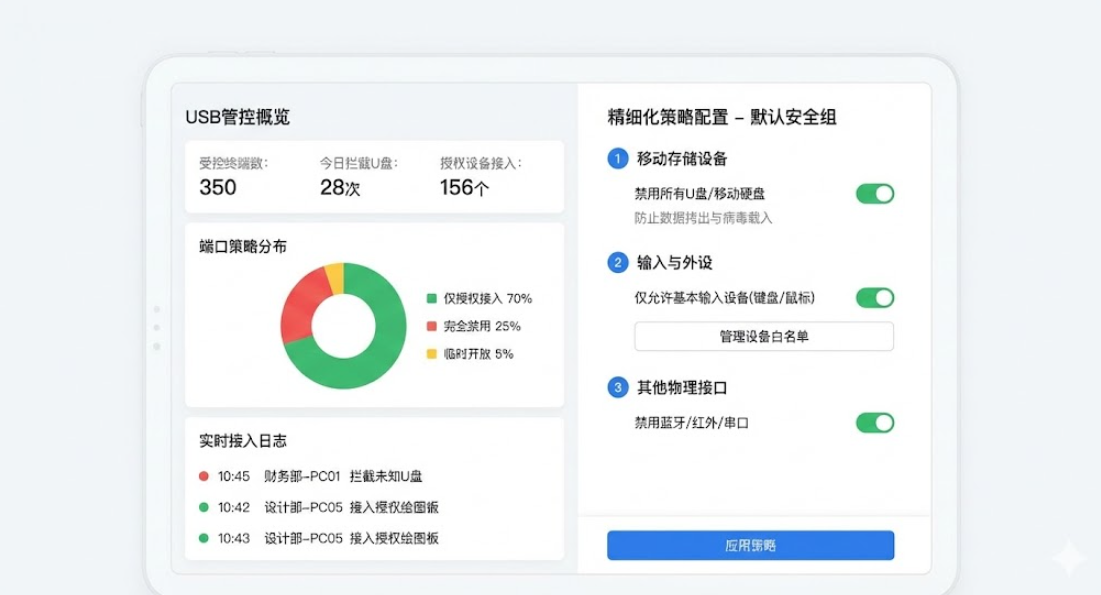
USB 存储设备管控 可以限制 U 盘、移动硬盘这类存储设备拷贝文件。支持白名单机制,只有公司登记备案的 U 盘才能接入;陌生 U 盘直接拦截,从源头阻止 U 盘拷贝泄密。鼠标、键盘、打印机这类普通 USB 外设不受影响,不会耽误正常办公。
涉密文档透明加密 图纸、方案、报价单等涉密文件在本地自动加密。内网电脑正常编辑使用,一旦私自拷贝到外部设备,文件打开就是乱码,就算拷走也看不了内容。
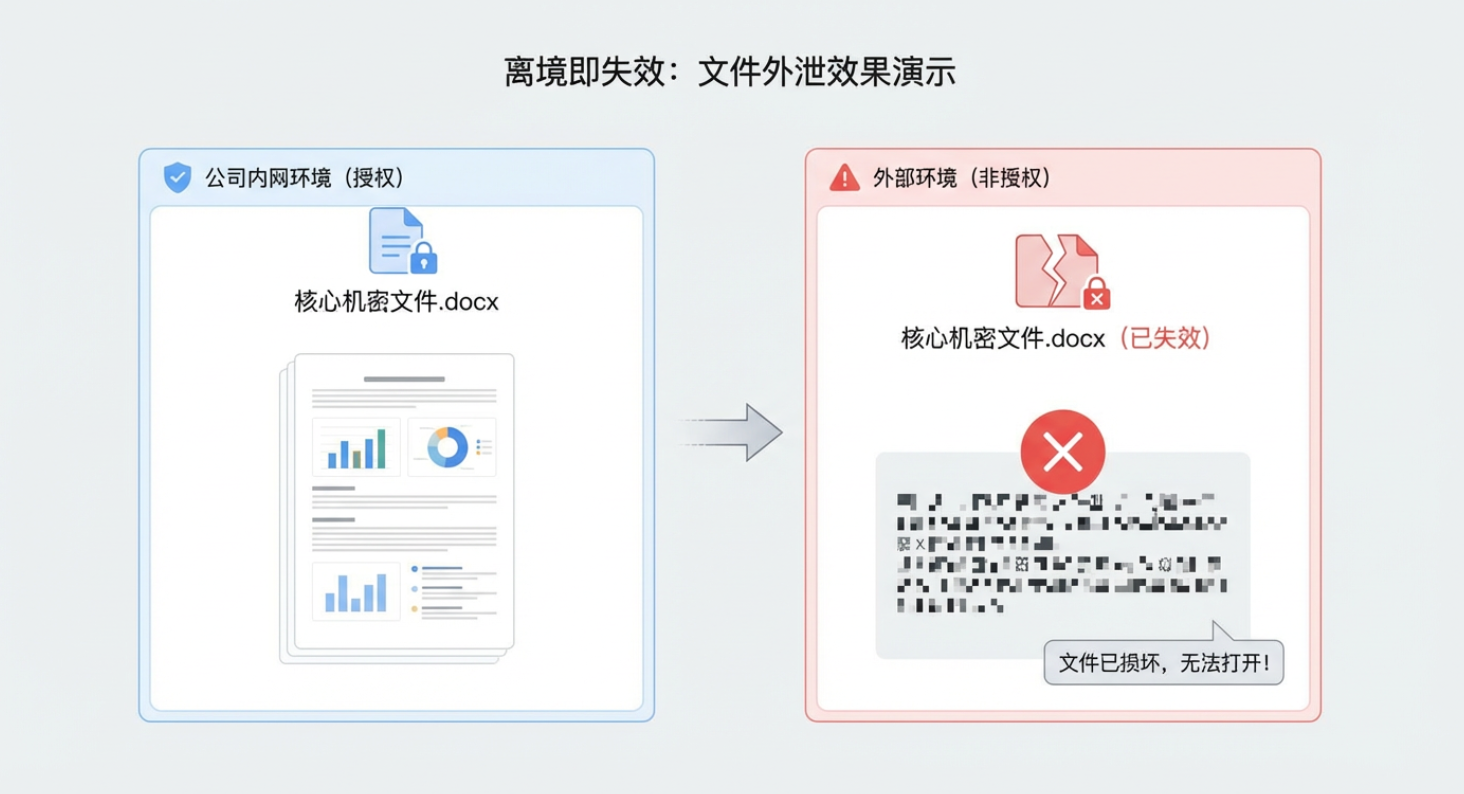
禁止文件外发拷贝行为 监控微信、QQ、邮箱、网盘等渠道,员工尝试把涉密文件外发上传、另存导出,系统可以直接拦截操作,同时记录这次违规尝试。
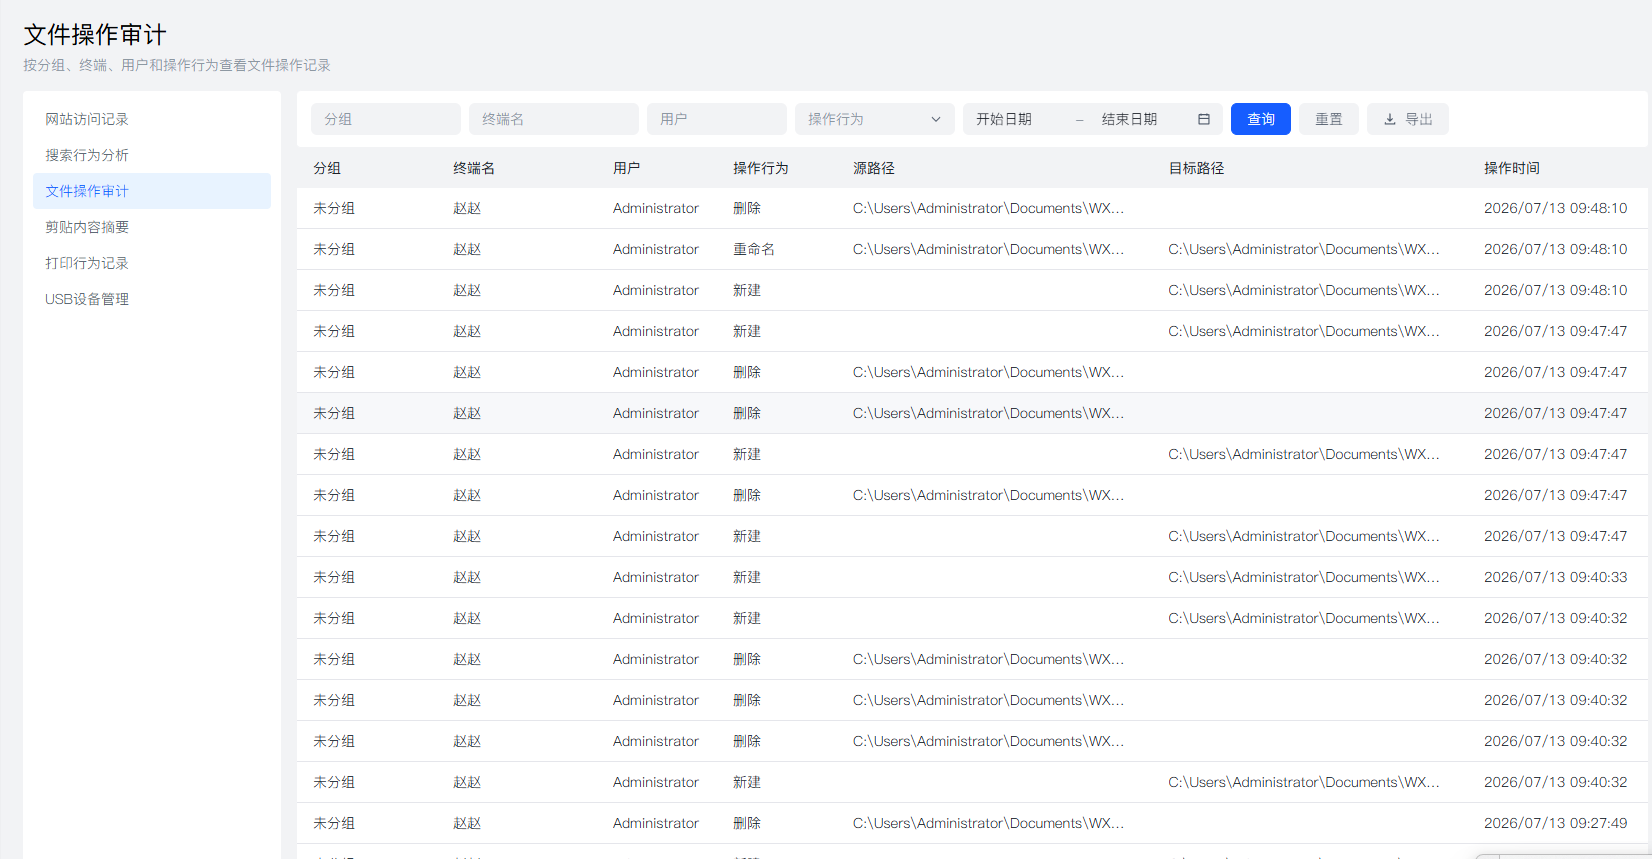
文件操作全程审计留痕 文件复制、剪切、另存、拷贝的全部操作都会记录下来。谁操作、在哪台电脑、什么时间,日志完整保存,一旦发生资料外泄,可以快速追溯。
分岗位配置管控策略 不用全公司一刀切!设计、研发涉密岗位严格限制拷贝权限;行政、财务等岗位可以按需开放部分权限,灵活适配不同部门需求。
方法二:文件服务器权限管控
把企业核心文件统一存放在内网文件服务器,给员工设置不同权限。普通员工只拥有查看阅读权限,关闭下载、另存功能。 优点:资料集中存放,方便统一管理;缺点:如果业务需要导出文件会比较麻烦,无法管控本地已经下载到电脑里的文档拷贝。
方法三:制定数据安全管理制度
签订保密协议,明确禁止私自拷贝企业资料,写明违规需要承担的责任,定期开展安全培训。 属于基础软性防护手段,只能起到警示作用,没办法阻止员工实际拷贝操作,需要搭配技术方案一起使用。
方法四:禁用电脑本地磁盘另存权限
通过终端策略,限制员工把文件另存到本地 D 盘、E 盘,减少文件落地拷贝的机会。 成本低,配置简单,但是限制比较死板,容易影响员工日常工作,而且很难拦截截图拍照泄密。
方法五:网盘和聊天软件上传限制
防火墙或者终端策略,拦截网盘、云盘等网站访问,阻止员工把文件上传到云端带走。 能堵住云上传这条通道,但是管不住 U 盘拷贝和截图拍照,适合作为辅助防护手段。

 洞察眼MIT系统


 冀公网安备13019902001038号