
文章摘要:U盘一插,数据就可能被拷走,也可能把外面的病毒带进内网,这是很多公司数据泄密的源头之一。想管住USB端口,关键不是“一刀切全禁”,而是按岗位、按设备分级管控,既
U盘一插,数据就可能被拷走,也可能把外面的病毒带进内网,这是很多公司数据泄密的源头之一。想管住USB端口,关键不是“一刀切全禁”,而是按岗位、按设备分级管控,既保安全又不影响正常办公。下面分享6个实用技巧,从系统设置到专业工具都有,最后一个还能做到“该用的能用,不该用的插了也白插”。
一、用洞察眼MIT系统做精细化USB管控
这是目前企业用得最多的思路:不靠手动设置,而是用终端安全管理系统统一下发策略。以洞察眼MIT系统为例,在USB外设管控这块能做到:
1、U盘使用权限分级:普通员工默认禁止U盘读写,管理层或设计岗可申请白名单授权,插U盘也能正常用;
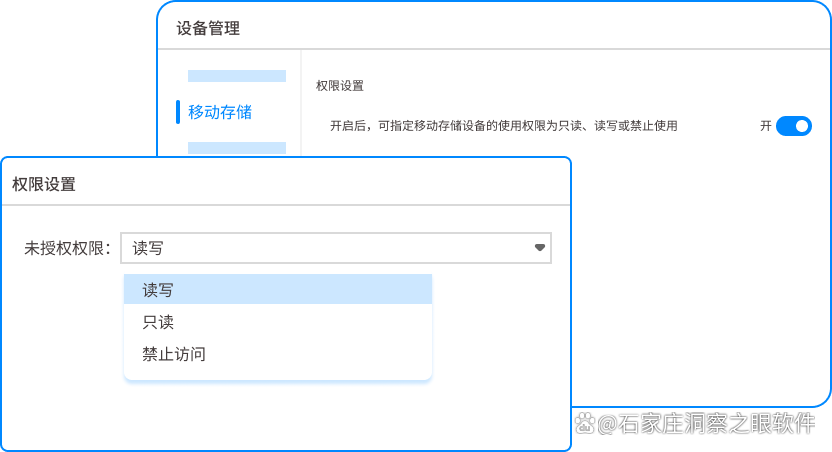
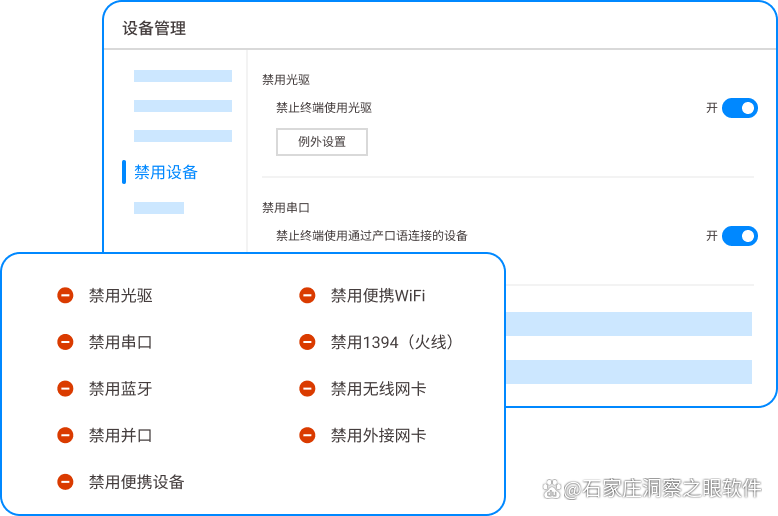
2、USB外设分类管控:鼠标键盘打印机正常使用,U盘、移动硬盘、手机MTP传文件等存储类设备单独拦截,不影响日常办公;
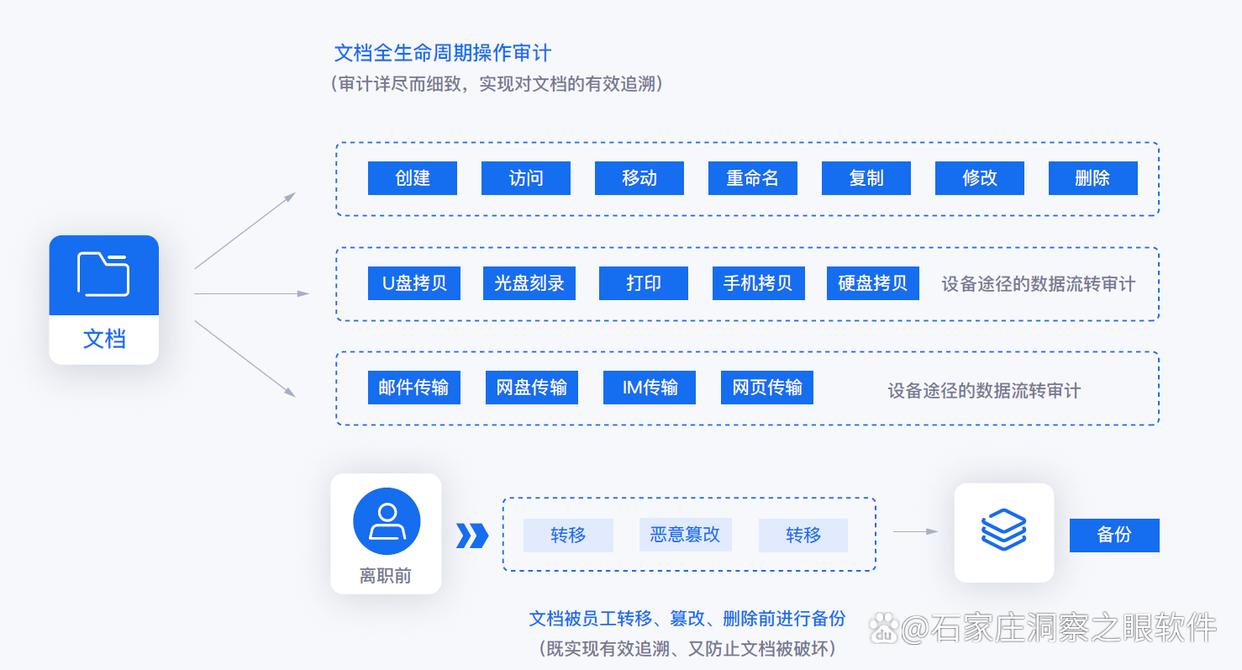
3、文件外发审计:即使允许拷贝,拷走了什么文件、什么时候拷的、拷到哪个U盘,全程留痕可查,事后能追溯到人;
4、加密落盘:重要文件拷到授权U盘时自动加密,离开公司环境打开就是乱码,防止U盘丢失造成二次泄密。
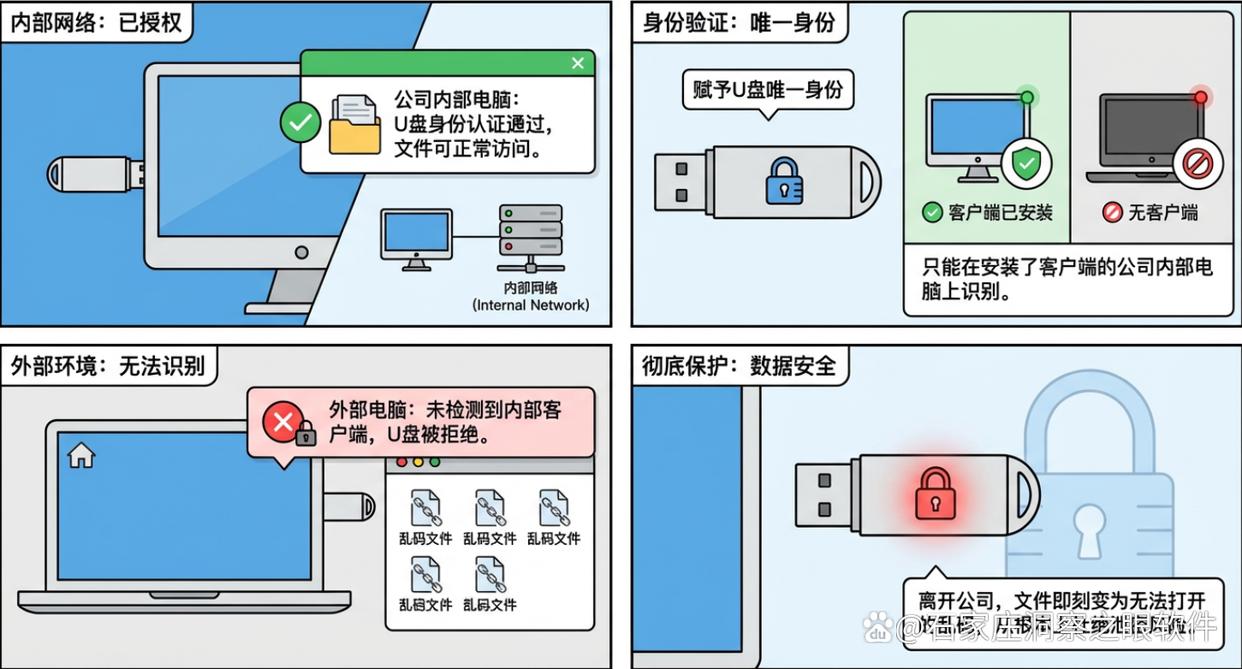
这套方式的好处是集中管理,几百台电脑在一个后台就能统一改策略,不用一台台跑着去设置。
二、BIOS里直接关闭USB存储功能
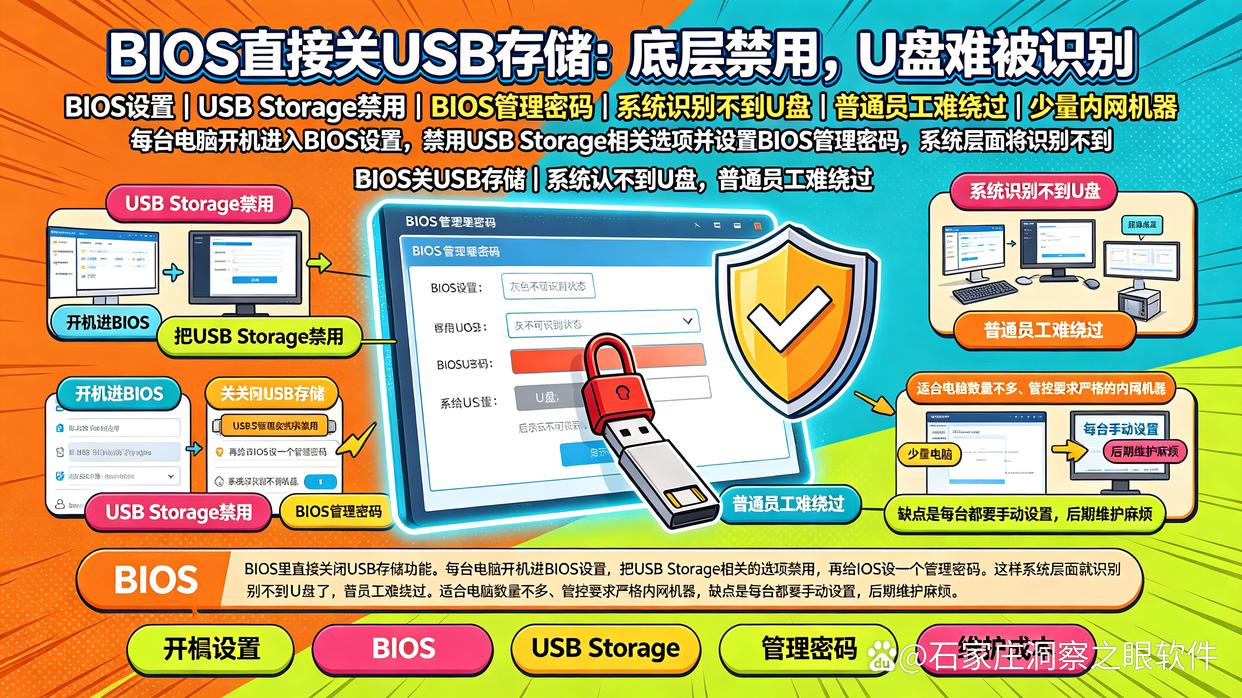
每台电脑开机进BIOS设置,把USB Storage相关的选项禁用,再给BIOS设一个管理密码。这样系统层面就识别不到U盘了,普通员工很难绕过。适合电脑数量不多、管控要求严格的内网机器,缺点是每台都要手动设置,后期维护麻烦。
三、组策略批量禁用USB存储设备
Windows系统自带组策略,可以修改USBSTOR驱动的启动属性,让系统不加载U盘驱动。用域环境批量下发,一次配置全网生效。这个方法零成本,但属于“全禁”模式,键盘鼠标以外的USB设备基本都不能用,灵活性差一些。
四、注册表禁用USB大容量存储
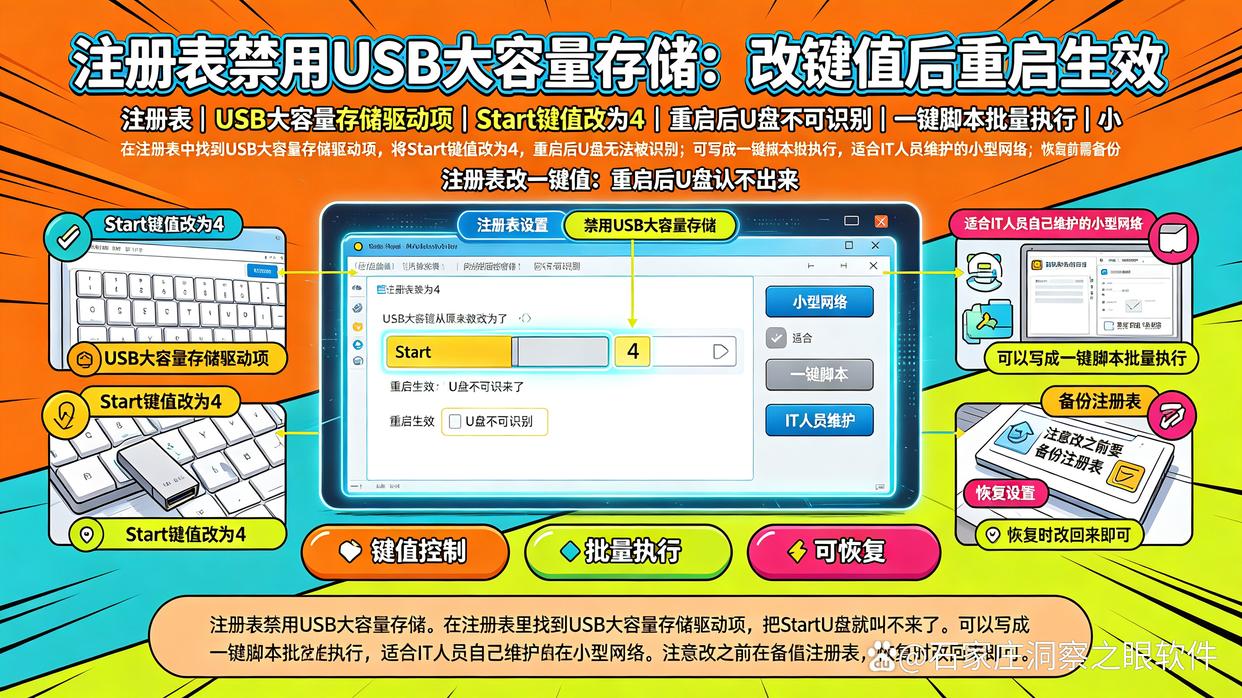
在注册表里找到USB大容量存储驱动项,把Start键值改成4,重启后U盘就认不出来了。可以写成一键脚本批量执行,适合IT人员自己维护的小型网络。注意改之前要备份注册表,恢复时改回来即可。
五、物理封堵加开机密码
对涉密要求高的少数机器,可以直接用封条或端口锁堵住机箱后面的USB口,同时设置BIOS密码防止从设置里改回来。这是最原始也最彻底的办法,成本几乎为零,但只适合机器位置固定、方便物理管控的场景,比如财务室、档案室。
六、划定专用传文件通道替代U盘
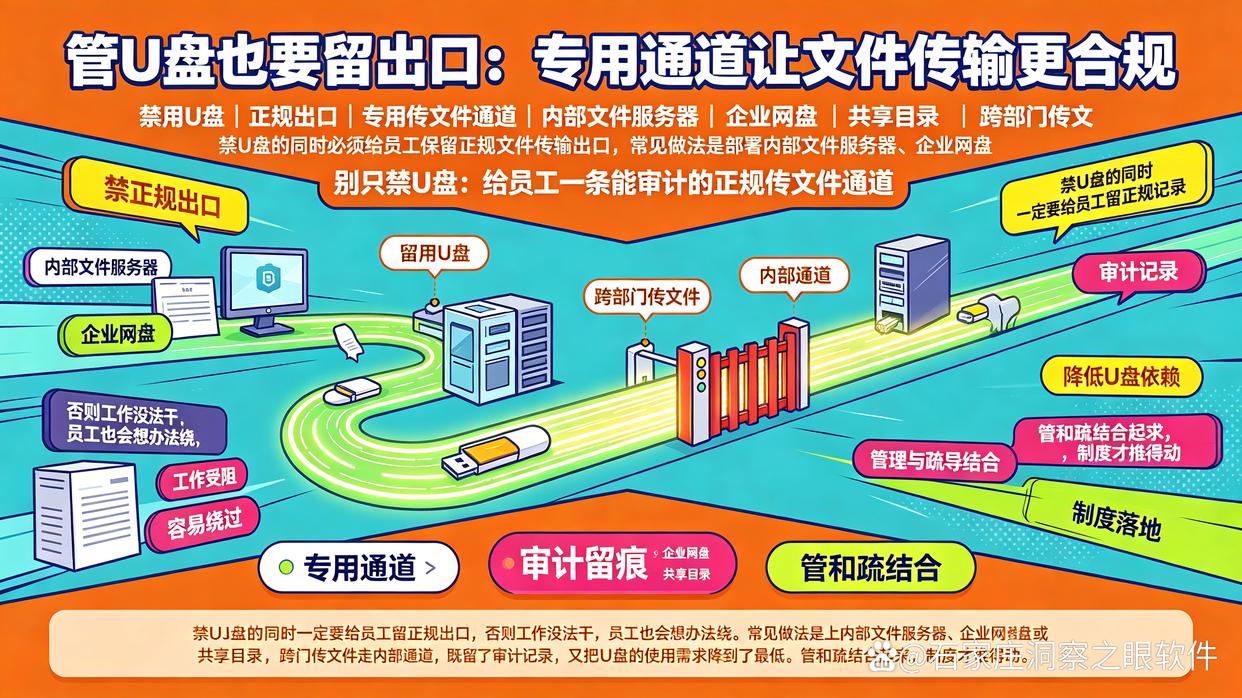
禁U盘的同时一定要给员工留正规出口,否则工作没法干,员工也会想办法绕。常见做法是上内部文件服务器、企业网盘或共享目录,跨部门传文件走内部通道,既留了审计记录,又把U盘的使用需求降到了最低。管和疏结合起来,制度才推得动。
总结:几台电脑用BIOS或注册表就够用;规模上百台、又想保留部分岗位U盘权限的,建议直接上洞察眼MIT这类终端管控系统,策略统一下发、外发全程留痕,省心也更可控。无论选哪种方案,记得配套一份USB使用管理制度,技术和制度双管齐下才能真正堵住泄密口子。
FAQ
1、公司电脑USB端口被禁用了,员工正常使用的鼠标键盘会受影响吗?
看管控方式。如果是用洞察眼MIT这类系统做分类管控,可以只拦U盘等存储设备,鼠标键盘打印机正常用,不影响办公;如果是BIOS或注册表全禁的方式,部分USB接口设备可能一起被禁,需要提前测试。
2、U盘禁止使用后,员工需要拷贝大文件怎么办?
推荐走内部正规通道:文件服务器、企业网盘或共享目录。如果确有需求,可以在管控系统里给特定员工开白名单授权,用指定U盘传文件,全程留有审计记录,安全和工作效率都能兼顾。
3、只用BIOS禁用USB端口靠谱吗?有什么办法能绕过?
BIOS禁用对普通员工基本够用,前提是一定要设置BIOS密码,否则开机进设置就能改回来。但它管理起来分散、改策略麻烦,也没有拷贝审计能力。电脑数量多或对数据安全要求高的公司,建议用统一管控平台来做,策略集中下发且可追溯。


 洞察眼MIT系统


 冀公网安备13019902001038号

