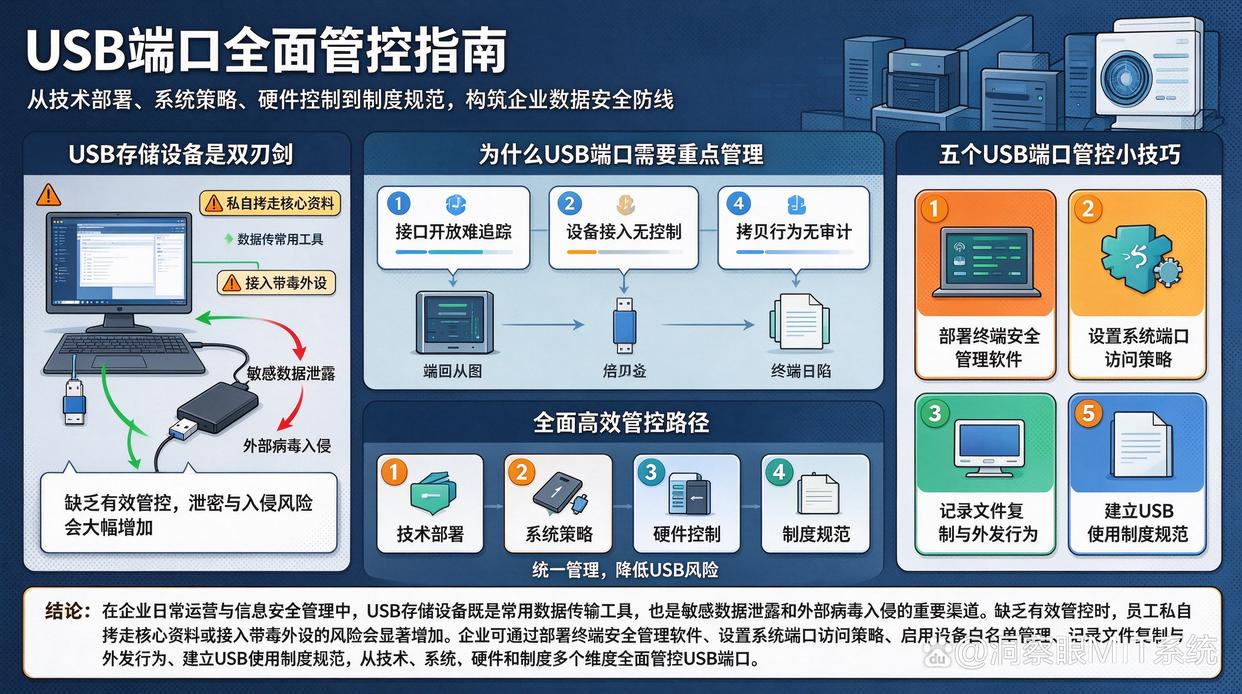
文章摘要:在企业日常运营与信息安全管理中,USB存储设备(如U盘、移动硬盘等)既是数据传输的常用工具,也是企业敏感数据泄露以及外部病毒入侵的重要渠道之一。如果缺乏有效的管
在企业日常运营与信息安全管理中,USB存储设备(如U盘、移动硬盘等)既是数据传输的常用工具,也是企业敏感数据泄露以及外部病毒入侵的重要渠道之一。如果缺乏有效的管控手段,员工私自拷走核心资料或接入带毒外设的风险将大幅增加。
如何全面、高效地管控USB端口?今天就为大家分享5个USB端口管控小技巧,覆盖技术部署、系统策略、硬件控制与制度规范,快来试试吧!
方法一:部署洞察眼MIT系统(专业终端软件管控)
使用专用的终端安全管理软件是最全面、最便捷的自动化管控方案,只需在服务端统一配置策略,即可实现全网终端的精准防护。
其核心管控功能主要包括:
权限精细化划分:支持按部门或个人设置USB存储设备的访问权限(完全禁止、只读模式、允许读写)。
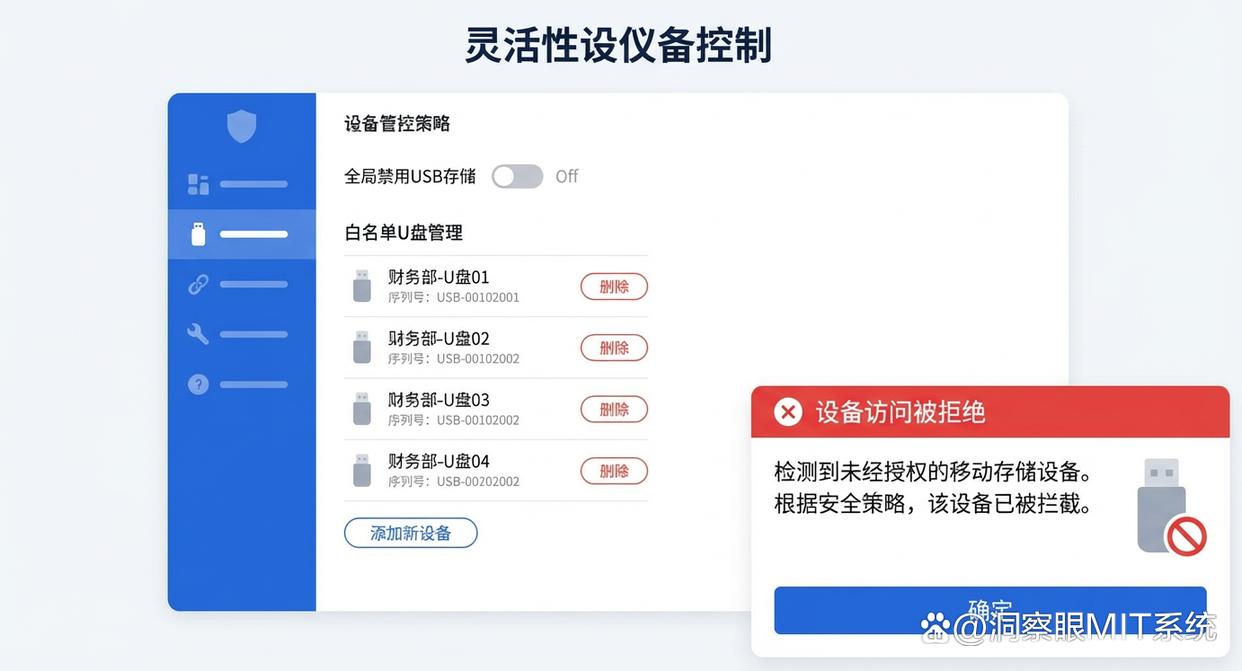
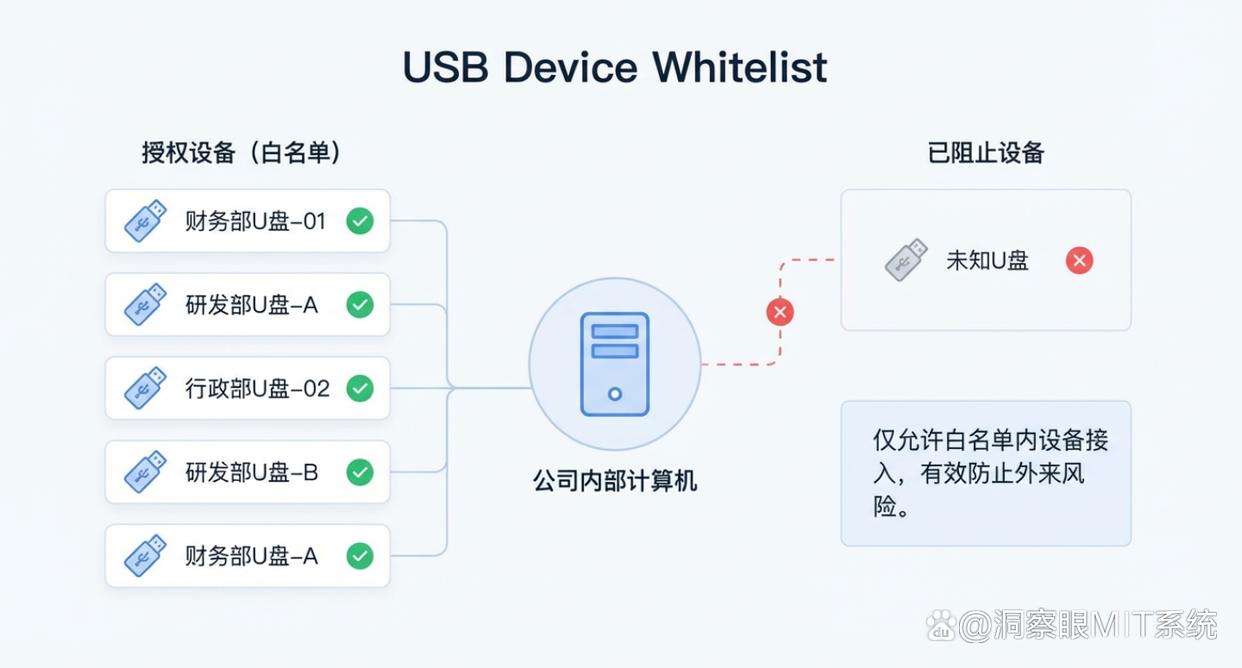
设备白名单授权:仅允许通过内部认证并登记序列号的特许U盘插入使用,未经授权的外来U盘一律拦截。
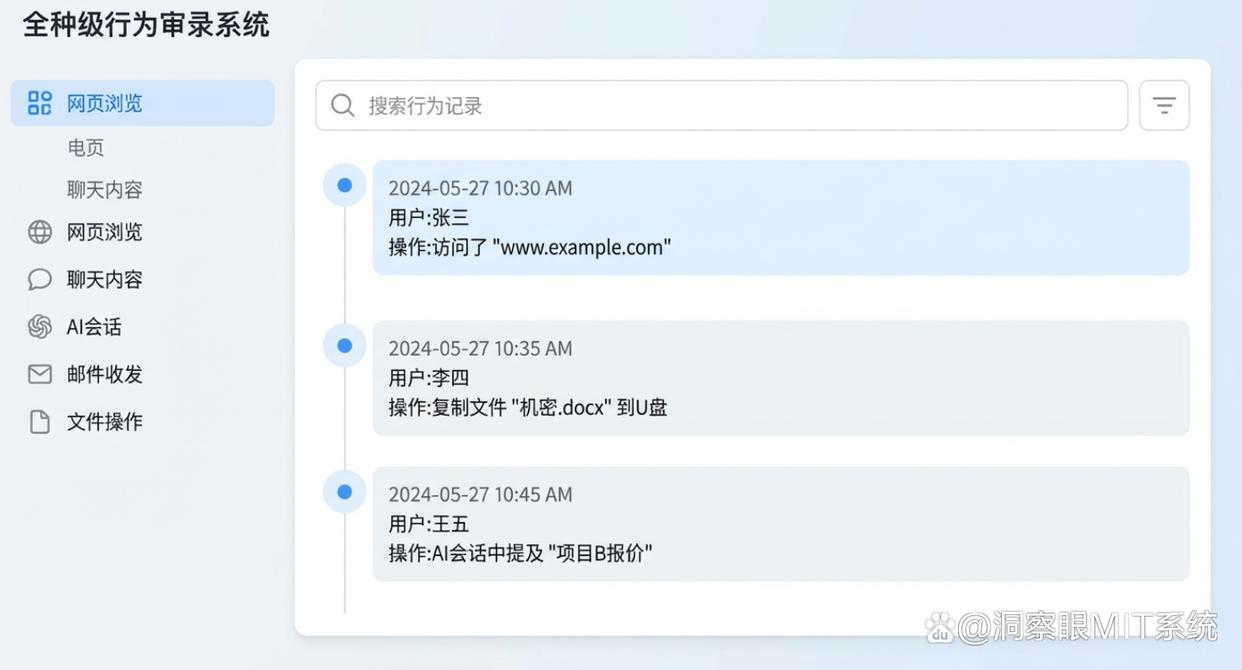
文件传输全程审计:详细记录U盘插入卸载时间、复制/删除/重命名文件的具体操作及文件名,方便日后溯源。
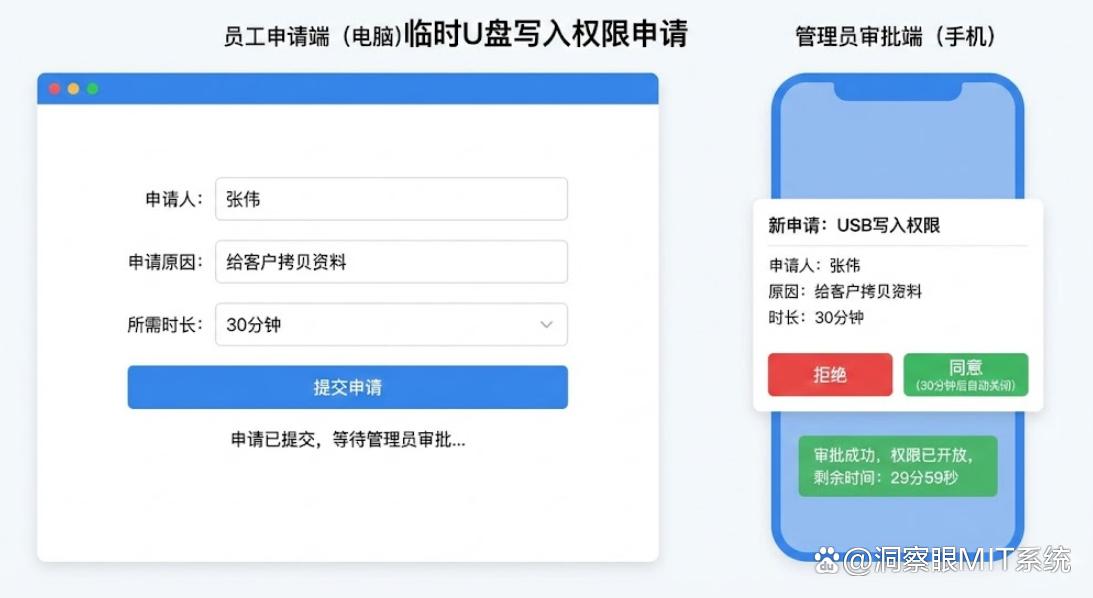
USB外发审批流程:员工如需将敏感文件写入U盘,需在线发起审批,主管批准后方可开通临时写入权限。
方法二:配置Windows组策略对象(GPO系统策略管控)
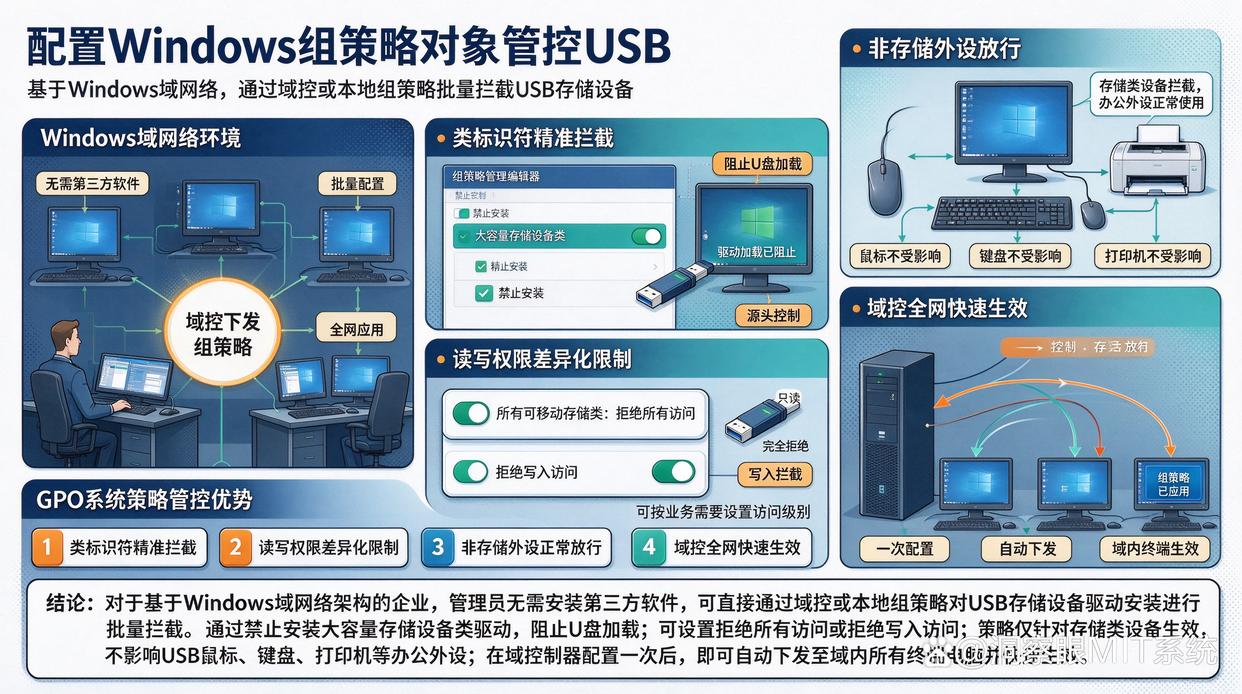
对于基于Windows域网络架构的企业,管理员无需安装第三方软件,可以直接通过域控或本地组策略对USB存储设备驱动的安装进行批量拦截。
其核心管控功能主要包括:
类标识符精准拦截:通过策略禁止安装“大容量存储设备类”驱动,直接阻止U盘加载。
读写权限差异化限制:可单独启用“所有可移动存储类:拒绝所有访问”或“拒绝写入访问”。
非存储外设放行:仅针对存储类设备生效,不会影响USB鼠标、键盘、打印机等办公外设的正常使用。
域控全网快速生效:只需在域控制器配置一次策略,即可自动下发并应用至域内所有终端电脑。
方法三:修改系统注册表项(单机底层配置管控)
在无域控环境或需对个别特定电脑进行隔离管控时,直接修改Windows注册表的服务配置项是一种轻量且生效迅速的方法。
其核心管控功能主要包括:
驱动服务启动项禁用:将 USBSTOR 服务的 Start 数值修改为 4,使系统直接拒绝启动USB存储服务。
动态恢复与切换:需要使用时重新将数值改回 3,即可瞬间恢复USB驱动的正常加载。
系统原生级防篡改:结合普通员工账号权限限制,非管理员账号无法修改注册表,防止策略被私自绕过。
零开销与高兼容性:不占用任何后台系统资源,适用于各版本Windows操作系统的单机管理。
方法四:主板BIOS/物理封堵(硬件与物理级管控)
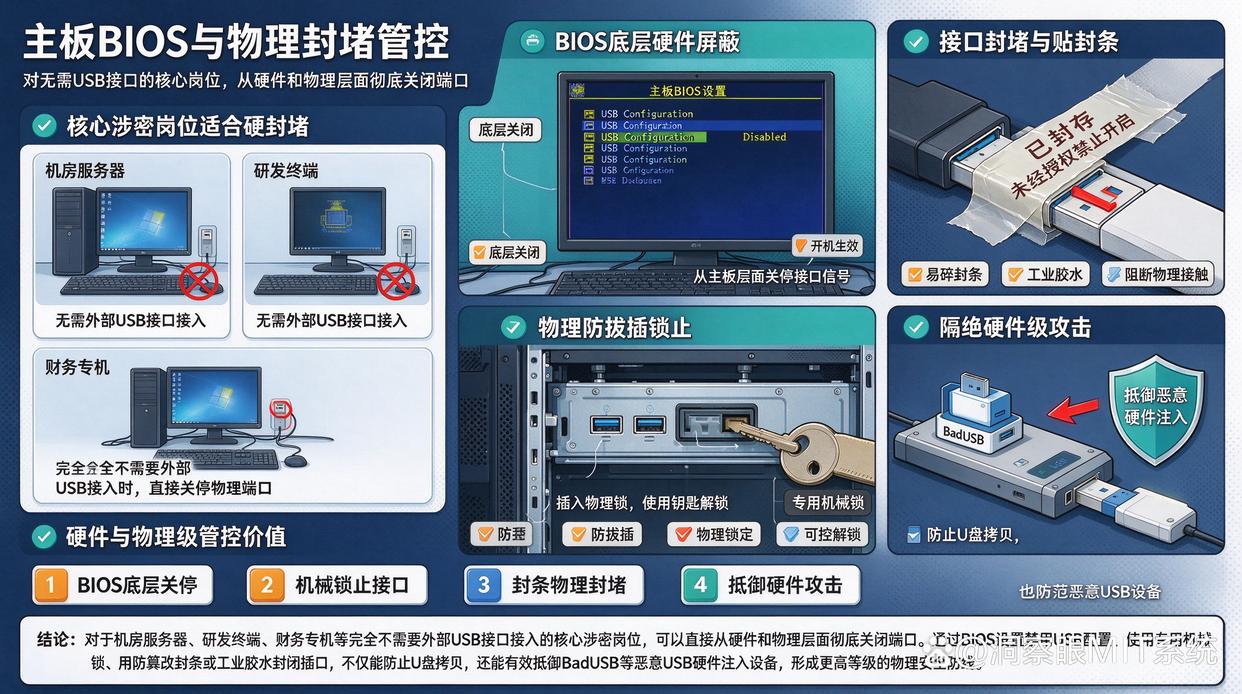
如果某些核心涉密岗位(如机房服务器、研发终端、财务专机)完全不需要任何外部USB接口接入,可以直接从硬件和物理层面彻底关闭端口。
其核心管控功能主要包括:
BIOS底层硬件屏蔽:在电脑开机进入BIOS界面,将 USB Configuration 设为 Disabled,从主板层面关停接口信号。
物理防拔插锁止:在机箱外露的USB物理接口插入专用的机械USB防尘接口锁,使用物理钥匙才能解锁。
接口封堵与贴封条:使用防篡改易碎封条或工业胶水封闭USB插口,阻断物理接触。
隔绝硬件级攻击:不仅能防U盘拷贝,还能有效抵御恶意的USB硬件注入设备(如 BadUSB)。
方法五:制定与落实USB使用管理制度(行政与规范管控)
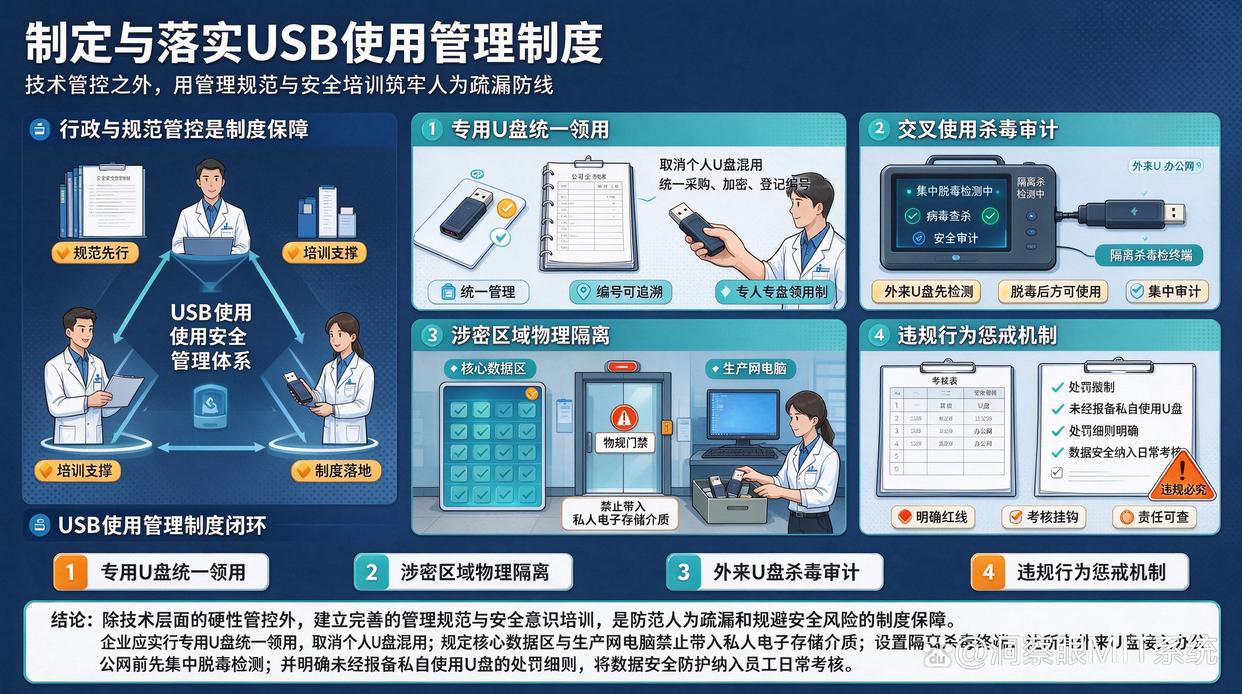
除了技术层面的硬性管控,建立完善的管理规范与安全意识培训,是防范人为疏漏和规避安全风险的制度保障。
其核心管控功能主要包括:
专用U盘统一领用:取消个人U盘混用,由公司统一采购、加密并登记编号,实行专人专盘领用制。
涉密区域物理隔离:规定核心数据区与生产网电脑禁止带入任何私人电子存储介质。
交叉使用杀毒审计:设置专用的“隔离杀毒终端”,所有外来U盘在接入办公网前必须先进行集中脱毒检测。
违规行为惩戒机制:明确未经报备私自使用U盘的处罚细则,将数据安全防护纳入员工日常考核。
总结
USB端口的安全管控并没有唯一的“标准答案”,企业可以根据自身的IT架构与安全要求灵活选择:
单机或小型办公环境可结合注册表修改与组策略;
高涉密环境可采用硬件BIOS关闭或物理封堵;
如果希望兼顾办公效率、自动化审批与行为审计,部署洞察眼MIT系统等专业终端管控软件则是最省心且高效的选择。

 洞察眼MIT系统


 冀公网安备13019902001038号