文章摘要:在企业数据安全管理中,U 盘等移动存储设备既是办公的“高效助手”,也是数据泄露和病毒入侵的“重灾区”。许多企业虽然明确规定“只允许使用公司登记的 U 盘”,但在
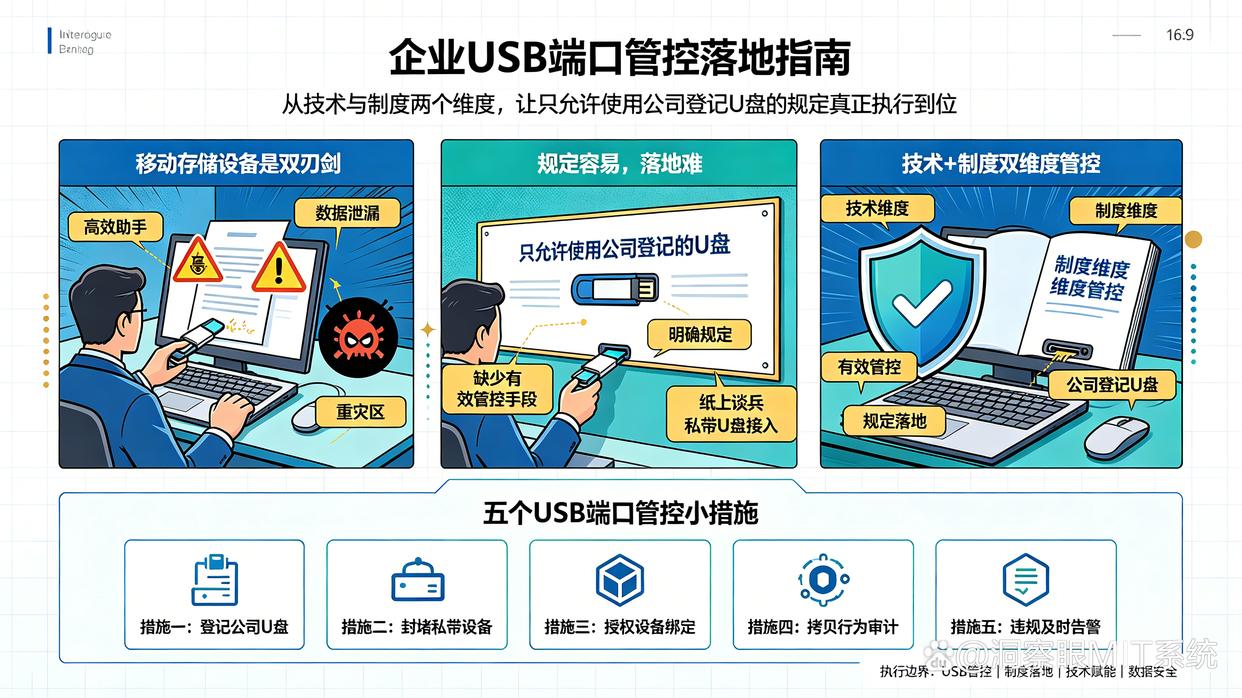
在企业数据安全管理中,U 盘等移动存储设备既是办公的“高效助手”,也是数据泄露和病毒入侵的“重灾区”。许多企业虽然明确规定“只允许使用公司登记的 U 盘”,但在实际落地时,往往因为缺少行之有效的管控手段而沦为纸上谈兵。
想要将这一规定真正落实到位,可以从“技术+制度”两个维度入手。以下为你精选的 5 个 USB 端口管控小措施,简单实用,建议分分钟码住!
一、 部署洞察眼 MIT 系统:实现智能精准的授权管控
这是目前效率最高、管控最精准的解决手段。如果仅依靠人工登记,很难识别员工插入的是否为公司统一发发的合规 U 盘。
通过部署洞察眼 MIT 系统,企业可以开启针对移动存储设备的专项管控策略:
设备硬件特征绑定:提取公司统一购买、登记的 U 盘硬件唯一标识(如 VID/PID 或序列号),并将其加入系统“白名单”。
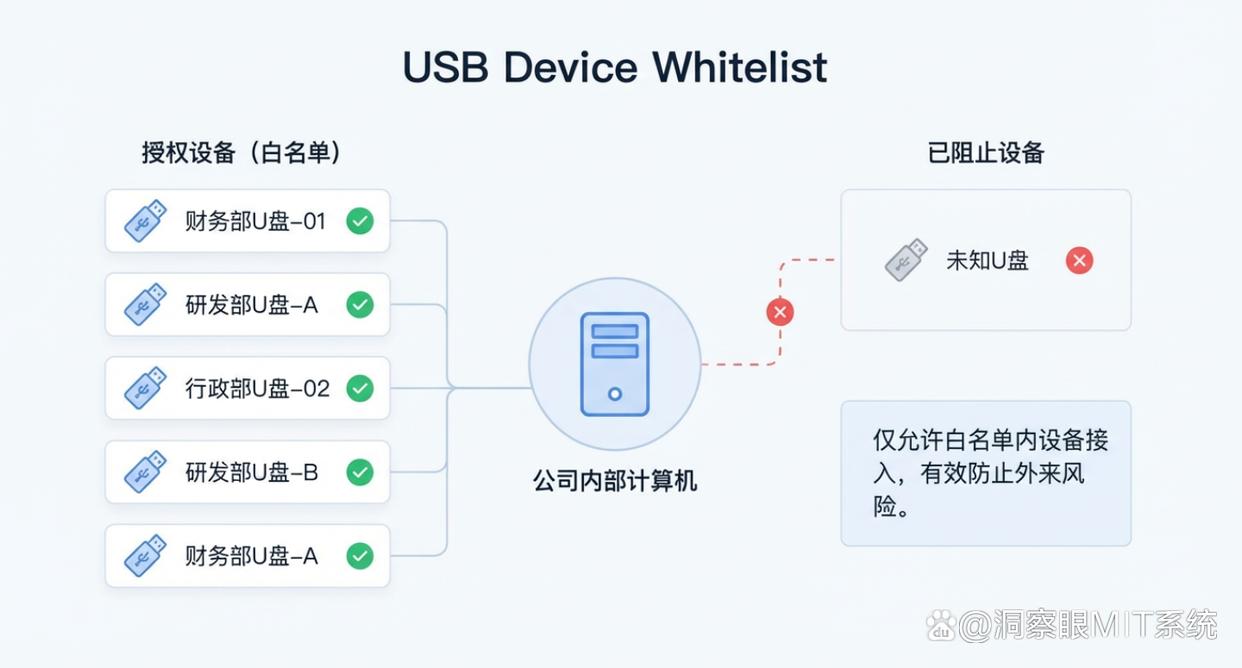
非授权设备一键禁用:所有未登记的私有 U 盘插入公司电脑后,系统会自动拦截并禁止读取,直接消除外接设备带来的泄密风险。
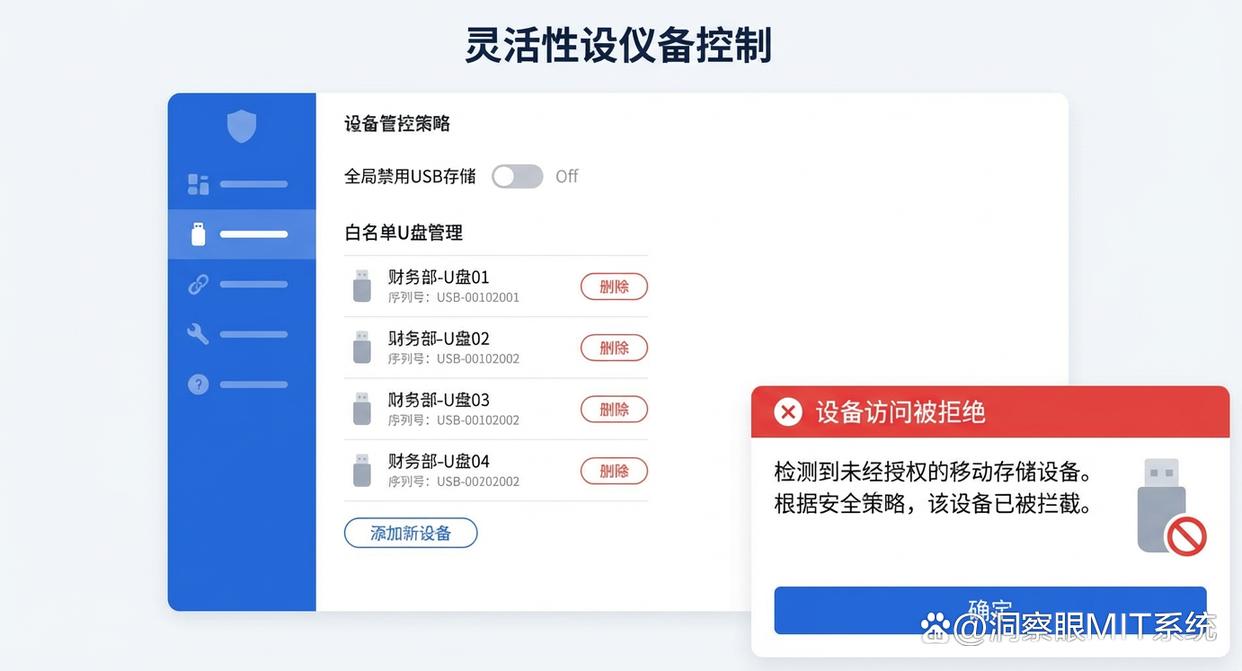
读写权限灵活划分:可根据岗位需求,将合规 U 盘设置为“仅读取”、“只写”或“完全控制”,避免不必要的数据复制。
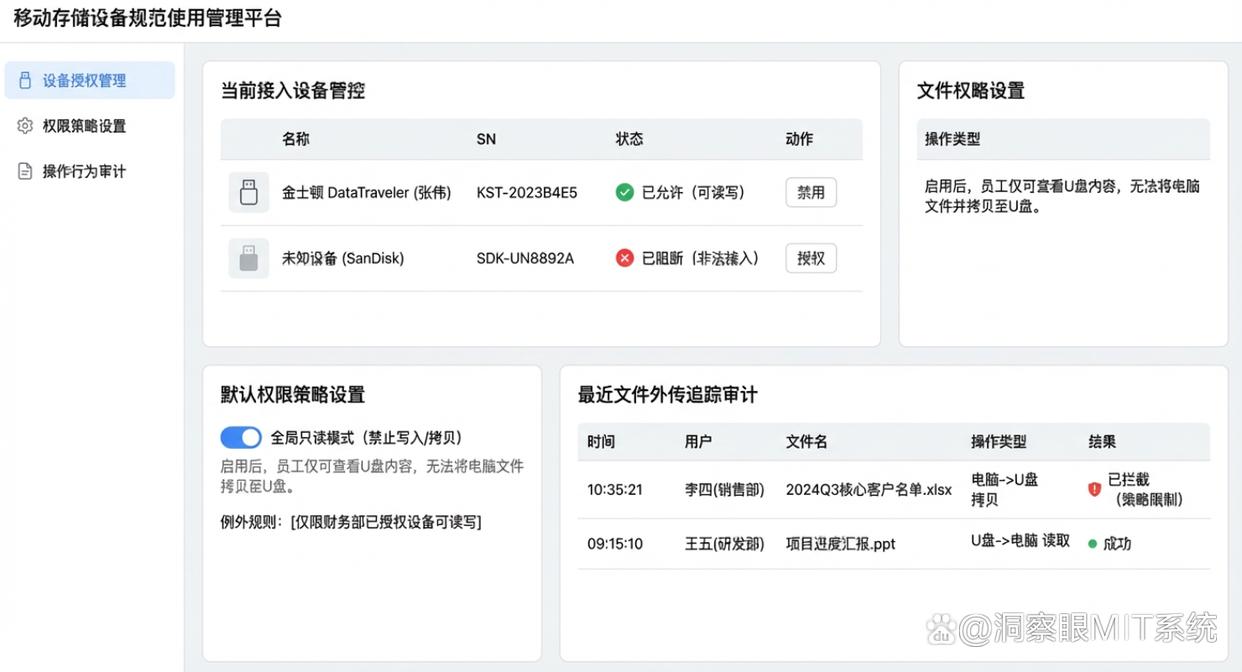
日志审计与文件追溯:员工向已授权 U 盘拷贝文件的操作全过程会被实时记录,包括文件名、时间及操作人,甚至支持备份拷贝的文件内容,确保事后有据可查。
二、 借助 Windows 组策略(GPO):批量禁用未授权存储设备
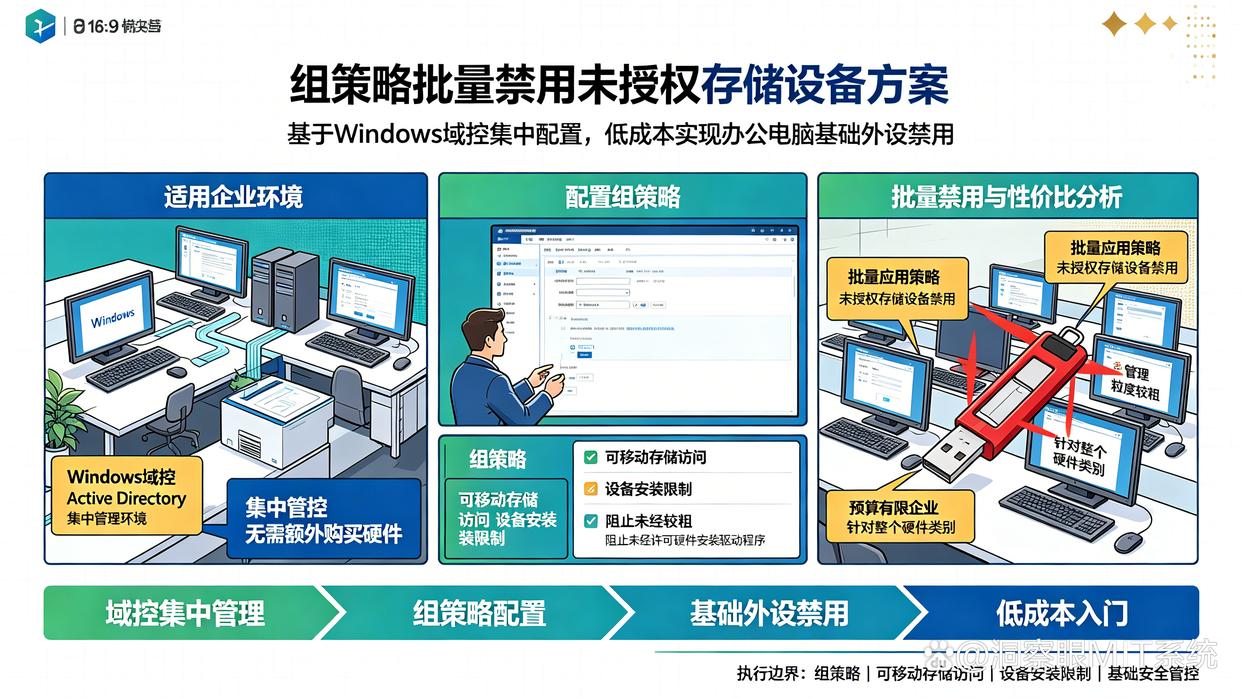
对于使用 Windows 域控(Active Directory)的企业,利用组策略进行集中管控是一种无需额外购买硬件的常用方案。
通过配置“可移动存储访问”或“设备安装限制”策略,管理员可以阻止未经许可的硬件类 ID 安装驱动程序。虽然这种方式管理粒度相对较粗(通常针对整个硬件类别,难以精细化区分具体哪一个 U 盘),但对于预算有限、仅需对办公电脑进行基础外设禁用的企业来说,是一个性价比极高的入门手段。
三、 注册表与 BIOS 双重加固:封堵本地绕过通道
对于没有统一域控的小型办公环境,可以通过对单机设备进行本地安全策略加固来提升防御力:
注册表修改:修改路径 HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\USBSTOR 中的 Start 数值,将其由 3(开启)改为 4(禁用),阻止系统加载 USB 大容量存储驱动。
BIOS 硬件级禁用:在电脑启动时进入 BIOS 界面,直接禁用主板上的 USB 接口功能(可仅保留鼠标键盘接口)。这种方式能有效防止员工通过进安全模式或重装系统来绕过软件层面的限制。
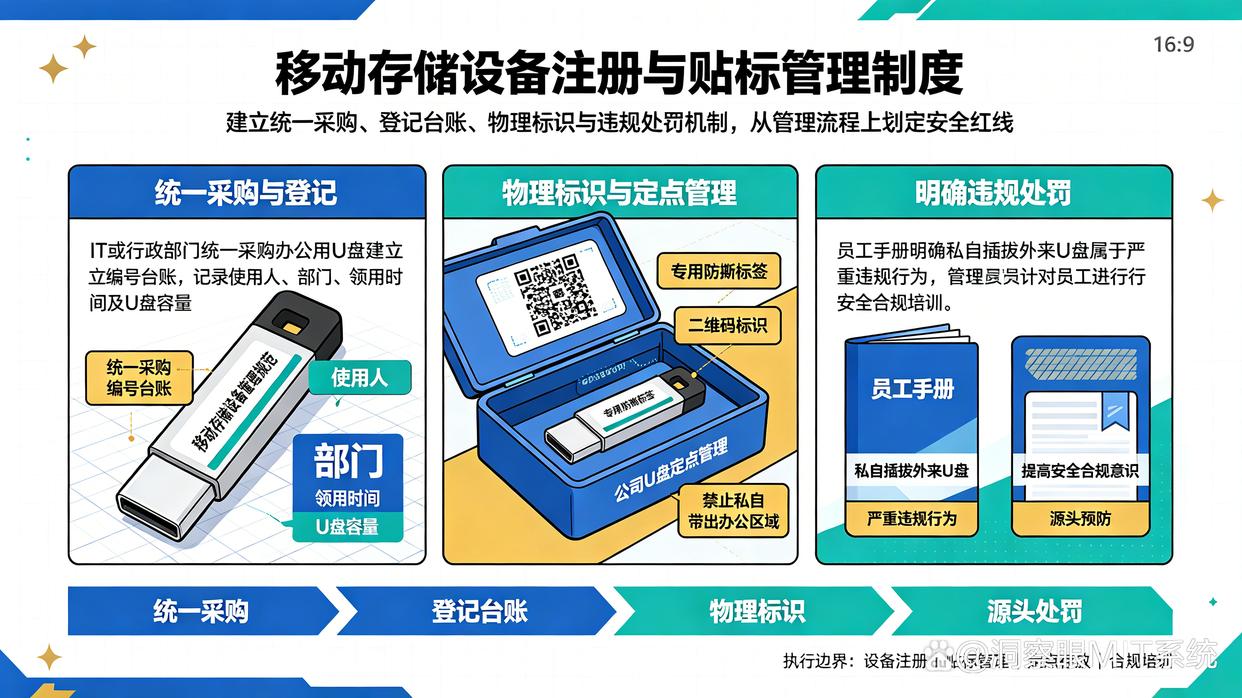
四、 制定设备注册与贴标制度:从管理流程上划定红线
技术手段是屏障,制度规范则是底线。企业应建立完善的《移动存储设备管理规范》:
统一采购与登记:所有办公用 U 盘由 IT 或行政部门统一采购,建立编号台账,记录使用人、部门、领用时间及 U 盘容量。
物理标识与定点管理:在登记的 U 盘外壳贴上专用的防撕标签或二维码,禁止员工私自将公司 U 盘带出办公区域。
明确违规处罚:在员工手册中明确告知“私自插拔外来 U 盘”属于严重违规行为,从源头上提高员工的安全合规意识。
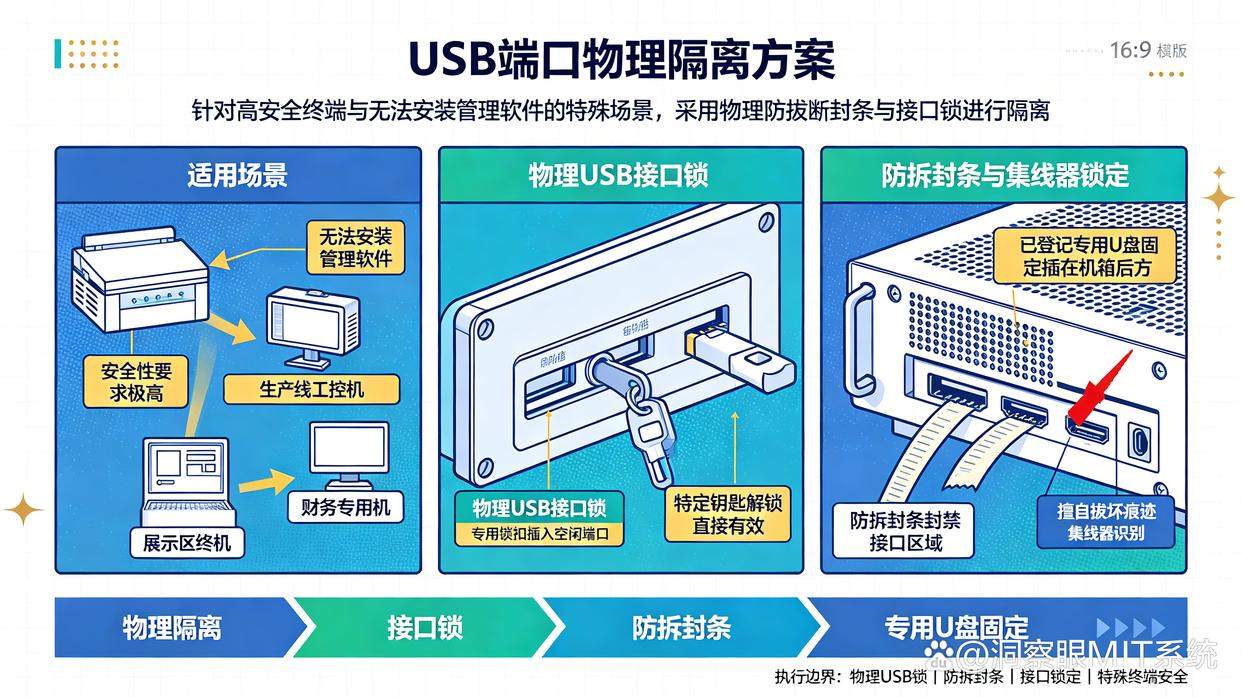
五、 采用物理防拔断封条/接口锁:针对特定终端进行物理隔离
在一些对安全性要求极极高、或无法安装管理软件的特殊场景(如生产线工控机、展示区终端、财务专用机),物理隔离是最直接有效的手段:
物理 USB 接口锁:使用专用的物理 USB 锁扣插入空闲端口,只有持有特定钥匙的管理员才能解锁。
防拆封条与集线器锁定:将已登记的专用 U 盘固定插在机箱后方,并用防拆封条封禁 USB 接口区域,一旦被擅自拔插即可通过封条损坏痕迹立刻识别。
总结
要想实现“只允许使用公司登记的 U 盘”,单纯靠员工自觉是远远不够的。最佳的落地实践通常是以“洞察眼 MIT 系统”这类专业管理工具为核心进行精准识别与权限管控,同时辅以组策略、物理封堵及严格的管理制度,组合出击,才能真正为企业的数据安全构筑一道坚不可摧的防线。

 洞察眼MIT系统


 冀公网安备13019902001038号