
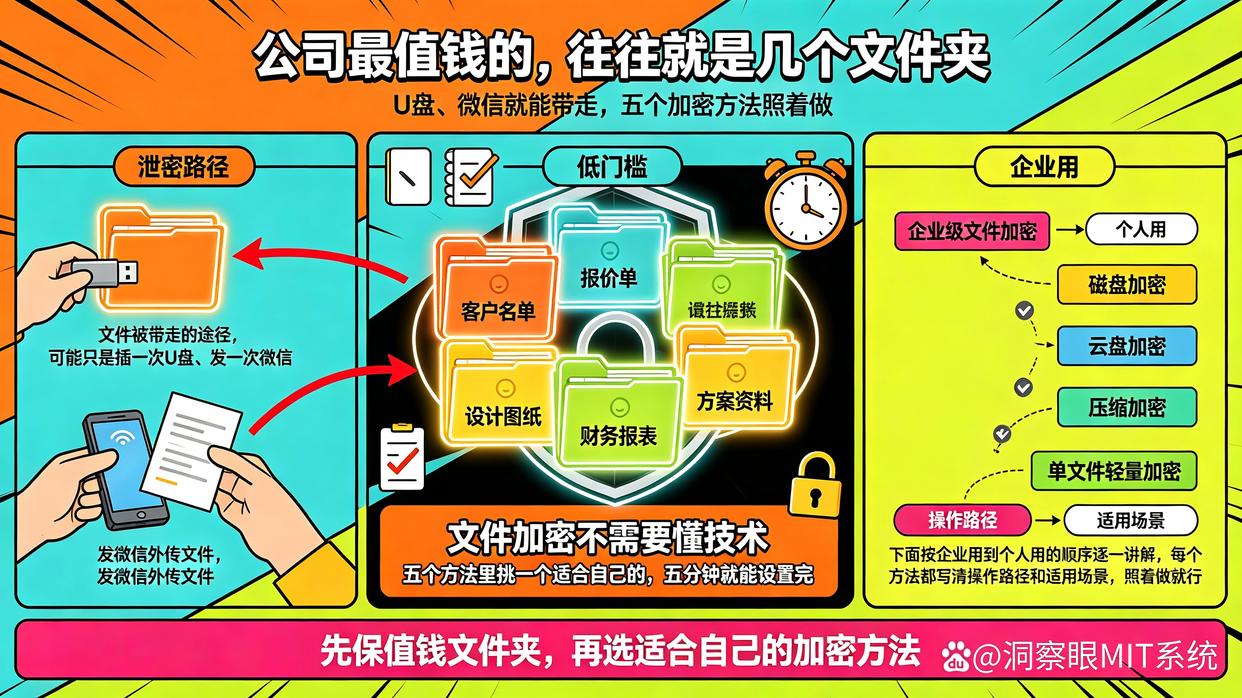
文章摘要:公司里最值钱的东西,往往就是几个文件夹:客户名单、报价单、设计图纸、财务报表。而这些文件被带走的途径,可能只是插一次U盘、发一次微信。文件加密不需要懂技术,五个
公司里最值钱的东西,往往就是几个文件夹:客户名单、报价单、设计图纸、财务报表。而这些文件被带走的途径,可能只是插一次U盘、发一次微信。文件加密不需要懂技术,五个方法里挑一个适合自己的,五分钟就能设置完。
下面按“企业用”到“个人用”的顺序逐一讲解,每个方法都写清操作路径和适用场景,照着做就行。
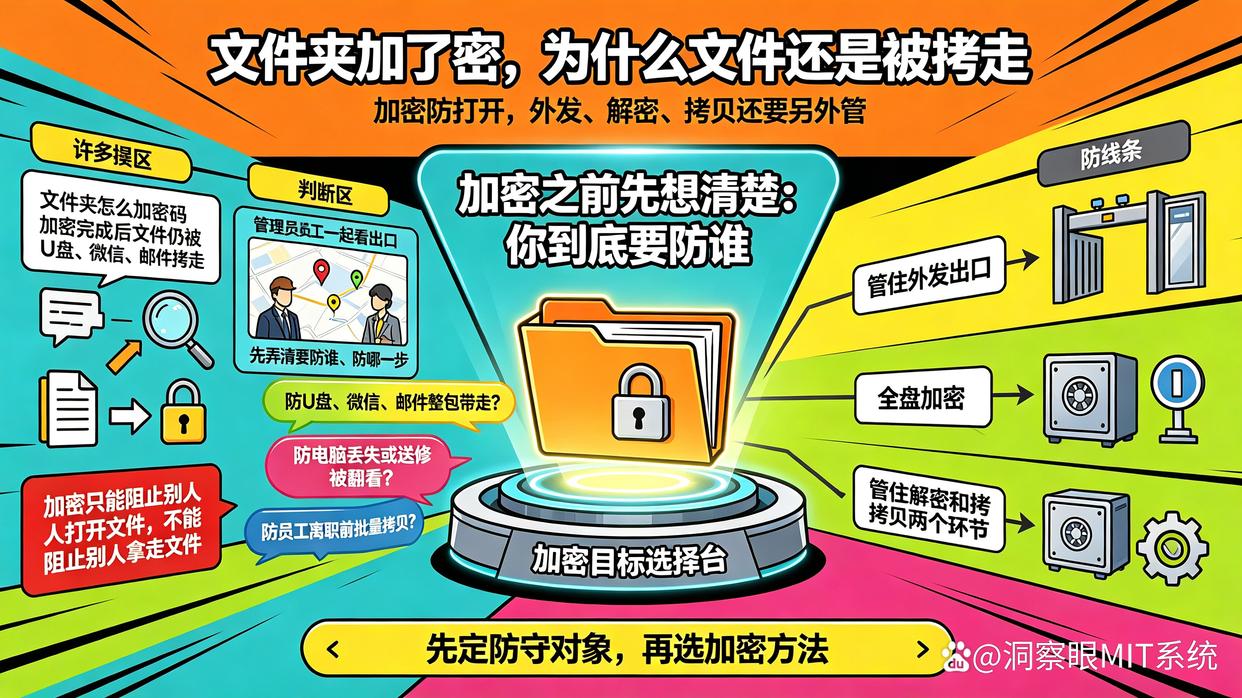
一、加密之前先想清楚:你到底要防谁
很多人一开始就搜索“文件夹怎么加密码”,但加密完成后,文件还是被拷走了。原因很简单:加密只能阻止别人打开文件,不能阻止别人拿走文件。 先弄清要防谁、防哪一步:
怕U盘、微信、邮件把文件整包带出去,就要管住“外发”这个出口
怕电脑丢失或送修时被翻看,用全盘加密就够了
怕员工离职前批量拷贝,光加密不够,还要管住解密和拷贝这两个环节
想清楚这一点,后面五个方法你就知道该选哪个了。
二、五个方法分享
方法一:用洞察眼MIT系统做透明加密,企业内部最常见
这是五种方法里唯一一个“员工感觉不到、文件却已经被保护”的方案,适合有十几台以上电脑、有核心资料的公司。
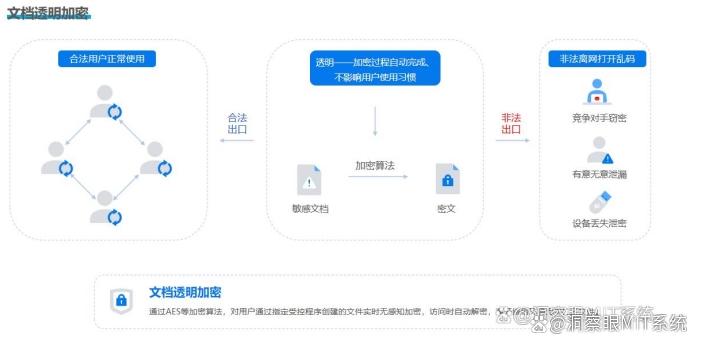
功能一:透明加密,保存即加密
按文件类型自动加密:CAD图纸、Office文档、PDF、源代码、压缩包,指定哪几类,就加密哪几类
按部门分配密钥:研发部、财务部、销售部各用各的,跨部门文件打不开,内部协作不受影响
全程无感知:员工照常双击打开、编辑、保存,不需要多操作一步;一旦离开公司网络,或把文件拷到家里电脑,文件打开就是乱码
功能二:外发管控,逐一限制外发渠道
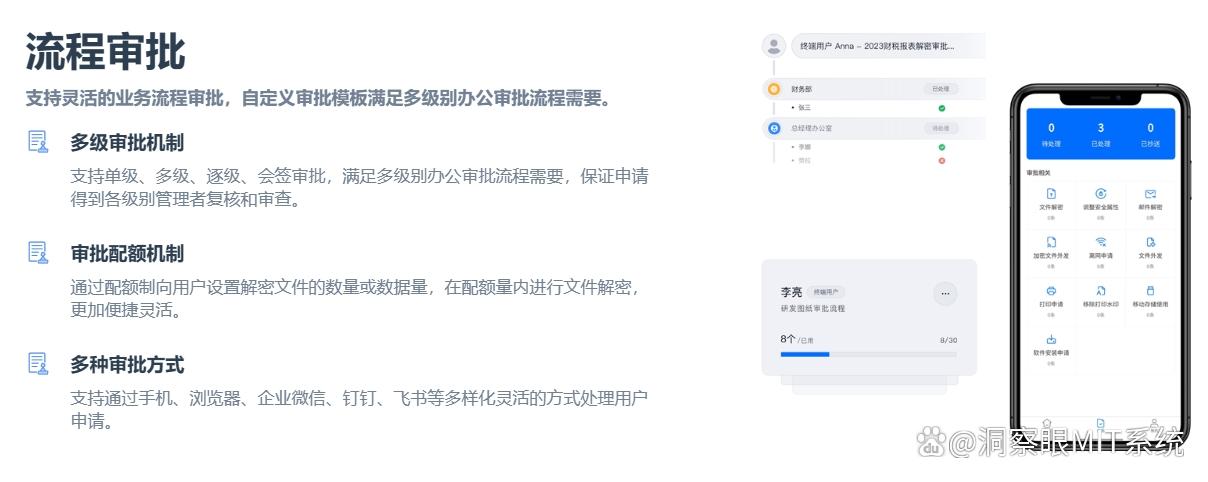
外发审批:文件要发给客户,需走流程申请,批准后才能外发
外发文件包:可以设置打开次数、有效期,并绑定指定电脑,过期自动失效
远程作废:合作方那边已经发出去的文件,事后也能远程收回
功能三:U盘与设备管控
U盘分级:禁用、只读、专用U盘白名单,只有登记过的U盘能写入
拷贝留痕:谁在什么时间把哪个文件拷到了哪个设备,记录里都能查到
手机、蓝牙、刻录、打印同步管控,别只盯着U盘这一个出口
功能四:解密审批与密钥管理,管好“解密”这个动作
解密申请:员工确实要把原文件发给客户,就线上提交申请,写清用途和接收方,管理员审批后才解密,谁批的、什么时候批的都有记录
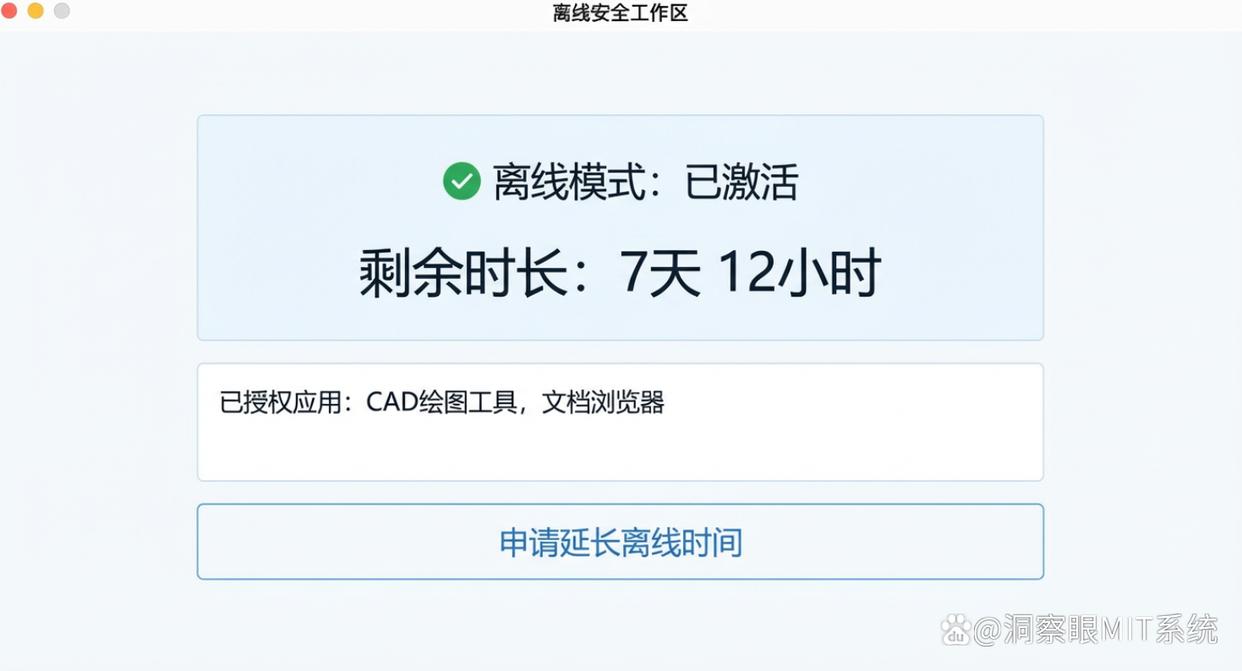
离线授权:笔记本带出去出差,可以设定离线可用天数,比如7天,到期自动回到加密状态,不至于人把电脑带走了文件还是明文
分级密钥:核心图纸、财务数据、普通文档分不同密钥管理,某个人离职,只吊销他那一把密钥,不用全公司换一遍密钥
应急密钥:给自己留一把应急密钥,员工电脑坏了、人离职了,文件还能正常调出来,不至于把自己锁死
一句话总结:这套方案的价值不在于“加密”两个字,在于把加密、外发、U盘、密钥串成一条完整的流程。
方法二:Windows自带的BitLocker和EFS,不花钱
个人用户或者小团队,可以先用手上现成的功能。
BitLocker(专业版及以上系统)
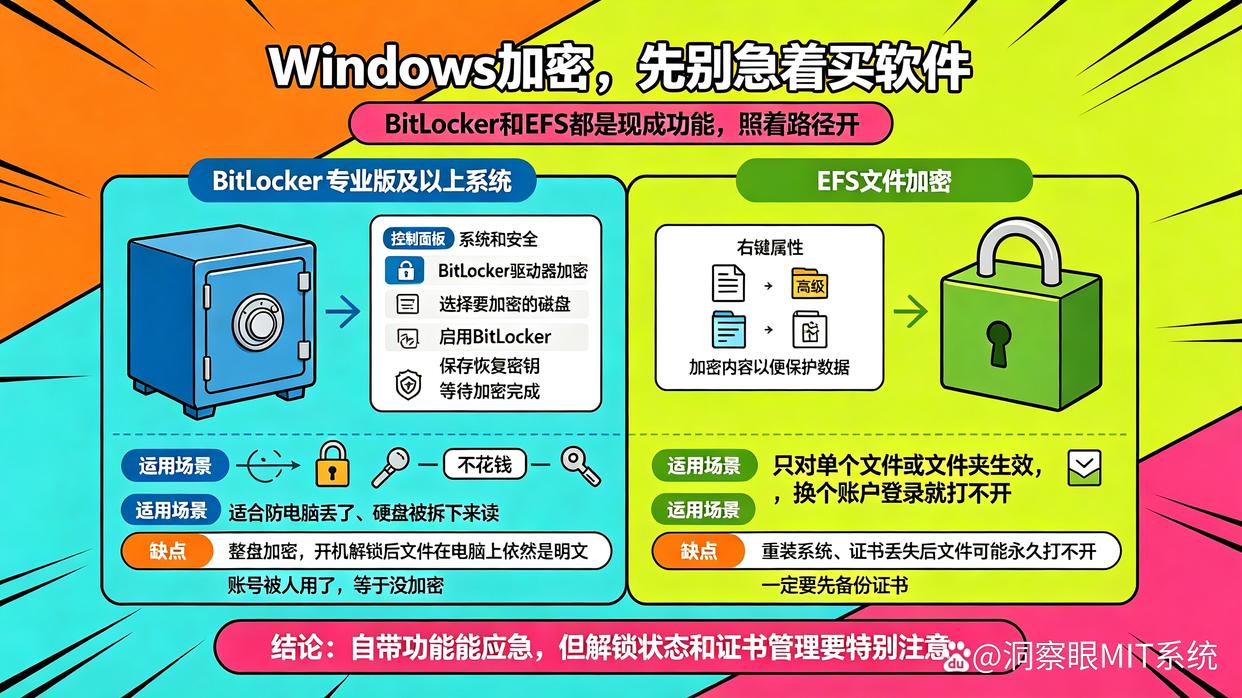
依次进入控制面板、系统和安全、BitLocker驱动器加密,选择要加密的磁盘,启用BitLocker,保存恢复密钥,然后等待加密完成。
适合防“电脑丢了、硬盘被拆下来读”。缺点是整盘加密,开机后系统解锁了,文件在电脑上依然是明文;账号被人用了,等于没加密。
EFS文件加密(右键属性、高级、加密内容以便保护数据)
只对单个文件或文件夹生效,换个账户登录就打不开。缺点是重装系统、证书丢失后文件可能永久打不开,一定要先备份证书。
方法三:压缩包加密,最随手的一种
要发给别人一个文件,又不想让它明着传,压缩加密最直接。
7-Zip:右键、添加到压缩包、在加密区输入密码、加密方式选AES-256
WinRAR:右键、添加到压缩文件、设置密码、勾选“加密文件名”
关键提醒:一定要勾选“加密文件名”。 否则别人不用密码也能看到压缩包里装了什么,等于只锁了门没拉上窗帘。
缺点是密码得单独告诉对方,走微信发密码、走邮件发文件,才算稍微安全一点。
方法四:Office和PDF自带的密码,够用但有限
Word、Excel、PPT: 依次点击文件、信息、保护文档、用密码进行加密。设置一次,每次打开都要输。
PDF: 用WPS或Edge打开,在另存为PDF时设置打开密码和权限密码,权限密码可以禁止打印、禁止复制文字。
这类加密适合“一份文件只给特定的人看”的场景,比如投标文件、薪酬表。但要注意,Office文档的密码防护强度有限,市面上有不少工具可以绕过,重要文件别只靠这一层。
方法五:硬件加密U盘、移动硬盘,管住“带走”这一步
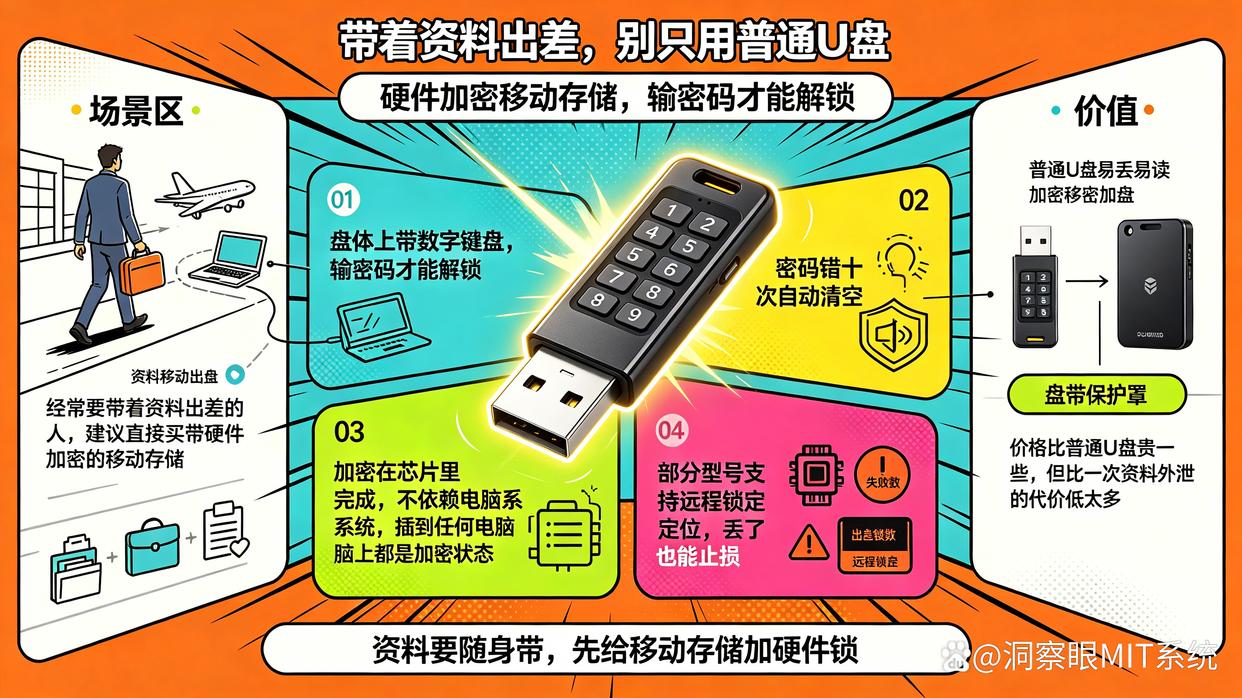
经常要带着资料出差的人,建议直接买带硬件加密的移动存储。
盘体上带数字键盘,输密码才能解锁,密码错十次自动清空
加密在芯片里完成,不依赖电脑系统,插到任何电脑上都是加密状态
部分型号支持远程锁定和定位,丢了也能止损
价格比普通U盘贵一些,但比一次资料外泄的代价低太多。
常见问题
Q1:电脑文件加密后自己忘了密码,文件还能救回来吗?
分情况。BitLocker有恢复密钥,也就是当初保存的那个48位数字,用密钥可以解锁;EFS如果证书丢了,基本救不回来;压缩包密码忘了,只能靠暴力破解,长密码实际上等于无解。所以加密的同时一定要把密钥和密码单独存一份,别存在同一台电脑上。
Q2:给文件加密会不会拖慢电脑,影响正常办公?
会有一点,但可以忽略。透明加密走的是驱动层,员工打开一个Word文档几乎感觉不到延迟;全盘加密(BitLocker)在首次加密时会占一些CPU,加密完成后日常使用影响很小。真正影响效率的是“每次打开都要输密码”这种方案,文件一多就没人愿意用了。
Q3:公司几十上百台电脑,一台台去设置加密靠谱吗?
不靠谱,也管不住。手工加密的问题在于:谁忘了设、谁偷偷解密了、谁把文件拷走了,你都不知道。规模一上来,就得用能集中下发策略、集中查看加密状态的方式,管理员在一个后台把加密规则、U盘权限、外发审批一次配好,新员工入职自动套用,这才是可落地的做法。
总结
五个方法没有绝对的好坏,只有匹配不匹配:个人防丢,BitLocker加压缩包加密就够;几个人小团队,Office密码加硬件U盘能应付;只要有核心资料、有员工流动、有外部协作,就得考虑“加密、管控、密钥”三者同步搭起来的方案,否则加密只是给文件加了把锁,钥匙还挂在门上。
选型的时候别只看“能不能加密”,多问一句:解密的审批能不能管、文件发出去能不能收回、离职前有没有限制。想清楚这三个问题,答案基本就出来了。


 洞察眼MIT系统


 冀公网安备13019902001038号

