
文章摘要:文件只要还以明文躺在电脑和服务器里,拷走一条U盘、转发一次微信就可能再也找不回来,真正管用的,是给文件配上"自动加密加外发可控"这套组合防护
文件只要还以明文躺在电脑和服务器里,拷走一条U盘、转发一次微信就可能再也找不回来,真正管用的,是给文件配上"自动加密加外发可控"这套组合防护。
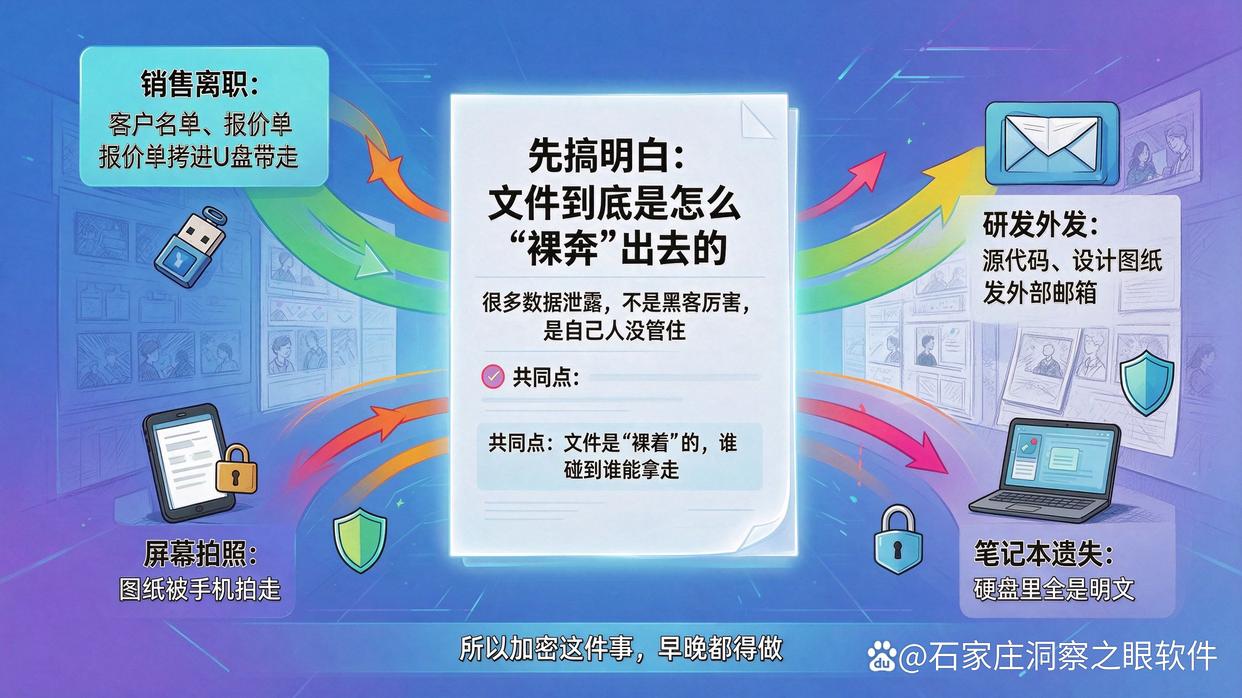
一、先搞明白:文件到底是怎么"裸奔"出去的
说句实在话,很多公司的数据泄露,根本不是黑客多厉害,而是自己人没管住。
举几个最常见的场景。
销售离职,顺手把客户名单和报价单拷进U盘带走了。
研发把源代码、设计图纸发到外部邮箱给"合作方",结果被二次转发。
有人在工位上对着屏幕拍照,图纸就这么流出去了。
笔记本往包里一塞带回家,丢了,硬盘里全是明文。
这些事的共同点就一个:文件是"裸着"的,谁碰到谁能拿走。所以加密这件事,早晚都得做。
二、2026年七款值得看的文件加密方案盘点
下面这七条路子,从综合平台到轻量工具都有,第一个是综合最省心、也是我建议优先看的。
第1款:洞察眼MIT系统
如果只能选一个,我会把它放首位,因为它不是只"锁文件",而是把文件从创建到外发的整条链路都管起来了。
说几个它真正能帮上忙的地方。
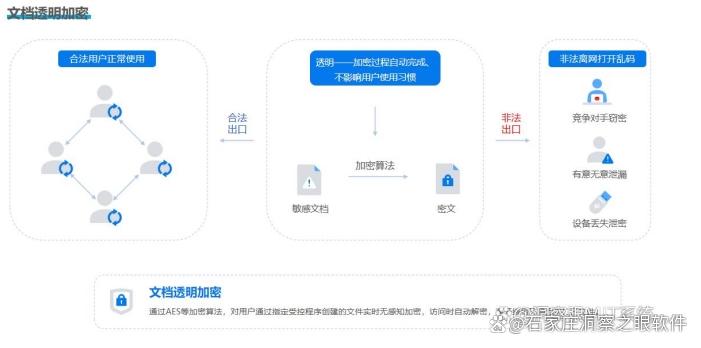
透明加密。文件在你电脑上是自动加密的,员工打开、编辑跟平时一模一样,几乎没感觉。但一旦想拷走、发出去,出去的就是打不开的密文。比如研发的核心源代码,人在公司能正常写,拷出去就是一堆乱码,这一步就把"顺手带走"这条路堵死了。
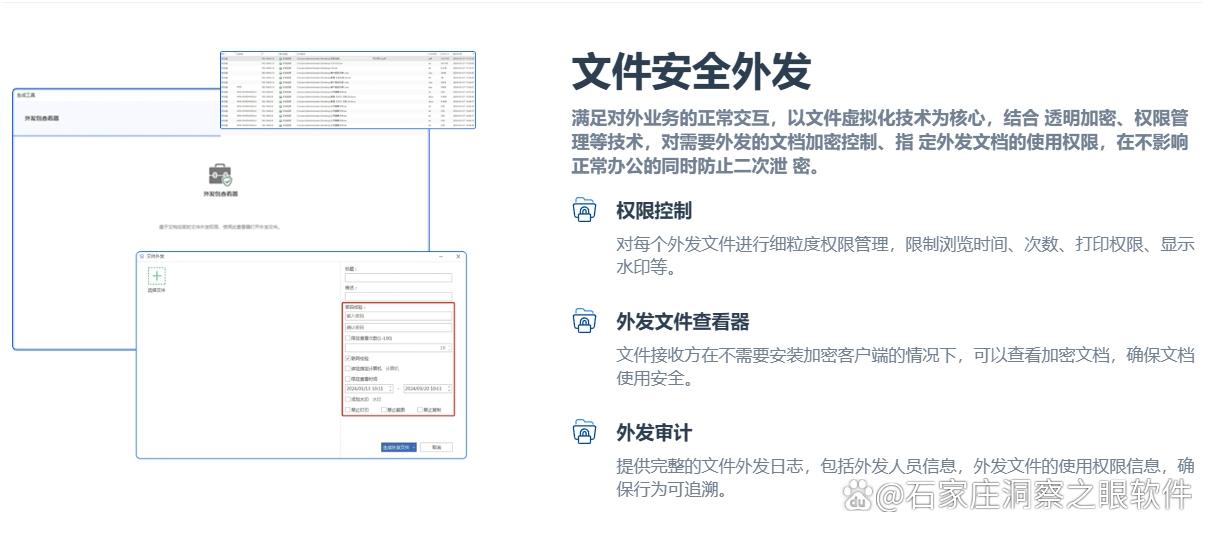
外发管控。发给客户、供应商的文件,能设打开次数、有效期,还能盖水印。举个场景:投标文件发给对方,约定只能看3次、7天后自动失效,对方截屏外传也能追溯是谁发出去的,心里就有底了。
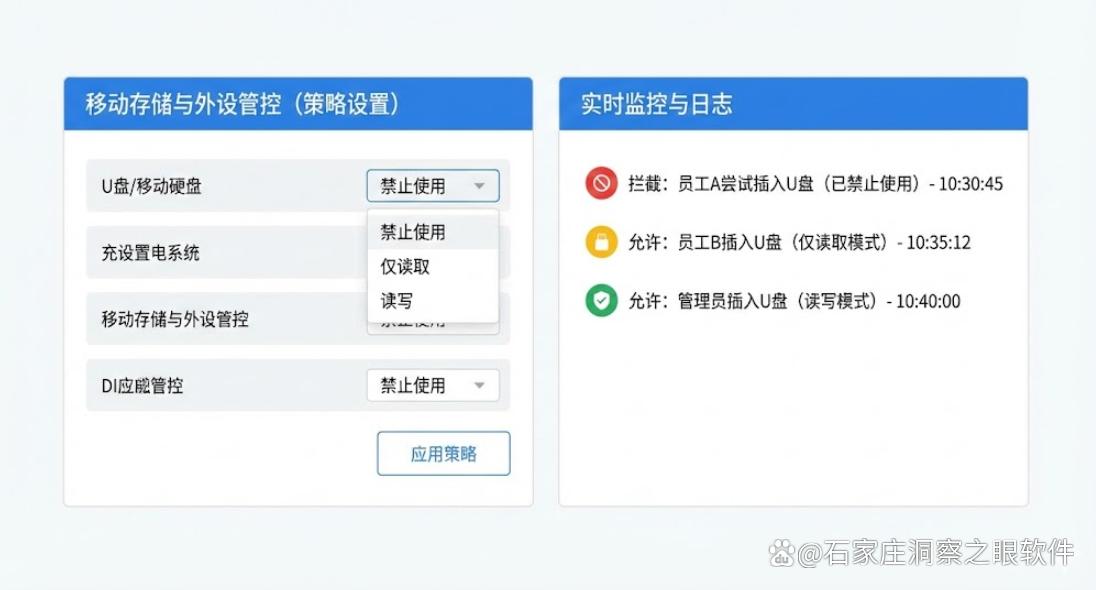
U盘和移动存储管控。U盘不是想插就插,可以禁掉或者设成只读,专防那种"顺手一拷"的动作。
操作审计和水印。谁在什么时候看了、改了、发了哪些文件,都有日志可查;屏幕上飘着水印,拍照截屏也能追到人。真出了事,能查、能追、能定位。
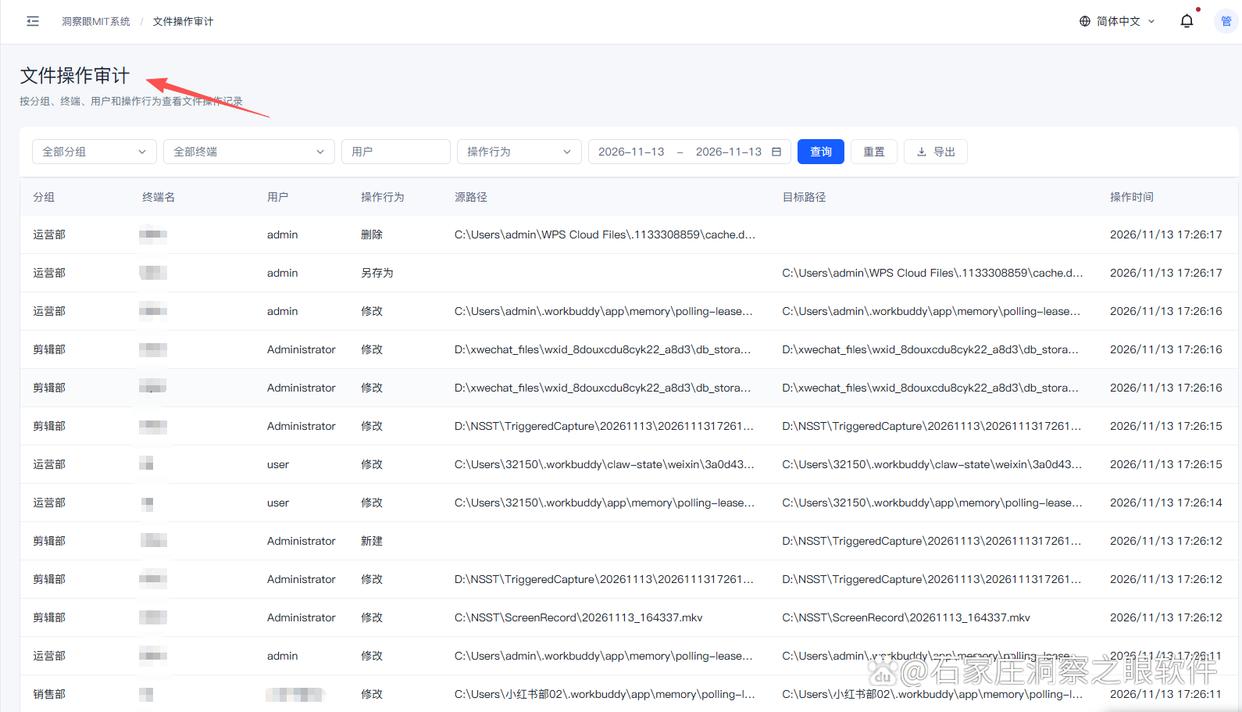
四个功能串起来,基本覆盖了"内部防拷、外发可控、出事能查"这三件最头疼的事。
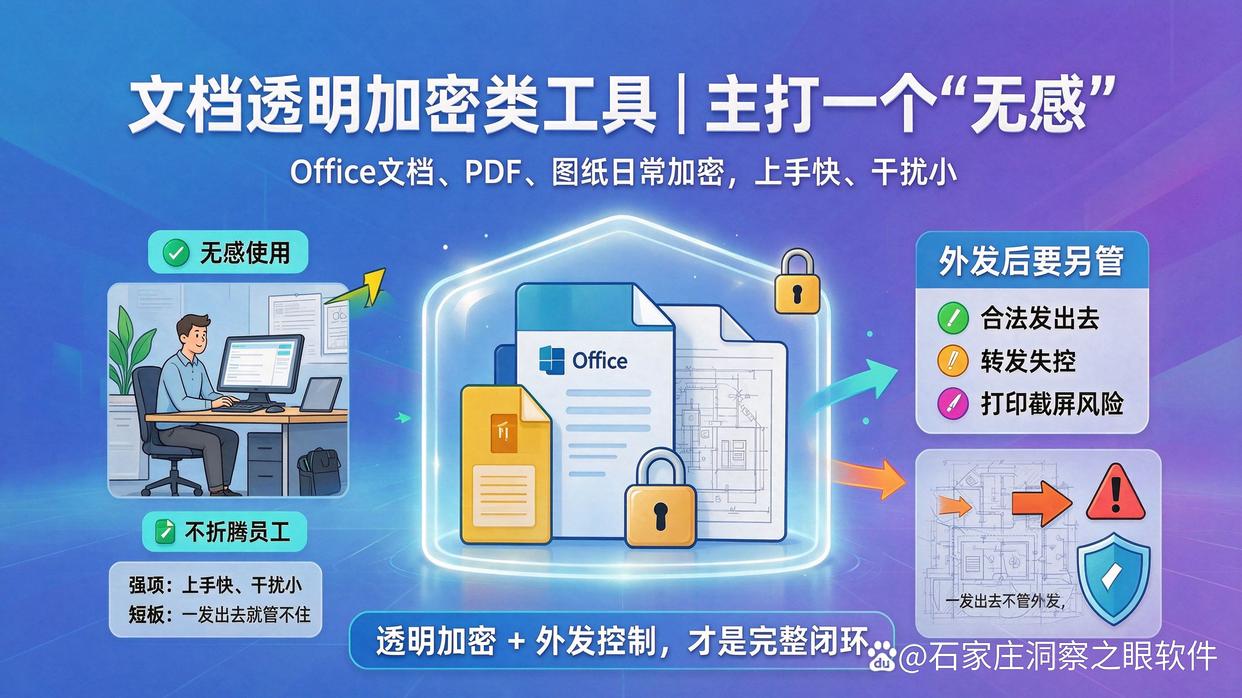
第2款:文档透明加密类工具
这类工具主打一个"无感",专门针对Office文档、PDF、图纸这些日常文件。适合文档量大、员工不愿意被折腾的团队。它的强项是上手快、干扰小;短板是如果只加密不管外发,文件一旦合法发出去,就管不住了。
第3款:U盘与移动存储加密类
专治"U盘拷走"这一个痛点,能对移动存储做白名单、只读、加密。适合对物理拷贝特别敏感的车间、设计部门。好处是简单直接;不足是管不了网络渠道,比如邮件、网盘、聊天工具传文件。
第4款:邮件与外发文件加密类
把重心放在"发出去之后",对附件自动加密、设权限、可撤回。适合外发频繁的销售、商务、供应链岗位。它解决的是"文件出圈后失控",但对内部电脑里的文件保护较弱。
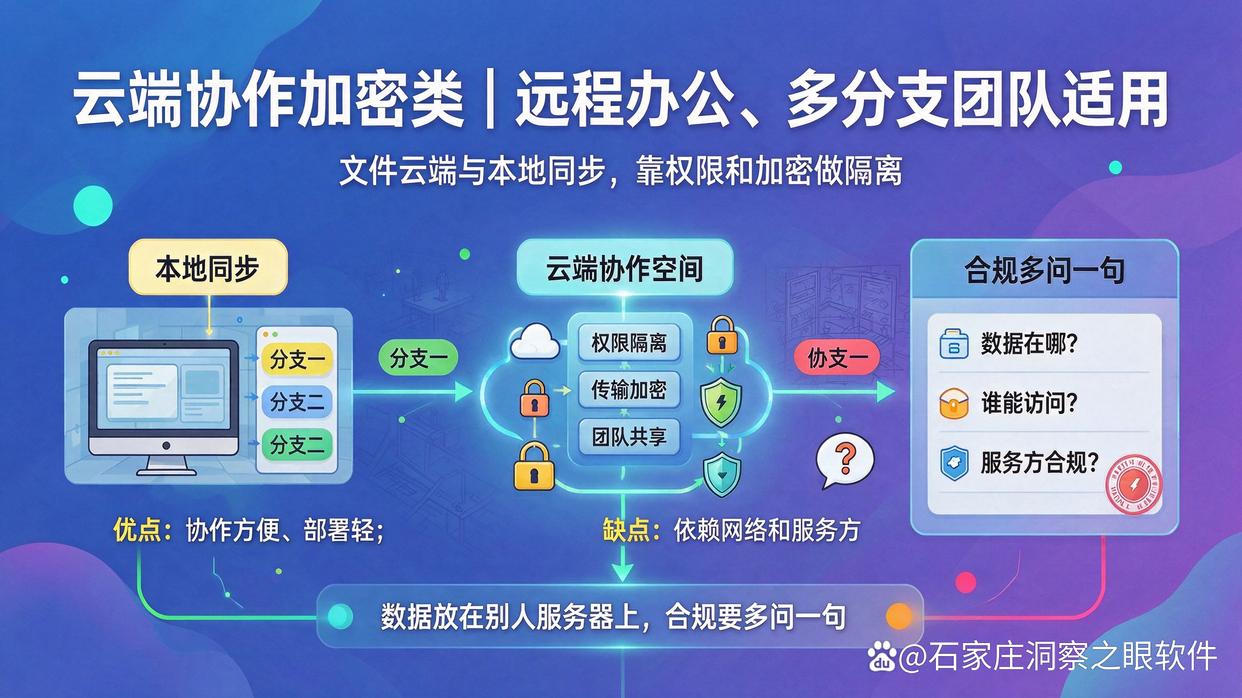
第5款:云端协作加密类
适合远程办公、多分支协作的团队,文件在云端和本地之间同步,靠权限和加密做隔离。优点是协作方便、部署轻;缺点是依赖网络和服务方,数据放在别人服务器上,合规上要多问一句。
第6款:全盘加密类
针对"设备丢了"这个场景,把整块硬盘都加密,笔记本丢了也不怕数据被读出来。适合经常带设备外出的岗位。它管的是静态存储安全,但对"人在公司主动拷走"这种情况帮不上太多。
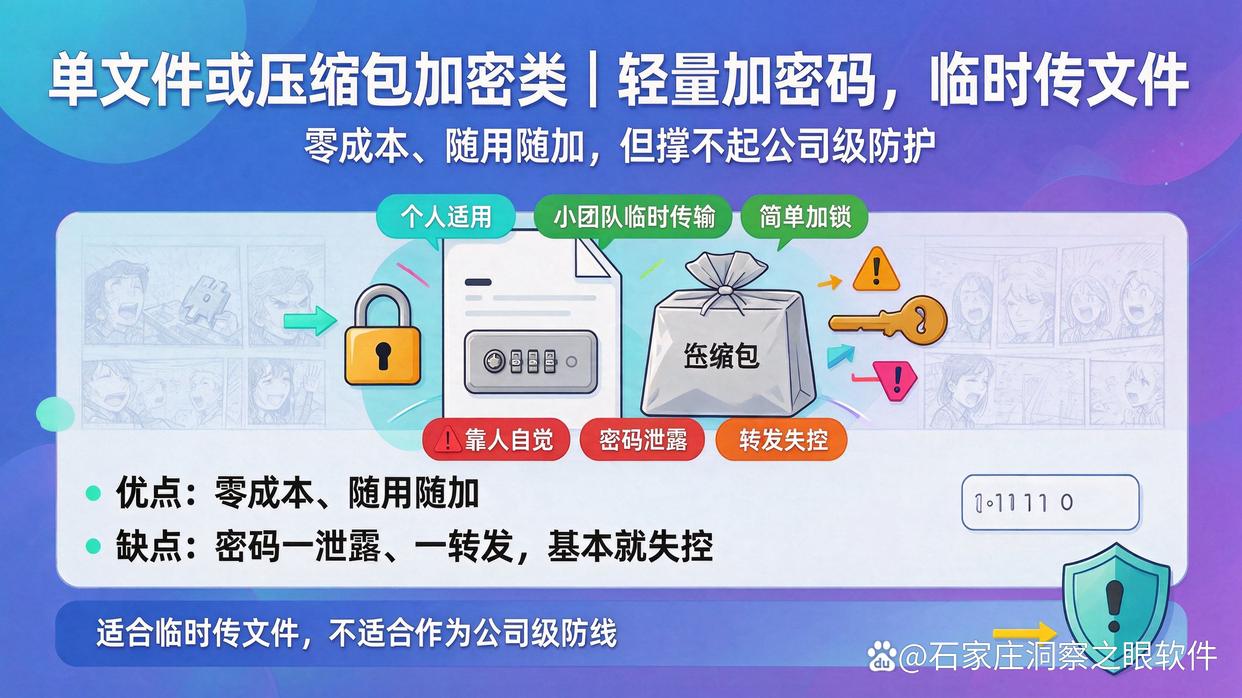
第7款:单文件或压缩包加密类
最轻量的一类,就是给文件、压缩包加个密码。适合个人、小团队临时传个文件用。零成本、随用随加;缺点是靠人自觉,密码一泄露、一转发,基本就失控了,撑不起公司级的防护。
三、不同场景怎么选?对号入座不踩坑
选工具别贪全,先看你最怕哪种泄露。
研发、设计类团队,最怕源代码和图纸被带走,重点看透明加密加外发管控,洞察眼MIT系统这类能覆盖全链路的更合适。
销售、商务岗位,外发多、转发多,重点看外发权限、有效期和水印追溯。
小微企业预算有限,别一上来就上大平台,可以先用单文件加密加U盘管控过渡,等业务大了再升级。
有合规、审计要求的公司,就得看操作日志和水印,出事能查是第一位的。
四、选型时最容易踩的三个坑
第一,只加密不管人。密钥、权限乱成一团,最后自己人都打不开文件,反而耽误事。
第二,忽视办公体验。加密后打开卡顿、软件不兼容,员工抵触,最后制度形同虚设。
第三,只看价格不看追溯。真出事了查不到是谁干的,加密就白做了。选型时一定问清楚"能不能审计、能不能追责"。
FAQ
Q:文件加密软件真的靠谱吗?会不会把正常办公搞得很卡?
A:成熟的加密软件基本不影响日常办公,打开、编辑文档跟平时差不多。关键是选对类型,比如透明加密方案是在后台自动处理的,员工几乎无感。真正要提醒的是避开兼容性差的产品,选型时务必拿自己的常用软件实测一遍,别只听宣传。
Q:公司文件老是被员工用U盘拷走,有什么办法能防住?
A:最有效的办法是"加密加管控"一起上。首先对核心文件做透明加密,拷出去也是打不开的密文;其次对U盘做管控,设置禁用或只读,堵住物理拷贝这条路;最后配上操作日志,谁拷了什么一目了然。三招配合,基本能防住绝大多数"顺手带走"的情况。
Q:中小企业选文件加密软件怎么选,有哪些风险要避开?
A:先明确你最怕哪种泄露,再选对应类型,别追求一步到位。常见风险有三个:只看价格忽略售后、加密后影响办公效率、没有审计追溯能力。建议优先选能覆盖"加密、外发管控、审计"的综合方案,比如洞察眼MIT系统这类,前期多花点时间实测,后期能省很多麻烦。
总结
文件加密这件事,说到底不是买个工具就完事,而是先想清楚风险在哪、再配上对应的防护。
从最轻的单文件加密,到覆盖全链路的综合平台,七条路子各有各的适用场景。如果是公司级的防护,我更倾向一步到位选能"加密、外发可控、出事能查"的方案,像洞察眼MIT系统这种把整条链路管起来的思路,长期看更省心。
别让文件再裸奔了,早一天上防护,少一天的风险。


 洞察眼MIT系统


 冀公网安备13019902001038号

