文章摘要:上个月,张总在办公室急得团团转。公司辛辛苦苦研发了半年的核心技术图纸,还没正式发布,就在某些公开渠道看到了部分核心数据流出。经过内部排查,原来是一名即将离职的员
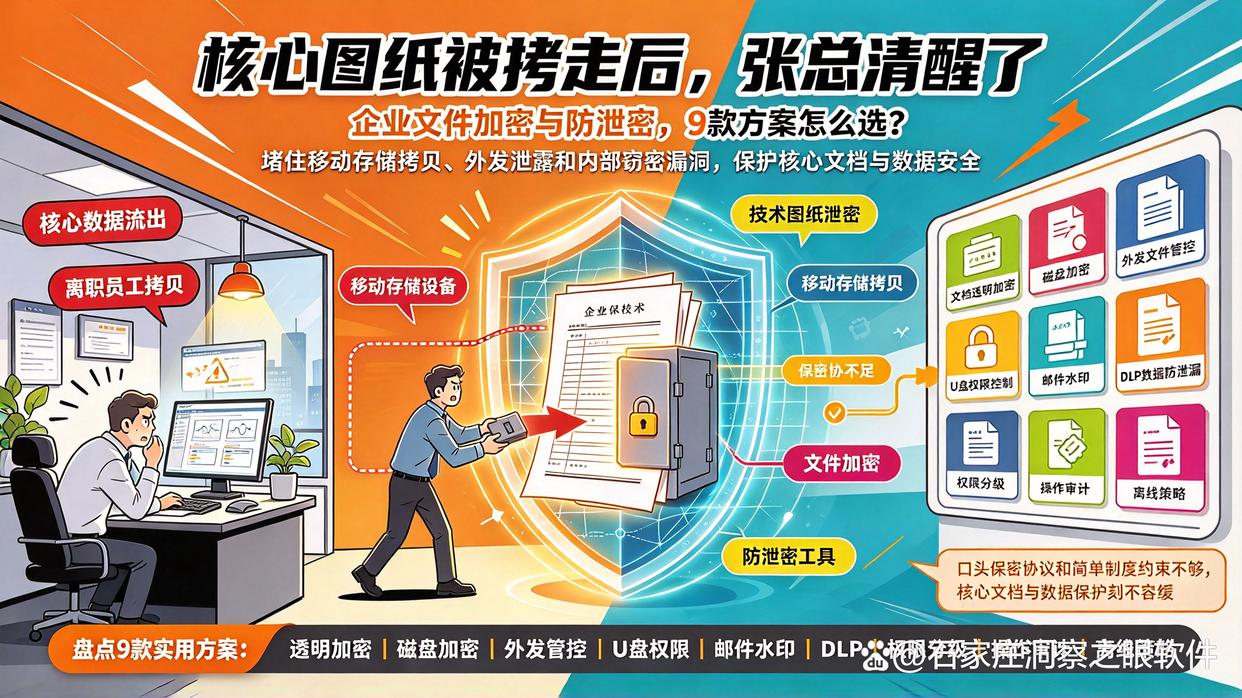
上个月,张总在办公室急得团团转。公司辛辛苦苦研发了半年的核心技术图纸,还没正式发布,就在某些公开渠道看到了部分核心数据流出。经过内部排查,原来是一名即将离职的员工用普通的移动存储设备顺手拷走了资料。
这件事给张总敲响了警钟,光靠口头上的保密协议和简单的制度约束,根本挡不住有心之人的悄然窃取。对于大中小企业而言,核心文档和数据的保护已经刻不容缓。
今天我们就来聊聊企业该如何选择适合的文件加密与防泄密工具,盘点 9 款实用的文件加密方案,帮企业堵住泄密漏洞。
1、洞察眼MIT系统
作为现代企业数字安全防护的重要选择,该系统凭借深厚的技术积淀,在文档加解密与外发管控上表现全面。其核心功能具体体现在以下几个方面:
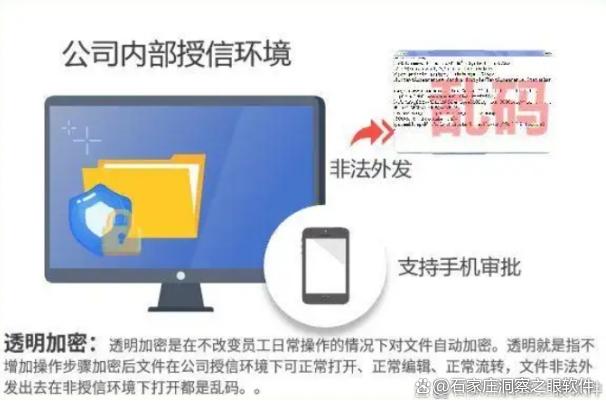
透明加解密:采用高强度加密算法,对用户通过授权软件创建的文件进行实时无感知加密,文件访问时自动解密,一旦离开授信办公环境则无法正常打开。
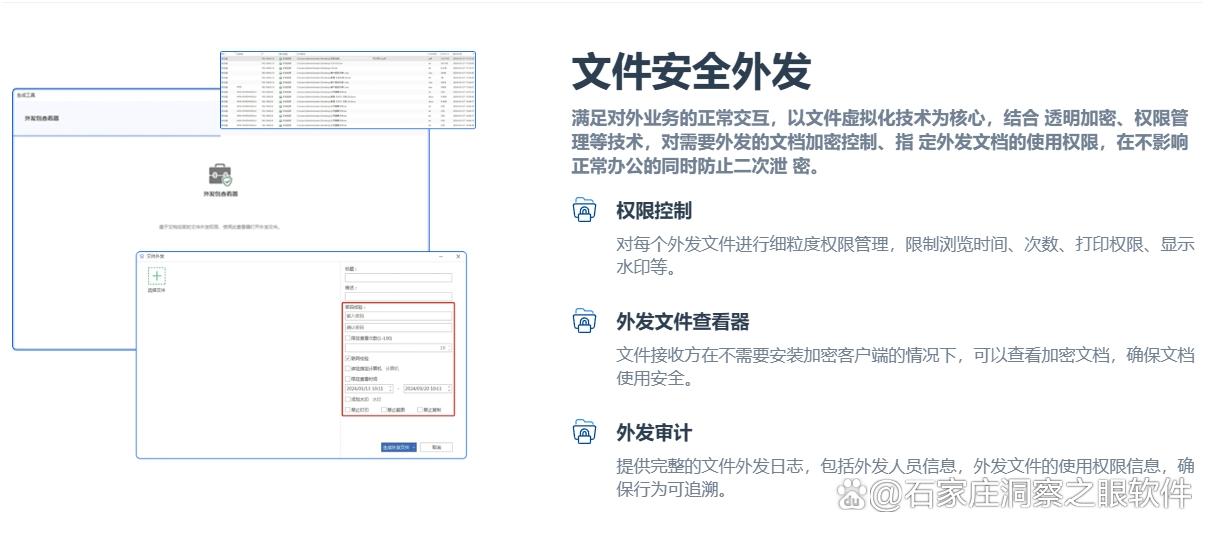
文档安全外发:结合透明加密与权限管理技术,外发加密文档时可设置禁止复制、禁止打印、限制打开次数及允许打开时间等,防止二次泄密。
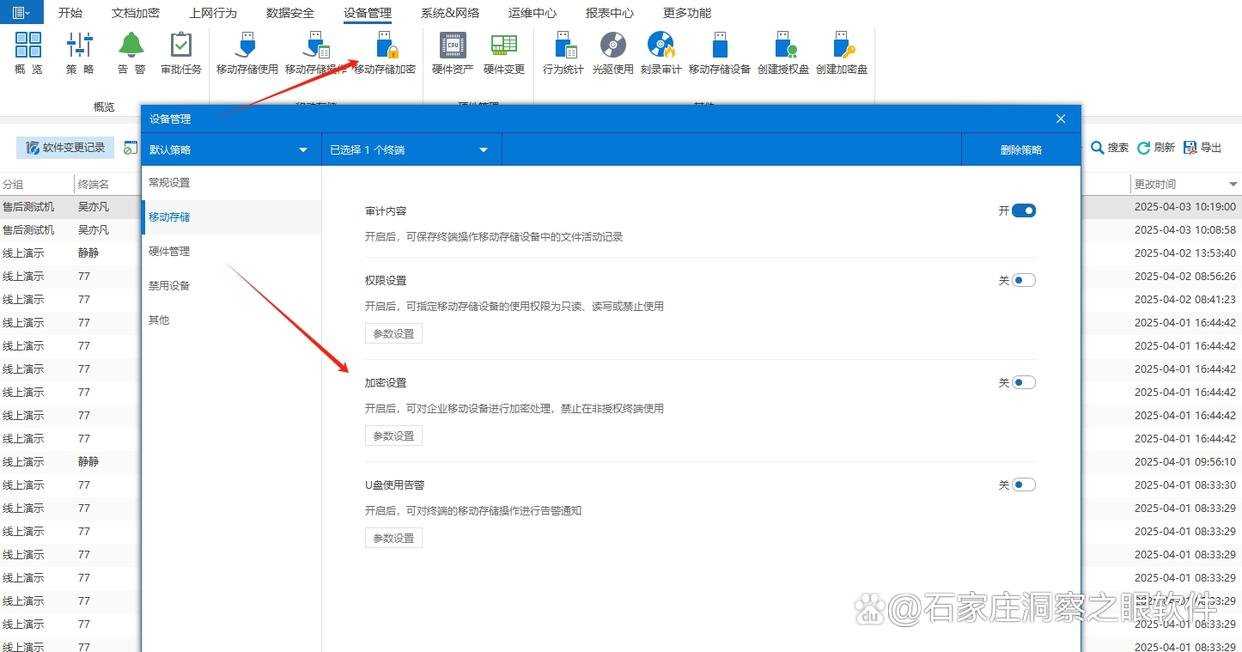
移动存储加密:使用高强度算法对U盘等移动存储设备进行加密,加密后的U盘只能在企业内部使用,违规带到外部无法正常读取。
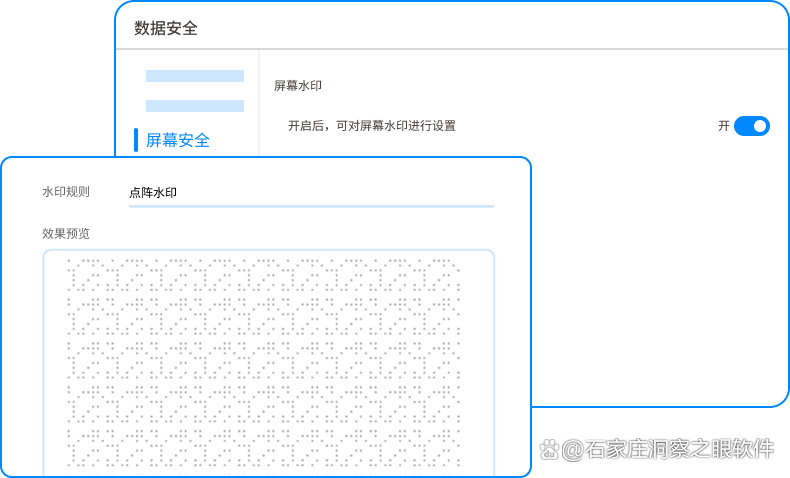
屏幕安全管控:支持在终端显示自定义文字或点阵水印,并能有效封堵各类截屏工具,全面防范屏幕拍照与截屏泄密。
2、Windows内置EFS文件加密
对于预算有限且处于初创期的小微团队,系统自带的加密文件系统是一个便捷的起点。用户只需右键点击目标文件夹的属性,选择高级并勾选加密内容即可实现基础保护。这种方式无需额外安装软件,适合临时保护本地敏感的财务或人事文档。不过它的管理权限相对单一,如果证书备份不当,系统重装后数据可能面临永久丢失的风险。
3、7-Zip压缩包加密
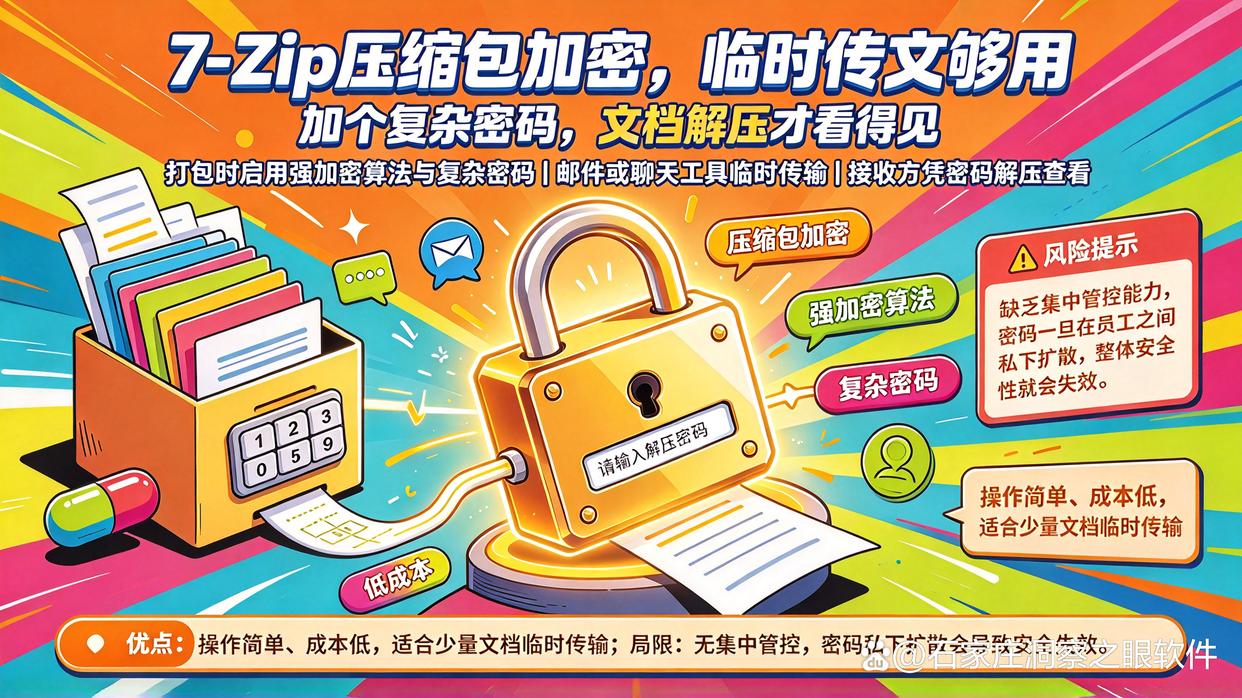
在日常工作中,如果需要通过邮件或聊天工具临时传输少量文档,使用压缩软件自带的密码保护功能十分高效。在打包压缩文件时,可以选用强加密算法并设置复杂密码。接收方只有输入正确密码才能解压查看。这种方法操作简单且成本低,但缺点在于缺乏集中管控能力,密码一旦在员工之间私下扩散,整体安全性就会失效。
4、Microsoft Office内置文档保护
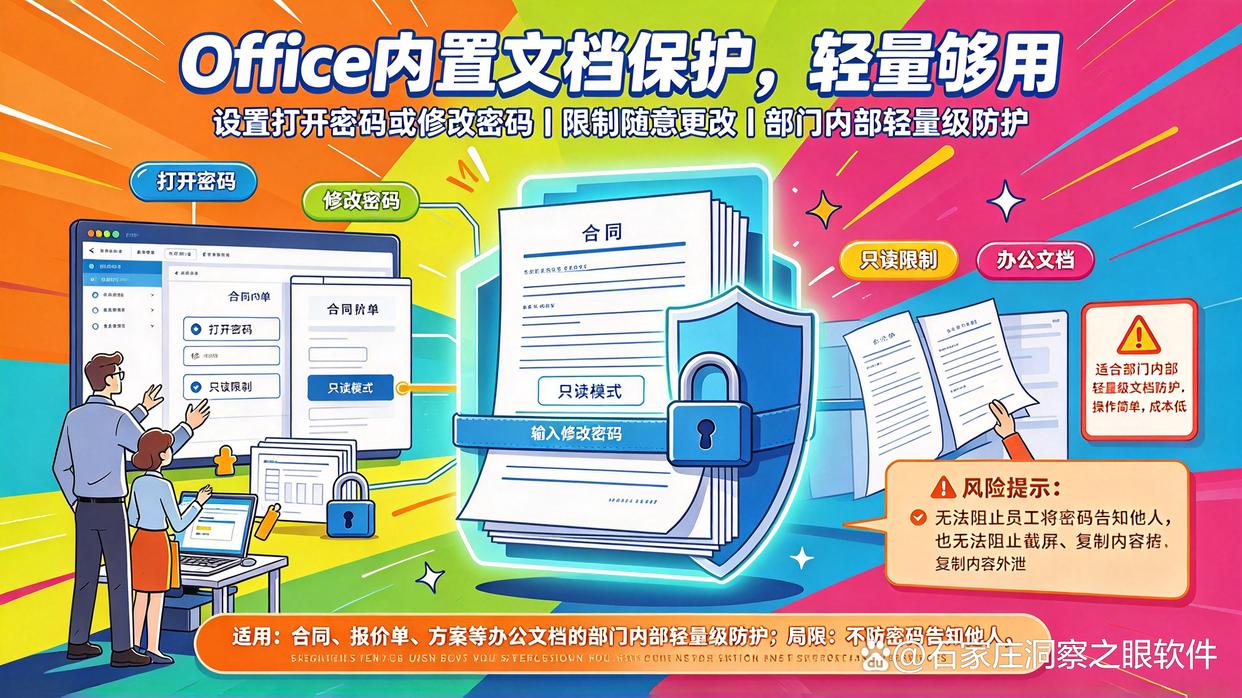
企业日常产生的大量合同、报价单和方案多以办公文档格式存在。Office套件本身内置了密码保护与只读限制功能。通过文件属性设置打开密码或修改密码,可以限制普通用户随意更改核心内容。这种方式适合部门内部的轻量级防范,但无法阻止员工将密码告知他人或通过截屏、复制内容外泄。
5、Adobe Acrobat PDF权限管理
图纸、设计规范以及正式合同常常会转换为PDF格式进行流转。Adobe Acrobat提供了丰富的安全设置,允许文档创建者在属性中限制PDF文件的打印、内容复制、编辑权限,并添加数字签名。这样既能保证客户正常审阅文件内容,又能有效防止关键技术参数被轻易篡改或另作他用。
6、VeraCrypt虚拟磁盘加密
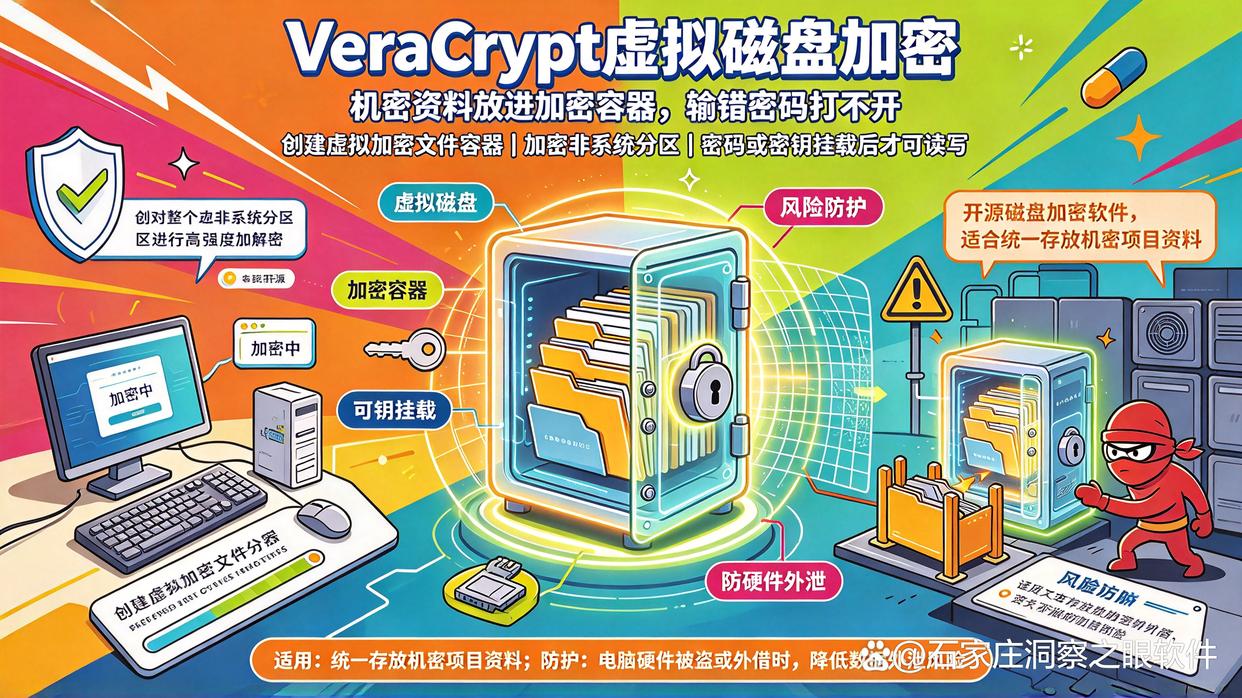
VeraCrypt是一款开源且广受好评的磁盘加密软件。它允许用户在电脑硬盘上创建一个虚拟的加密文件容器,或者对整个非系统分区进行高强度加解密。只有在输入正确的密码或挂载密钥后,这个虚拟磁盘才会显示并读写。企业可以将机密项目资料统一存放于这个加密容器内,有效防范电脑硬件被盗或外借时的数据外泄。
7、版本控制系统权限隔离
针对软件研发和科技创新型企业,核心资产往往是源代码。利用版本控制系统并配合严格的权限管理策略,是保护代码文档的有效方法。企业可以设定不同的分支访问权限,限制核心研发人员的代码拉取与合并权限,防止批量下载全部源码工程。配合仓库审计日志,所有对核心文件的访问都有迹可循。
8、云端协同文档权限管控
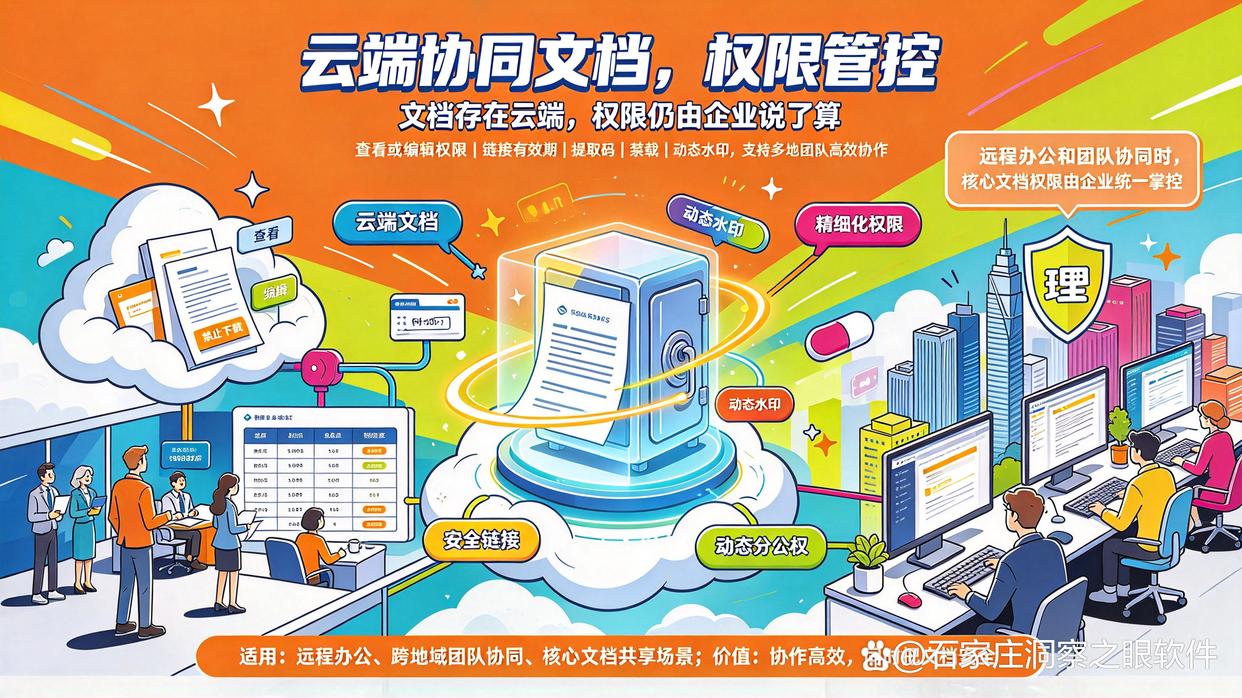
随着远程办公和团队协同的普及,越来越多的企业将文档存放在云端协同平台中。云端文档管理工具通过精细化的权限设置,可以对团队成员授予查看或编辑的不同权限,并支持设置链接有效期、提取码以及禁止下载和添加动态水印。这种方式打破了地域限制,让多地团队高效协作的同时,将核心文档的安全主动权牢牢掌握在企业管理者手中。
9、专用硬件加密U盘与介质管控
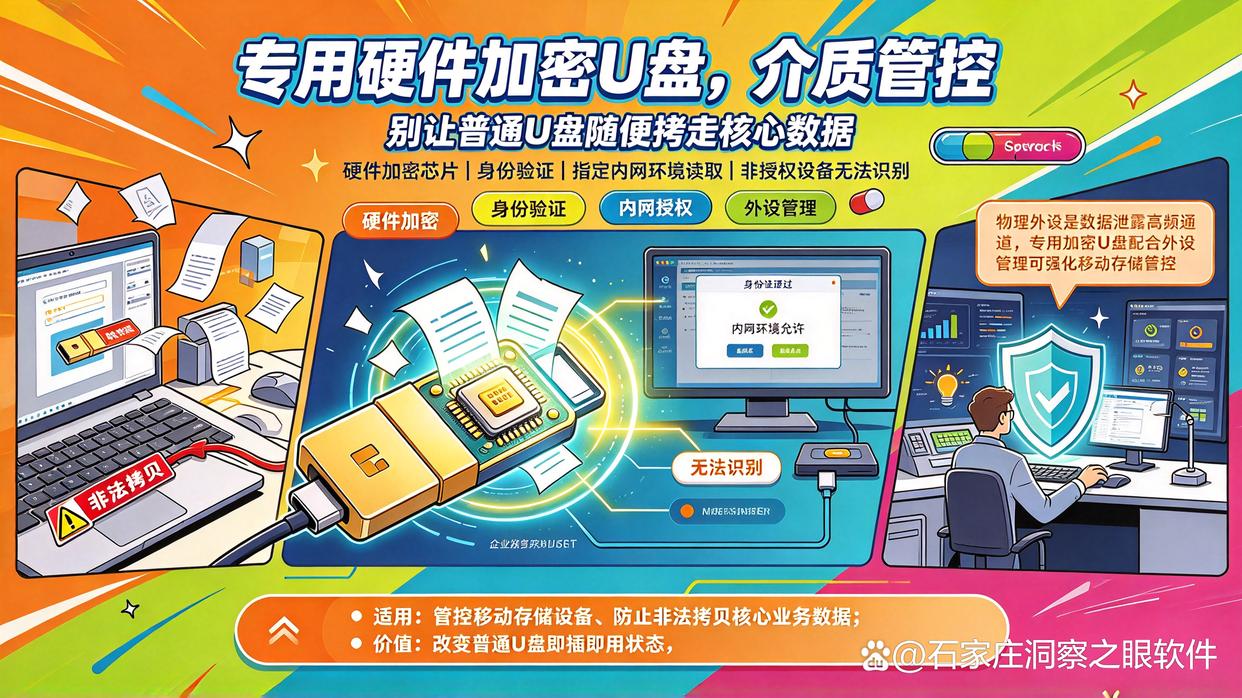
物理外设是企业数据泄露的高频通道。许多企业开始采用带有硬件加密芯片的专用U盘,或配合企业级外设管理手段。这种加密U盘内部集成硬件加密算法,用户必须通过特定身份验证或在指定内网环境中才能读取数据,非授权设备无法识别。它彻底改变了普通U盘即插即用的无序状态,防止员工用移动存储设备非法拷贝带走核心业务数据。
企业数据安全建设并非一蹴而就,不同的企业在不同发展阶段对文件加密的需求各有侧重。选择适合自身发展阶段的加密工具与管理方案,才能从根本上堵住泄密漏洞,为企业长远稳健发展保驾护航。

 洞察眼MIT系统


 冀公网安备13019902001038号