文章摘要:先说个真事儿。上周有个开设计公司的朋友找我吐槽,说他最近快被两件事逼疯了。头一件,新来的美工上班第一天,电脑右下角挂着三个网游客户端,一边画图一边挂机刷副本,P
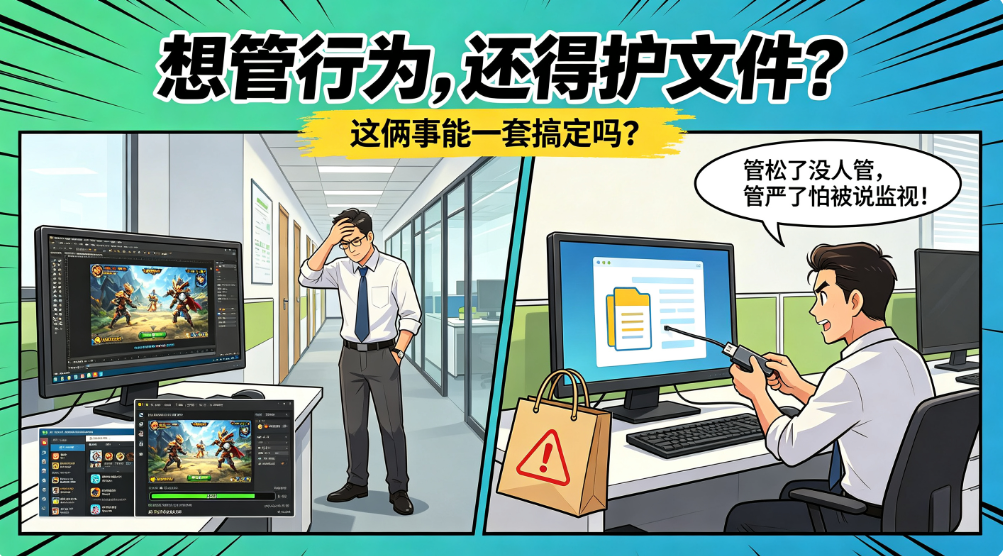
先说个真事儿。
上周有个开设计公司的朋友找我吐槽,说他最近快被两件事逼疯了。
头一件,新来的美工上班第一天,电脑右下角挂着三个网游客户端,一边画图一边挂机刷副本,PS 文件开着没人动,进度条卡成 PPT。第二件,月底盘点才发现,上季度一套核心设计方案,被离职员工拷进私人 U 盘带走了,新公司拿去直接做了竞品,他愣是没处说理去。
他苦笑着跟我说:" 你说我这老板当的,管松了吧,员工摸鱼没人管;管严了吧,又怕人家说我监视隐私。现在更头疼的是 ——想管行为,还得护文件,这俩事儿能用一套软件搞定吗?"
这个问题,估计戳中了不少中小企业老板和 IT 运维的痛点。今天就来聊透这个事儿。
一、为啥 "管行为" 和 "护文件" 不能各买各的?
很多人第一反应是:摸鱼装个上网行为管理,泄密装个加密软件,不就完了?
真上手就知道麻烦大了。
两套系统、两个后台、两套账号权限,IT 运维得同时伺候两套界面。更要命的是,行为管理软件不知道你在加密什么文件,加密软件也不知道你这文件是从哪个聊天窗口发出去的 ——数据对不上,等于各自为战。
所以选型的核心思路就一句话:找一套能同时盯紧 "人在干啥" 和 "文件去哪了" 的系统。
二、重点聊聊:洞察眼 MIT 系统
这两年圈内用得比较多的,是洞察眼 MIT 系统。它最对胃口的地方,就是把 "行为管理" 和 "文件防护" 揉进了一个后台,不用来回切界面。
先说说 "管行为" 这块
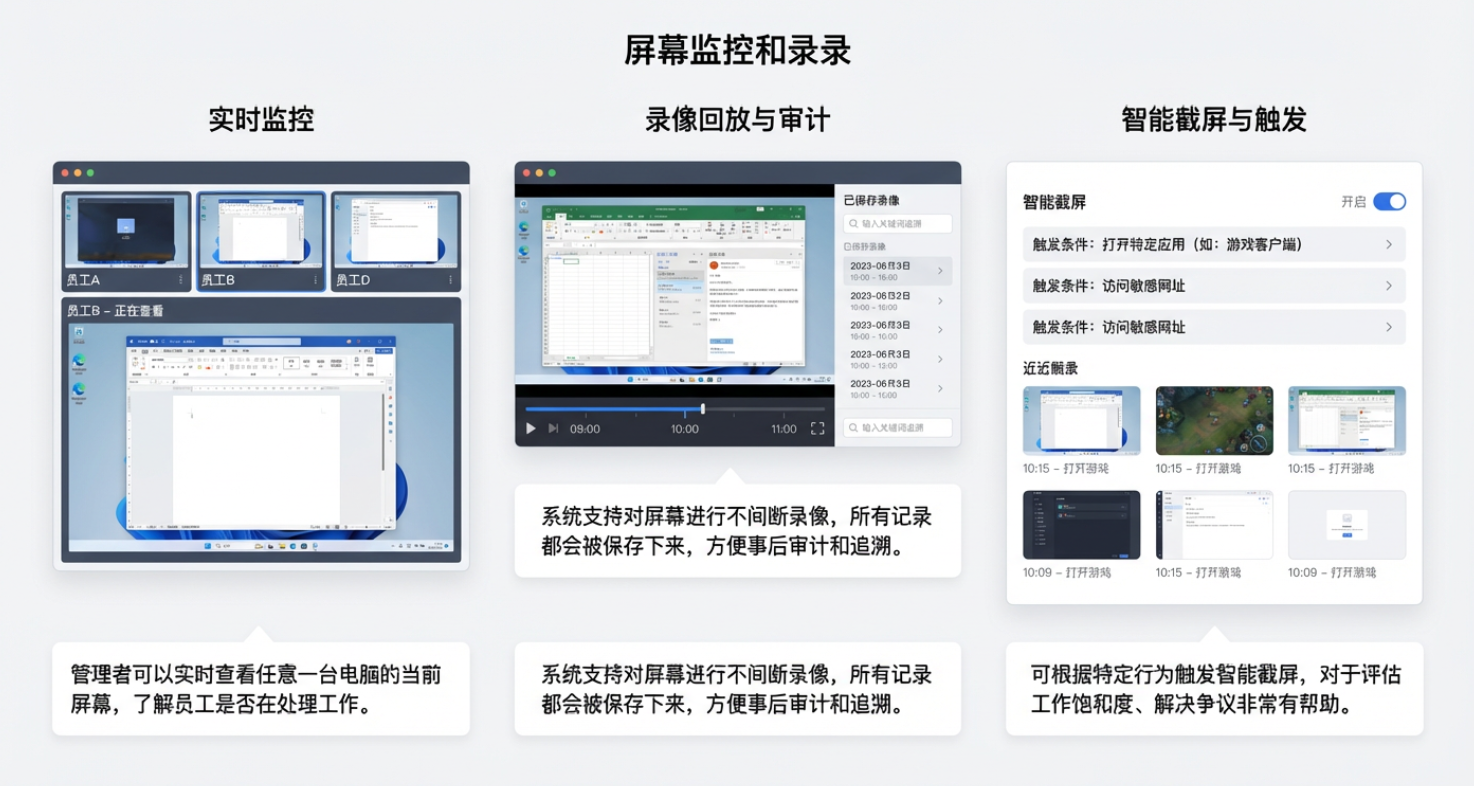
1. 屏幕实时看 + 录像回看 后台点开就能看到每台电脑当前屏幕在显示啥。不是为了偷看员工隐私,而是谁在上班摸鱼刷短视频、谁在正经干活,一眼心里有数。关键操作还能自动录下来,真出了问题,倒回去看录像就跟看监控回放似的,谁说得清一目了然。
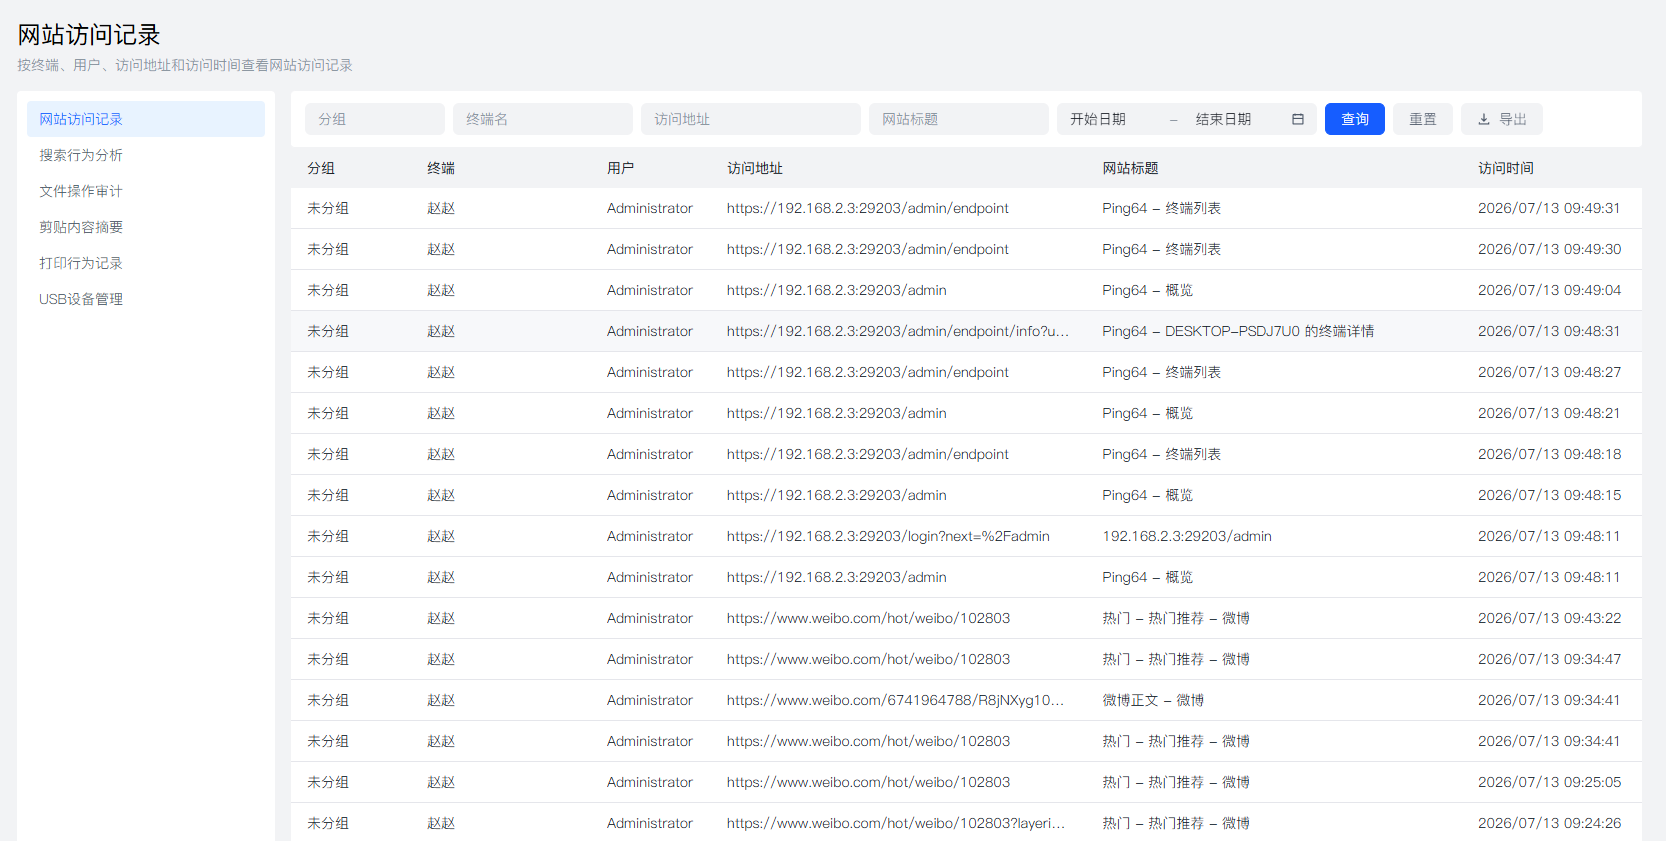
2. 上网行为审计 员工都访问了哪些网站、停留了多久,后台自动记录。游戏网站、购物网站、娱乐平台,访问了就是访问了,想抵赖也没用。管理员还能直接设黑白名单,该放行的放行,该拦住的拦住。
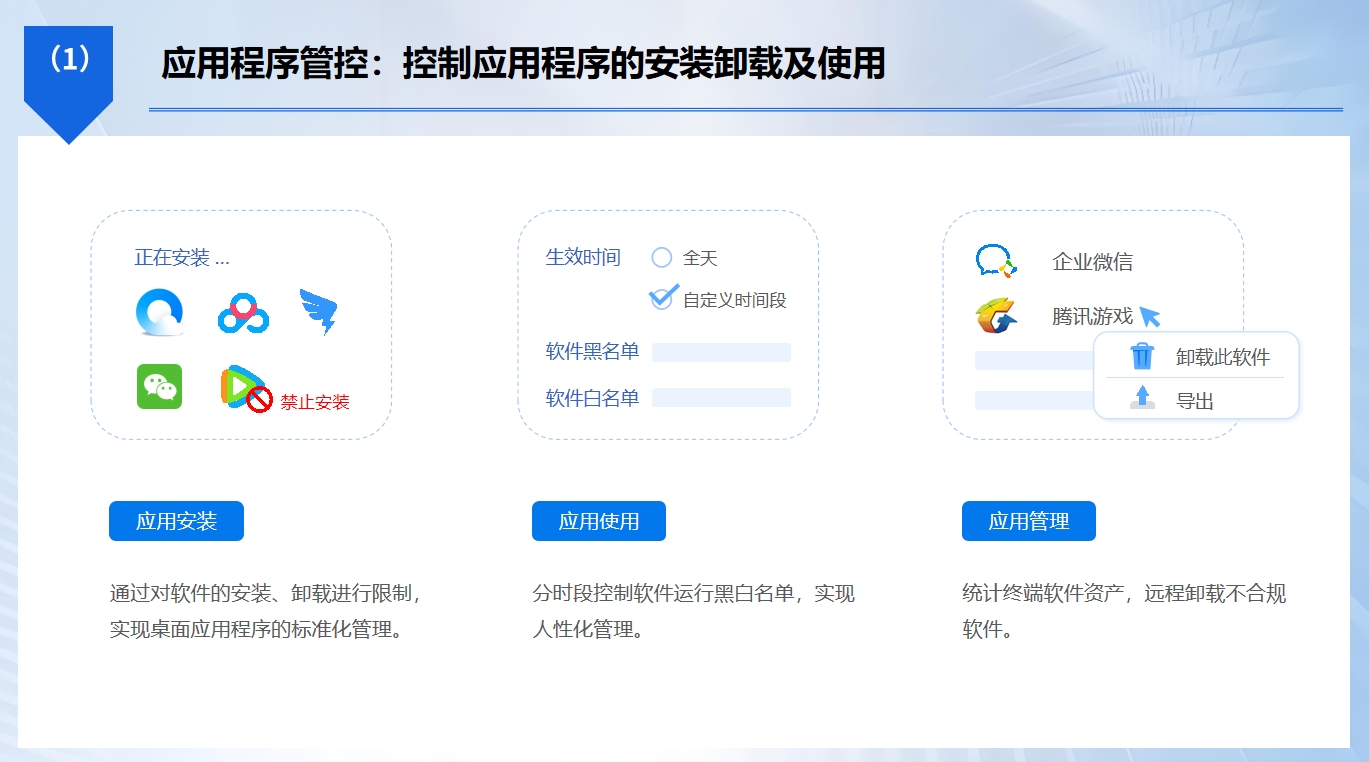
3. 软件安装管控 谁偷偷装了游戏、装了下载工具、装了乱七八糟的弹窗软件,后台一清二楚。该禁的禁掉,该卸载的远程一键卸载,不用 IT 抱着 U 盘满大楼跑。
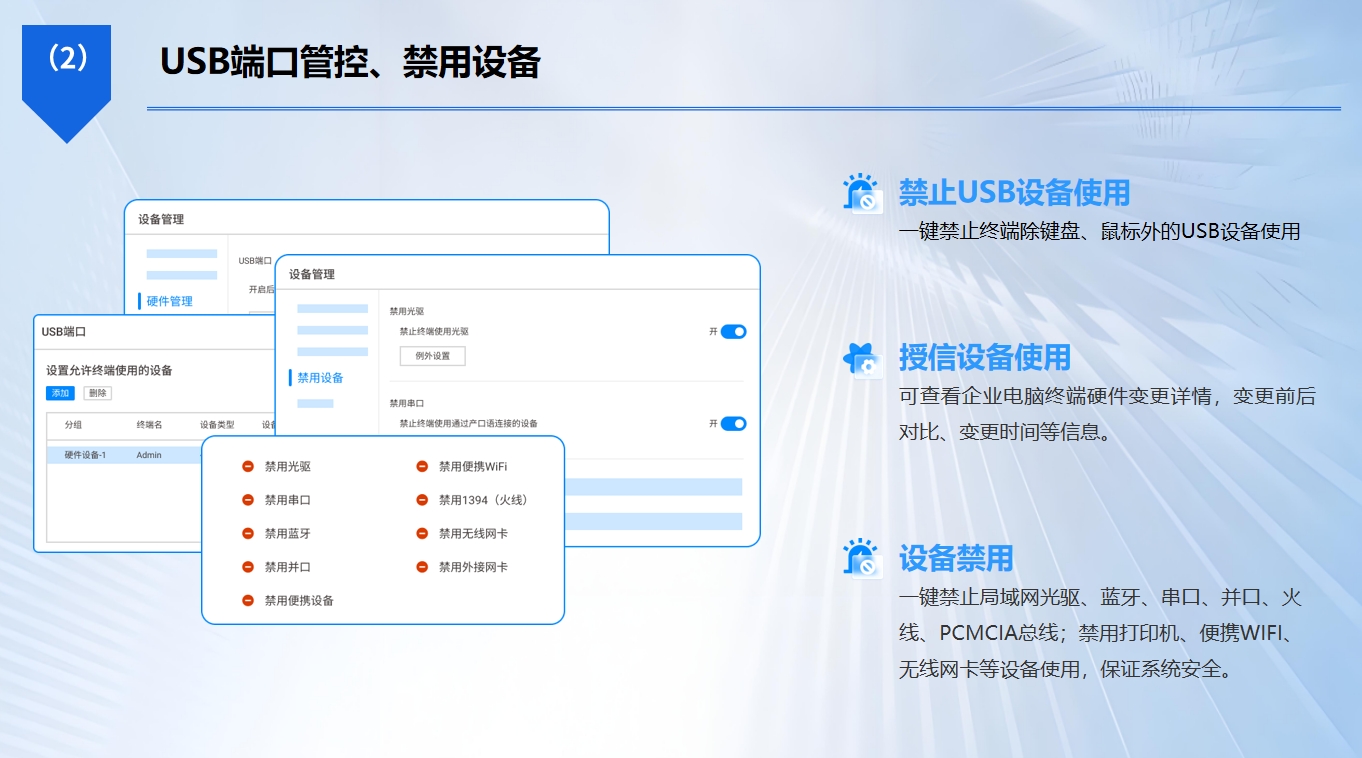
4. U 盘等外设管控 这就是防拷贝的第一道闸。只有登记过的 U 盘才能插公司电脑,私人 U 盘插上跟块砖似的,不认。还能设成只读,只能往里读、不能往外拷,等于给资料上了把锁。
再说说 "护文件" 这块
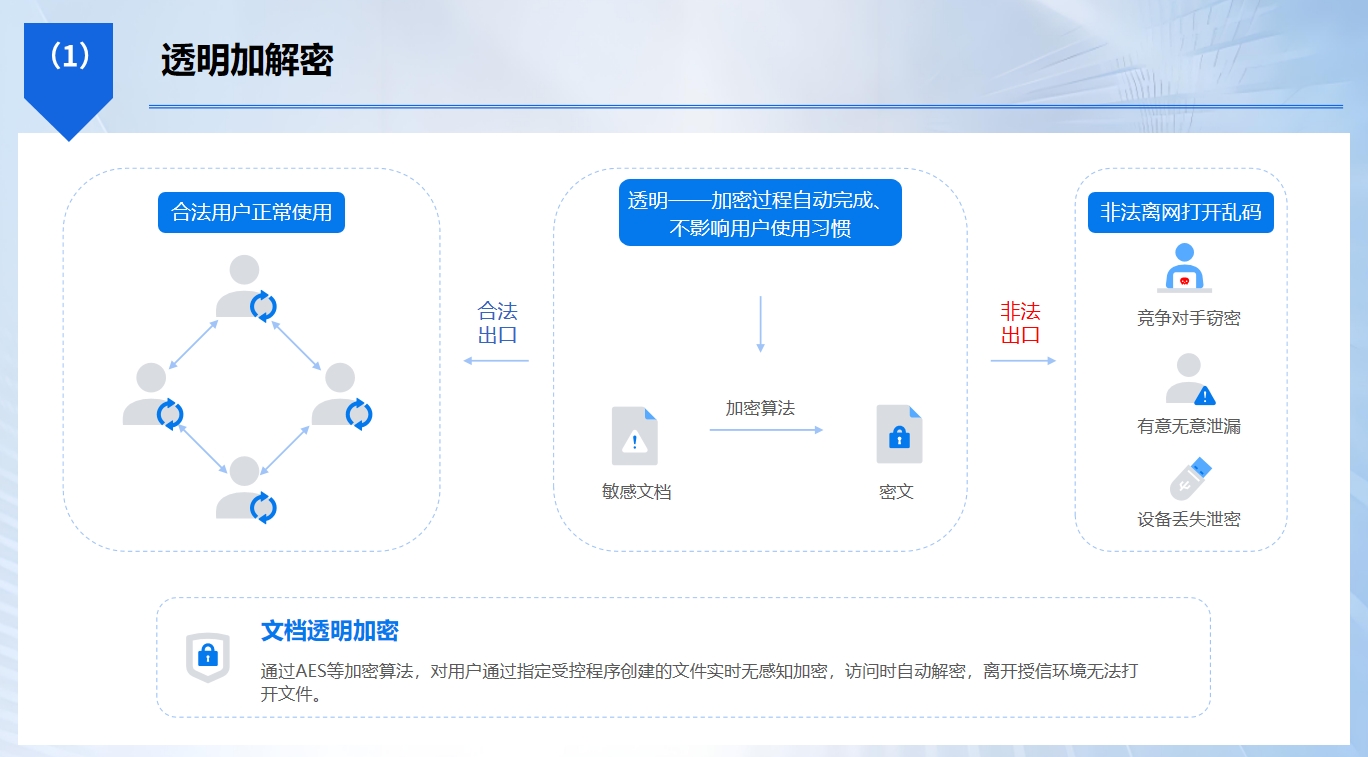
5. 文件透明加密 这功能听着玄乎,其实特别好懂:员工在公司电脑上正常打开图纸、合同、设计稿,该咋用咋用,完全感觉不到加密存在。但一旦把文件拷到外面,到了自己电脑、家里电脑,打开就是一堆乱码,跟天书似的。文件在公司是 "活的",出了公司就是 "废的",这才叫真防泄密。
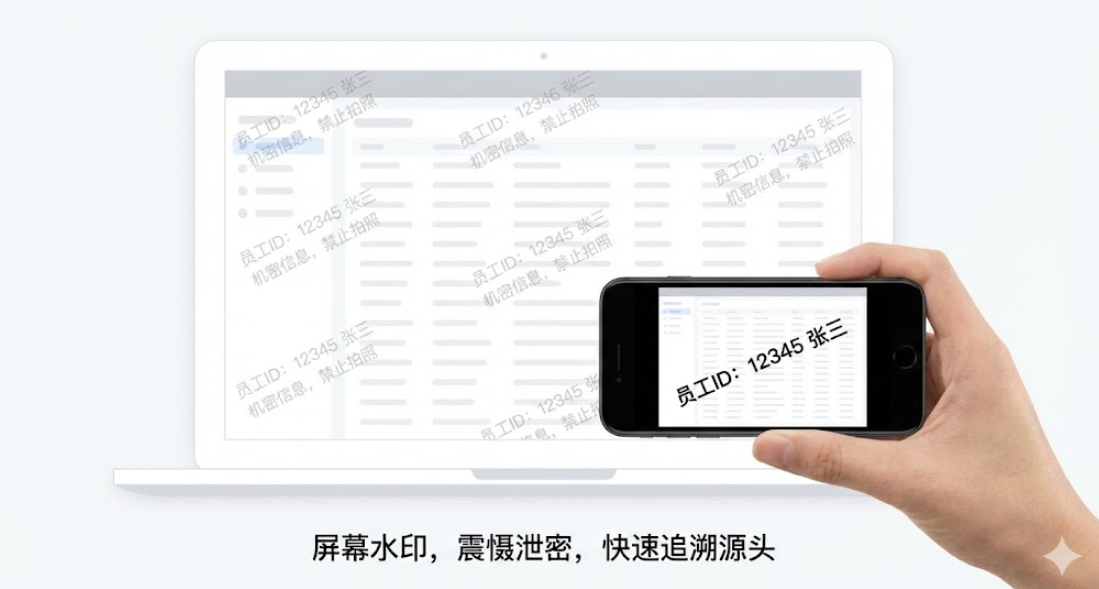
6. 屏幕水印 打开涉密文件时,屏幕上自动浮一层半透明水印,带着员工账号和时间。
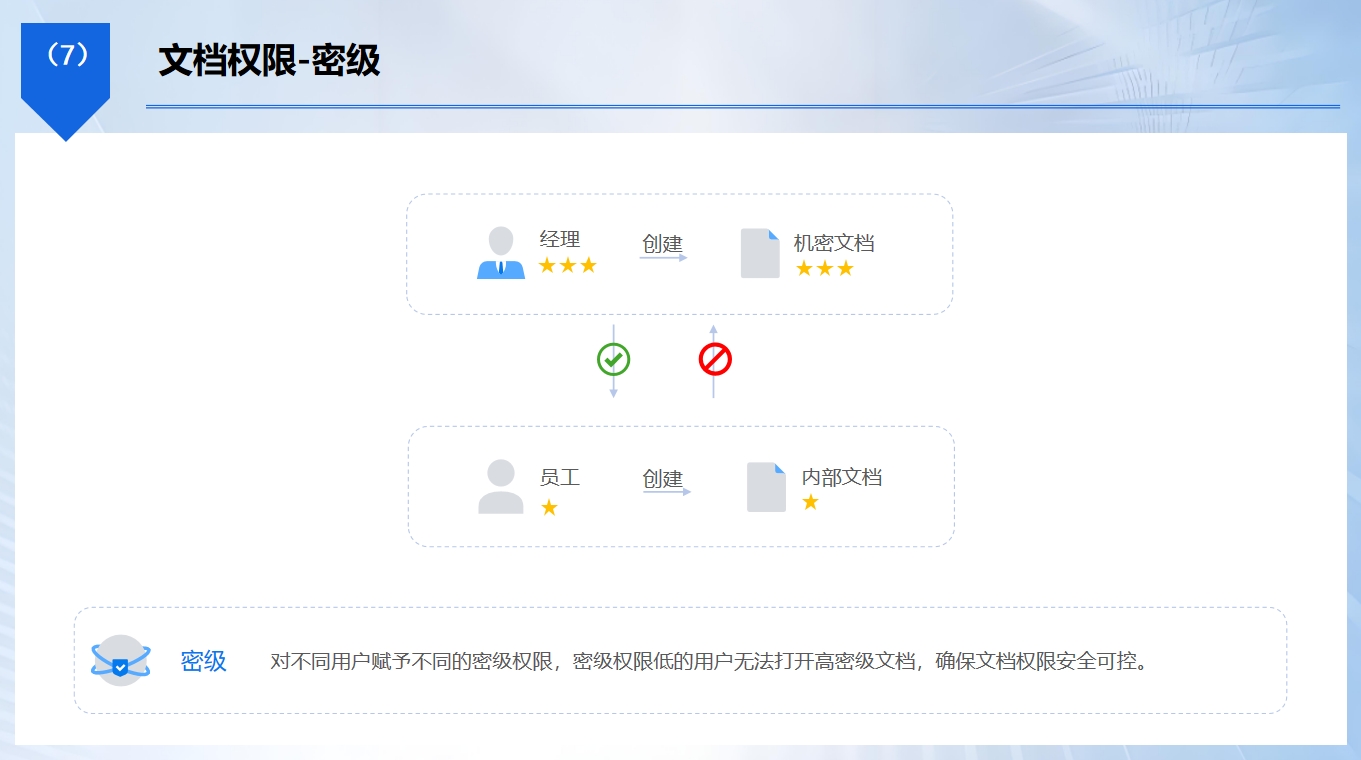
8. 分组权限灵活配 研发部该加密的加密、该监控的监控;行政部、前台这些岗位,就没必要上全套。按部门分组设策略,该严的严、该松的松,不用搞 "一刀切" 惹得全公司怨声载道。
说白了,洞察眼 MIT 的逻辑就是:员工在公司正常干活,系统默默守护;一旦有人想搞小动作,从行为到文件全程留痕、全程拦截。干活的人不被打扰,搞事的人无处遁形,这才是选型该有的样子。

 洞察眼MIT系统


 冀公网安备13019902001038号