文章摘要:很多企业 IT 和老板都遇到过这种惊险时刻!前段时间一位研发公司的管理员找到我,后台突然查到批量文件复制记录,几十份项目图纸短时间内连续被拷贝。刚开始一头雾水,
很多企业 IT 和老板都遇到过这种惊险时刻!
前段时间一位研发公司的管理员找到我,后台突然查到批量文件复制记录,几十份项目图纸短时间内连续被拷贝。刚开始一头雾水,不知道是谁操作、拷到哪里去了。等人工挨个查电脑,黄花菜都凉了,万一资料已经被带出公司,损失就大了。
靠人工翻看电脑、挨个询问员工,不仅效率极低,还很难拿到完整证据。遇到这种批量拷贝的异常行为,一定要有一套成熟的核查溯源方案。
今天给大家分享 6 种核查方法,一旦出现大量文件复制记录,快速锁定操作人,查清文件流向!
方法一:洞察眼 MIT 系统(首选推荐)
遇到批量拷贝异常,用这套系统溯源非常顺手,文件操作全程留痕,核心功能如下:
全量文件操作日志记录 自动记录文件复制、剪切、粘贴、删除、另存等全部动作,清清楚楚记下操作账号、电脑终端、操作时间,还有被拷贝的文件名称,一眼就能看出是哪个人在批量复制资料。
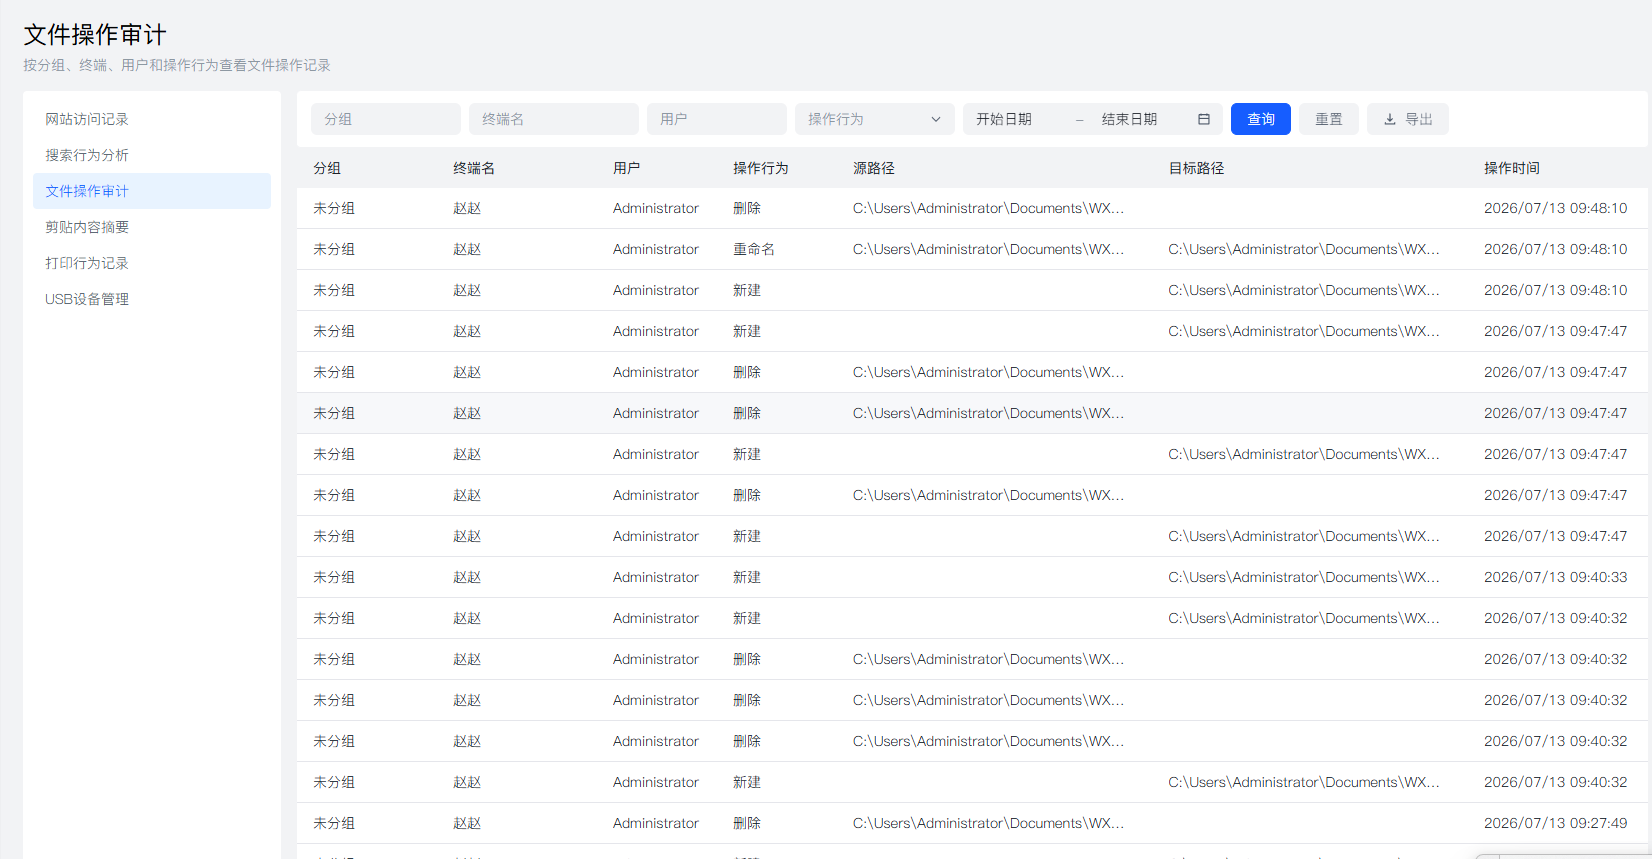
批量拷贝异常实时告警 系统自带智能风险识别,一旦检测到短时间大量文件复制行为,立刻给管理员推送告警消息,不等泄密发生,第一时间发现异常。
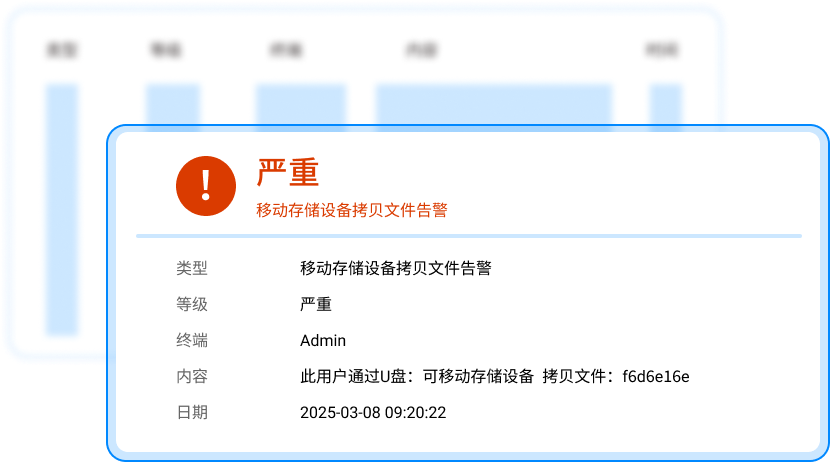
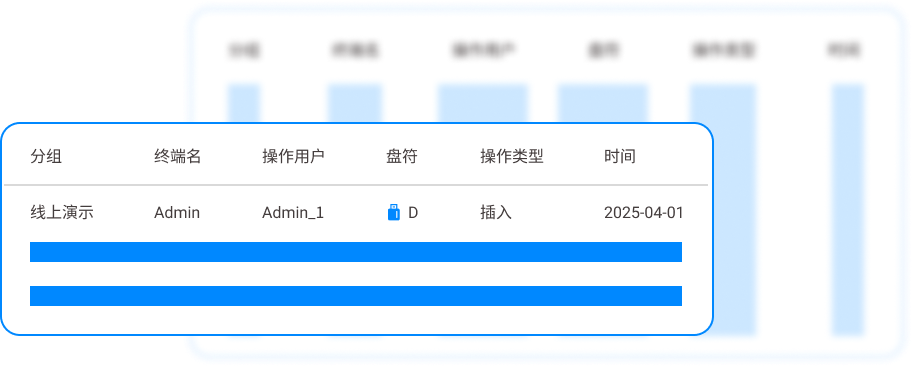
U 盘外设拷贝轨迹追踪 能查到文件是拷贝到本地文件夹,还是复制到 U 盘、移动硬盘,U 盘的设备信息、插拔时间一并留存,判断资料有没有被带出内网。
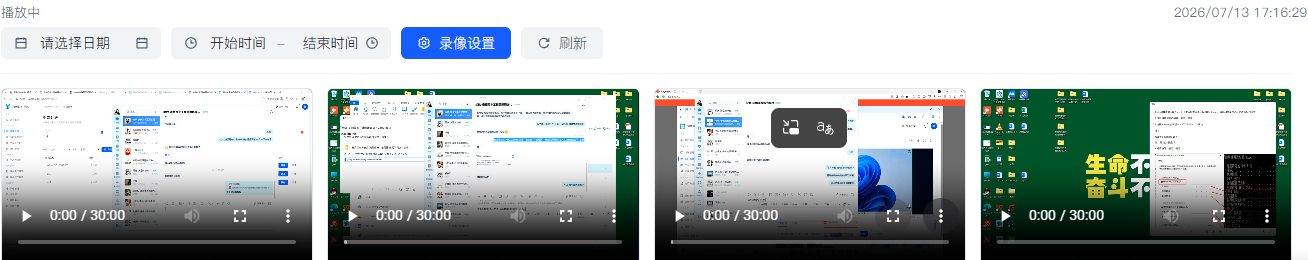
屏幕录像回溯现场 发生批量拷贝时,自动留存对应时段屏幕录像。可以回放当时电脑画面,还原完整操作过程,取证简单直观。
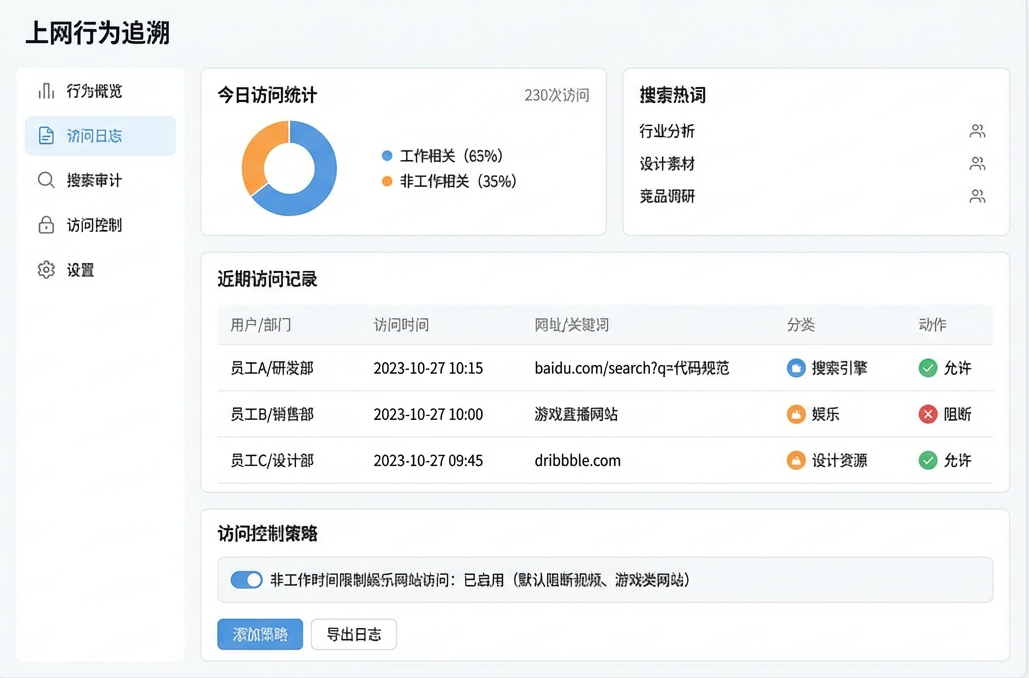
日志一键导出,留存证据 所有审计日志支持一键导出报表,方便存档。如果后续需要追责,完整记录就是可靠证据。
内网本地部署 所有操作日志保存在企业本地服务器,不上传外网,日志数据安全可控,不用担心审计记录外泄。
其余 5 种方法简要介绍
系统事件查看器排查:利用 Windows 自带事件查看器,调取基础文件操作记录,零成本,适合简单临时排查。
共享服务器日志审计:在文件服务器开启访问日志,专门监控共享文件夹的文件拷贝行为,适合企业共用文档目录场景。
终端快照取证工具:发现异常后,快速对涉事电脑做镜像快照,固定电脑现场证据,适合需要深度取证的场景。
网络流量分析排查:分析内网流量,查看是否有大量文件向外传输,定位文件外发的网络通道。
配套人事调查流程:结合日志证据,走内部调查流程,核对操作人、业务用途,区分正常工作拷贝和违规窃取。

 洞察眼MIT系统


 冀公网安备13019902001038号