文章摘要:在日常办公中,员工的电脑终端里难免会处理大量的客户数据。一旦客户的个人信息、手机号、身份证号或交易记录毫无防备地散落在电脑缓存、本地文档或聊天记录中,不仅面临严
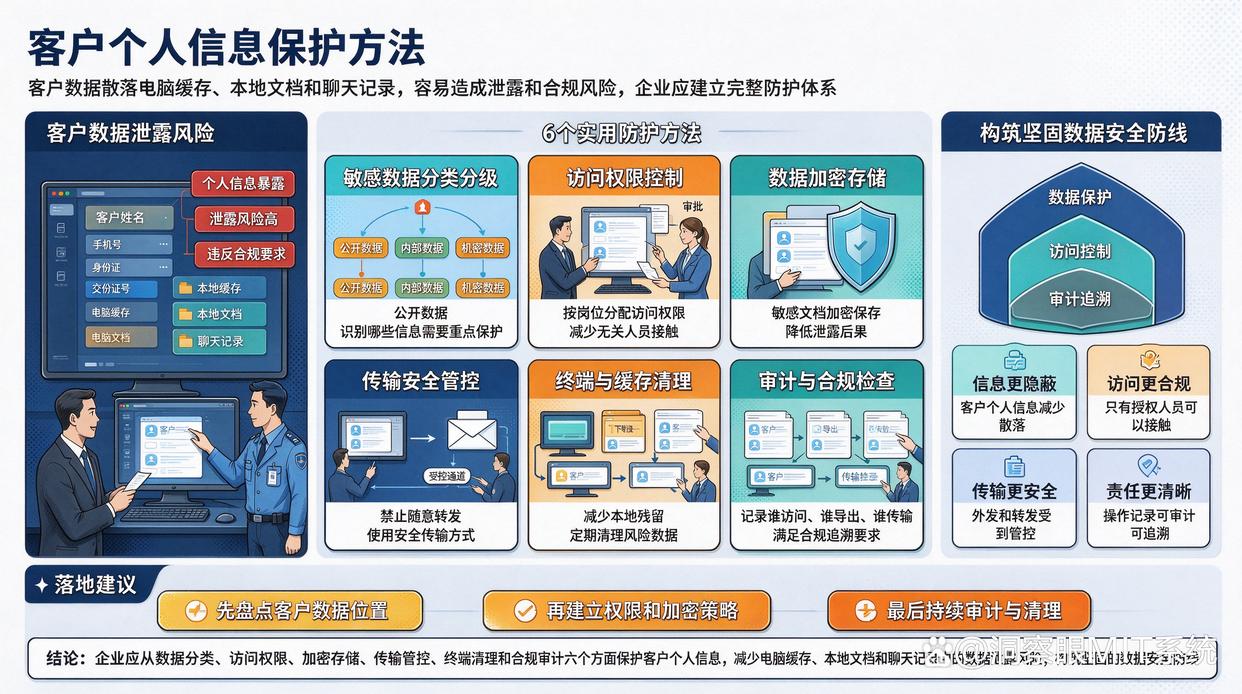
在日常办公中,员工的电脑终端里难免会处理大量的客户数据。一旦客户的个人信息、手机号、身份证号或交易记录毫无防备地散落在电脑缓存、本地文档或聊天记录中,不仅面临严重的数据泄露风险,还极易违反相关的数据合规要求。
当客户个人信息出现在电脑记录中时,企业和个人究竟该如何有效保护这些机密信息?本文为您整理了 6个实用防护方法,帮助您构筑坚固的数据安全防线。
1. 部署洞察眼MIT系统:全方位的终端数据安全管控
对于企业而言,依靠人工去排查和规范员工电脑里的客户信息远远不够。部署专业的终端安全管理软件,如洞察眼MIT系统,是实现智能化防护的核心手段。该系统在终端防护上主要具备以下几大核心功能:
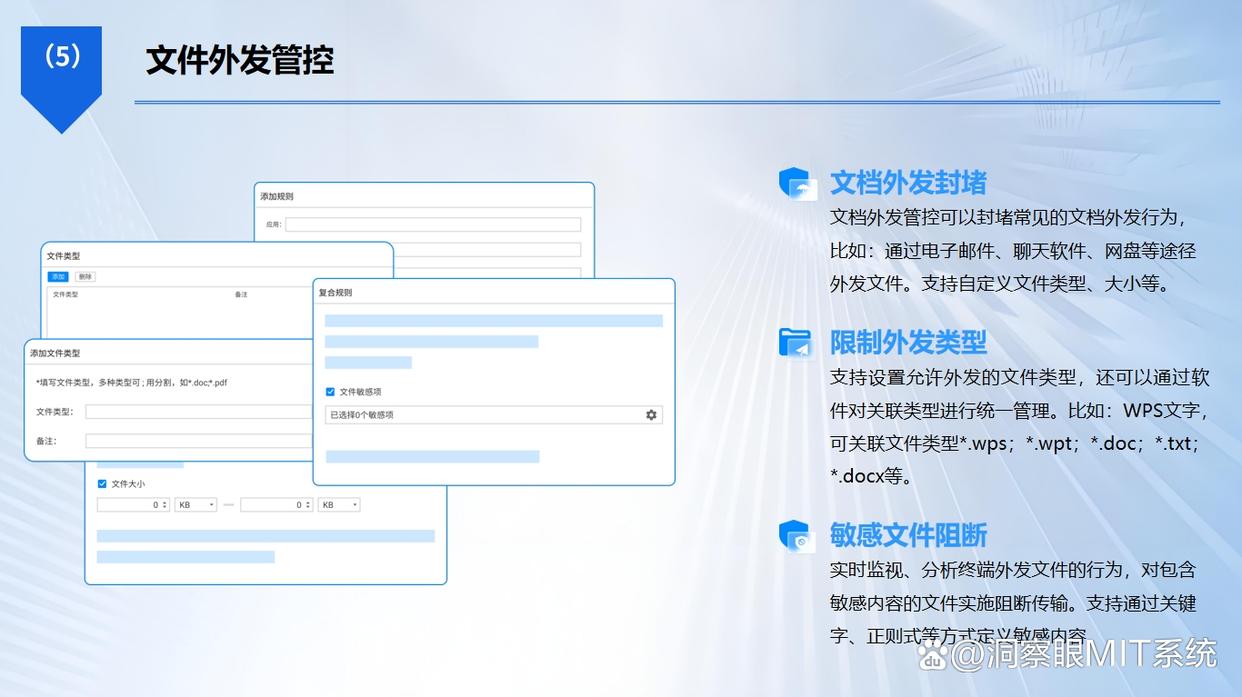
外发行为管控与审计: 严格对电脑的文件外发、邮件发送、即时通讯传输等行为进行记录、审计与阻断,防止敏感客户信息流出。
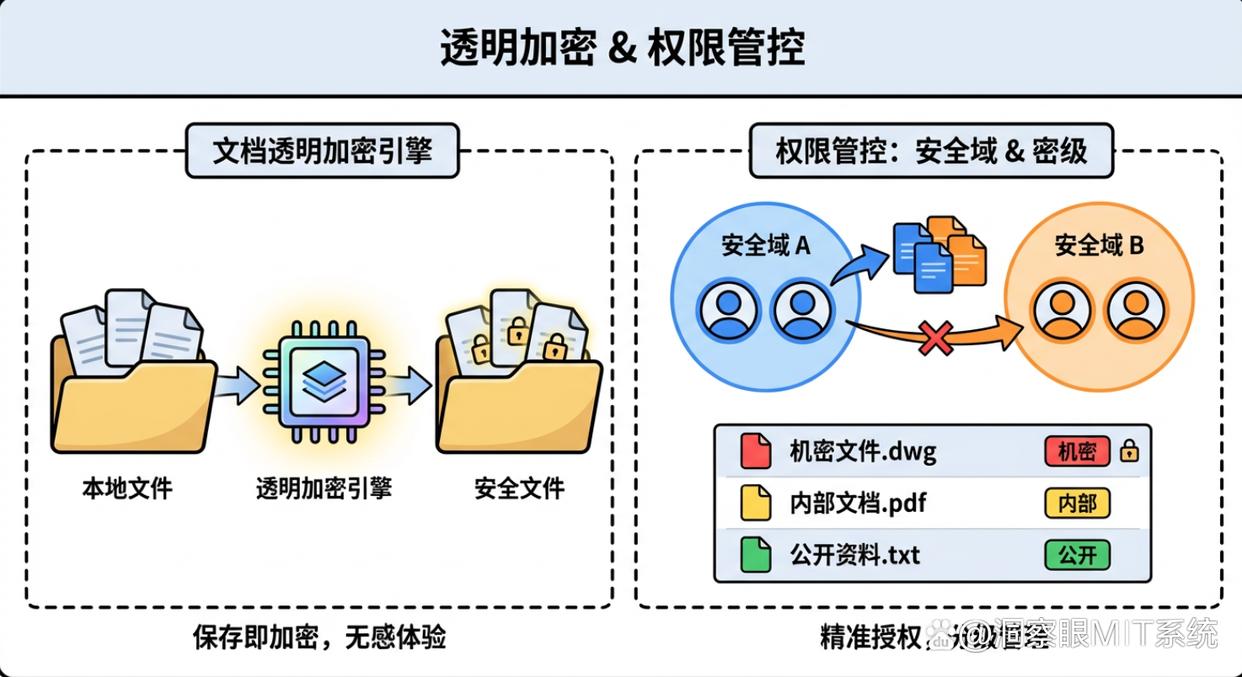
透明加密与权限隔离: 对电脑本地生成的客户资料文档进行强制加密,确保未授权程序或人员无法直接读取和窃取。
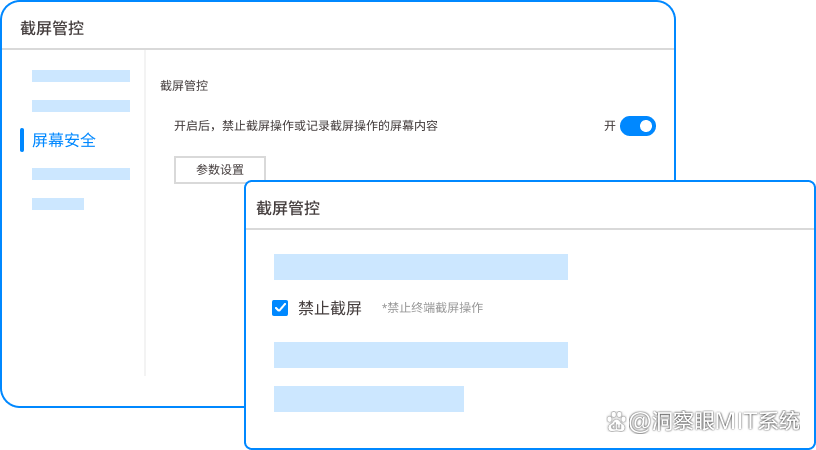
截屏与录屏防护: 具备屏幕防截屏、防录屏功能,有效防止有心之人通过拍照或恶意截取屏幕上的客户隐私数据。
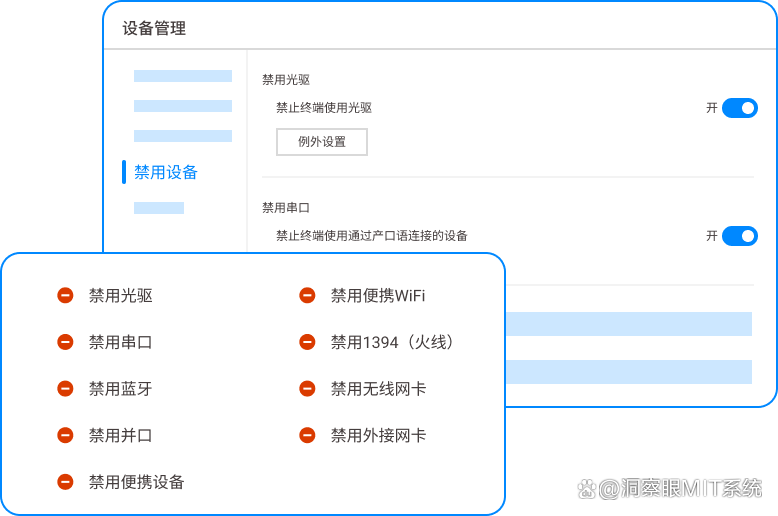
终端外设精细化管控: 对U盘、移动硬盘等USB存储介质的接入与数据拷出进行严格授权管理。
2. 启用操作系统级全盘与文件夹加密(BitLocker/EFS)
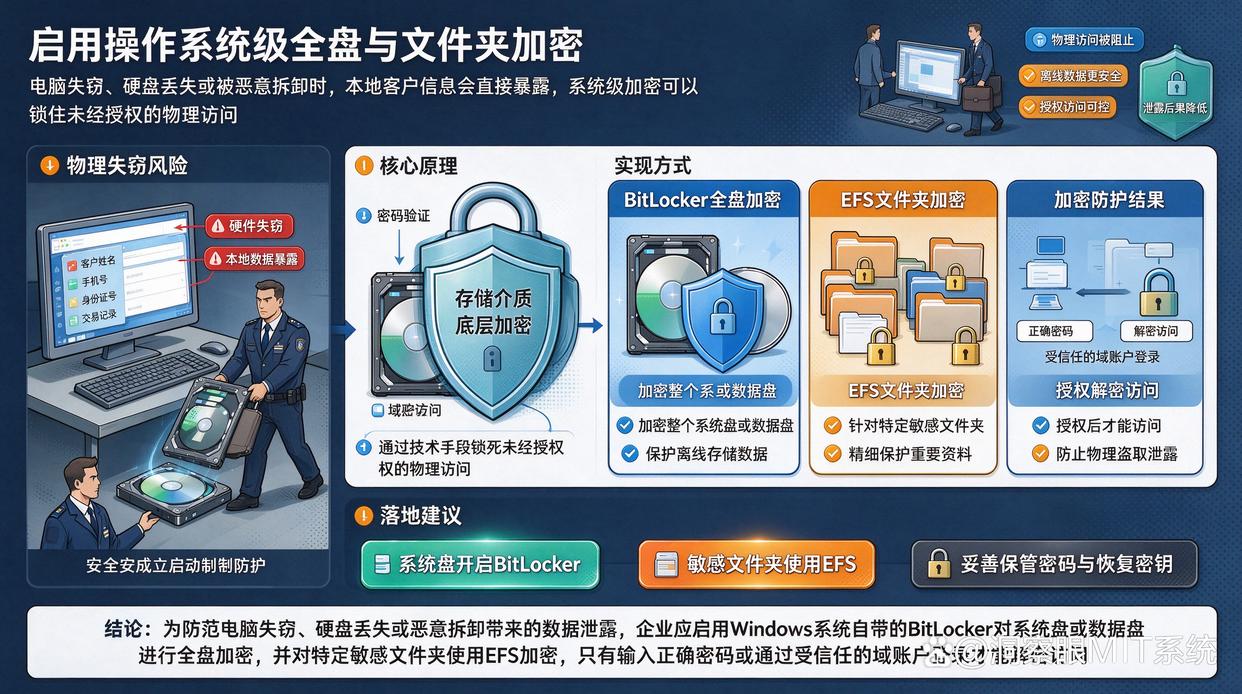
如果电脑硬件本身失窃、丢失或被恶意拆卸硬盘,本地存储的客户信息将直接裸露在风险之中。
核心原理: 对存储介质进行底层加密,通过技术手段锁死未经授权的物理访问。
实现方式: 充分利用Windows系统自带的 BitLocker 功能对整个系统盘或数据盘进行加密;对于特定的敏感文件夹,也可以使用 EFS文件加密。只有在输入正确密码或通过受信任的域账户登录时才能解密访问,有效防止物理盗取带来的数据泄露。
3. 使用独立的三方文件加密软件进行定向加锁
除了系统自带功能外,针对特定的高价值、高机密客户合同或名单,可以采用专业独立的单文件加密工具。
核心原理: 对单个文件或压缩包施加独立于系统的强密码保护。
实现方式: 使用如7-Zip、WinRAR的AES-256加密压缩功能,或者专业的独立文件加密软件,为客户信息文档设置复杂的访问密码。只有知晓密码的人员才能解压或打开文件,非常适合需要通过邮件或云盘安全传输客户资料的场景。
4. 实施严格的本地外设与移动存储介质封禁
很多客户信息的流失,往往不是通过网络,而是通过随身携带的U盘、移动硬盘或外接蓝牙设备大批量拷贝带走的。
核心原理: 物理切断电脑端不必要的数据导出通道。
实现方式: 通过修改注册表、组策略或专业的IT运维工具,关闭或完全禁用员工电脑的USB存储接口、光驱以及红外蓝牙传输功能。从物理上阻断员工大批量导出客户名单、合同文档或聊天记录的可能性。
5. 采用动态屏幕水印技术威慑与防范拍照泄露
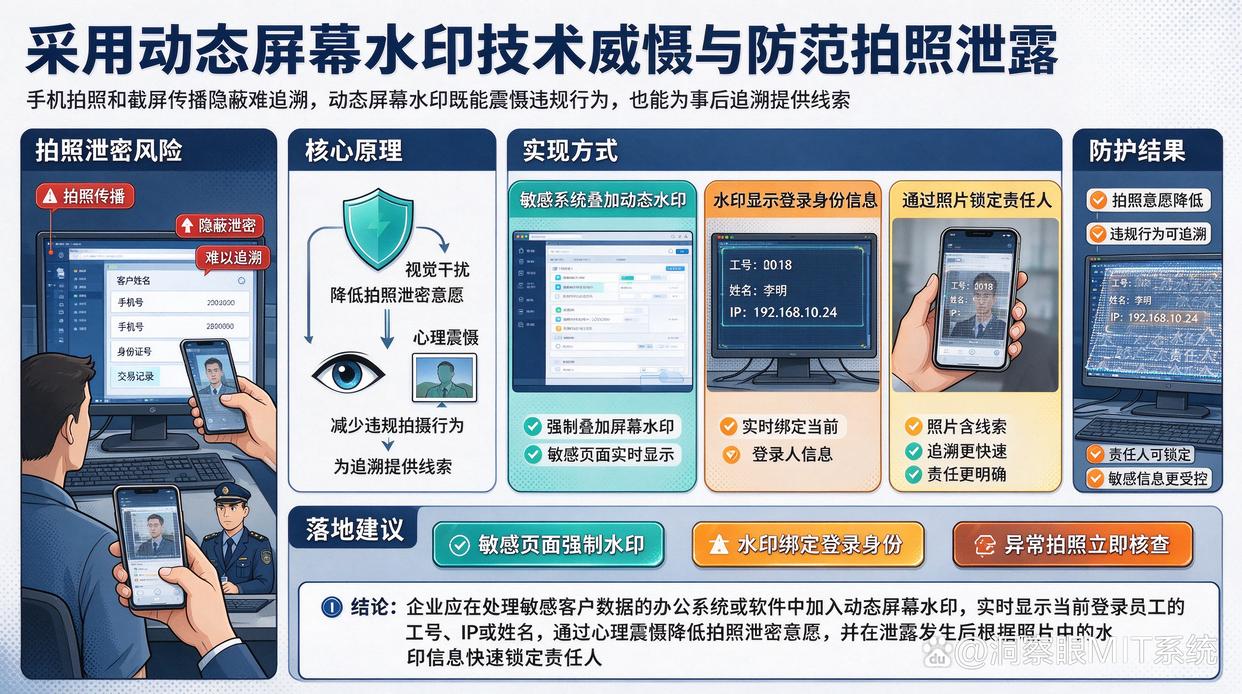
当客户信息清晰地展示在电脑屏幕上时,用手机拍照或截屏传播是极难通过常规技术手段追溯的隐蔽泄密方式。
核心原理: 通过视觉干扰和心理震慑降低拍照泄密意愿,同时为追溯提供线索。
实现方式: 在处理敏感客户数据的办公系统或软件中加入动态屏幕水印(实时显示当前登录员工的工号、IP或姓名)。水印的强制叠加能产生强大的心理震慑,即便有人试图用手机拍照泄露,企业也能通过照片中的水印信息瞬间锁定责任人。
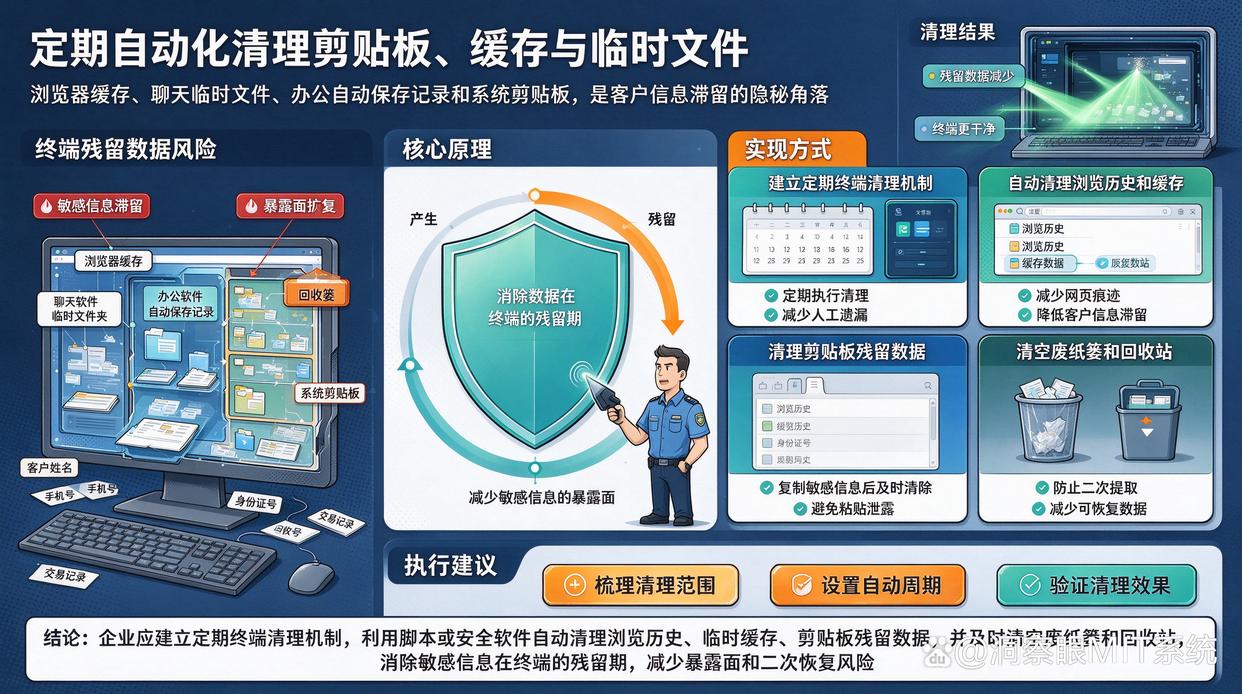
6. 定期自动化清理剪贴板、缓存与临时文件
浏览器缓存、聊天软件临时文件夹、办公软件的自动保存记录以及系统剪贴板,往往是客户信息滞留的“隐秘角落”。
核心原理: 消除数据在终端的残留期,减少敏感信息的暴露面。
实现方式: 建立定期的终端清理机制,利用脚本或安全软件自动清理各软件的浏览历史、临时缓存和剪贴板残留数据;同时确保废纸篓和回收站被及时清空,防止被第三方数据恢复软件二次提取。
保护客户的个人信息不仅是维护企业的商业信誉,更是对客户合法权益的根本负责。通过上述6个多维度的独立防护方法——特别是借助洞察眼MIT系统等专业终端安全工具的智能化加持,企业与个人能够真正做到“看得见风险、防得住外泄”,让机密信息在数字化办公环境中安全无虞。

 洞察眼MIT系统


 冀公网安备13019902001038号