文章摘要:在日常办公中,与客户或合作伙伴沟通是常有的事。然而,手忙脚乱之中把带有核心数据、财务报表或内部机密的文档错发给他人,往往会让人惊出一身冷汗。一旦商业机密外泄,不
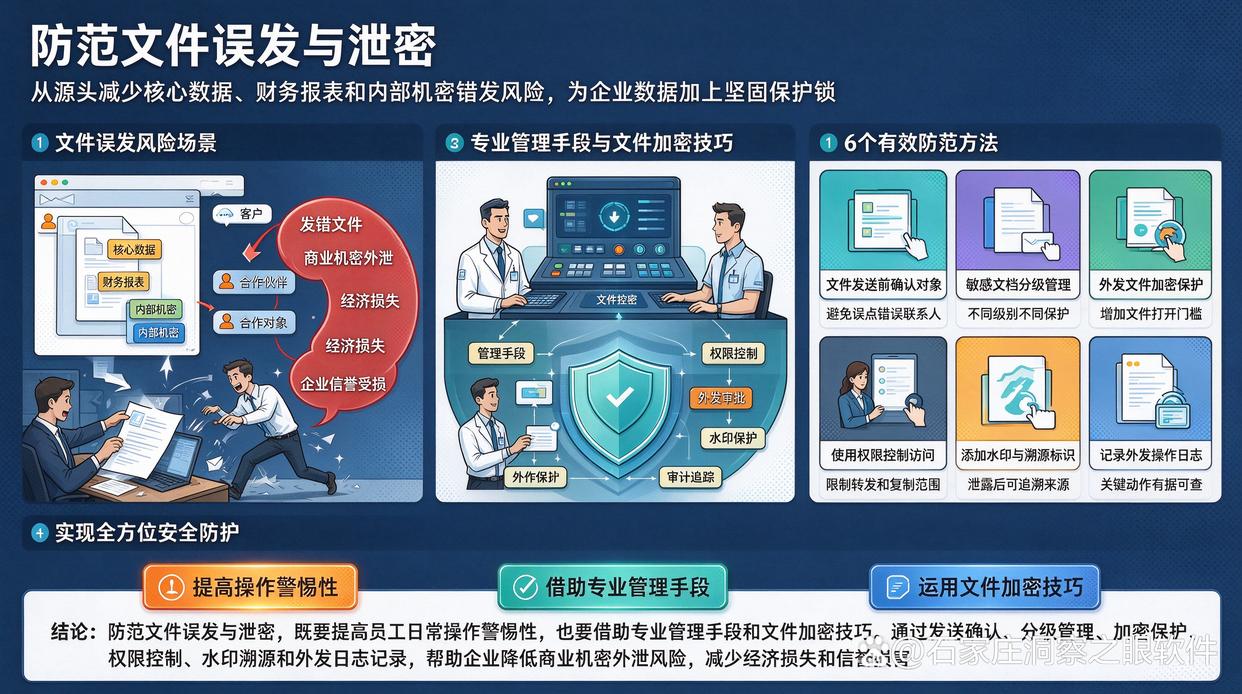
在日常办公中,与客户或合作伙伴沟通是常有的事。然而,手忙脚乱之中把带有核心数据、财务报表或内部机密的文档错发给他人,往往会让人惊出一身冷汗。一旦商业机密外泄,不仅可能面临经济损失,还会损害企业信誉。
为了从源头上规避这类风险,除了提高日常操作的警惕性外,借助专业的管理手段和实用的文件加密技巧,能够为企业数据加上一把坚固的保护锁。以下是6个有效防范文件误发与泄密的实用方法,帮助企业实现全方位的安全防护。
1、部署洞察眼MIT系统进行文档安全管控与泄密追踪
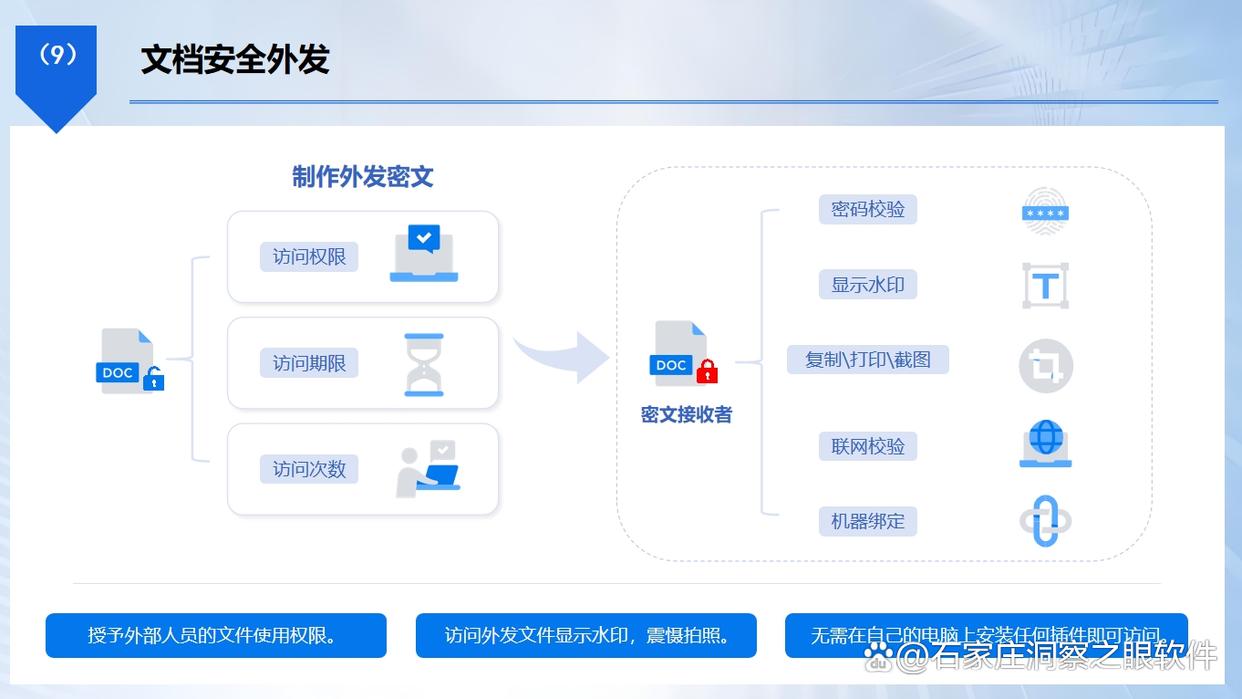
企业可以通过部署洞察眼MIT系统来规范终端操作,防范数据外发。该系统具备文件加密与外发管控的多项核心功能:
文件外发审计:能够对终端通过浏览器、即时通讯、邮件外发的文件进行详细记录,并对外发文件进行备份,提供泄密风险等级评定。
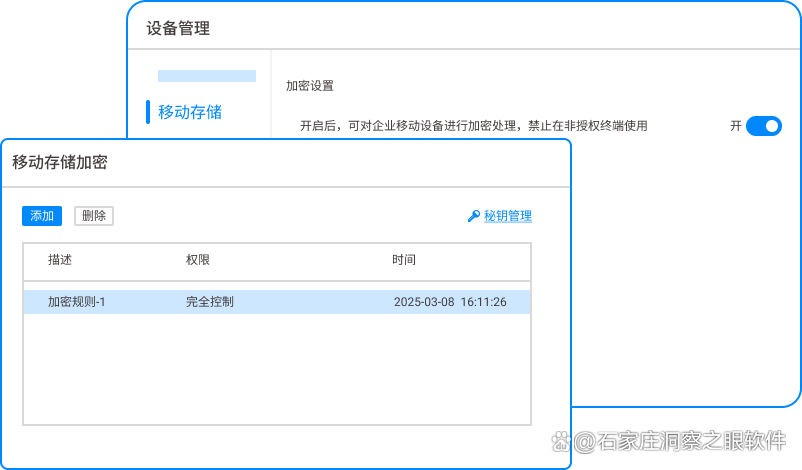
移动存储加密:支持对终端通过U盘、移动硬盘等外接存储设备拷贝文件进行记录与备份,并能定义外发文件敏感词进行扫描。
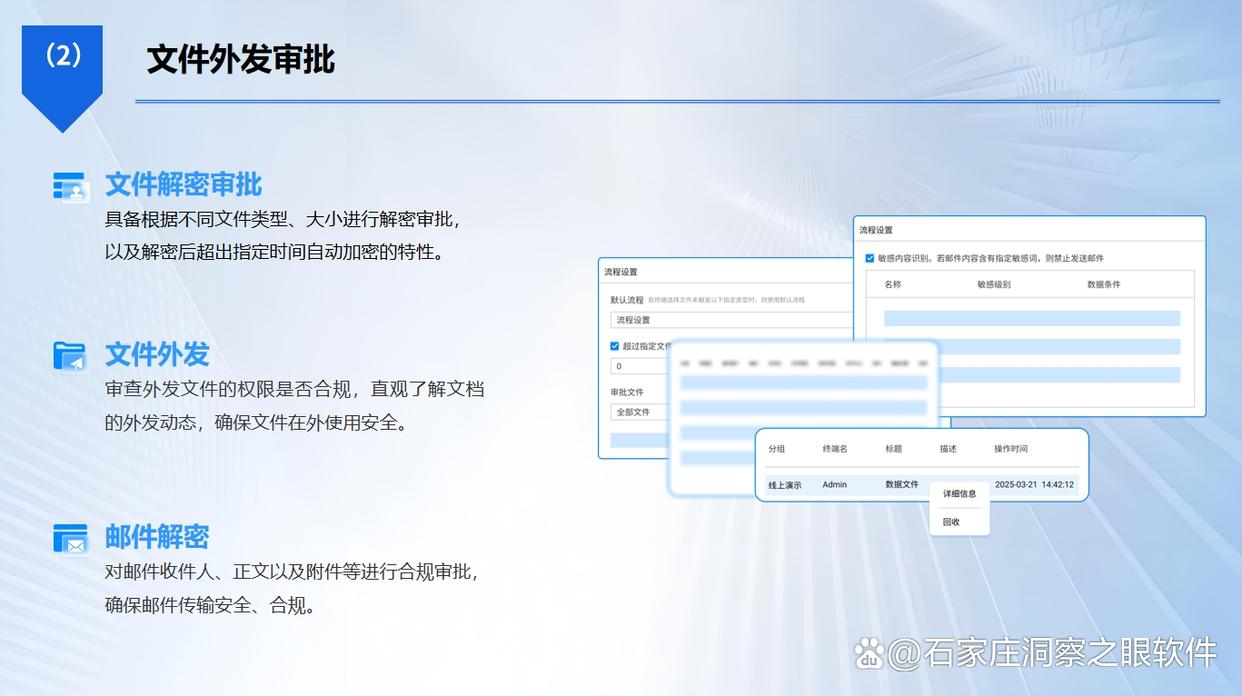
文件外发审批:开启文件外发管控后,允许通过审批的方式对指定文件进行外发,从流程上把控数据流转安全。
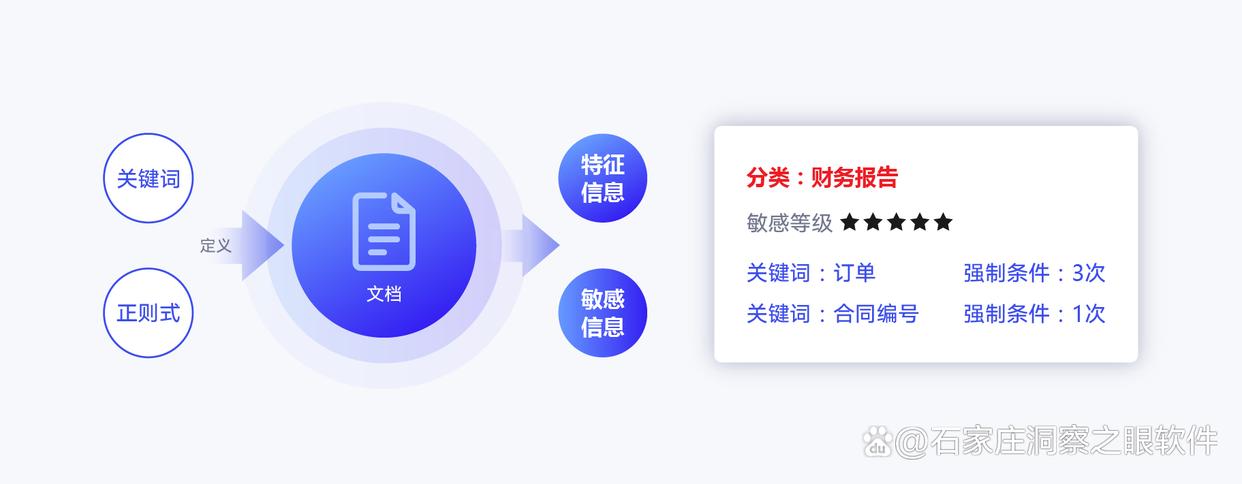
敏感内容拦截:通过设置策略与敏感内容分析引擎联动,可对包含敏感内容的文件进行审计、报警和警告,有效防止关键数据因误操作流向外部。
2、为敏感文档设置高强度打开密码
在将重要文件通过邮件或聊天工具发送前,养成习惯为文件设置独立密码。无论是文档还是表格,通常都自带密码保护功能。只有知晓密码的接收方才能正常打开文档,即便文件不慎误发给其他人,对方也无法查看具体内容,从而为数据安全争取了缓冲时间。
3、使用压缩包加密与分卷保护
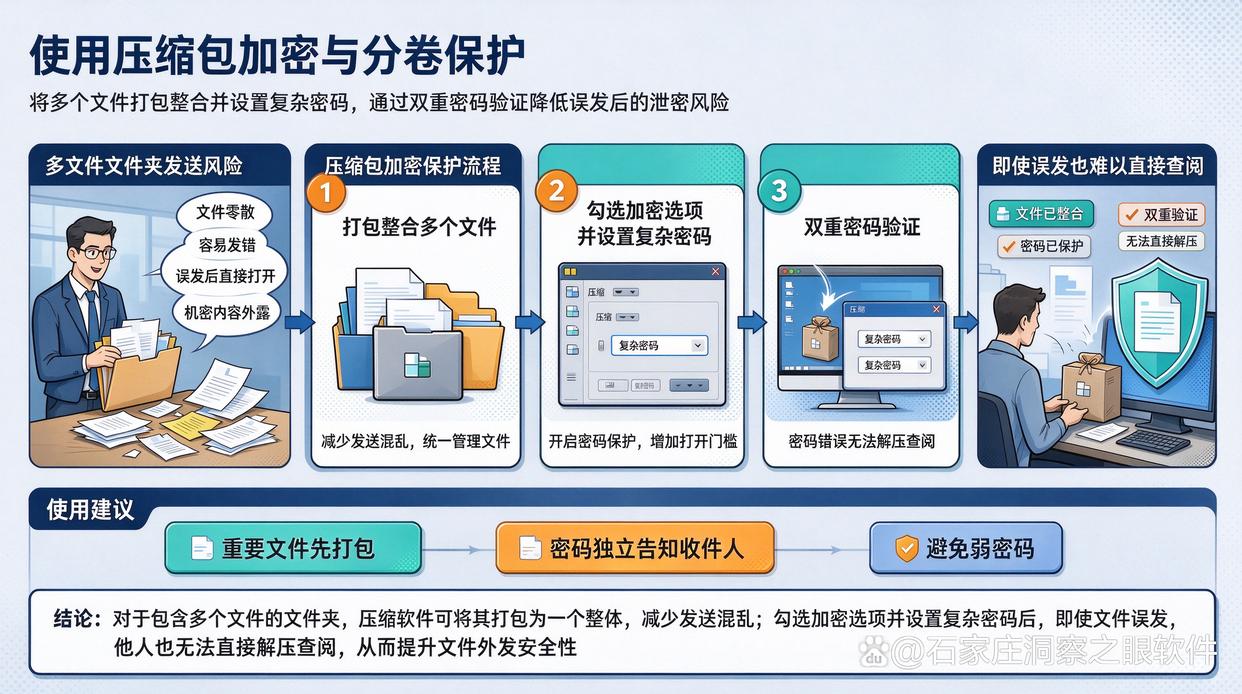
对于包含多个文件的文件夹,可以通过压缩软件将其打包并加密。在压缩时勾选加密选项并设置复杂的密码。这种方式不仅能将多个杂乱的文件整合为一个整体,减少发送时的混乱感,还能通过双重密码验证确保即使文件落入他人之手也无法直接解压查阅。
4、合理配置文档权限与只读模式
在发送一些需要对方查阅但不需要随意修改的报告时,可以将文件转换为只读格式或限制复制打印权限。通过减少文件在接收方那里的二次编辑与转发可能,能够有效降低核心数据被无意扩散或篡改的风险,确保信息在可控范围内流转。
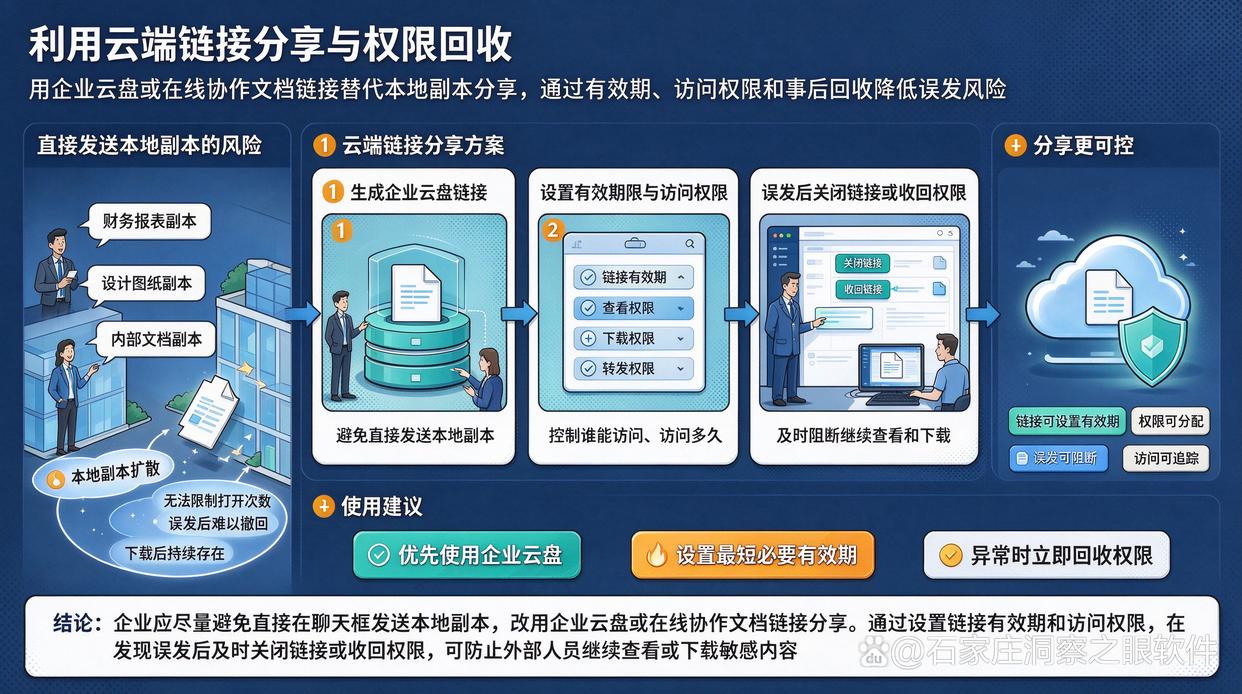
5、利用云端链接分享与权限回收
尽量避免直接在聊天框中发送文件本地副本,建议采用企业云盘或在线协作文档的链接形式进行分享。通过云端分享可以设置链接的有效期限以及访问权限。一旦发现误发,管理员或发送者可以随时在后台关闭链接或收回权限,确保外部人员无法继续查看或下载相关内容。
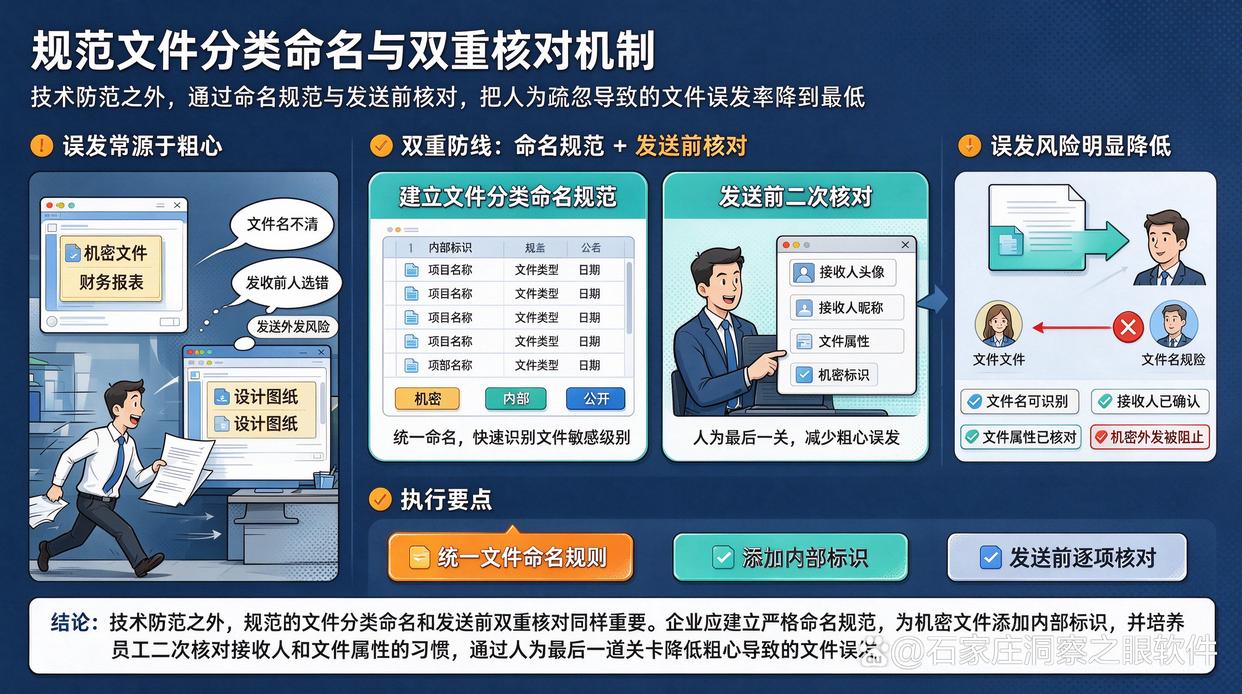
6、建立规范的文件分类命名与双重核对机制
技术防范之外,规范的流程同样重要。企业应建立严格的文件命名规范,将机密文件统一打上内部标识。在每次发送文件前,培养二次核对接收人头像昵称以及文件属性的习惯。通过人为的最后一道关卡,将由于粗心大意导致的文件误发率降到最低。
#文件加密

 洞察眼MIT系统


 冀公网安备13019902001038号