
文章摘要:不少运维都遇到这个头疼事:一刀切封掉所有 U 盘,同事拷资料叫苦连天;放开权限,核心文件又有被带走的风险。想要守住数据安全,同时不让正常办公卡壳,其实有不少靠谱
不少运维都遇到这个头疼事:一刀切封掉所有 U 盘,同事拷资料叫苦连天;
放开权限,核心文件又有被带走的风险。想要守住数据安全,同时不让正常办公卡壳,其实有不少靠谱办法,今天给大家整理五个实操技巧。
第一个方法就是用洞察眼 MIT 系统,也是很多企业的首选。
咱们还原一个日常场景:运维在后台给 U 盘划分身份,不是一棍子全部拉黑。可信 U 盘可以正常接入,用来传输办公资料;
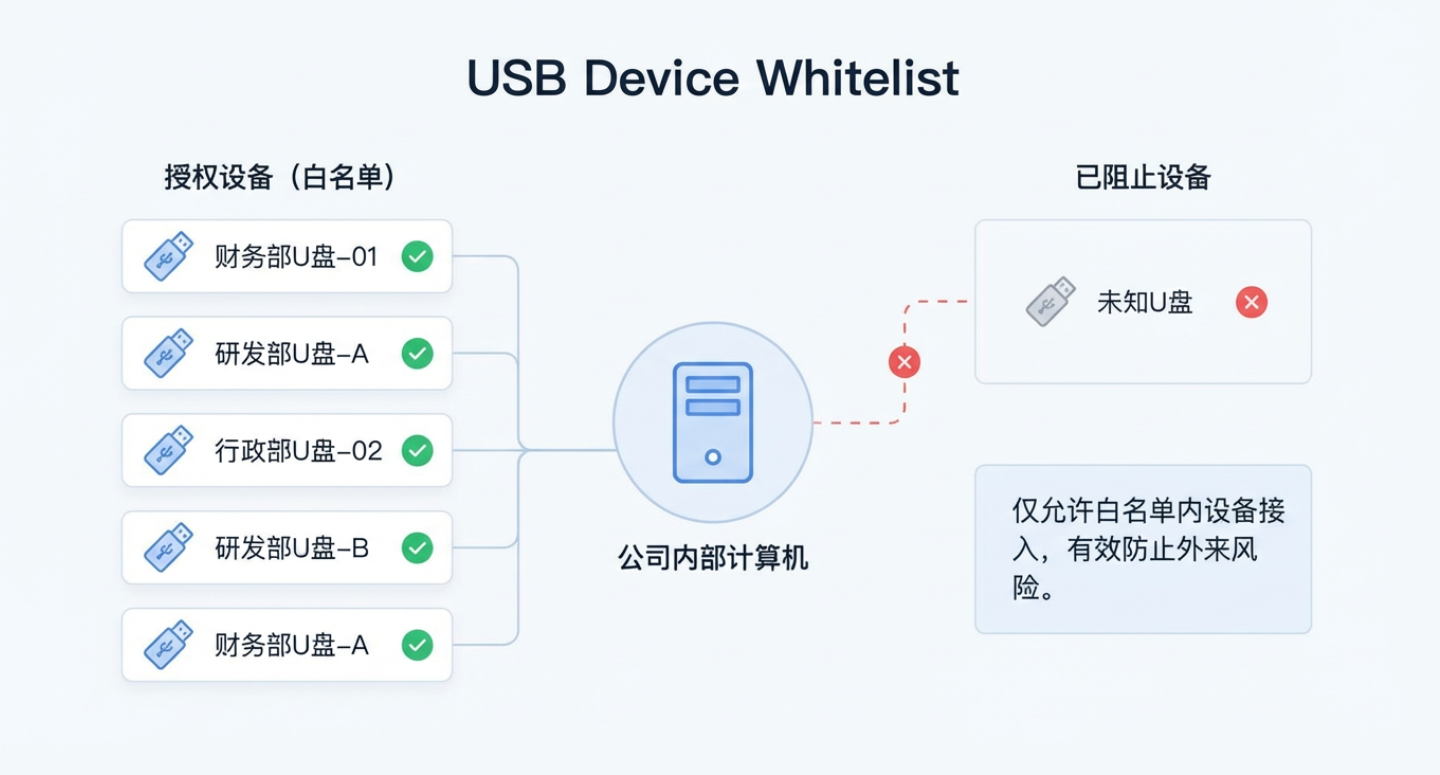
陌生 U 盘直接锁住拷贝权限,只能读取,不能把电脑里的文件往外拖。
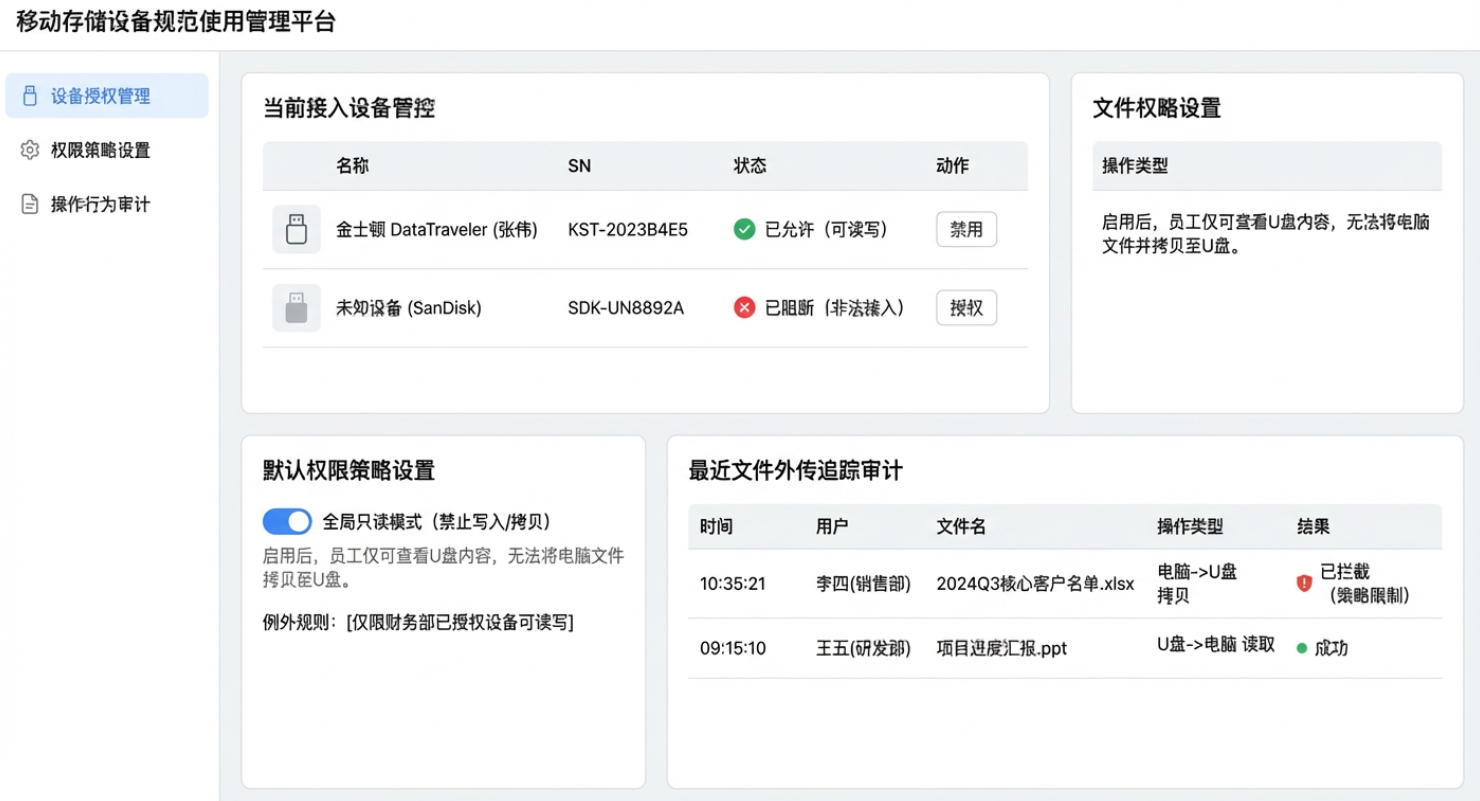
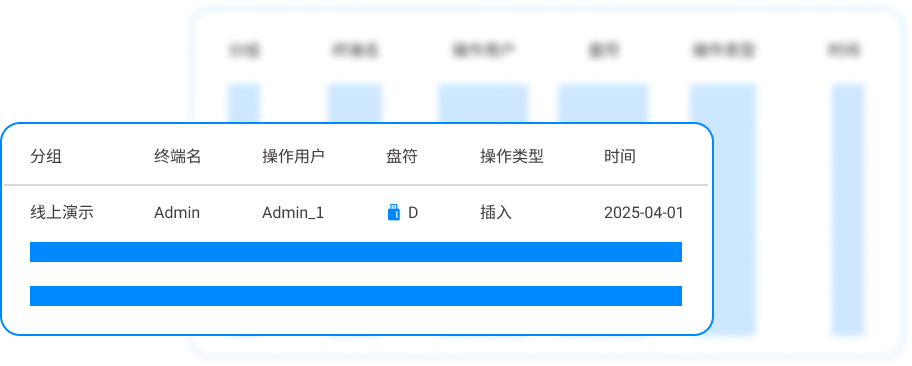
还能开启 U 盘操作全程留痕,谁插了 U 盘、什么时候插拔、拷贝了哪些文件,全部记录在册。如果有人试图批量导出涉密文档,系统马上触发告警。
如果有临时需要外带文件,管理员还可以临时下发授权,限时开放权限,用完自动收回,安全和便利两头都兼顾,不用来回折腾设置。
第二个:U 盘白名单机制。
依靠 Windows 组策略搭建 U 盘白名单,只把经过登记、备案的 U 盘加入允许列表。不在名单里的 U 盘插到电脑上,直接无法识别。适合不想额外采购软件、本身搭建了域环境的企业。缺点也很明显,如果经常有外来合作人员需要临时拷文件,每次都要手动录入设备信息,操作比较繁琐,更适合人员稳定、外来 U 盘很少的团队。
第三个:加密专用 U 盘。
统一采购加密 U 盘,员工只能使用这批专属 U 盘拷贝资料。文件放进 U 盘的时候会自动加密,就算 U 盘弄丢,外人拿到也打不开里面内容。可以设置访问密码,还能绑定电脑,脱离公司内网就无法读取。这种方式上手简单,不用复杂部署,适合经常需要外出携带资料的岗位。但它没法阻止员工把文件先传到别的渠道,单独使用防护力度有限。
第四个:物理接口封堵。
用封口塞把电脑多余的 USB 接口封住,只保留少数指定电脑开放 USB 端口。从硬件源头减少随意插 U 盘的机会,成本很低,上手简单。不过灵活性很差,如果遇到紧急办公需求,想要启用接口,还要拆开封堵;而且只能挡住 U 盘,像蓝牙、网盘这类外传渠道管不到,一般只作为辅助防护手段。
第五个:文件外发审批流程。
如果员工确实需要把文件拷贝出去,线上提交申请,写明用途和文件,等管理员审批通过之后,才开放临时拷贝权限。整个流程留下审批记录,做到每一次外发都有据可查。这套方法更偏向制度管控,适合对资料管控非常严格的企业,缺点是会增加一点点审批流程,适合可以接受流程化管理的公司。


 洞察眼MIT系统


 冀公网安备13019902001038号

