
文章摘要:对于许多企业的老板和技术主管来说,核心代码就是企业的生命线。然而,代码泄露事件却时常发生。曾经有一家科技公司,因离职员工私自将核心项目的源代码打包带走,并透露给
对于许多企业的老板和技术主管来说,核心代码就是企业的生命线。然而,代码泄露事件却时常发生。曾经有一家科技公司,因离职员工私自将核心项目的源代码打包带走,并透露给竞争对手,直接导致公司损失了筹备数年的市场先机,经济损失高达数百万元。为了避免类似的悲剧在自己公司上演,掌握有效的代码加密与防护手段显得尤为重要。下面分享七个实用的加密技巧,帮助企业筑牢核心资产的安全防线。
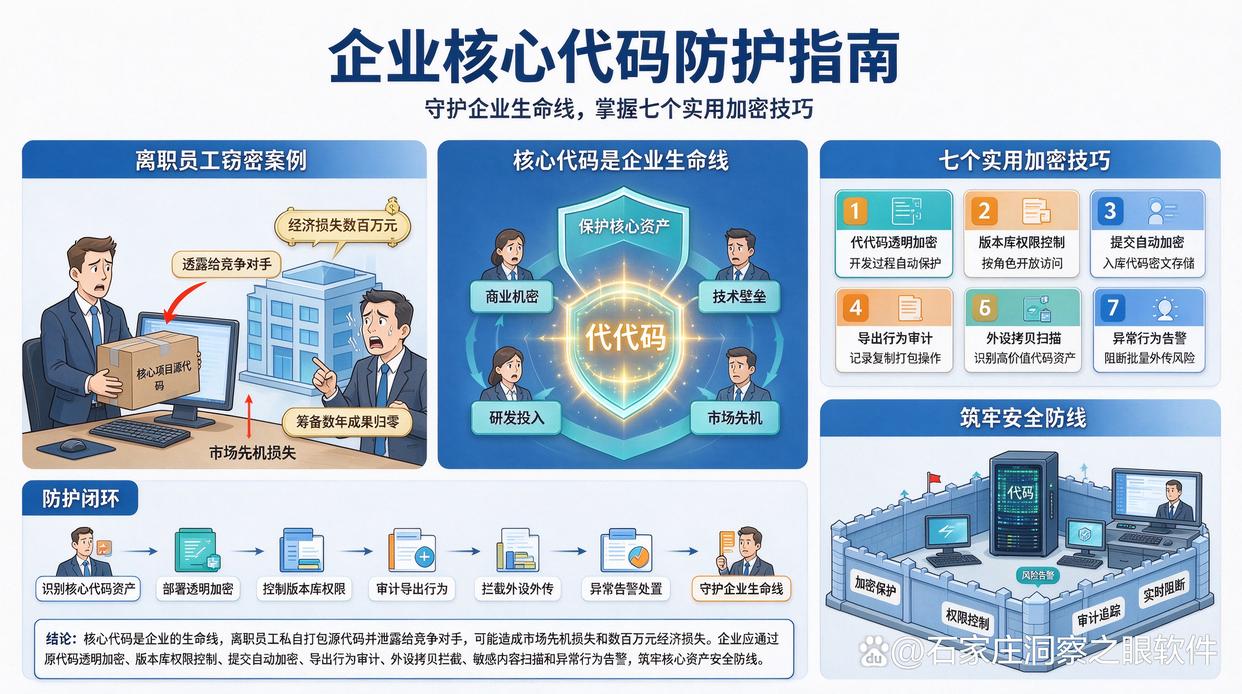
1、部署透明加密与防护系统
在企业的日常研发工作中,采用专业的透明加密技术是保护机密代码非常核心的一环。洞察眼MIT系统在这方面提供了全面而高效的防护机制:
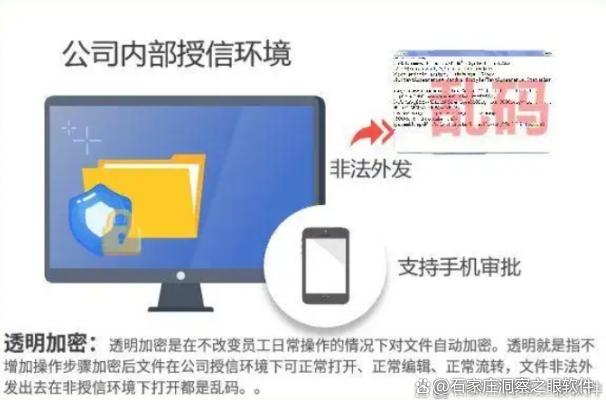
透明加解密:基于驱动层过滤技术,对研发人员通过指定开发软件创建的代码文件进行实时无感知加密,在授权环境中正常访问,一旦离开授权环境则无法打开。
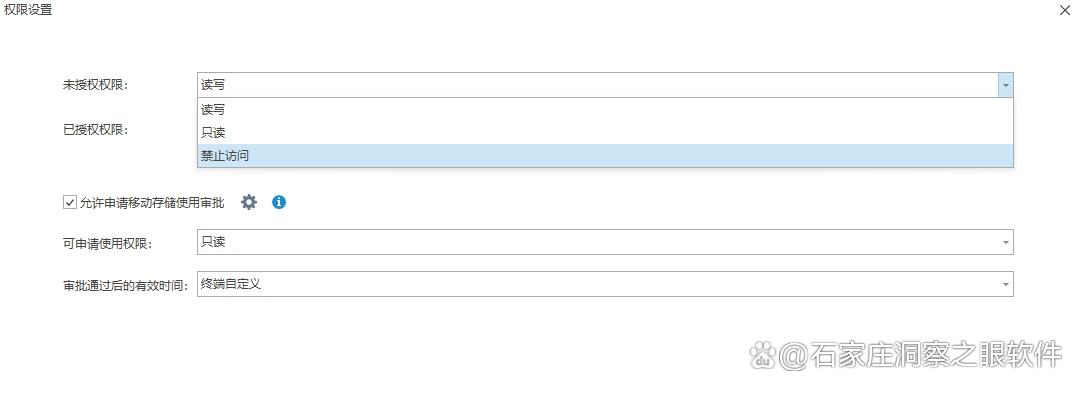
文档权限控制:根据企业组织架构划分安全域与密级,不同部门之间的加密代码相互隔离,确保核心代码只在特定范围内流转。
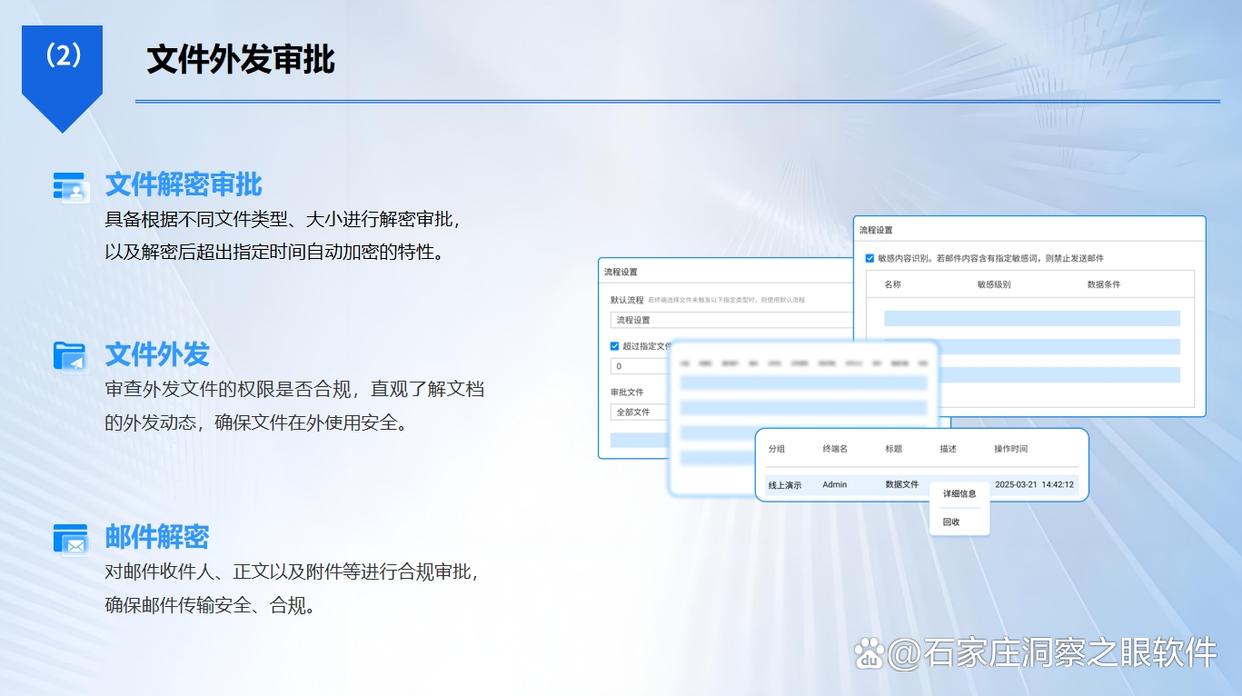
文件外发审批:开启外发管控后,任何代码文件的外发均需走线上审批流程,同时支持记录审批人的查阅状态,确保过程透明可追溯。
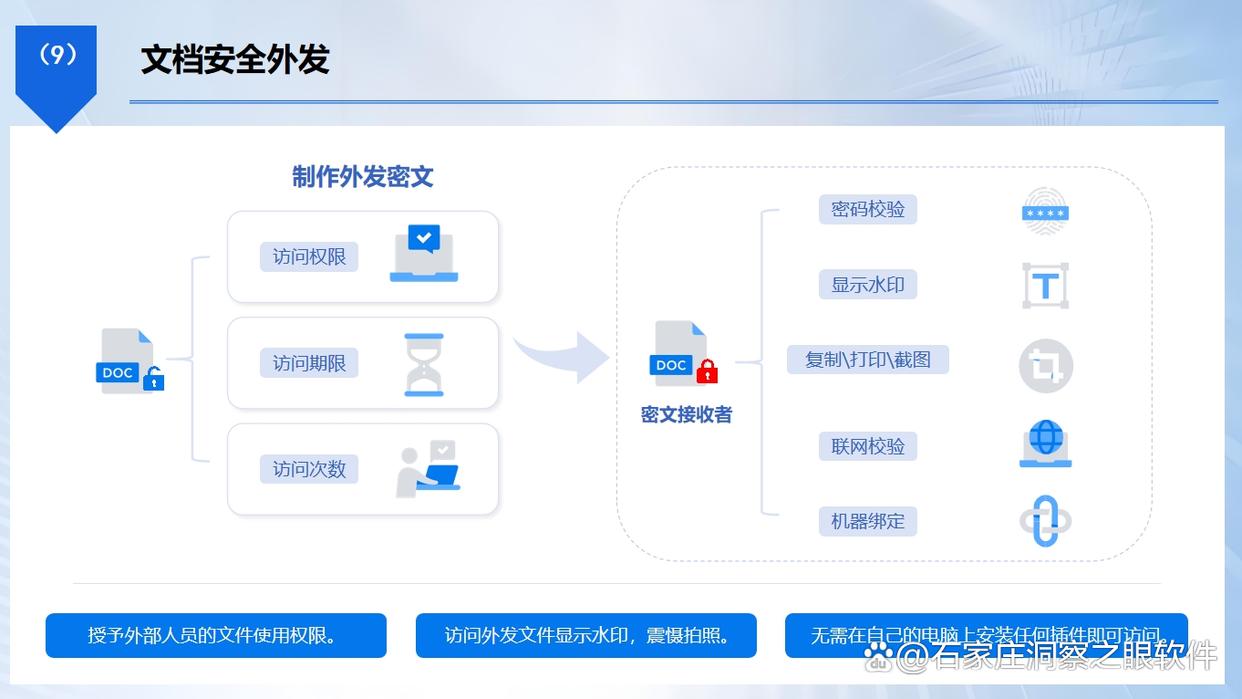
文档安全外发:对不得不外发的代码文档设置使用权限,例如禁止复制、限制打开次数或显示特定水印,防止二次泄密。
2、实施代码混淆与代码编译处理
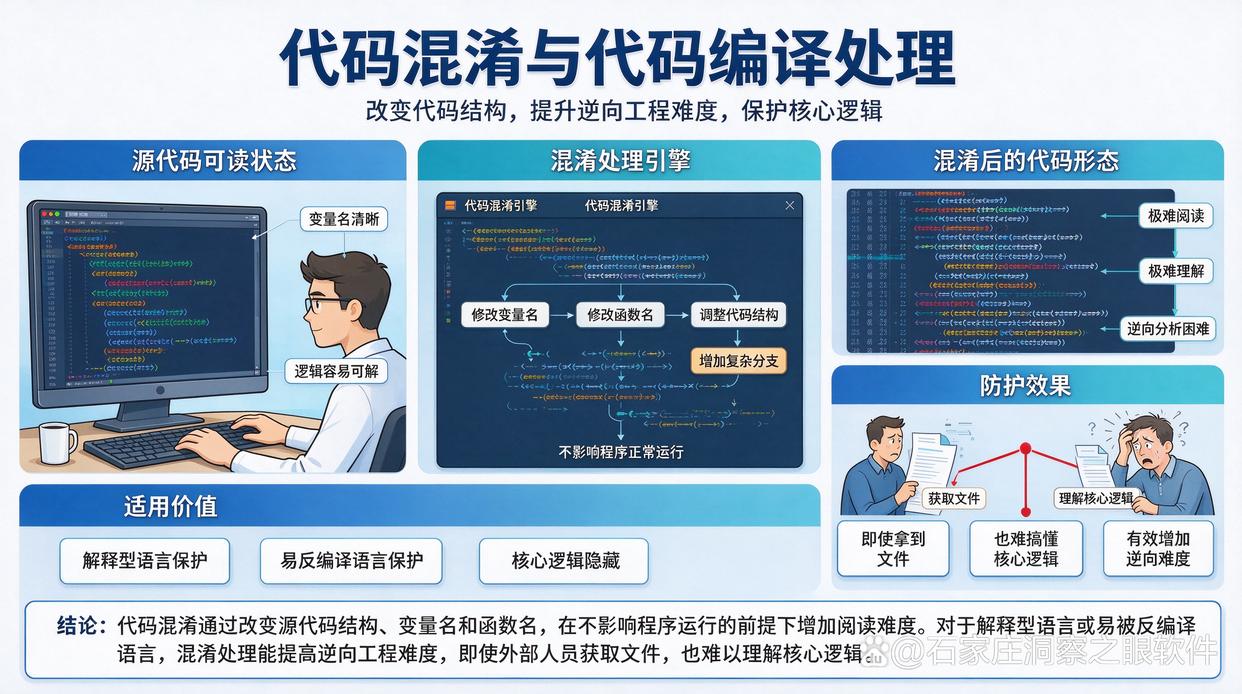
代码混淆是通过改变源代码的结构、变量名、函数名等方式,在不影响程序正常运行的前提下,使代码变得极难阅读和理解。对于很多解释型语言或者容易被反编译的语言,混淆处理能够有效增加逆向工程的难度,即使外部人员获取了文件,也难以搞懂其中的核心逻辑。
3、建立严格的权限隔离机制
并非公司里的每个人都需要接触到全部源代码。企业应当按照最小权限原则,对代码仓库进行细粒度的访问控制。通过限制员工只读或只写特定模块的代码,确保每个人只能接触到自身工作所需的内容,从而将潜在的泄泄密风险降到最低。
4、加密传输通道与远程接入
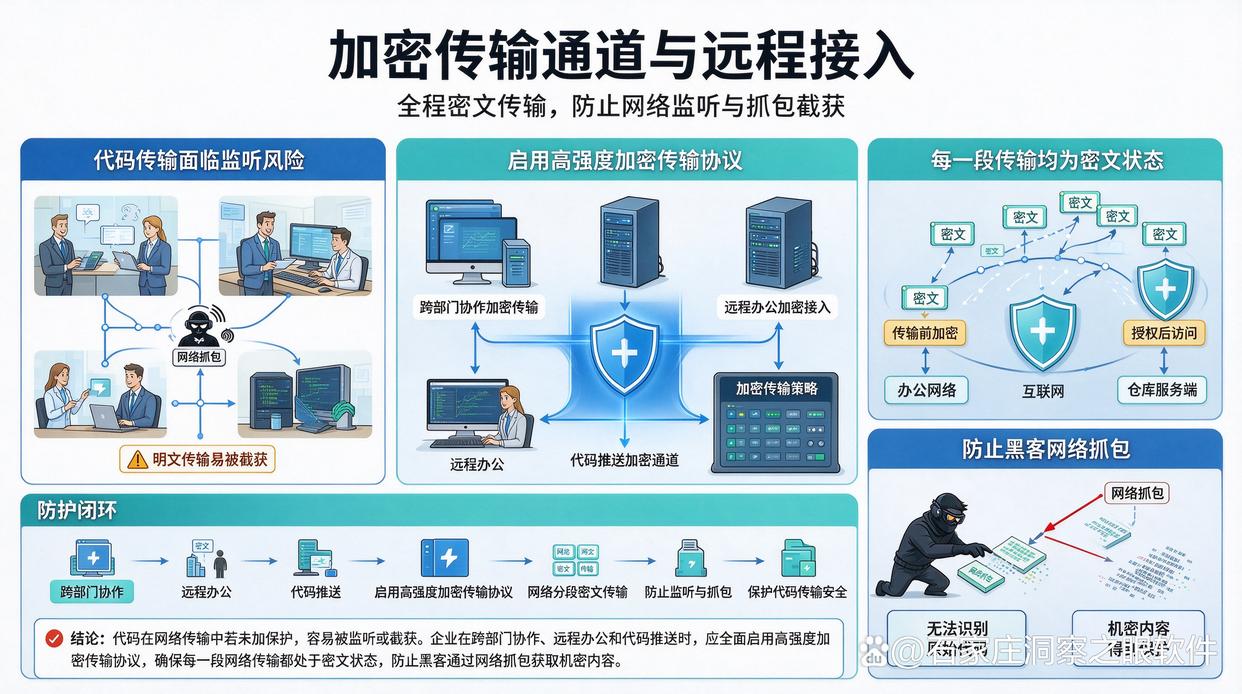
代码在网络传输过程中如果未经保护,极易被监听或截获。企业在进行跨部门协作、远程办公或代码推送时,应全面启用高强度的加密传输协议,确保数据在网络中的每一段传输都处于密文状态,防止黑客通过网络抓包获取机密内容。
5、离线安全存储与物理介质管控
除了网络传输,物理介质也是代码泄密的重要渠道。企业可以对内部存储代码的服务器或硬盘进行全盘加密处理,确保设备在被盗或丢失时数据无法被读取。同时,关闭不必要的物理接口,避免未经许可的存储介质接入计算机。
6、定期进行代码安全审计与漏洞排查
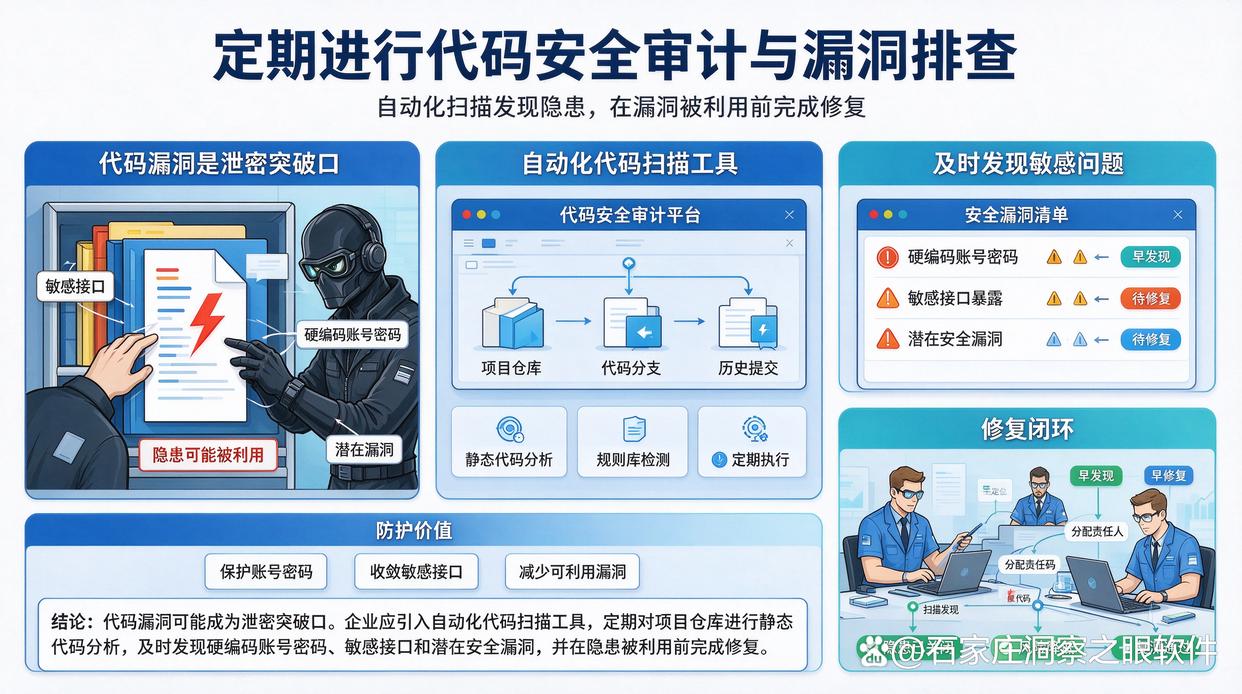
代码本身的漏洞也可能成为泄密的突破口。通过引入自动化的代码扫描工具,定期对项目仓库进行静态代码分析,能够及时发现硬编码的账号密码、敏感接口以及潜在的安全漏洞,在安全隐患被利用之前将其修复掉。
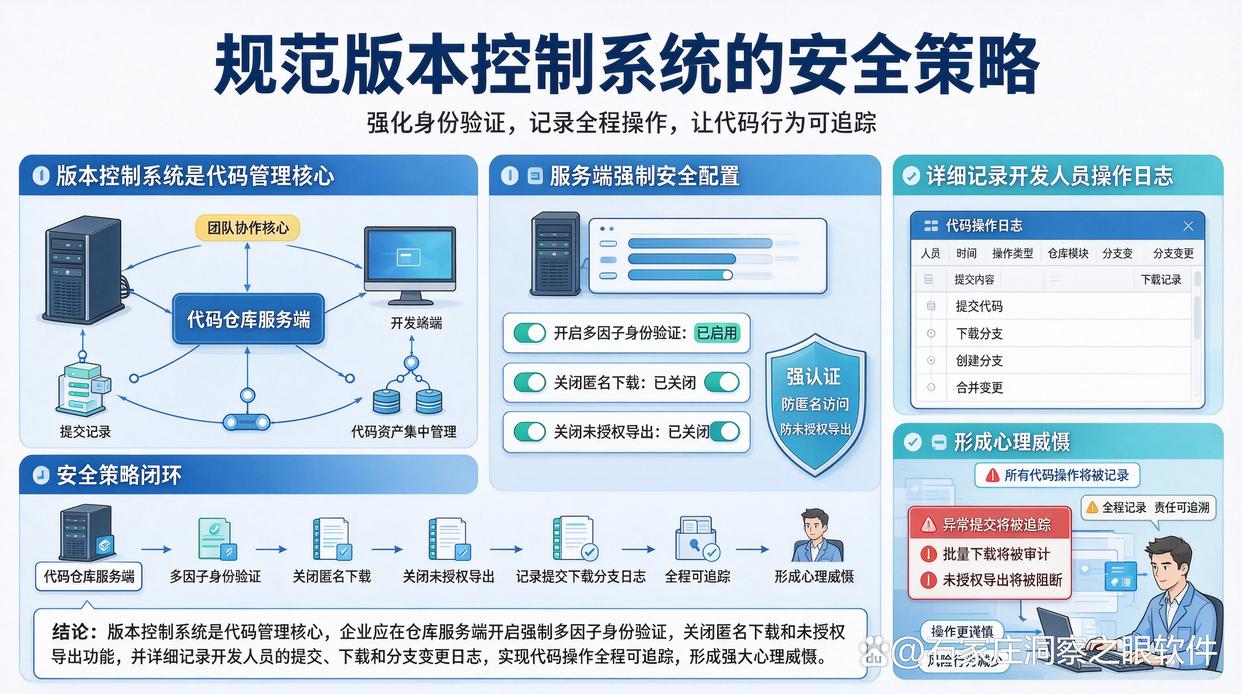
7、规范版本控制系统的安全策略
版本控制系统是代码管理的核心。企业需要在仓库服务端开启强制的多因子身份验证,并关闭匿名下载和未授权的导出功能。通过详细记录每一位开发人员的提交、下载和分支变更日志,实现所有代码操作的全程可追踪,形成强大的心理威慑。


 洞察眼MIT系统


 冀公网安备13019902001038号

