
文章摘要:大模型与 AI Agent 正在快速走进企业办公场景:研发借助 Agent 自动生成代码、市场用 AI 批量撰写方案、财务依靠智能助手整理报表。AI 提升效率的
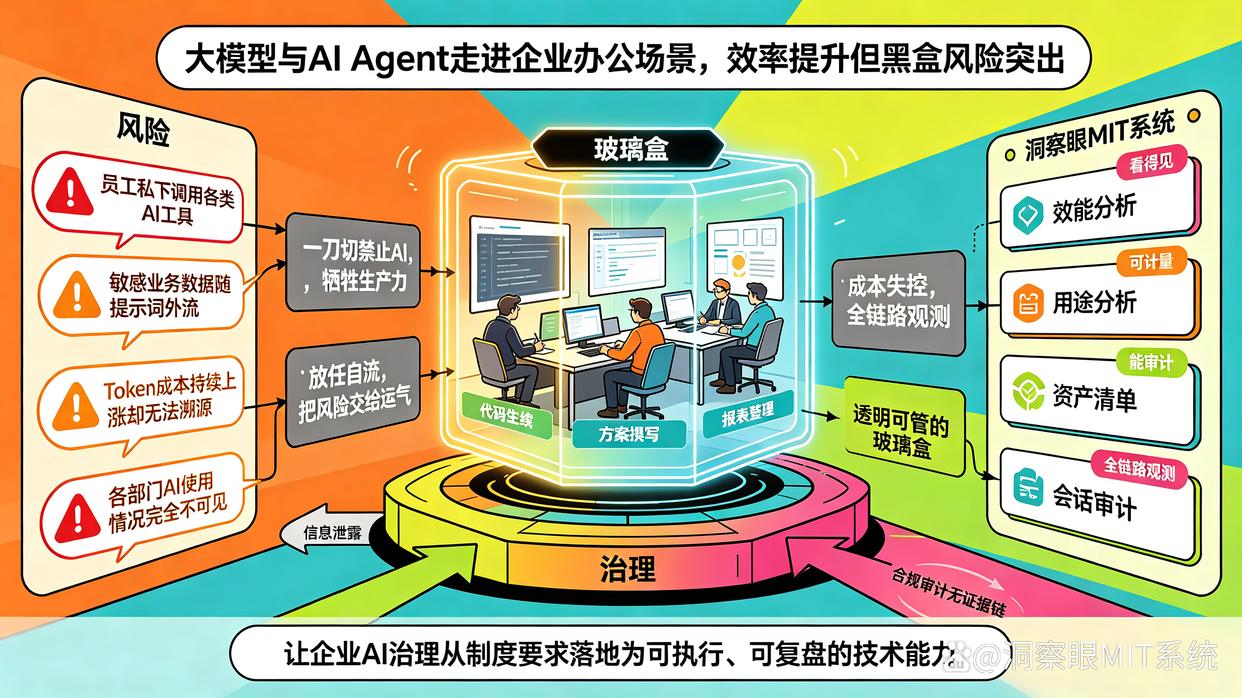
大模型与 AI Agent 正在快速走进企业办公场景:研发借助 Agent 自动生成代码、市场用 AI 批量撰写方案、财务依靠智能助手整理报表。AI 提升效率的同时,一道棘手难题摆在企业管理者面前:AI Agent 本身是典型的黑盒。员工私下调用各类 AI 工具、敏感业务数据随提示词外流、Token 成本持续上涨却无法溯源、各部门 AI 使用情况完全不可见,一旦发生信息泄露、违规提问、成本失控,企业很难找到完整证据链,合规审计更是无从谈起。
很多企业的 AI 治理停留在口头规范、简单禁令,要么一刀切禁止 AI 使用,牺牲生产力;要么放任自流,把业务风险交给运气。想要安全、可控、可追溯地规模化落地 AI Agent,企业需要一套看得见、可计量、能审计的治理底座。洞察眼 MIT 系统,依托效能分析、用途分析、资产清单、会话审计四大核心模块,打通 AI Agent 全链路观测能力,把黑盒 AI 变成透明可管的 “玻璃盒”,让企业 AI 治理从制度要求落地为可执行、可复盘的技术能力。
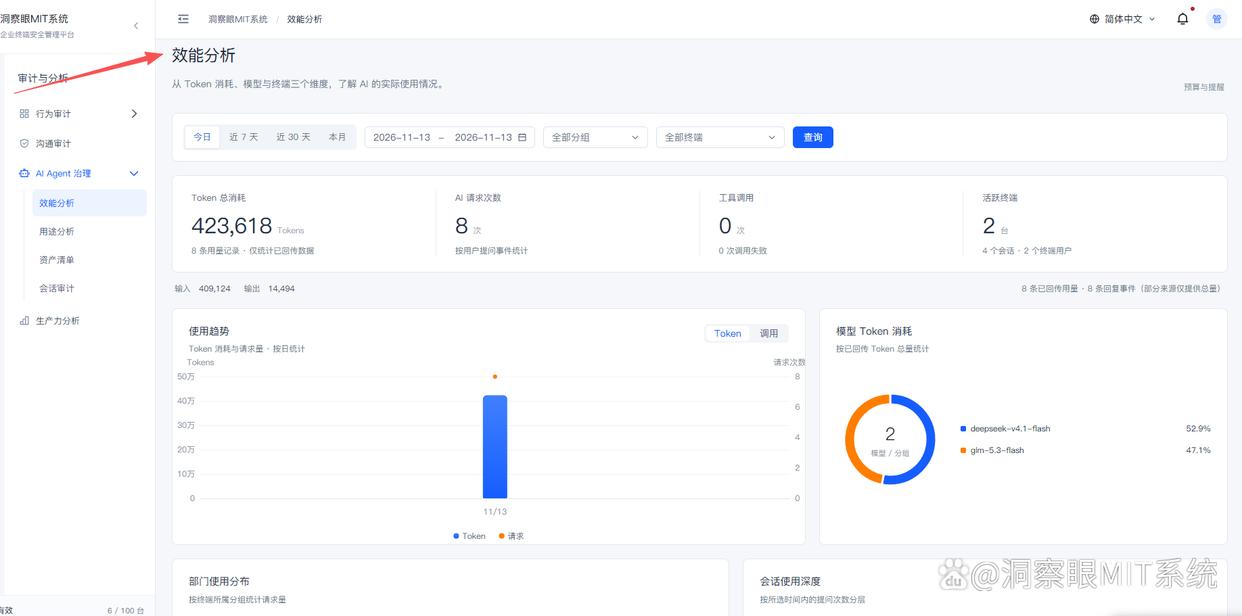
效能分析:三维度量化,摸清 AI 真实消耗
AI 成本失控,是很多企业上线 Agent 之后最先遇到的痛点。只收到一张模型服务商的账单,却不知道 Token 消耗来自哪些终端、哪些模型、哪些员工,简单任务调用高成本大模型、重复提问造成大量冗余消耗,AI 投入产出始终算不清楚。
洞察眼 MIT 效能分析模块,从 Token 消耗、模型、终端三个维度,完成 AI 使用效能的全景统计。系统自动归集每一次 Agent 调用的 Token 用量,区分输入词元与输出词元,按终端、人员、模型版本进行聚合统计。管理者可以直观看到,哪些终端高频调用大模型、哪一类模型的资源消耗最高、哪些人员存在大量无效重复提问。
基于这套数据,企业可以精准优化资源分配:给简单文案、信息查询场景配置轻量化模型,复杂推理任务才启用高阶模型,对 Token 消耗异常的终端及时预警,把 AI 算力成本从一笔糊涂账,变成可管控、可优化的可控支出,让 AI 资源投入匹配业务价值。
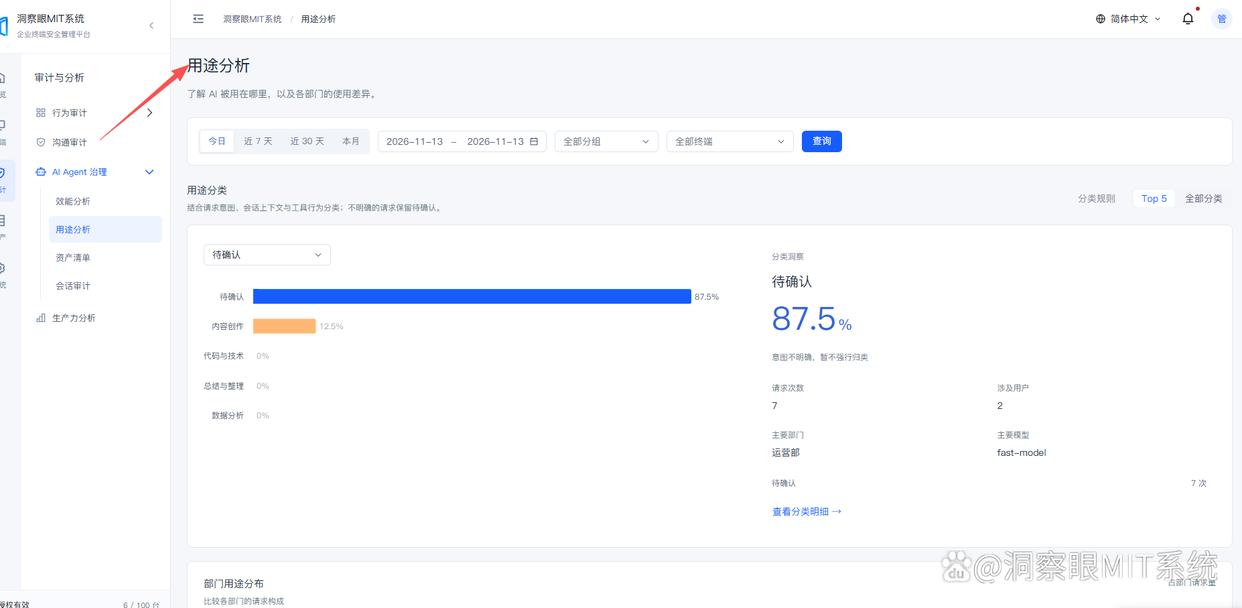
用途分析:穿透业务场景,识别部门使用差异
同样是使用 AI Agent,研发、法务、销售、行政的使用场景、风险等级完全不同。研发可能用 Agent 读取代码库,法务会输入合同与客户卷宗,销售容易把客户底价、项目方案放进提示词。如果无法区分 AI 的使用用途,统一的管控策略要么过于宽松、要么过度限制。
用途分析模块,核心价值就是看清 AI 到底被用在哪里。系统自动识别每一轮 Agent 对话对应的业务场景,区分代码生成、方案撰写、数据查询、文案创作、闲聊提问等不同用途,并且横向对比各部门的 AI 使用差异。
管理者可以清晰掌握:哪个部门 AI 渗透率最高、哪类场景风险偏高、有没有员工把 AI 用于和工作无关的场景。针对高风险场景,企业可以配套差异化管控策略,例如限制法务、财务岗位在 Agent 中上传敏感文档,鼓励研发合理使用 AI 辅助编码,做到 “该放的放开、该管的管住”,平衡 AI 效率和业务风险。
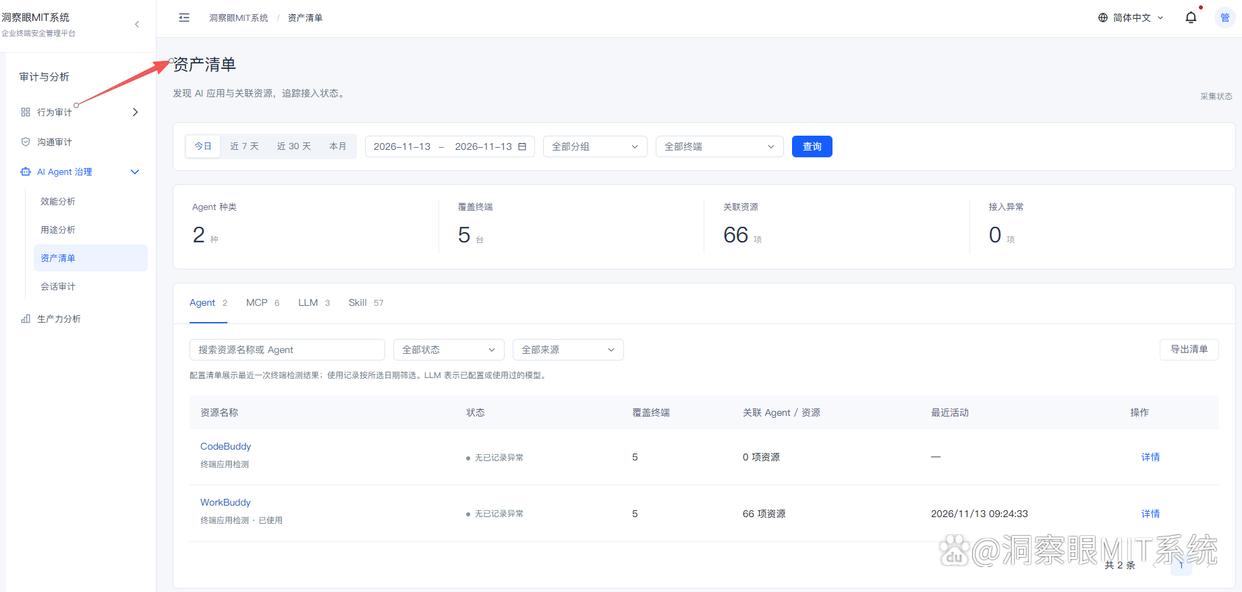
资产清单:自动发现 AI 应用,持续追踪接入状态
企业里的 AI 资产,往往在不知不觉中野蛮生长。员工自行注册在线 AI 平台、本地部署 Agent 工具、接入第三方 API 智能体,大量影子 AI 资产游离在 IT 台账之外。IT 部门不知道企业内部到底有多少 AI 应用、分别是谁在使用、接入状态是否正常,一旦某个未登记 Agent 存在数据泄露漏洞,风险会悄无声息扩散。
洞察眼 MIT 资产清单模块,持续扫描终端环境,自动发现各类 AI 应用、Agent 工具以及关联 API 资源,自动生成统一 AI 资产台账。台账会实时记录每一项 AI 资产的名称、接入终端、使用人、上线时间、当前在线状态,资产下线、停用、新增都会及时更新。
有了清晰的 AI 资产地图,IT 和安全团队不再被动。可以定期盘点、清理未经审批私自接入的 Agent,对正式纳入管理的 AI 应用持续监测在线状态,及时发现离线、异常篡改、私自变更接入密钥等行为,实现企业 AI 资产的全生命周期管理,从源头遏制影子 AI 带来的安全隐患。
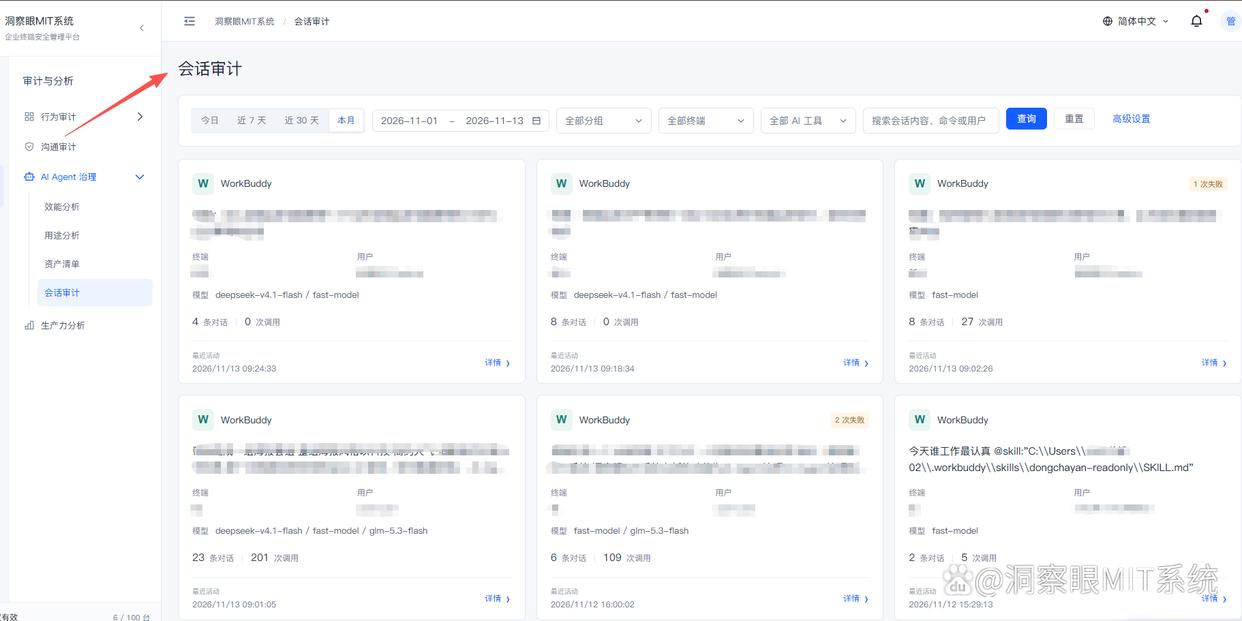
会话审计:全对话实时留存,构建完整追溯链路
AI 治理的底线,是可审计、可溯源。当出现敏感信息泄露、违规提问、输出不合规内容时,企业需要能够还原完整对话上下文,明确是谁、在什么时间、向 AI Agent 提交了什么内容、得到了怎样的回复,满足内部追责与外部合规审计要求。
会话审计模块实现 AI 对话实时记录,完整留存每一轮 Agent 交互的提示词、模型返回内容、操作时间、操作终端与操作人员信息。所有会话记录不可随意篡改,支持关键词检索、时间范围筛选、人员筛选,快速定位目标会话。
无论是员工在对话里上传图纸、客户资料、财务数据,还是借助 Agent 生成违规内容,全部会话痕迹都可以随时调取复盘。这套审计能力,既满足数据安全、行业监管的留痕要求,也能在安全事件发生后快速还原全过程,定位风险源头,为事件处置提供可信证据。
最后:四大模块协同,构建闭环 AI 治理
四大模块不是孤立的功能,而是一套相互联动的治理闭环:资产清单摸清企业里所有 AI Agent 家底,效能分析核算资源成本,用途分析区分业务风险等级,会话审计守住追溯底线。
在 AI Agent 普及的当下,治理的目标不是阻碍创新,而是让创新有边界。洞察眼 MIT 系统,把抽象的 AI 治理要求转化为可观测、可计量、可审计的落地能力,打破 AI 黑盒,帮助企业在拥抱智能变革的同时,守住成本、数据、合规三条底线,让 AI Agent 安全、有序地为业务创造价值。


 洞察眼MIT系统


 冀公网安备13019902001038号

