文章摘要:员工随手插私人 U 盘,图纸、报价一键拷贝带走,等发现的时候机密数据已经流出,这是很多企业内网安全的一大隐患。管好 USB 端口,就是堵住一条重要的泄密通道。今

员工随手插私人 U 盘,图纸、报价一键拷贝带走,等发现的时候机密数据已经流出,这是很多企业内网安全的一大隐患。
管好 USB 端口,就是堵住一条重要的泄密通道。今天整理 6 个实操办法,运维朋友可以按需选用。
方法 1:洞察眼 MIT 系统(专业终端 USB 管控方案)
洞察眼 MIT 是内网企业很常用的一体化管控系统,USB 外设管控是它的核心模块,不是一刀切锁死接口,精细化程度很高,咱们结合场景来看:
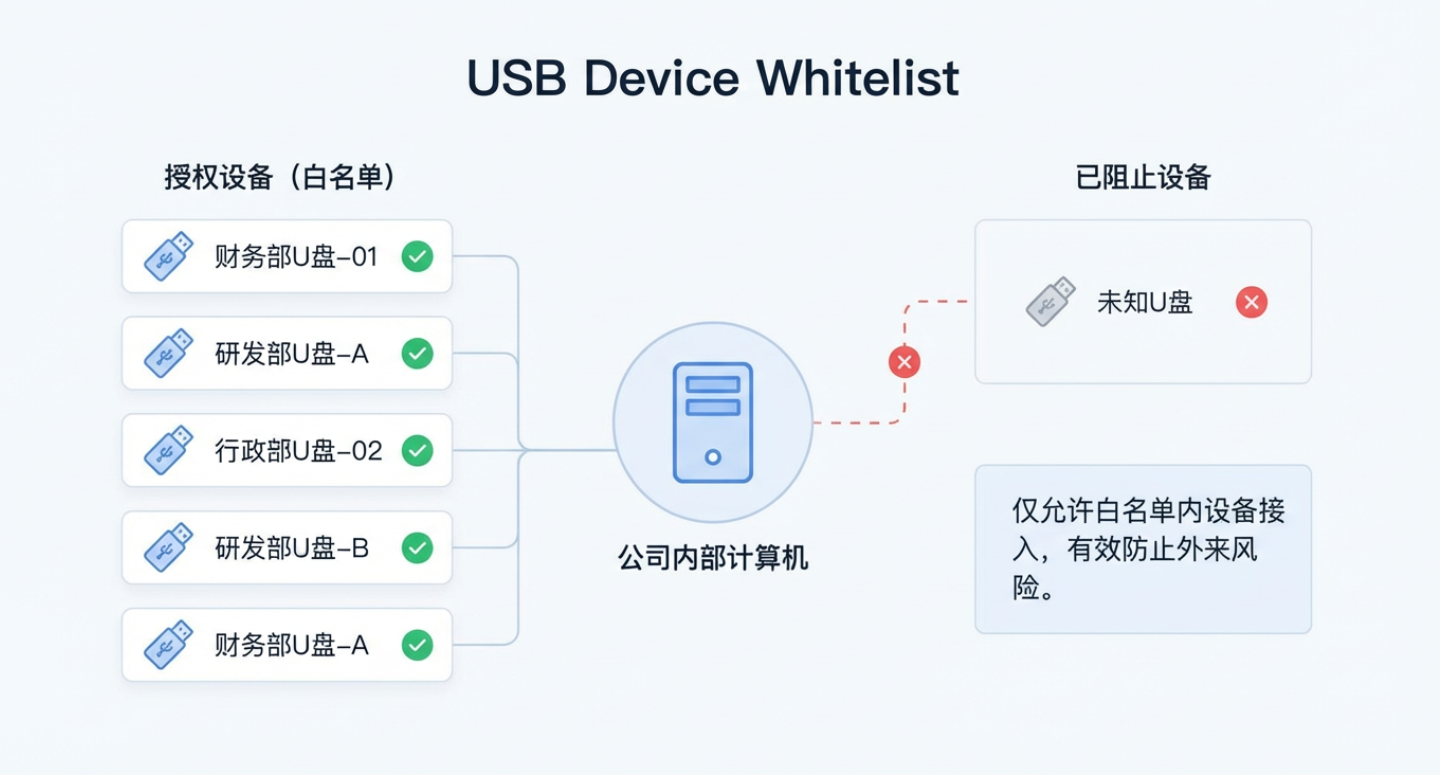
USB 设备黑白名单管控 :管理员后台录入公司统一配发的 U 盘到白名单,只有登记过的 U 盘、移动硬盘可以接入电脑;员工自带的私人 U 盘、手机存储、陌生移动硬盘插上直接拦截。而且可以区分设备类型,鼠标、键盘这类 USB 外设不受影响,正常使用。
U 盘权限细分设置 :针对授权 U 盘,还能单独设置权限,有的 U 盘只允许读取、不能写入文件;有的可以正常读写,适配不同岗位的工作需求,兼顾工作便利和安全。
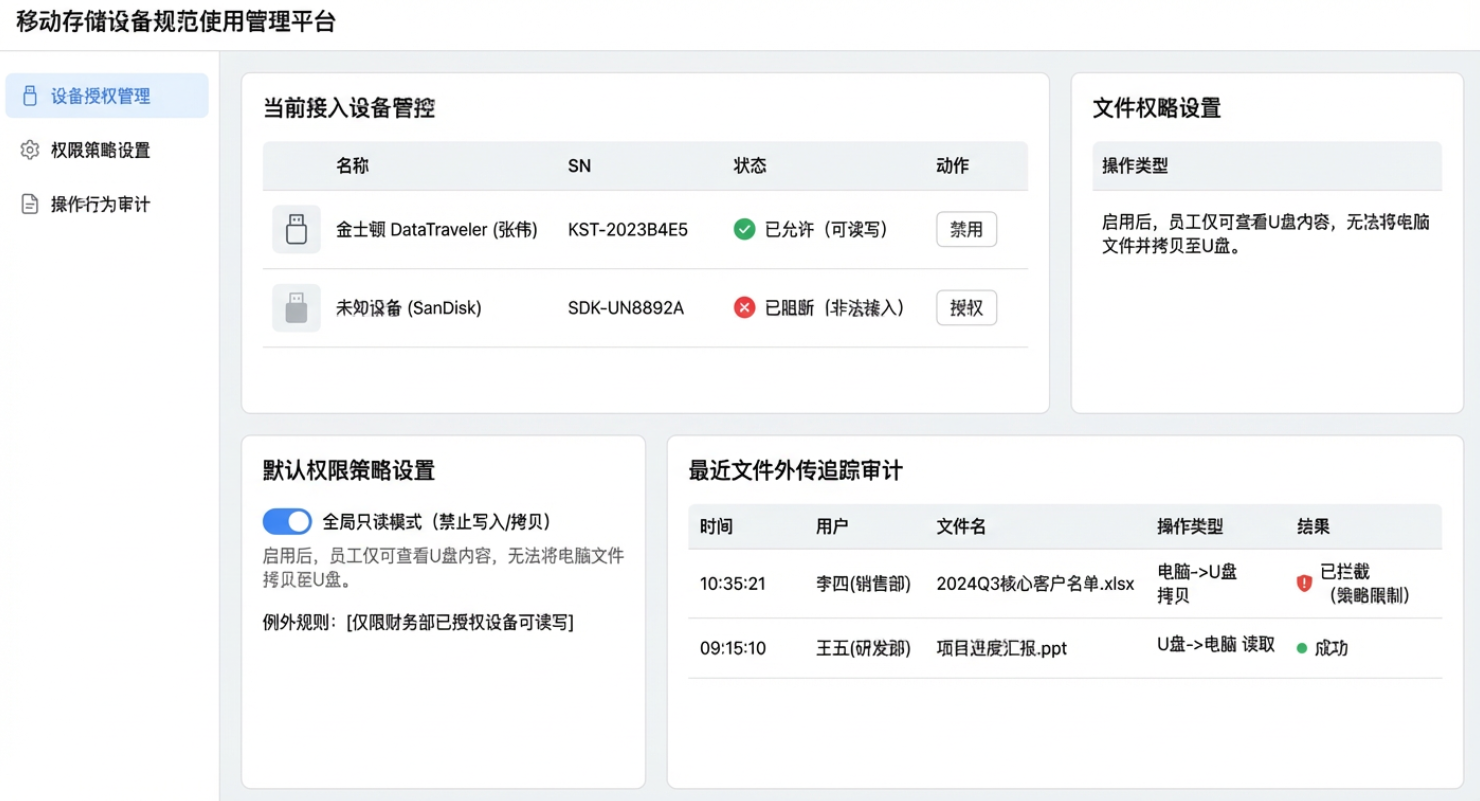
U 盘插拔、文件拷贝全程审计 :什么时候插上 U 盘、什么时候拔出、拷贝了哪些文件,全部自动记录日志。万一出现资料外泄,可以根据记录追溯,查清是哪台电脑、哪个员工操作的。
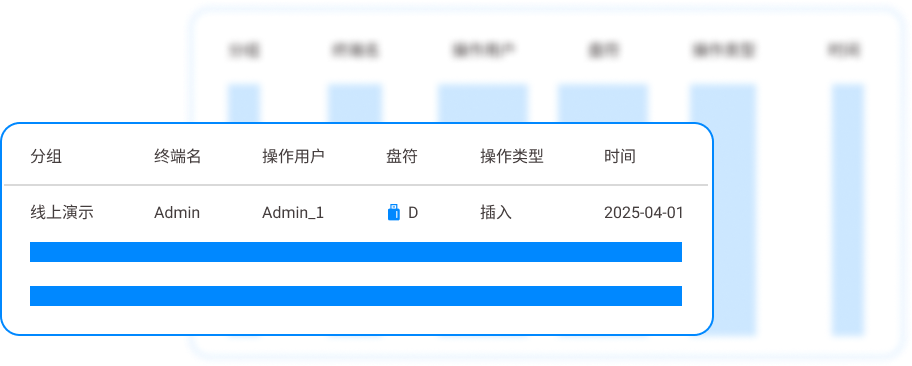
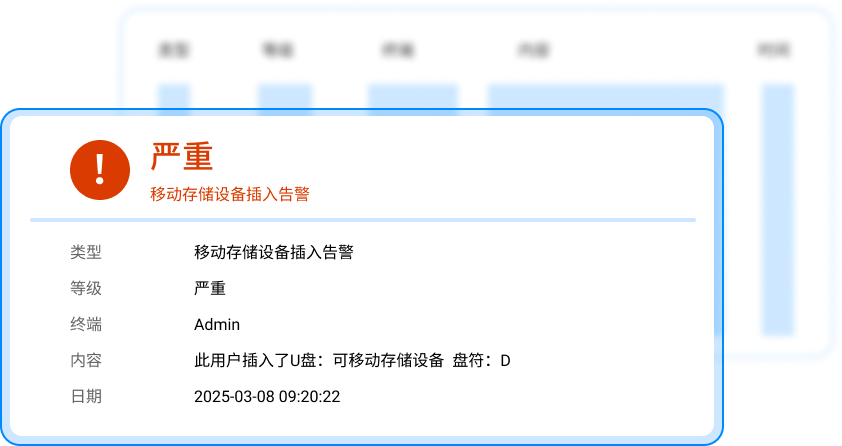
违规接入实时告警:员工偷偷插入黑名单 U 盘,系统拦截的同时,立刻给管理员推送告警消息,第一时间发现风险,不用事后排查。
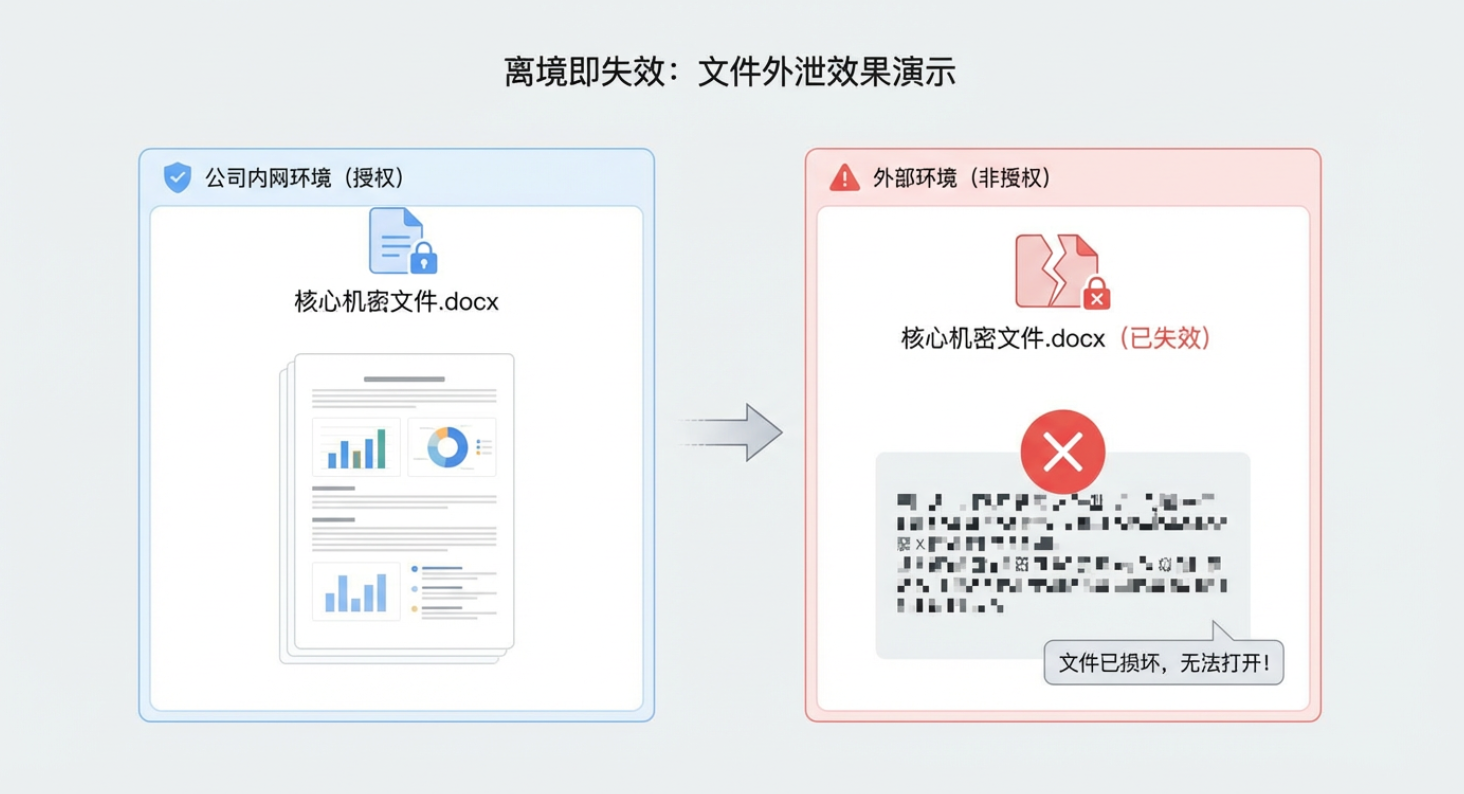
联动文档加密防护 :就算是授权 U 盘拷贝加密文档,文件本身自带透明加密,拿到外面别的电脑打开也是乱码,就算 U 盘丢失,里面的资料也无法被读取。
这款适合设计院、制造企业、商贸公司,除了 USB 管控,还搭配屏幕监控、文件加密、上网行为管理,一套系统搞定内网防护。
方法 2:Windows 域组策略管控
这个是免费原生方案,适合已经搭建域服务器的企业运维。通过域组策略统一下发规则,可以禁用可移动存储,或者设置 U 盘只读权限,不需要额外安装软件,批量同步到内网所有电脑。策略跟随域账号生效,员工换电脑登录账号,管控规则自动生效。缺点是功能比较单一,没有告警、详细的文件拷贝日志,灵活性差,想要临时给某个员工开放 U 盘权限,调整起来比较麻烦,适合管控需求简单、预算有限的大型厂区。
方法 3:物理 USB 锁封堵
属于简单粗暴的硬件方案,直接用 USB 封堵塞、锁具把电脑 USB 口物理堵住。优点是零软件、不会出现策略失效的问题,安全性稳定。缺点特别明显,完全没有弹性,需要临时插 U 盘传资料的时候,得挨个解锁,工作量大;而且只能封堵主机外侧端口,前置 USB 口、拓展坞很难全部管控到位,一般只用于保密等级极高、几乎不用 U 盘的岗位。
方法 4:轻量化 USB 管控小工具
这类工具专门只做 USB 端口管控,体量小、部署快,适合十几人以内的小微企业。支持 U 盘黑白名单、接入记录留存,界面简单,新手运维几分钟就能配置完成,不用搭建服务器。但是功能比较单薄,没有和文档加密、屏幕审计联动,日志报表简单,没有实时告警推送,适合小团队基础管控,不适合终端数量多、对溯源要求高的企业。
方法 5:BIOS 层面禁用 USB 存储
在电脑 BIOS 设置里关闭 USB 存储识别功能,电脑开机后不会识别 U 盘、移动硬盘,但是 USB 键鼠还能正常使用。优势是底层限制,不容易被员工通过软件绕过。短板很突出,每一台电脑都要单独进 BIOS 设置,终端多的时候工作量巨大;后期需要开启的时候,又要一台台重新调试,批量管理几乎很难实现,一般只适合少量涉密单机单独使用。
方法 6:网关旁路辅助管控
在企业出口网关做旁路审计,配合 USB 管控一起使用。它没办法直接禁用电脑本地 USB 口,但是可以识别 U 盘拷贝之后外传文件的网络流量,记录文件外发行为。一般不作为单独管控方案,更多是搭配前面的管控方式,做第二层审计,适合想要多重防护、全面追溯数据流向的企业,单独使用防 U 盘拷贝泄密的效果有限。

 洞察眼MIT系统


 冀公网安备13019902001038号