
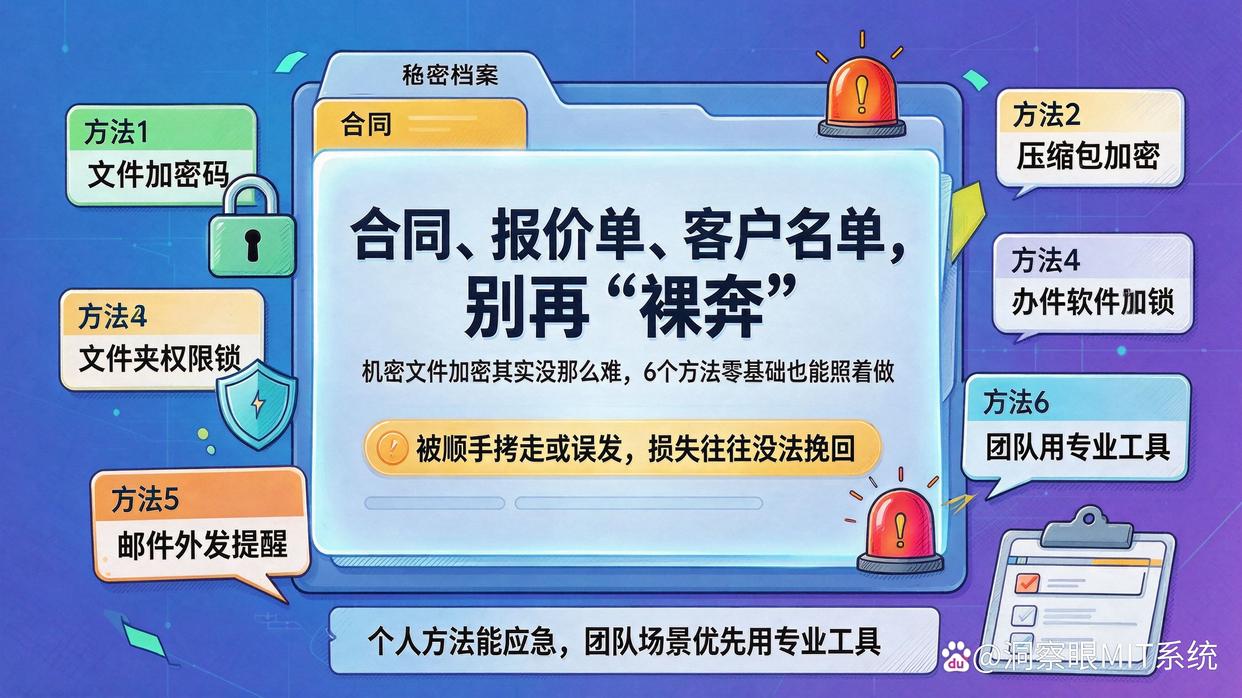
文章摘要:电脑里的合同、报价单、客户名单一旦被人顺手拷走或误发,损失往往没法挽回——机密文件加密其实没那么难,下面6个方法零基础也能照着做,团队场景优先用专业工具。方法一
电脑里的合同、报价单、客户名单一旦被人顺手拷走或误发,损失往往没法挽回——机密文件加密其实没那么难,下面6个方法零基础也能照着做,团队场景优先用专业工具。
方法一:用洞察眼MIT系统,让文件自己"上锁"
自己做加密,最怕的就是忘了加、加错人、密码乱发。对个人是麻烦,对团队就是事故。这类场景,直接用专业系统把文件管起来更省心。
洞察眼MIT系统做的,就是把"加密"变成日常工作的一部分,不用人去记,主要靠这几个功能:
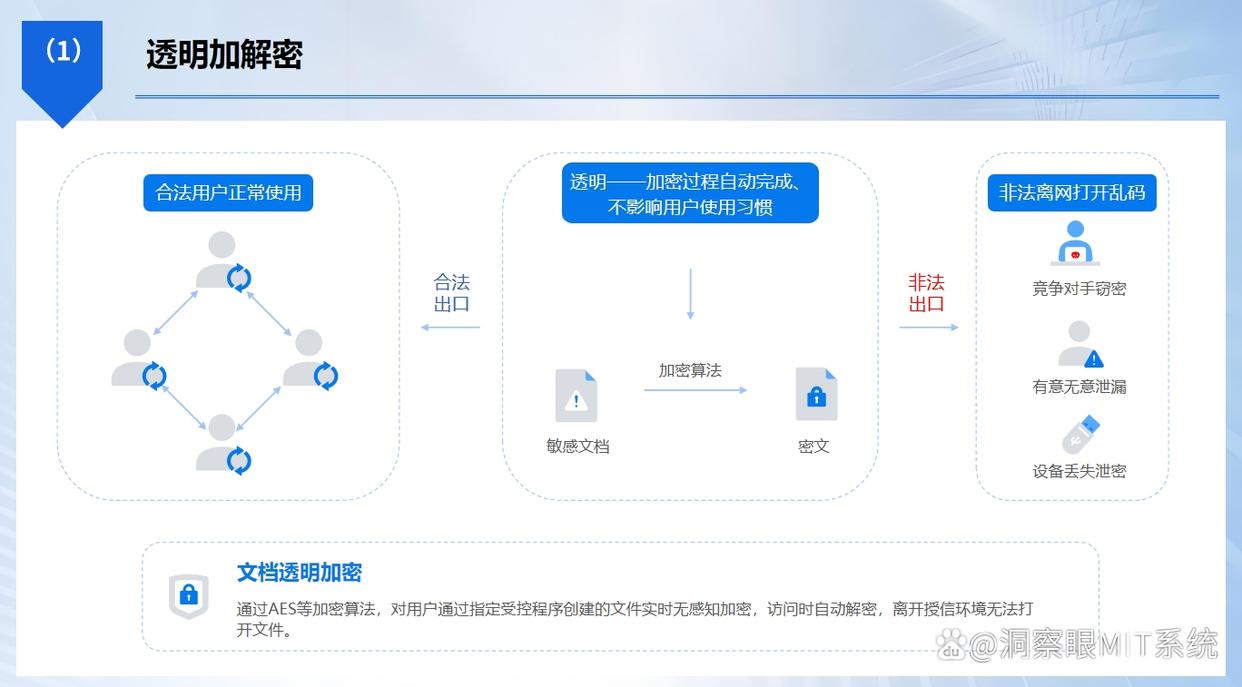
透明加密:图纸、源代码、报价单这些文件,在公司电脑上打开、编辑、保存跟平时一模一样,感觉不到加密存在。可一旦被拷到U盘、发到微信、传到外面电脑上,打开就是乱码或直接打不开。文件还在,外人看不懂。
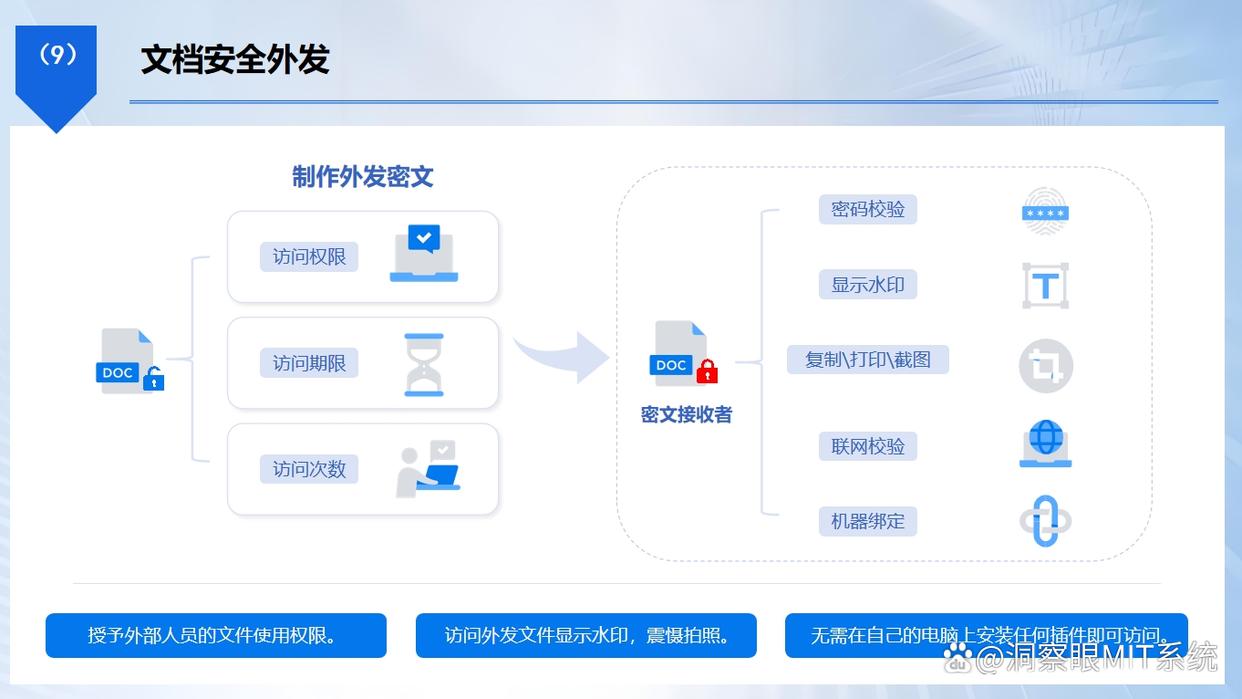
外发加密:给客户发标书、合同、方案,可以设置打开密码、限定打开次数、限定有效时间。比如约定"3天内能看5次",到期自动失效,客户看完也留不下可用副本。
屏幕水印加操作审计:谁在什么时候打开、修改、外发了哪个文件,系统都记着,电脑画面上还铺一层带姓名工号的水印。真有人拿手机拍照外传,一眼能追到源头。
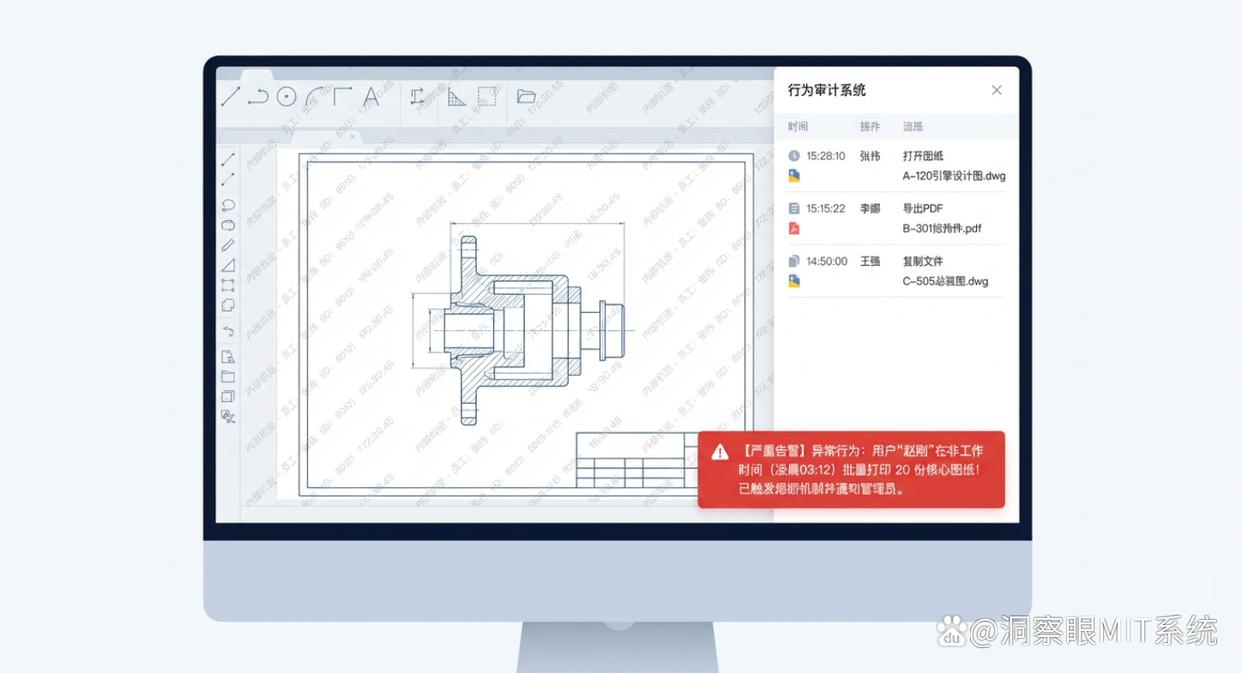
敏感行为告警:有人短时间批量拷贝文件、反复插拔U盘、异常大量外发,系统第一时间提醒管理员,把风险挡在发生之前。
打个比方:你是个小设计工作室老板,图纸就是命根子。员工上班正常画图,下班图纸出了公司门就打不开;发给甲方的效果图到期自动作废;谁偷偷拷了一堆图,你手机上就能收到提醒。这才是加密真正的价值——不是把文件锁死,而是让它只在该出现的地方出现。
方法二:压缩包加密码,发文件前多走一步
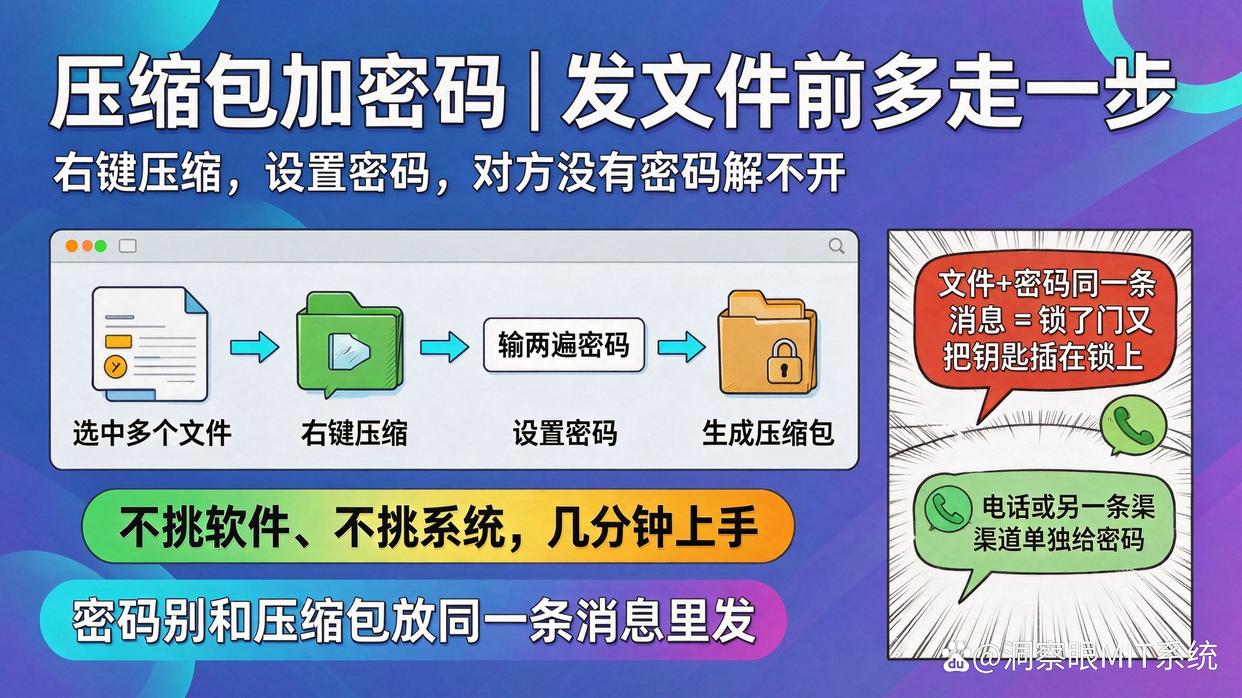
把要发的多个文件选中,右键压缩,在压缩软件里找到"设置密码",输两遍密码再生成压缩包。对方拿到包,没有密码就解不开。
这招的好处是不挑软件、不挑系统,WinRAR、7-Zip、系统自带压缩都能做,几分钟上手。
小提醒:密码千万别和压缩包放在同一条消息里发。微信里"文件+密码"一起发过去,等于锁了门又把钥匙插在锁上,白忙活。用电话或另一条渠道单独告诉对方,才叫真加密。
方法三:给Word、Excel、PDF设一个打开密码
不想额外装软件,文档自己就带这功能。Word、Excel 里点"文件—信息—用密码进行加密",设置后每次打开都要输密码。PDF 在导出或另存时也能加打开密码,还能单独限制"能不能打印、能不能复制文字"。
这招适合发给外部的合作方:对方不用装任何工具,双击就弹密码框,输入正确才能看。
缺点是只管"打开"这一关,文件一旦被对方合法打开,内容他还是能自己截图、抄写。所以重要文件建议在密码之外,再配一层水印追溯。
方法四:用系统自带的BitLocker加密U盘和磁盘
U盘丢了最危险,这一点经常被忽略。插上U盘,在"此电脑"里右键,选"启用BitLocker",按提示设个密码,以后插到任何电脑上都要先输密码才能读。
整个盘里的文件一次性全保护,不用一个个单独加密,也不用记每个文件的密码。系统自带,不花钱,Windows 专业版及以上都能用。
注意把恢复密钥保存在安全的地方,别和U盘放一起。密码和密钥一起丢,文件就真找不回来了。
方法五:文件夹"障眼法"——隐藏、改名、设权限
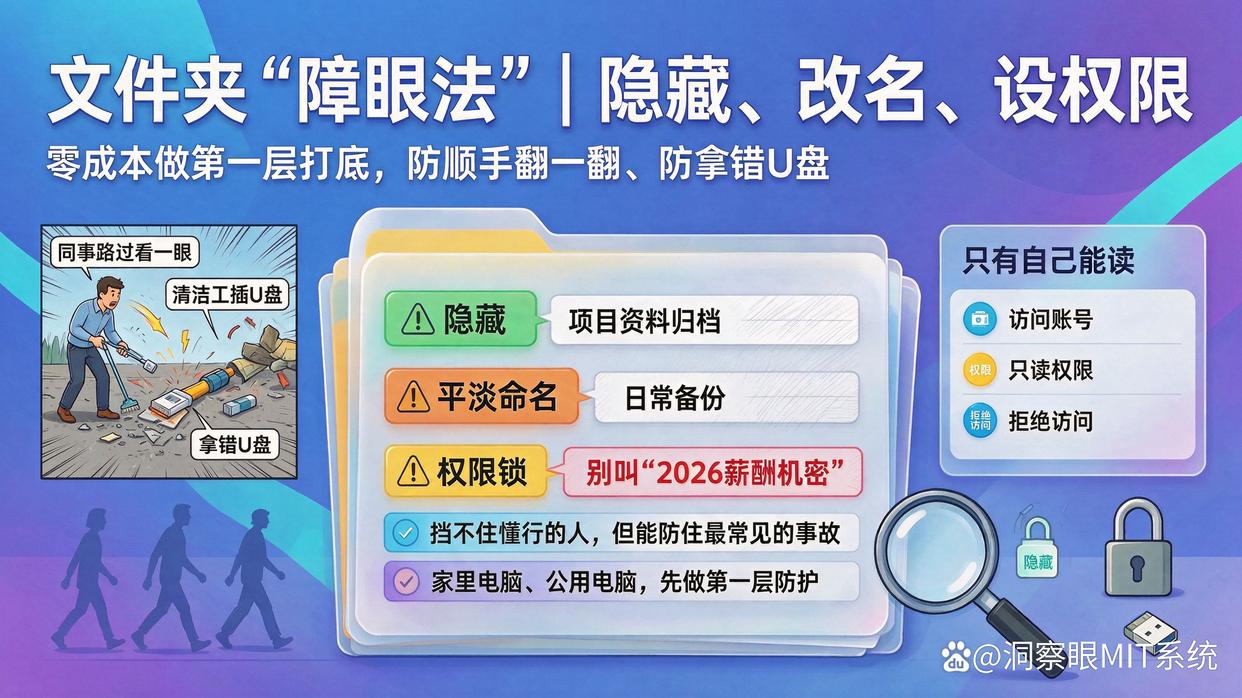
不想折腾软件,也能做基础防护:把存机要文件的文件夹设为"隐藏",名字起得平淡无奇,别叫"2026薪酬机密"这种一眼就被盯上的名字;再用系统自带的文件夹权限,把访问账号限制成只有自己能读。
这招挡不住懂行的人,但能防住"顺手翻一翻""拿错U盘"这类最常见的事故。很多时候泄密不是黑客攻击,就是同事路过看了一眼、清洁工插了个U盘。
零成本、零门槛,适合家里电脑、公用电脑做第一层打底。
方法六:拆开存——分卷压缩加密码分开给
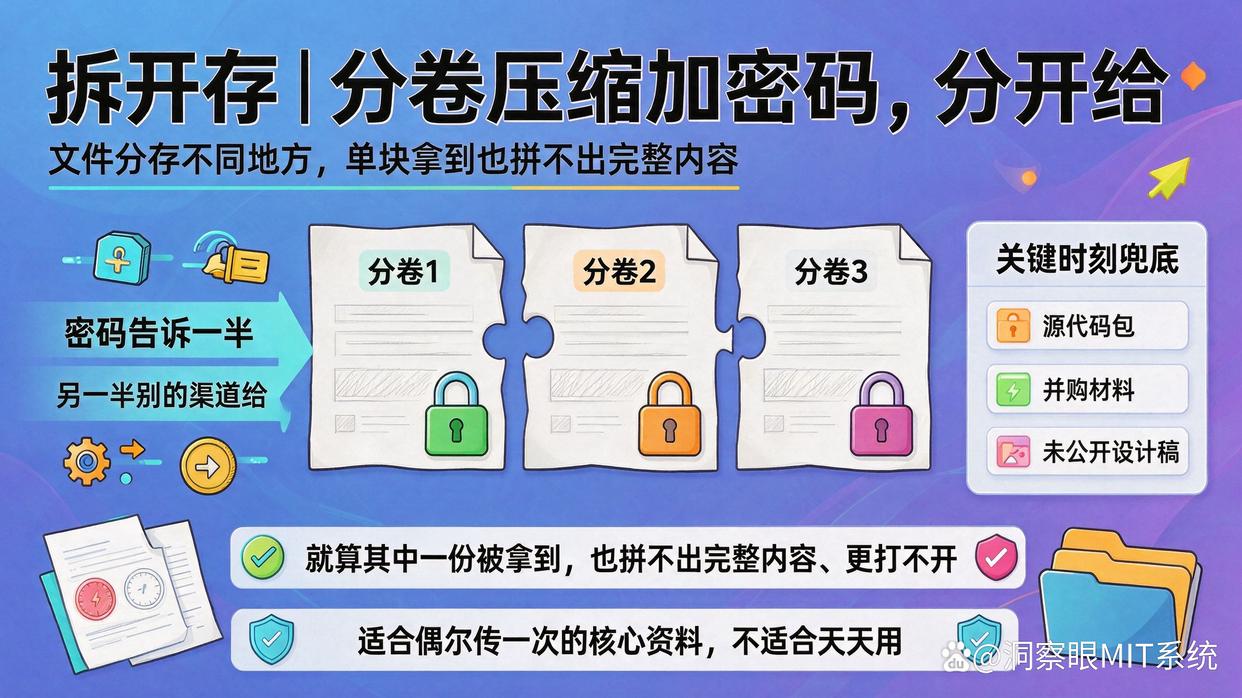
特别敏感的文件,可以分卷压缩成好几块,密码只告诉一半、另一半用别的渠道给,文件分存在不同地方。就算其中一份被拿到,也拼不出完整内容、更打不开。
这招适合偶尔传一次的核心资料,比如源代码包、并购材料、未公开的设计稿。代价是麻烦,不适合天天用,但关键时刻能兜底。
FAQ
Q:电脑上的机密文件怎么加密,最简单又不花钱的方法是什么?
A:用系统自带功能就行。Word、Excel 在"文件—信息—用密码进行加密"里设打开密码;压缩包在压缩软件里勾选"设置密码";整个U盘用 Windows 的 BitLocker 加密。都不用装额外软件,几分钟就能搞定。
Q:文件加密了是不是就绝对安全,别人拷不走?
A:不是。加密解决的是"拿到了也打不开",但防不住别人在你电脑前直接看、拍照、录屏,也防不住你把密码和文件一起发出去。真要防内部泄露,还得配合权限管控、水印和操作记录;个人用户至少养成密码不随文件发的习惯。
Q:公司电脑文件加密后,员工还能正常打开编辑吗?
A:能。像透明加密这类方式,员工在受控电脑里打开、编辑、保存都跟平时一样,感觉不到加密存在;只有文件被拷到外边、发到非授权电脑上才会打不开。这样既不影响办公,又堵住了外泄口子。
结尾
六个方法捋下来,思路其实很清楚:个人应急,压缩包密码、文档加密、BitLocker 这套零成本组合就够用;小团队、设计研发这类靠文件吃饭的生意,一次泄露的代价太高,建议直接用洞察眼MIT系统这样的专业工具,把加密、外发管控和操作留痕一次做好。按自己的场景挑着用,别为了"加密"而加密——能真正管住文件的,才是好办法。


 洞察眼MIT系统


 冀公网安备13019902001038号

