
文章摘要:做企业的老板,很多都吃过员工泄密的亏。 上周四下午,刚谈好的项目还没签约,竞品那边已经拿到了咱们的报价和图纸。后来才查到,是准备离职的老员工,前几天悄悄把资料打

做企业的老板,很多都吃过员工泄密的亏。 上周四下午,刚谈好的项目还没签约,竞品那边已经拿到了咱们的报价和图纸。后来才查到,是准备离职的老员工,前几天悄悄把资料打包传到私人网盘。保密协议签了,口头也反复叮嘱,可光靠自觉真的不靠谱。
今天跟大家盘点 5 套实打实的防泄密办法,有制度,有工具,老板们可以直接拿去落地。
一、部署洞察眼 MIT 系统,技术全链路管控
这是很多制造、设计公司在用的一套终端防泄密方案,不是单一的加密,从文件、端口、上网通道一起管住,咱们一个个功能拆开说。
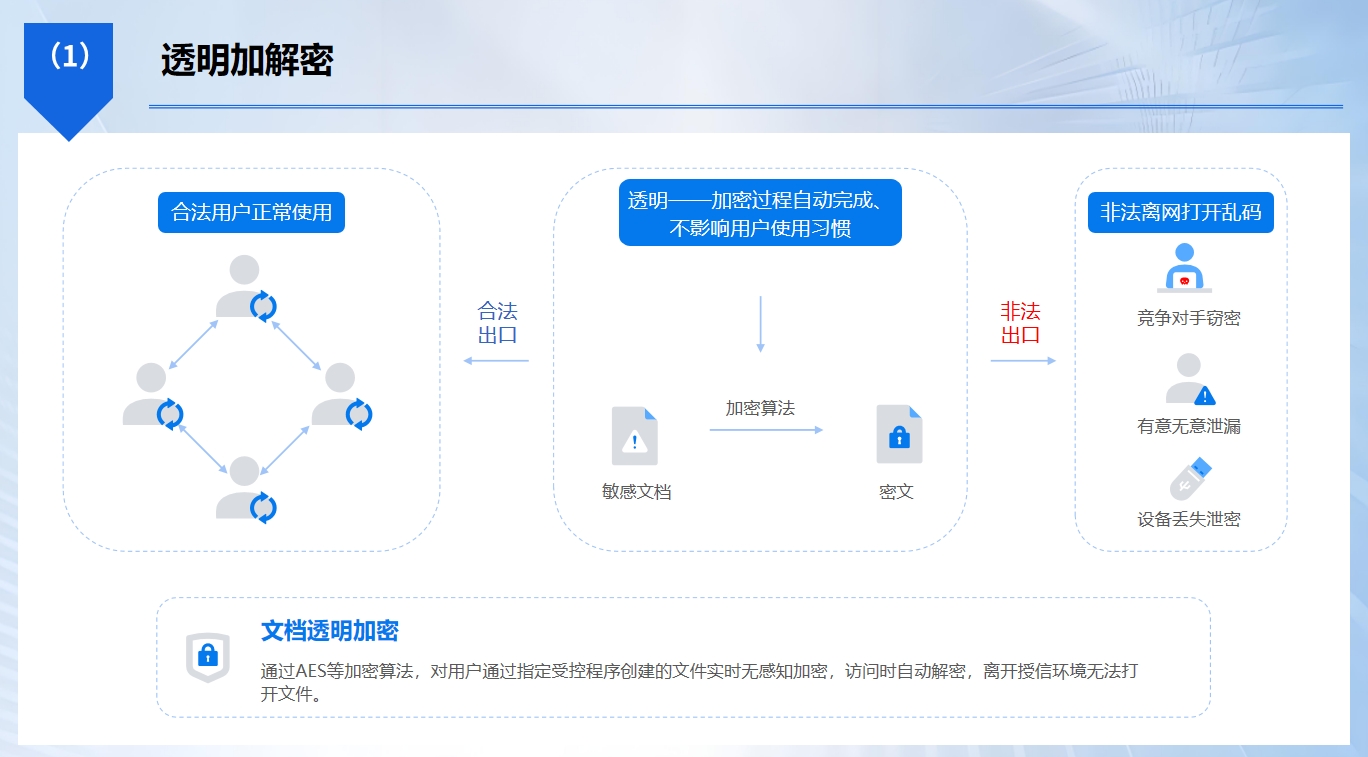
1. 文件透明自动加密
图纸、合同、报价单保存的时候后台悄悄加密,公司内网电脑打开编辑正常,一旦拿到外面,文件直接乱码打不开。员工不用手动点加密,全程无感。
打个比方:就像咱们公司食堂,在里面随便吃,打包带出大门就锁死。
场景:周二上午 10 点,设计师小吴保存新款零件 CAD 图纸,文件自动加密。他想通过微信发给外面同行,对方收到就是乱码,直接堵住图纸私自外传的痛点。
2. USB 外设端口管控
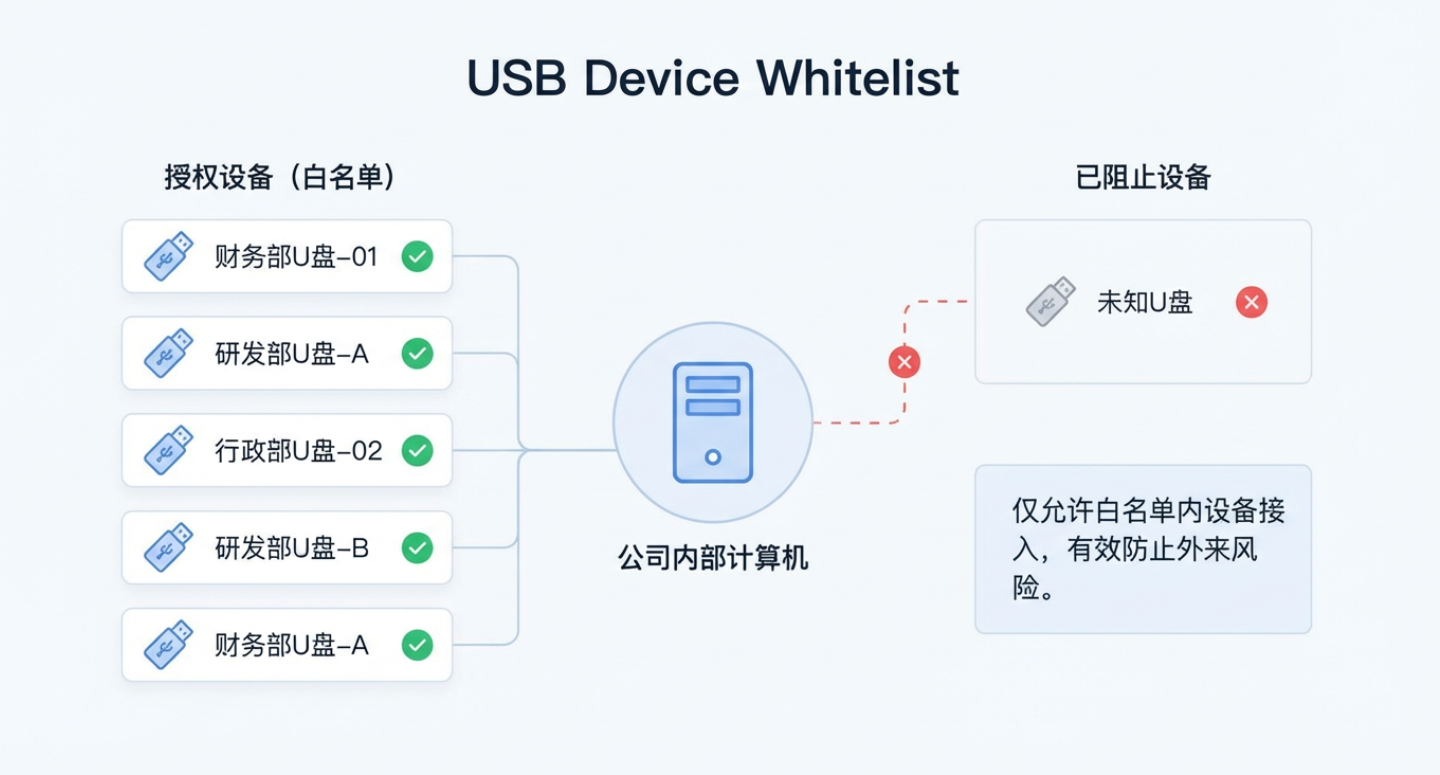
是什么:可以限制 USB 口,只放行公司登记备案的白名单 U 盘,私人 U 盘、手机存储直接拦截,也能设置只能读取、禁止导出写入。
打个比方:厂区出入口,只允许内部专用周转物料进出,外来包裹不让随便带走东西。
场景:周三下班前,财务小陈插上私人 U 盘,想拷贝客户报价表,系统直接拦截写入,没法把机密文件拷走。
3. 受控外发审批
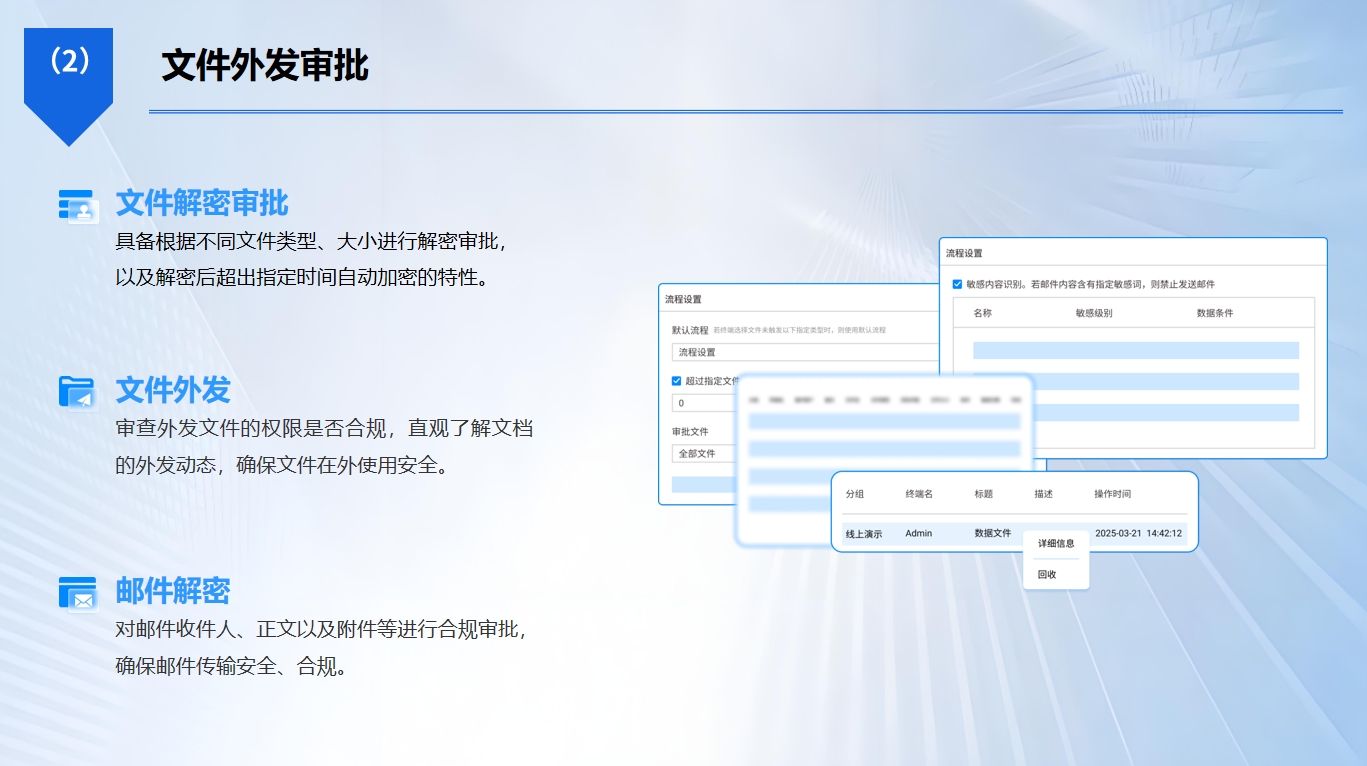
是什么:发给客户、供应商的文件不能直接发原文件,要线上提交申请,管理员可以设置打开次数、有效期、禁止复制打印。
场景:周四下午 2 点,业务老张要给甲方发产品方案,提交审批,我设置只能预览 3 次、7 天有效期。甲方能看方案,但是不能转发、另存,合作不耽误,资料不外流。
4. 文件操作审计 + 异常告警
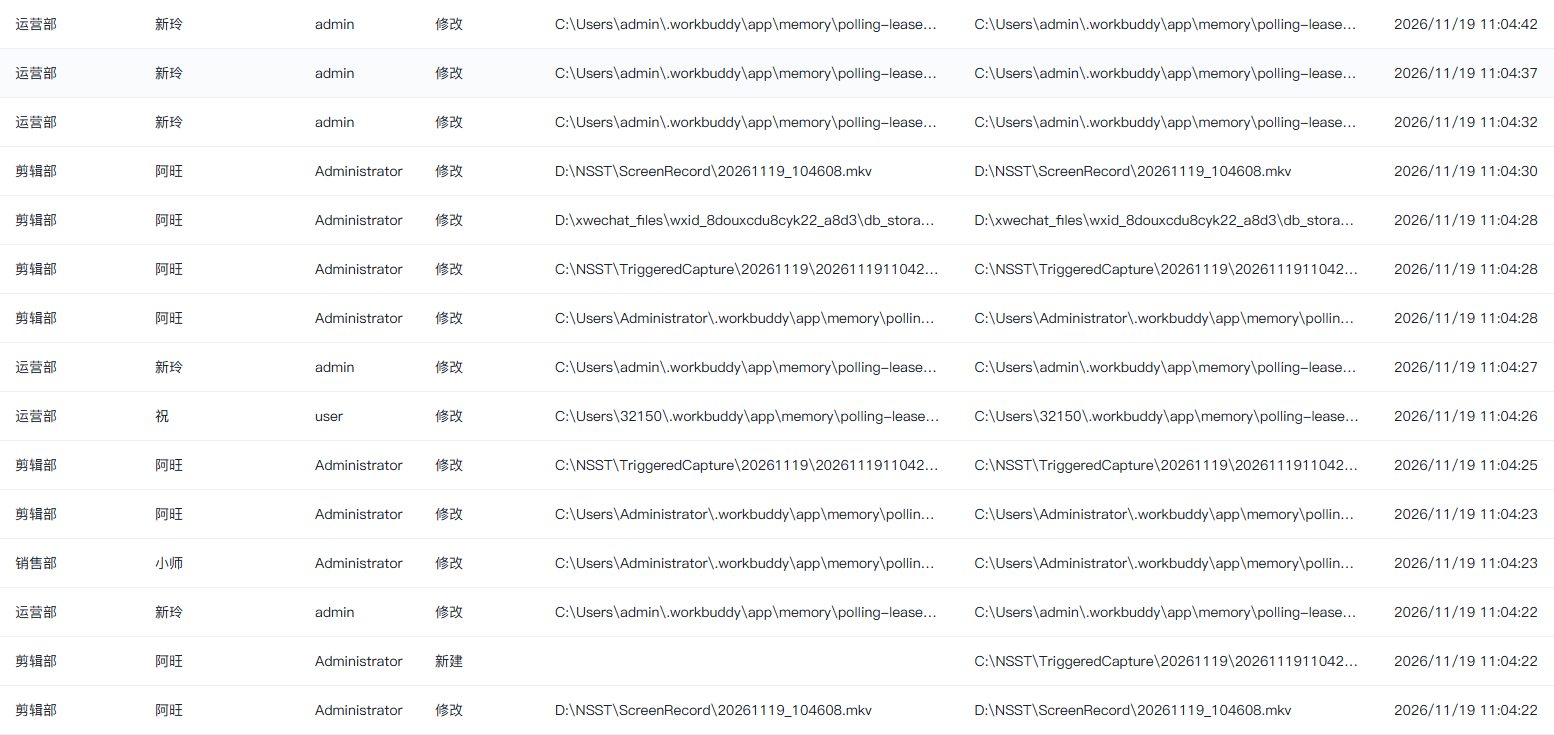
是什么:文件打开、修改、打印、上传网盘全部留记录;遇到深夜批量打包资料、一次性导出几十份文档这类反常操作,立刻推送告警。
打个比方:给每一份机密文件装上行车记录仪,一举一动都有记录,有异常主动报警。
场景:周一晚上 9 点,员工远程登录电脑,批量选中项目资料准备上传私人网盘,系统马上告警,及时制止;万一出事,日志可以追溯。
员工在内网办公不受影响,不用改变原有操作习惯,抵触感低
二、完善保密制度 + 离职交接流程
制度是防泄密的底子,光靠软件也不行。入职的时候签保密协议、竞业协议,明确哪些资料属于公司机密,泄密要承担什么责任。重点抓好离职环节,离职前回收账号权限、办公电脑、U 盘、图纸资料,当场注销网盘、企业微信权限。不要等员工提离职才想起管控,提前约定离职缓冲期,交接清单逐项核对签字。适合所有企业搭配工具一起用,短板是只能靠员工自觉,遇到有心偷偷拷贝资料的,单靠制度拦不住。
三、核心资料分级权限管理
把公司文件分等级,比如公开资料、内部资料、核心机密。不是所有人都能看全部文件,销售只看自己对接客户的报价,设计师只看自己负责项目图纸,财务数据只给财务负责人查看。文件夹权限按需开放,最小权限原则,谁需要谁申请。适合项目多、人员复杂的公司。短板是纯权限管理挡不住截图、拍照,也挡不住有权限的人私自外传,必须搭配加密、水印一起用。
四、内网隔离 + 云盘私有化部署
把办公内网和互联网做隔离,核心图纸、工艺文档放在私有化内部云盘,不放到百度网盘这类公共云盘。员工只能在内网访问核心资料,外网无法直接登录。可以设置外网访问需要二次审批、验证码验证。适合图纸、源代码多的研发、工厂企业。短板是部署成本偏高,外勤、出差员工访问麻烦,而且没法管住员工在电脑上截图、拍照,属于边界防护,不能单独作为主力防泄密方案。
五、员工保密培训 + 日常宣导
很多泄密不是员工故意搞破坏,是安全意识太差。定期开简单培训,告诉员工哪些行为属于泄密:比如把图纸发私人微信、拿 U 盘拷贝资料、外网随便上传公司文件。平时开会偶尔提一提泄密案例,让大家知道风险。还可以设置举报渠道,发现违规外传及时上报。好处是成本低、潜移默化提升全员意识,短板约束力度弱,对刻意泄密的员工没有强制拦截能力,只能作为辅助手段。
FAQ 常见问题
Q1:透明加密之后,发给客户的文件怎么处理?
A1:走受控外发审批,生成受控包,对方不用装同款软件,但是复制、转发、打印这些权限由咱们控制。
Q2:只签保密协议,不装防泄密软件够用吗?
A2:不够。协议是事后追责的依据,很难事前拦住拷贝、偷拍,建议制度 + 技术一起搭配。


 洞察眼MIT系统


 冀公网安备13019902001038号

