文章摘要:很多泄密源头,就是一个小小的 U 盘!员工插上私人 U 盘,图纸、报价单、客户资料轻轻松松拷走,等发现泄露,根本查不到线索。今天整理 6 种实用的 USB 外设
很多泄密源头,就是一个小小的 U 盘!
员工插上私人 U 盘,图纸、报价单、客户资料轻轻松松拷走,等发现泄露,根本查不到线索。
今天整理 6 种实用的 USB 外设拦截方案,堵住这个泄密口子。
办法一:部署洞察眼 MIT 系统(精细化软件管控,优先推荐)
这是综合型终端安全系统,USB 外设管控是它的强项,很多设计院、研发、贸易公司都在用,下面讲清楚相关功能:
区分外设类型管控:系统能分清 USB 存储设备和普通外设。U 盘、移动硬盘、手机存储模式可以限制,但是鼠标、键盘、打印机、加密狗不受影响,不会耽误正常办公。
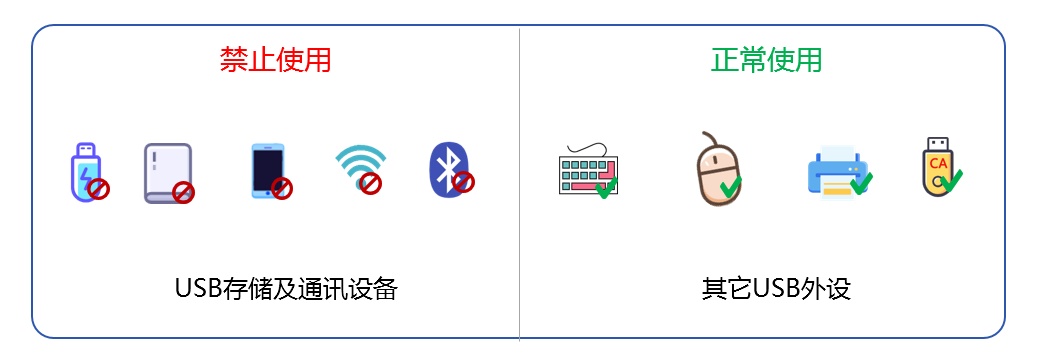
U 盘黑白名单准入:只有管理员登记序列号、录入白名单的 U 盘,才能在电脑上使用。陌生 U 盘一插上,直接拦截,无法读写。比如员工自己带来的私人 U 盘,插上去完全拷不走文件。
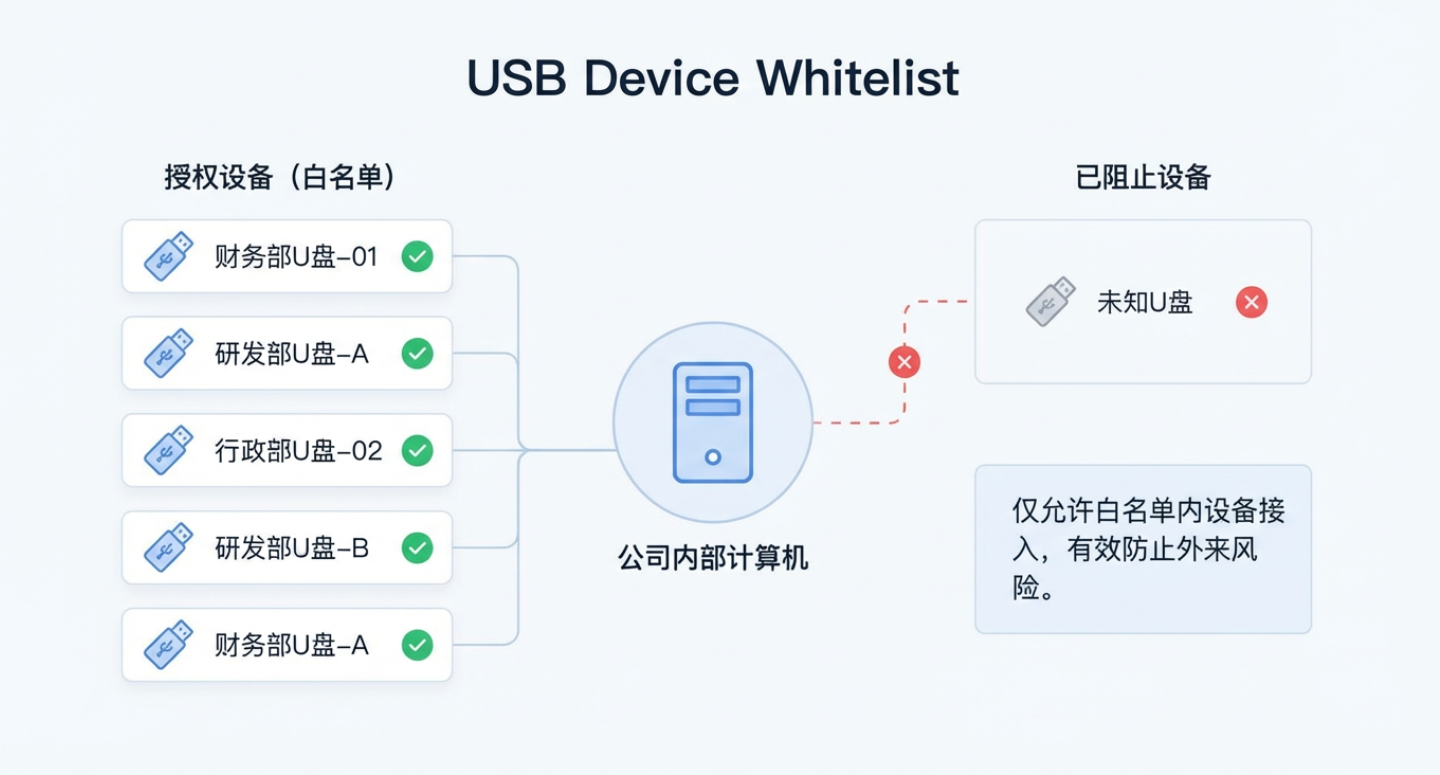
U 盘权限分级设置:白名单 U 盘还能细分权限,可以设置只读模式,只能打开查看文件,不能复制导出;也可以设置读写权限,适配设计、财务这类有导出需求的岗位。
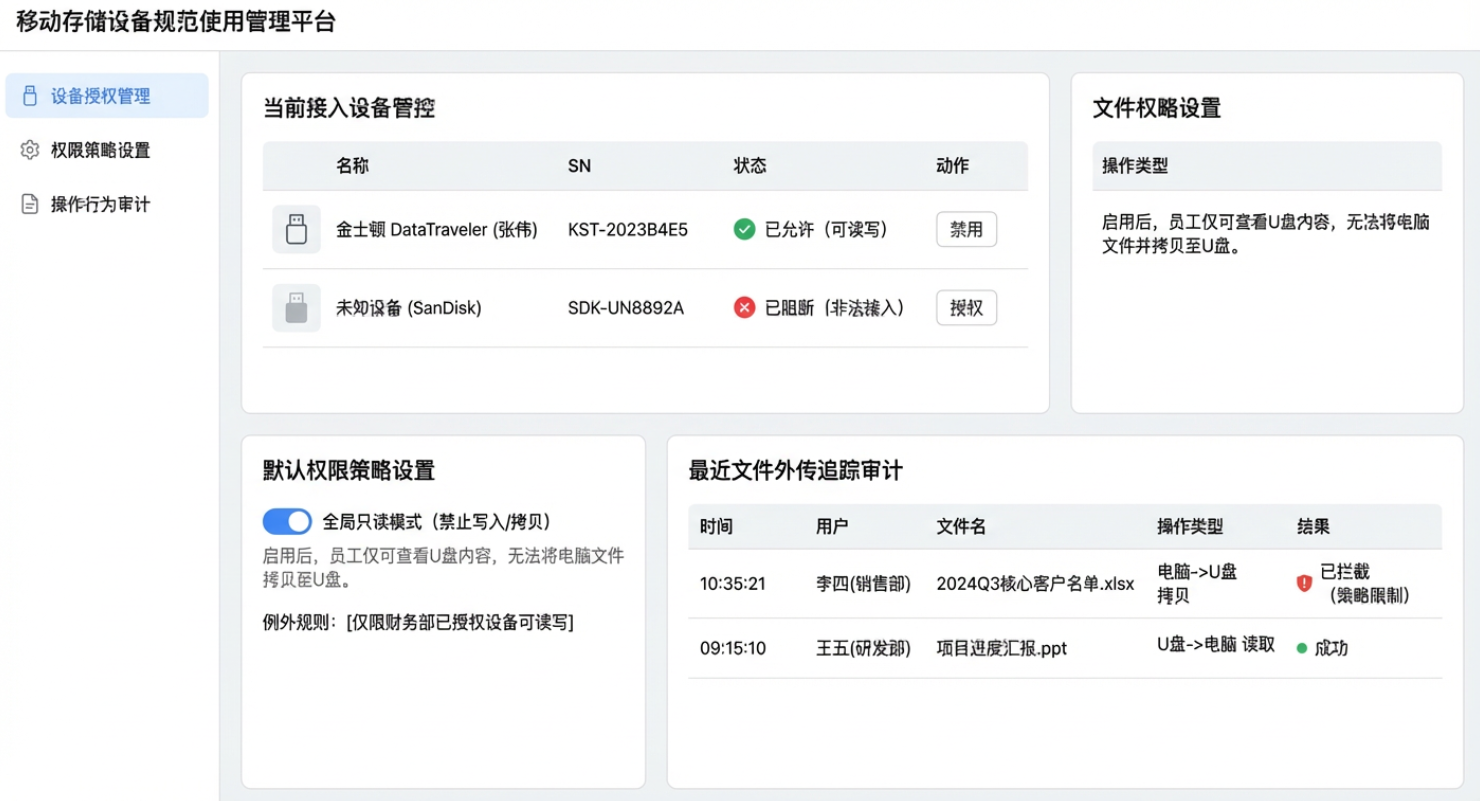
U 盘操作全程留痕:U 盘什么时候插上、什么时候拔出、拷贝了哪些文件、是哪台电脑操作,全部生成日志保存。万一资料外泄,直接调出记录溯源。
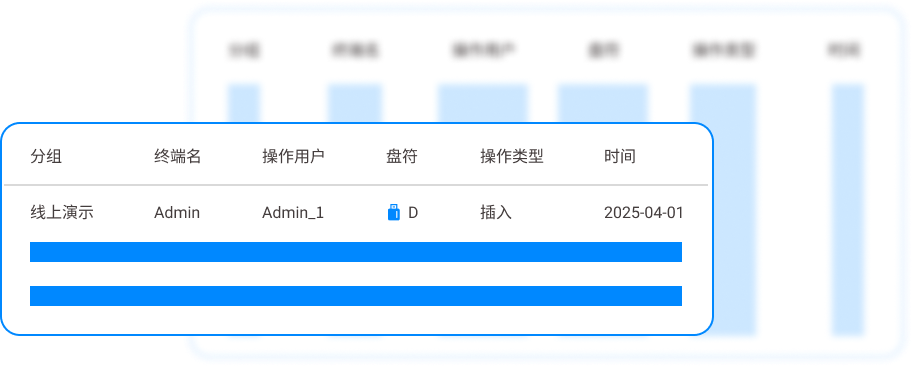
高危拷贝主动告警:如果有人一次性大批量复制图纸、合同这类敏感文件到 U 盘,系统立刻给管理员推送提醒,及时制止风险操作。
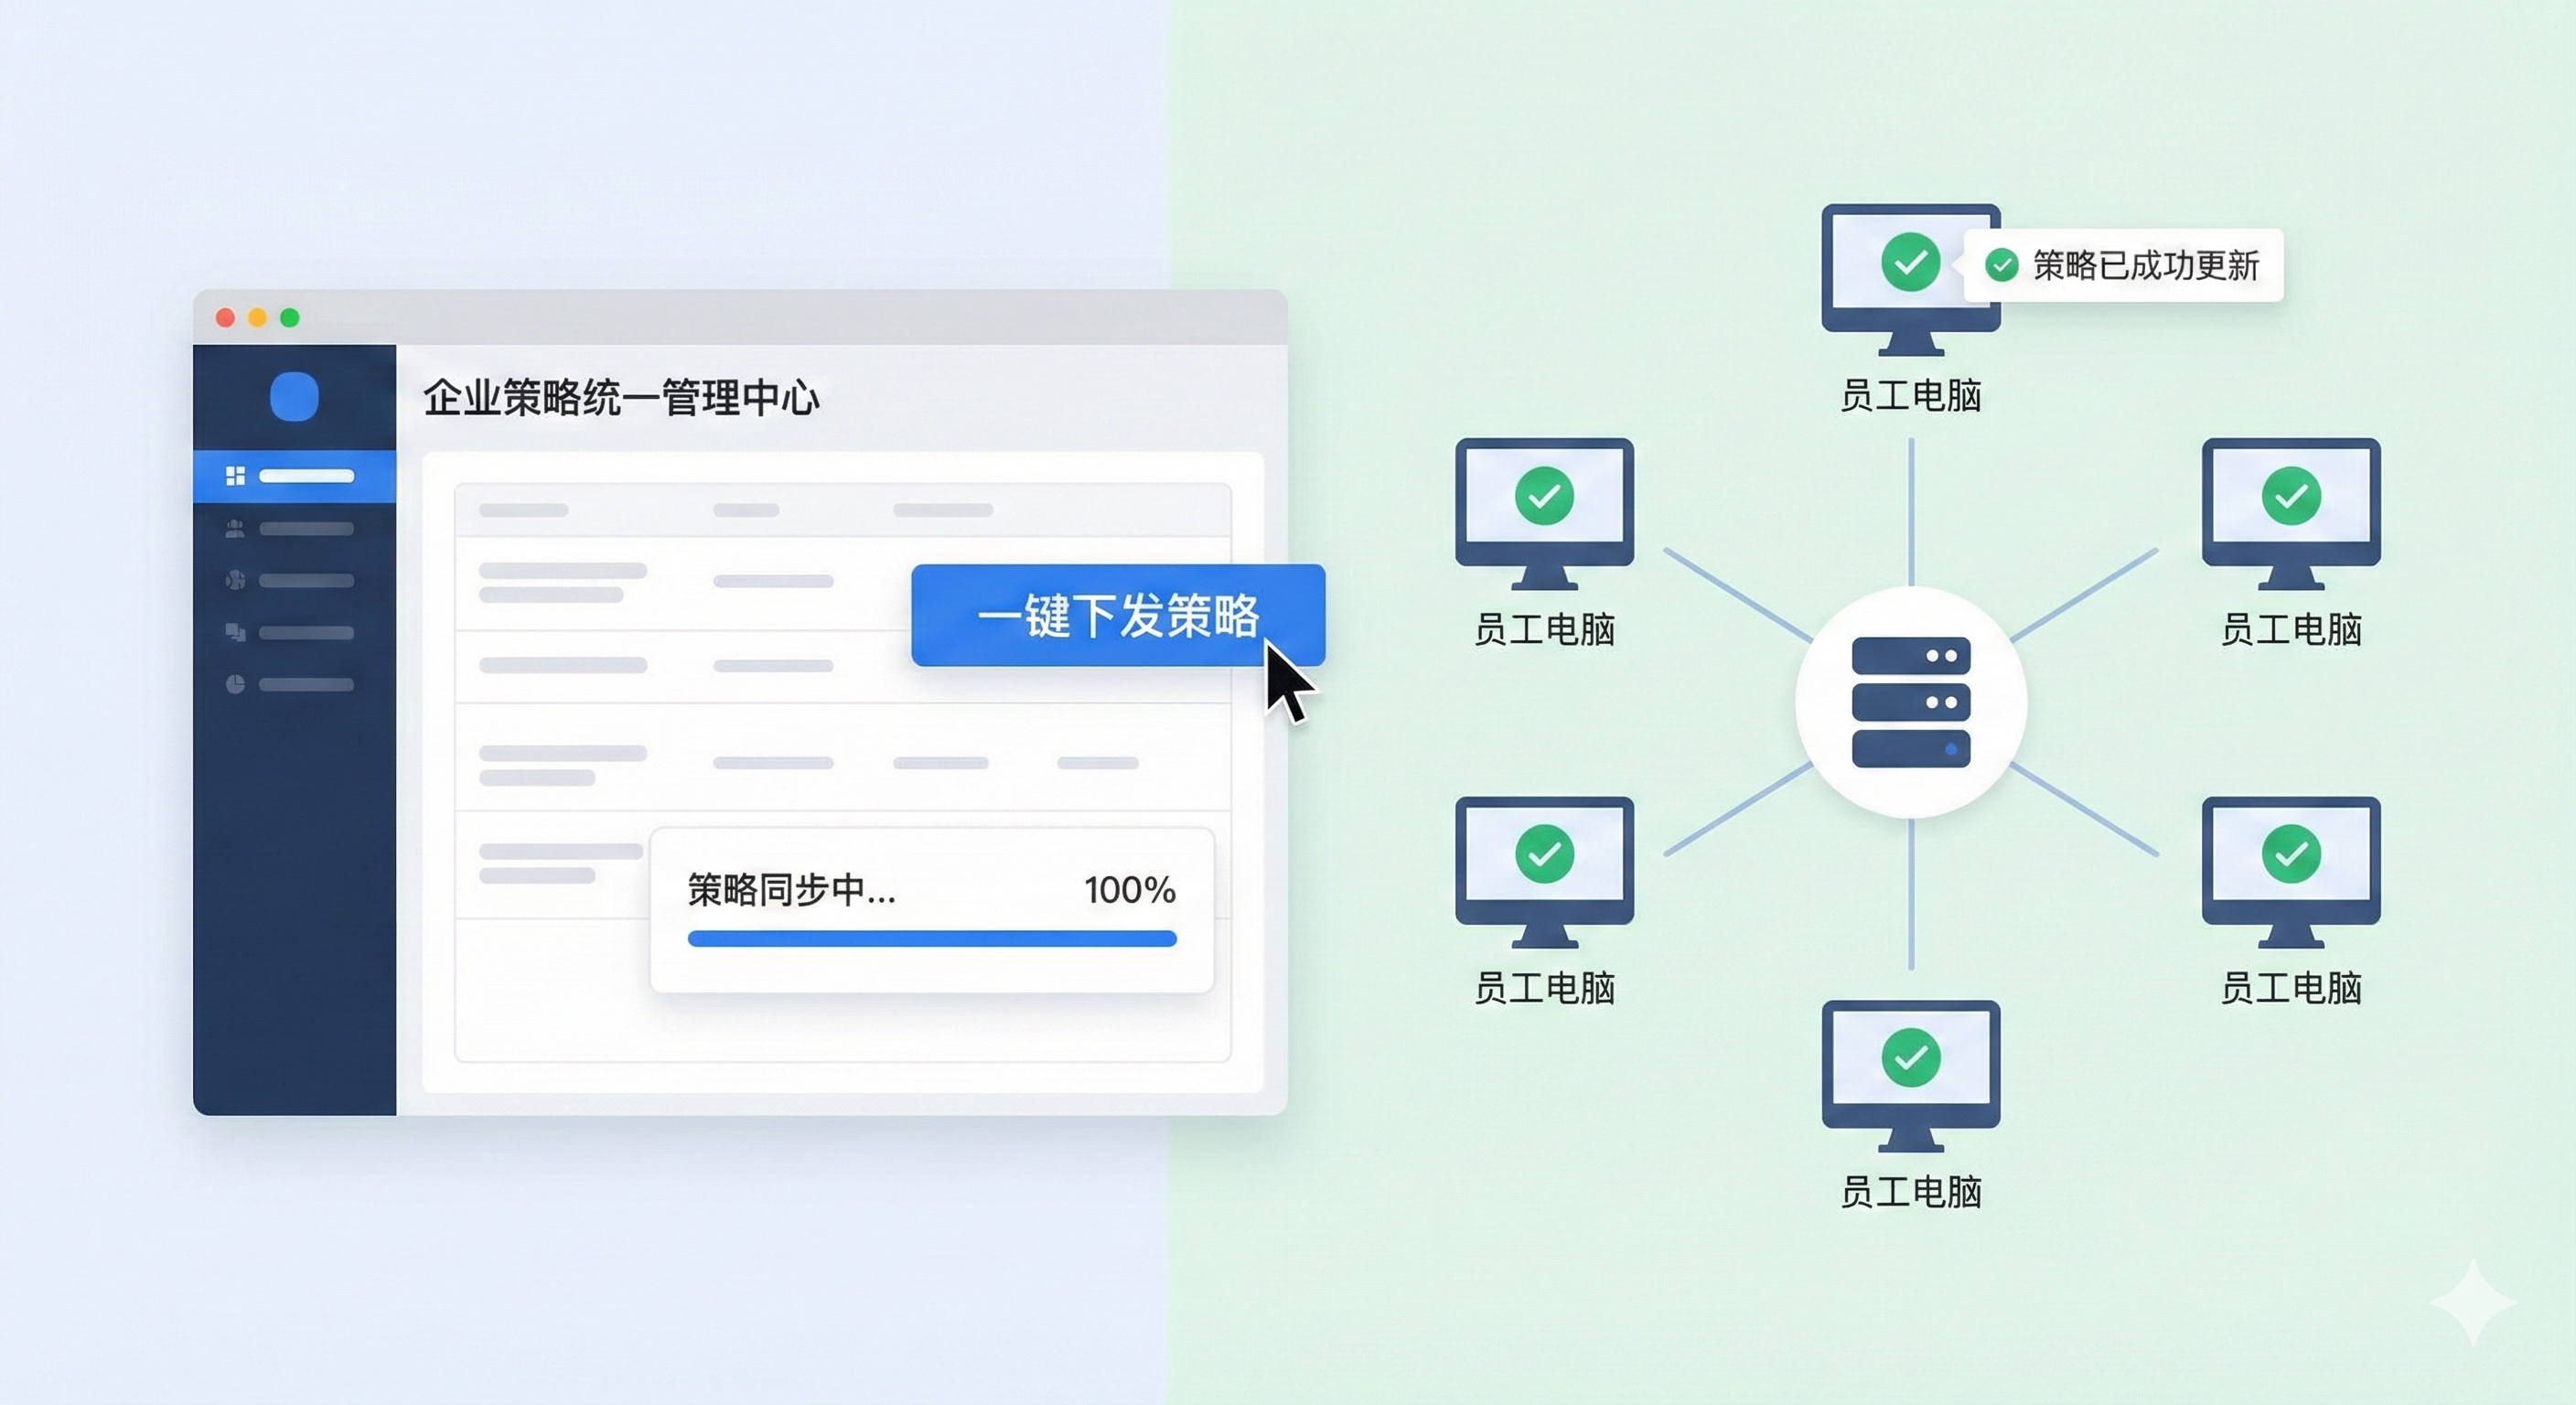
批量策略下发:新电脑接入内网,USB 管控策略自动同步,IT 不用一台一台电脑手动设置,大批量部署省时省力。
办法二:Windows 组策略限制 USB 存储
这个是 Windows 自带功能,不用额外花钱装软件,适合小团队临时管控。打开组策略编辑器,修改可移动磁盘权限,可以直接拒绝 U 盘读取或者写入。操作门槛不高,十几分钟就能配置完成。但是短板很明显,只能一刀切管控,没办法区分授权 U 盘和私人 U 盘;懂电脑的员工可以通过修改注册表绕过限制,而且没有操作记录,U 盘插拔、拷贝文件查不到日志,只能作为基础防护手段,适合保密要求不高的小公司。
办法三:USB 物理锁封堵端口
就是专用的 USB 塑料锁塞,插进 USB 口之后锁死,没有钥匙拔不出来。优势是简单直观,一眼就能看到端口被锁住,零软件成本。缺点特别多,只能物理堵死,全锁上之后所有 USB 设备都用不了,鼠标键盘都没法插;电脑数量多的时候,锁具管理、分发很麻烦,容易丢失钥匙,不方便灵活管控,一般只用在高保密、很少需要外接设备的单机上。
办法四:BIOS 禁用 USB 控制器
开机进入主板 BIOS,直接关闭 USB 控制器,电脑识别不到任何 USB 设备。防护力度很强,普通员工很难破解。但是属于彻底一刀切,所有 USB 外设全部失效,U 盘、键盘、鼠标、打印机全都不能用,严重影响日常办公。每次需要使用 USB 设备,都要进 BIOS 修改设置,非常麻烦,只适合长期不需要外接任何 USB 设备的涉密单机,通用性很差。
办法五:搭建域环境统一下发 USB 策略
适合电脑数量多、已经搭建域服务器的企业。管理员在域服务器上统一配置 USB 管控策略,策略自动下发到所有加入域的电脑。可以按部门分组设置权限,不同部门管控规则不一样。优点是集中管理,改动策略一键全网生效。短板是搭建和维护域环境门槛高,需要专职 IT 维护;脱离域环境的电脑,管控策略直接失效,对笔记本外出离线办公的场景管控无效,适合稳定固定内网的中大型企业。
办法六:定期巡检 + 员工保密制度培训
属于兜底辅助手段。制定制度,明确禁止私自携带私人 U 盘接入内网电脑,定期安排 IT 抽查工位电脑,发现违规 U 盘及时处理。同时给员工做科普,讲清楚 U 盘泄密之后企业要承担的损失和责任。这个办法成本最低,靠员工自觉。但是没有技术拦截,全靠人工检查,属于事后整改,员工偷偷插 U 盘拷贝资料很难及时发现,不能单独依靠这一种方式防盗泄密。

 洞察眼MIT系统


 冀公网安备13019902001038号