
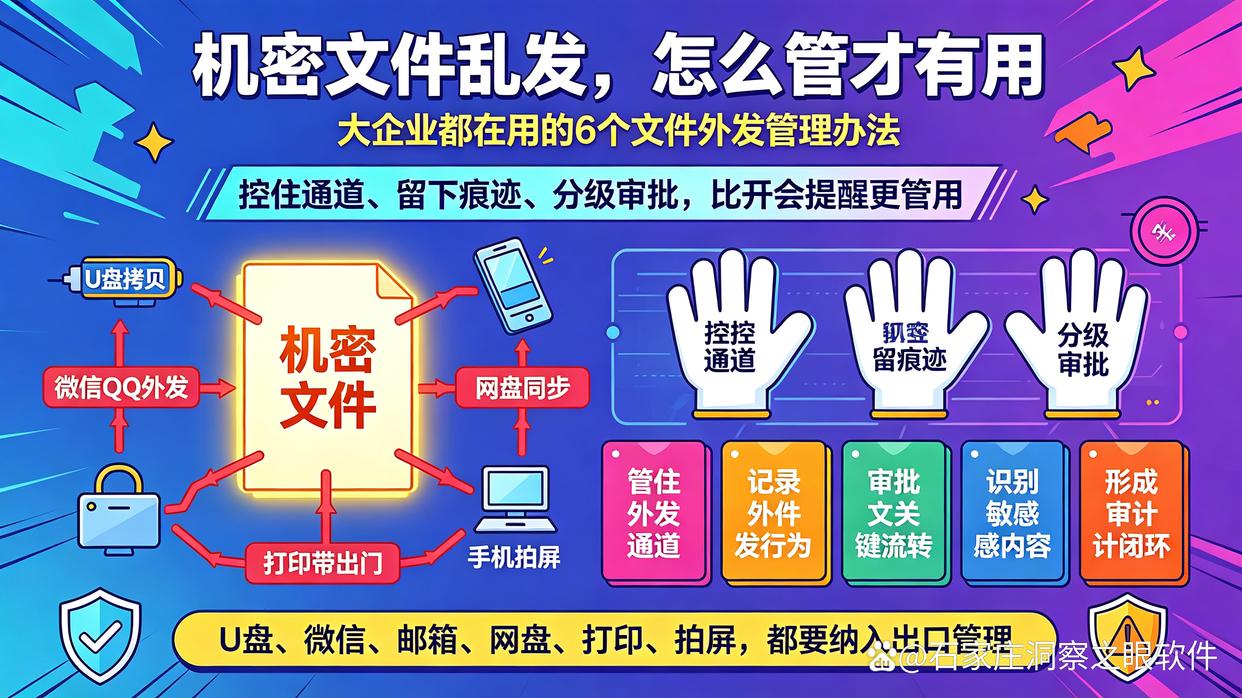
文章摘要:机密文件乱发,光靠开会提醒和事后追责基本没用,真正管用的就三件事:外发通道要控住、外发行为要留痕、机密文件要分级审批。下面这6个方法,是很多大企业实际在用的,照
机密文件乱发,光靠开会提醒和事后追责基本没用,真正管用的就三件事:外发通道要控住、外发行为要留痕、机密文件要分级审批。下面这6个方法,是很多大企业实际在用的,照着做就能把文件乱发这个老大难问题压下去。
先弄明白,机密文件到底是怎么乱发出去的
很多老板发现资料泄露了,第一反应是谁干的,其实更该问的是怎么发出去的。文件外泄常见的就那么几条路。
一是U盘、移动硬盘直接拷走,插上电脑拖进文件夹,神不知鬼不觉。二是微信、QQ、邮箱随手一发,转给外部合作方。三是网盘同步,电脑本地一份、云端一份,账号一多根本管不过来。四是打印成纸质带出门,或者干脆用手机拍屏。
渠道太多,又都藏在员工日常操作里,靠人盯是盯不住的。这也是为什么大企业从来不靠自觉,而是靠一套组合拳。
大企业都在用的6个文件外发管理办法
第一个办法、上一套管控系统,把外发行为全程留下来
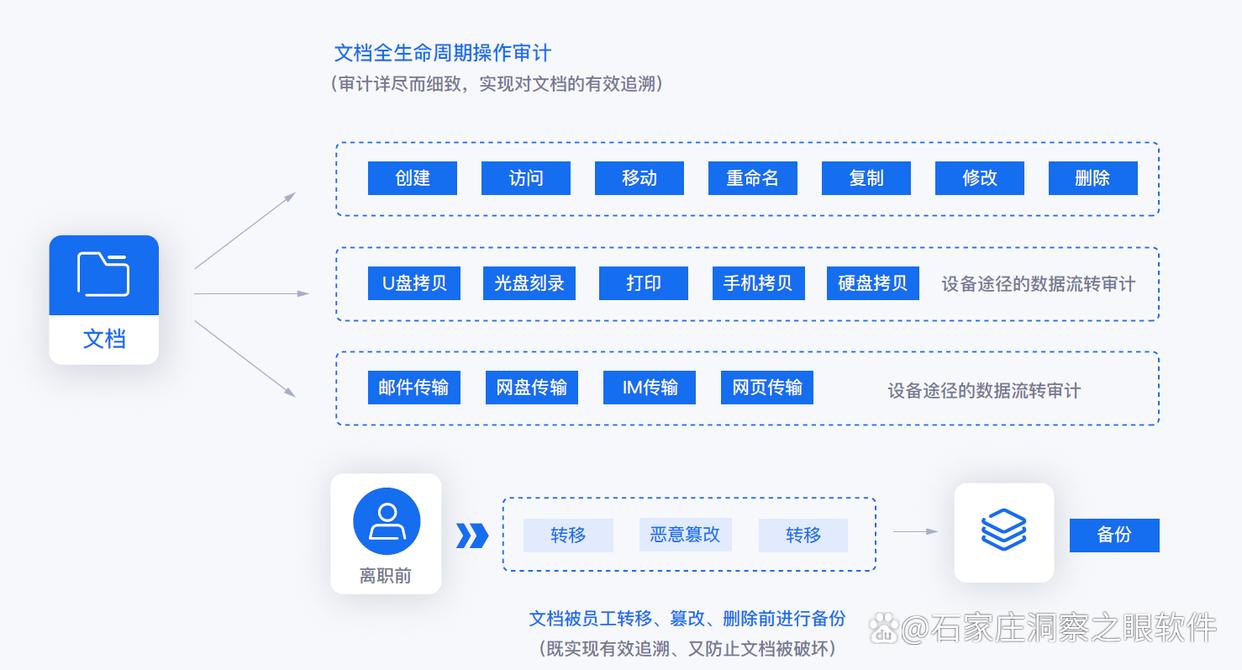
这是打底的一招,也是很多大企业最先做的一招。核心思路是:员工在电脑上跟往外发文件沾边的动作,系统都能记一笔。
拿洞察眼MIT系统来说,它干的就是这个活。员工用U盘拷文件、往网盘传资料、通过聊天工具发文件,这些动作都会被一条条记录下来,谁、哪台电脑、什么时间、动了哪个文件,清清楚楚。
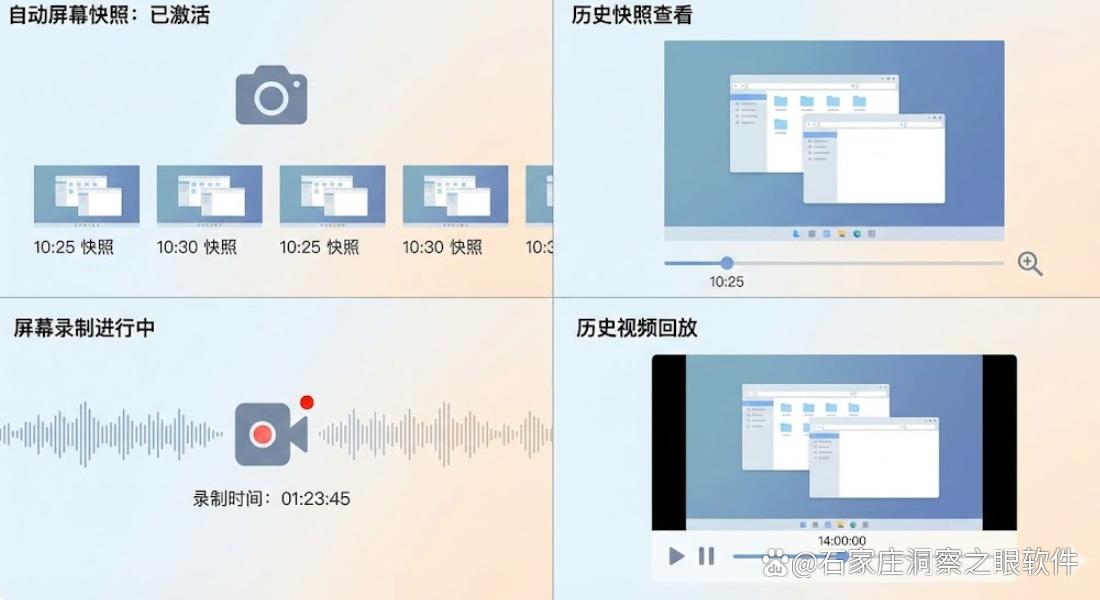
它还能把电脑屏幕定时截下来,或者录成一段段视频。真出了事,调出当时的画面一看就知道现场是什么情况,不用靠猜、靠互相推。
更实用的是异常告警。比如有人短时间内拷走一大堆文件,系统会直接弹出提醒,不用等出事才发现。
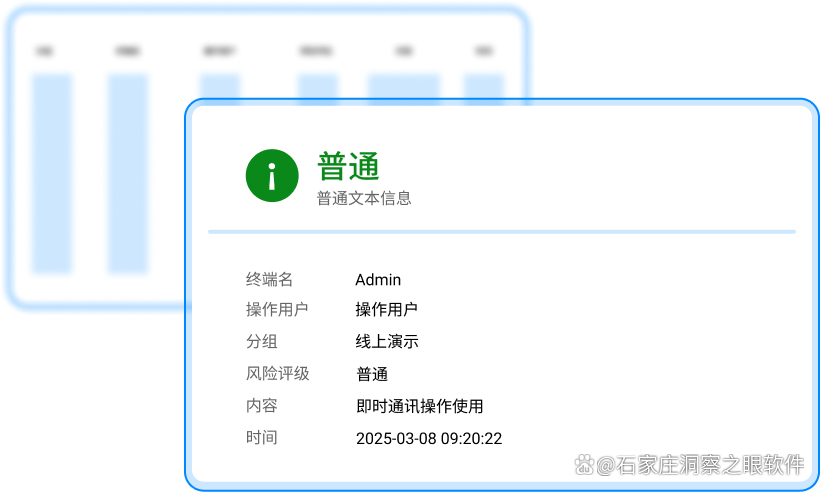
它还会把员工日常的上网、软件使用情况统计成报表,哪个部门外发行为特别频繁,一眼就能看出来。
举个真实点的场景:有员工离职前把客户名单打包拷进U盘,系统当天就记下了这条拷贝记录并触发告警,管理者打开一看,是谁、什么时间、拷了多少,一目了然。这种事中能看到、事后查得到的能力,是任何制度都替代不了的。
第二个办法、给文件分级分类,别让所有资料一视同仁
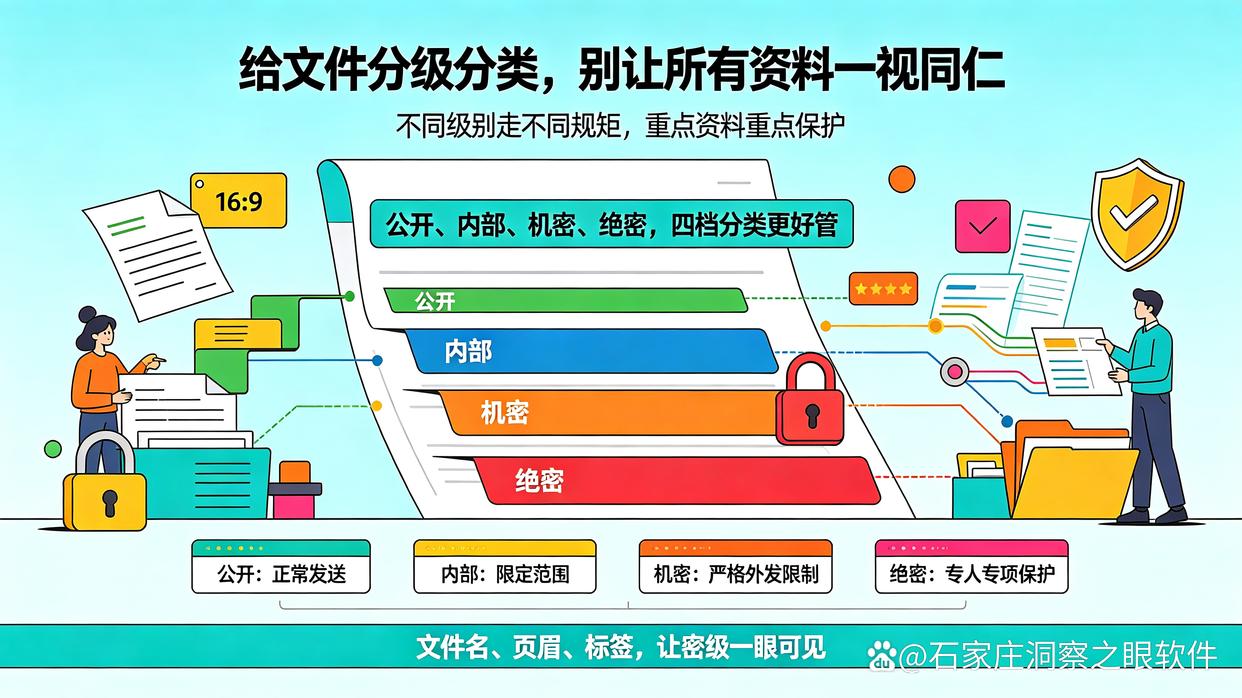
不是所有文件都值得同等保护。先把资料分成公开、内部、机密、绝密四档,不同级别走不同规矩。
比如产品报价单、客户名单、核心代码属于机密,对外发就有严格限制;而普通的宣传物料、公开资料,正常发就行。分级的好处是管得住重点,又不至于让员工觉得处处受限、干活别扭。
落地时记得给文件打上标签,或者在文件名、文档页眉写清楚密级,让员工一眼知道这份东西能不能往外发。
第三个办法、建立外发审批流程,该走的手续不能省
机密文件要往外发,必须走申请、审批、放行的流程。这一步看着麻烦,实际上是给企业留了一道把关人。
常见做法是:员工提交外发申请,写清楚发给谁、发什么、为什么发,由部门主管或数据安全负责人审批,通过后才放行。整个过程留记录,既方便追溯,也让员工在发之前多想一秒这东西到底能不能发。
对外的合作方、供应商尤其要注意,很多泄露就发生在发给外部伙伴这个环节。
第四个办法、给外发文件加上水印和有效期
文件一旦发出去,就脱离了你的控制,这时候水印和有效期就是最后一道防线。
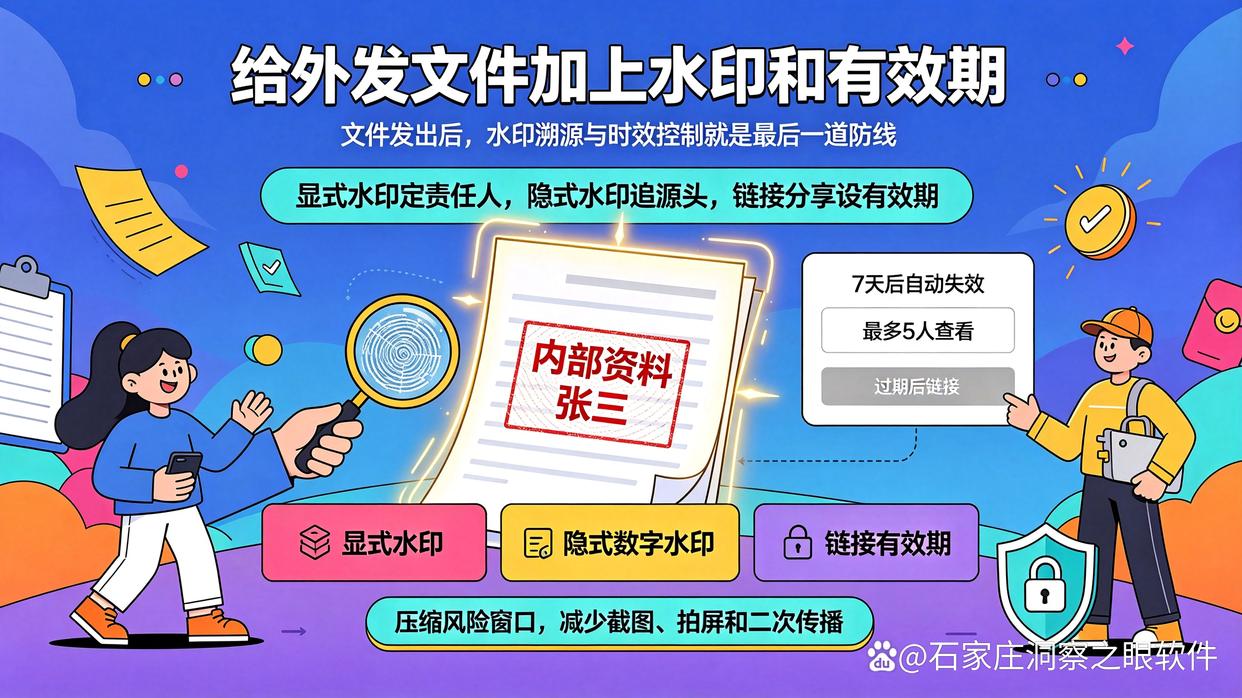
水印可以是显式的,比如在文档上打上内部资料加员工姓名,谁拍屏、谁截图都能对上人;也可以是隐式的数字水印,肉眼看不见,出事时能追到源头。
如果是通过链接分享,一定要设置有效期和访问次数。比如七天后自动失效、最多五人查看,把风险窗口压到最小。
第五个办法、把外发通道收口,该封的封、该留的留
通道越多,风险越大。企业可以做通道白名单:哪些渠道允许用,哪些一律封掉。
比如禁掉未授权的U盘和移动硬盘,只允许公司统一发放的加密U盘;对外发文件默认走公司网盘,而不是个人微信、QQ;邮件系统开启外发审核,敏感关键词自动拦截。
通道收窄之后,员工想违规也无门可走,管理成本一下就降下来了。
第六个办法、制度加培训,别忽视人这个变量
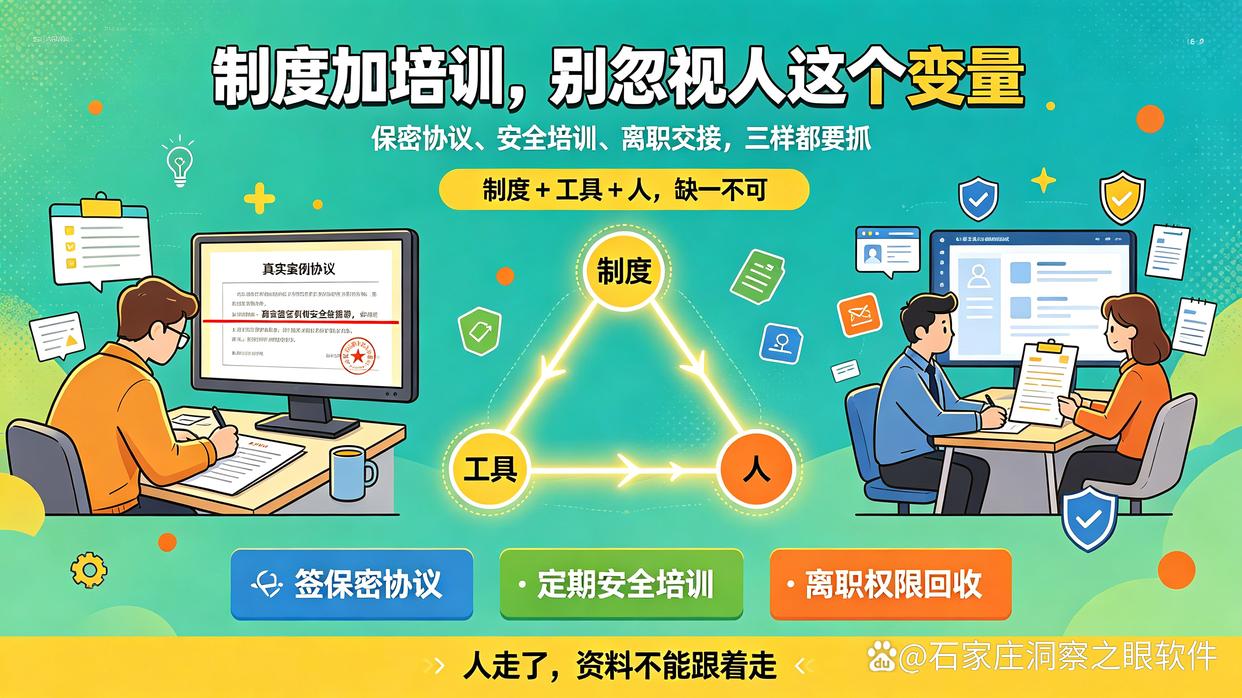
再好的工具,也得人配合。保密协议要签到位,明确泄密的代价;定期做安全培训,用真实案例告诉员工哪些行为是红线。
还有个容易漏掉的环节:离职交接。员工离职前,要收回账号权限、清点他经手过的机密文件,避免人走了、资料也跟着走了。制度、工具、人这三样,缺一不可。
怎么选?不同规模企业的落地思路
方法很多,但不是每家都要一次性全上。
中小企业预算有限,可以先把收费最低的几招做起来:文件分级、外发审批、离职务必收权限,这三样几乎不花钱,却能挡住大部分风险。等规模上来了,再考虑上系统。
大型企业和涉及研发、金融、医疗这类敏感数据的公司,建议直接从管控系统入手,把留痕和告警能力建起来,再配合分级和审批,形成完整闭环。
记住一个原则:先摸清自己最怕丢的是什么,再决定把力气花在哪,别一上来就追求大而全。
常见疑问一次说清
Q:员工偷偷用微信把公司文件发出去,公司到底有没有办法查?
A:有。电脑端的管控系统会记录聊天工具的文件传输行为,包括时间、文件名、对应账号,配合屏幕记录还能看到当时的操作画面。关键是提前部署,事后才装就来不及了。
Q:小公司预算有限,做文件外发管理有什么低成本的办法吗?
A:有。先把文件分级、外发审批、禁用个人网盘、离职收回权限这几条制度立起来,基本不花钱就能挡住多数风险。等有钱了再补上行为留痕的系统。
Q:光靠签保密协议能不能防止机密文件外泄?有哪些风险?
A:不能只靠协议。保密协议属于事后追责依据,拦不住正在发生的外发,而且举证难、取证慢。真正的风险在于只签不管,建议协议加技术手段一起用,既有威慑也有实际管控。
总结
机密文件乱发,本质是渠道多、看不见、管不住。上面6个方法,从制度到工具、从分级到留痕,组合起来用效果最好。
如果只能先做一件事,建议从看得见开始——先把外发行为记录下来,比如用洞察眼MIT系统这类工具把留痕和告警建起来,摸清公司文件到底是怎么流出去的,再谈怎么堵。选型时别贪多,贴合自己业务、员工用得顺手,才是能长期跑下去的方案。


 洞察眼MIT系统


 冀公网安备13019902001038号

